
要約
- RIPE Databaseのabuse-cは報告経路を示すが、通常の報告処理は関連する資源保有者またはその組織に残る。連絡先の公開と、具体的な案件の処理結果は別の事実である。
- RIPE NCCの検証は、公開されたメールボックスが検証メッセージを受信し、応答できるかを試す。これは応答の質、調査、遮断、修復、再発防止を証明する検査ではない。
連絡先は、救済そのものではなく制御経路の入口である
ネットワーク上の不正利用を報告する人にとって、最初の障害は誰に連絡すればよいか分からないことだ。RIPE Databaseのabuse-c属性は、その不確実性を減らすための公開フィールドである。RIPE-563は、abuse-cをインターネット番号資源に関連する不正利用報告の処理責任者を示す連絡先として説明している。ただし、通常の運用上の処理を実施する主体は、該当する資源保有者またはその組織にある。RIPE-563
この区別は小さく見えるが、責任の所在を判断するうえで重要である。レジストリに記録されている連絡先は、報告者が到達すべき宛先を示す。レジストリ自身が個々の苦情を受理し、事実認定し、サービスを停止し、被害を回復させるという意味ではない。公開記録は「どこに送るか」を示すが、「誰が読んだか」「どの証拠を採用したか」「どの措置を取ったか」までは示さない。
したがって、abuse-cの有無を案件処理の証拠として使うことはできない。連絡先が掲載されていることは、報告経路が制度上用意されていることを示す。そこから先は、受信、認識、調査、判断、是正、再発防止という別々の段階になる。各段階には異なる主体、証拠、失敗条件がある。
メールボックスの検証が測るもの、測らないもの
RIPE NCCはabuse-cの検証プロセスを運用している。公開されたabuseメールボックスが検証メッセージを受信し、応答できるかを試す仕組みである。RIPE NCCのabuse-c検証説明 では、連絡先の検証が登録情報の運用可能性を確認するための手続きとして扱われている。関連する説明では、検証メッセージへの対応が確認できない場合のフォローアップも示されている。Abuse-contact validation
この検査が提供するのは、限定された種類の証拠である。ある時点で、公開された宛先が検証メッセージを受け取れること、また所定の応答を返せることは確認できる。しかし、それは次の事実を自動的には示さない。
- 実際の不正利用報告が読まれたこと
- 報告が適切な担当者へ転送されたこと
- 事実関係の調査が行われたこと
- 影響を受けたサービス、経路、アカウントが停止または修正されたこと
- 被害が回復したこと
- 同じ問題が再発しないこと
ここで重要なのは、検証が無意味だということではない。到達不能な連絡先は、報告経路として機能しない。検証はその最低条件を確認する。だが、最低条件の確認と実質的な救済の確認は同じではない。メールボックスが応答できることは、運用チームが案件を処理する能力や意思を測る指標ではない。
検証が失敗した場合、フォローアップやabuseコンタクトの状態への影響が生じる可能性がある。RIPE NCCの検証説明 検証手続きの詳細 しかし、その手続きの目的も、記録された連絡先の正確性と到達可能性を維持することにある。特定の不正利用案件について、どのような技術的措置を取るべきかを決めることとは異なる。
報告後に運用責任が移る場所
報告経路をたどると、最初の制御面はRIPE Databaseである。データベースは連絡先を公開し、一定の検証を行う。次の制御面は、報告先となる資源保有者またはその組織だ。RIPE-563が示すように、インターネット番号資源に関連する不正利用報告の通常の処理は、関連する資源保有者または組織に委ねられる。RIPE-563
この段階で必要になる証拠は、レジストリのフィールドとは違う。たとえば、報告の受信時刻、担当部署への割り当て、ログの確認、利用規約や契約への適用、送信元や被害対象の調査、遮断または修正の実施記録などである。これらが公開されていない限り、公開されたabuse-cから運用上の結果を推定することはできない。
運用主体が対応しない場合、報告者は別の手段を探すことになる。しかし、次の手段が何であるかは案件の性質によって変わる。契約違反ならサービス提供者や上流事業者の手続きが関係するかもしれない。犯罪や消費者被害なら、管轄権を持つ法執行機関や規制当局が関係するかもしれない。知的財産や裁判所命令に関わる問題なら、別の法的手続きが必要になる可能性がある。
この時点で、RIPE NCCの登録管理機能と、ネットワーク上の行為に対する外部の執行権限を混同してはならない。RIPE NCCはインターネット番号資源を管理し、コミュニティが策定したポリシーを適用する組織である。しかし、利用可能な資料は、RIPE NCCを登録資源を使ったあらゆるネットワーク活動の一般的な規制当局として位置づけてはいない。RIPE-706
RIPE NCCが管理するのは登録の制御面である
RIPE NCCの権限を理解するには、何を管理しているかだけでなく、何を管理していないかを見る必要がある。RIPE-706は、RIPE NCCの役割をインターネット番号資源の管理と、コミュニティで形成されたポリシーの適用に置いている。RIPE-706
この役割から、RIPE NCCが担うことのできる制御は見えてくる。登録情報が所定の要件を満たしているか、必要な連絡先が存在するか、検証プロセスが完了しているか、ポリシー上の手続きに従っているかといった問題である。これらは登録と運用可能性に関する制御であり、特定のネットワーク行為の実体を裁定する一般的な執行権限とは異なる。
RIPE-767は、正確で利用可能な連絡先情報を維持するための登録要件を定めている。abuse関連の連絡先についても、該当する場合には情報を維持する義務が問題になる。RIPE-767 しかし、登録情報に関する要件があることから、RIPE NCCが個々の不正利用案件を解決しなければならない、あるいは特定の技術的修正を強制できると結論づけることはできない。
この境界を曖昧にすると、報告者の期待も運用者の説明責任も誤った場所に向かう。登録機関に報告すれば、登録機関が通信を止めるはずだという期待は、実際の運用責任者を見えにくくする。一方、資源保有者が「レジストリの連絡先は正しい」と主張しても、それだけで報告内容に対応したことにはならない。記録の正確性と案件の処理結果は別の証拠で支えられるべきである。
エスカレーションは一本の階段ではない
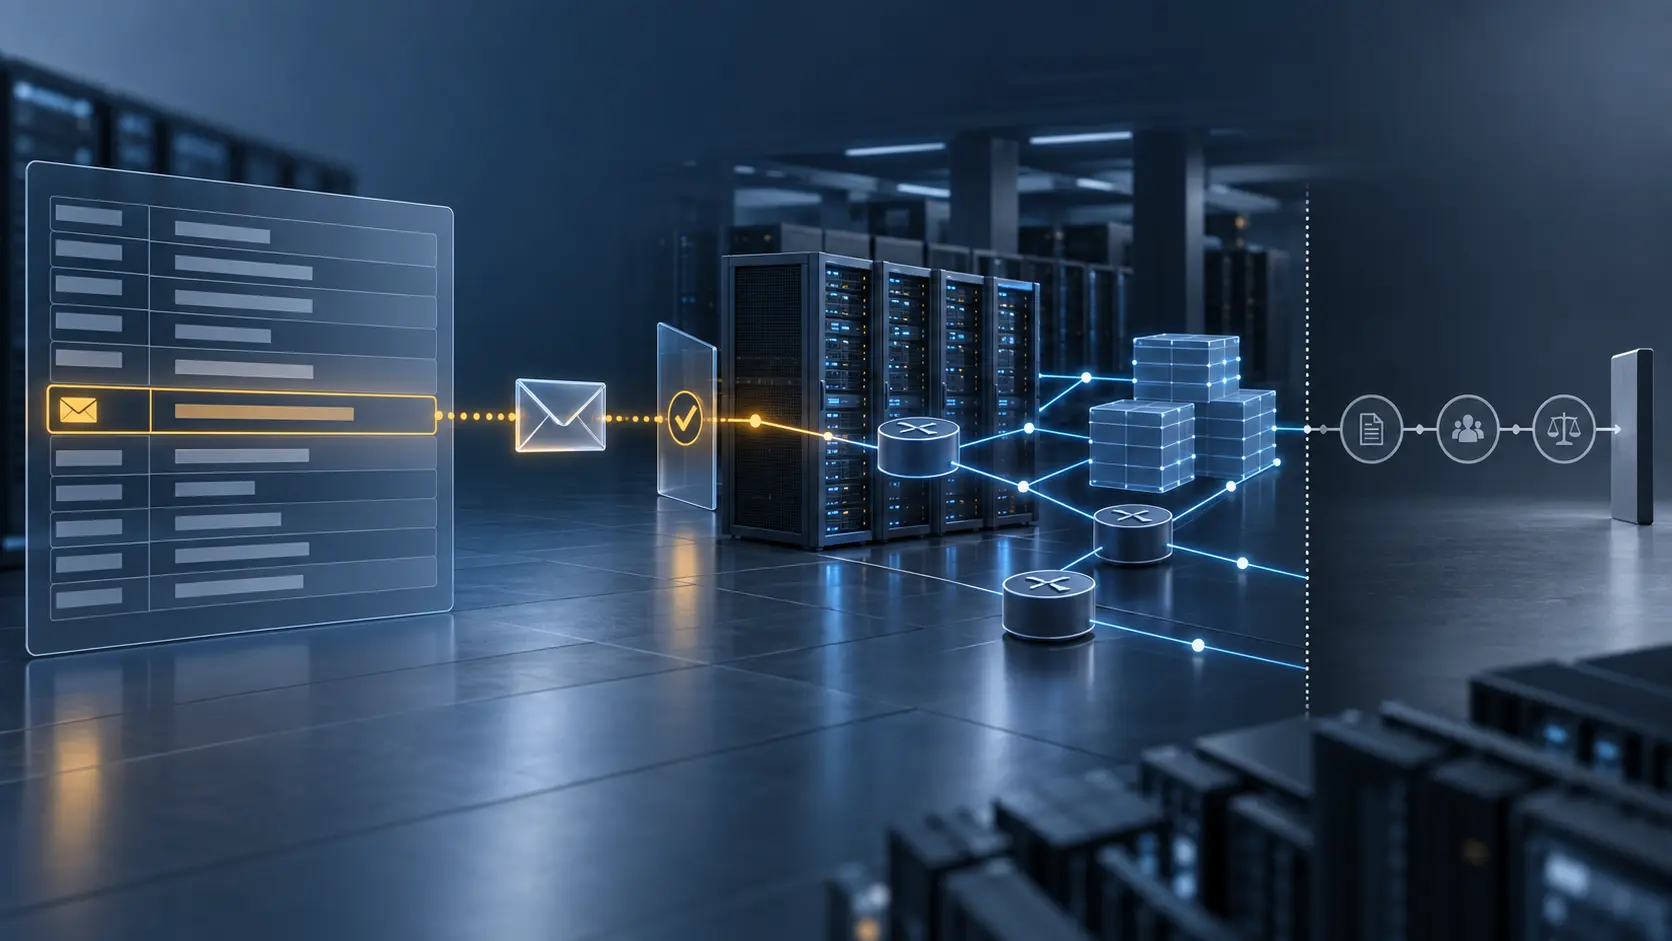
RIPE ABUSEの制御連鎖を一本の階段として描くと、最後に必ずRIPE NCCが案件を解決するように見えてしまう。より正確なのは、複数の制御面が接続された分岐構造として捉えることだ。
第一の面は、連絡先の公開である。これは報告者に到達先を与える。第二の面は、メールボックスの検証である。これは連絡先が一定の手続きに応答できるかを確認する。第三の面は、資源保有者または指定された組織による運用処理である。ここで初めて、個別案件の事実、ログ、被害、契約、サービス運用が扱われる。第四の面は、登録要件の不履行に対するレジストリ側のフォローアップである。第五の面は、案件の性質に応じた外部の法的または規制上の救済である。
これらは連続して起こることもあるが、必ずしも同じ案件で全部起こるわけではない。連絡先が応答しない場合でも、報告内容が正しいとは限らない。連絡先が応答した場合でも、是正が行われたとは限らない。登録要件の不履行が認められても、当初の技術的被害が解消したとは限らない。外部当局への通報が行われても、結果が公表されるとは限らない。
この構造では、各段階に対応する証拠を分けて記録する必要がある。公開フィールドは公開フィールドの証拠であり、検証記録は検証記録の証拠である。運用上の修正には、資源保有者やサービス提供者の記録が必要になる。法的な執行には、権限を持つ当局の決定や命令が必要になる。ひとつのレジストリ画面ですべての段階を代用することはできない。
公開記録の沈黙も、結果の証拠ではない
公開記録から何が分からないかを明示することも、調査の一部である。現在利用できる資料は、特定の不正利用報告について、誰がいつ読み、どの調査を行い、どの措置を実施し、問題が再発したかどうかを示していない。個別の苦情やAS210380に関する案件の結果も、ここで確認した資料からは確定できない。
したがって、RIPE ABUSEを評価する際には、公開情報の不在を対応の不在と同一視してはならない。同時に、結果が公開されていないことを理由に、対応があったと推測してもならない。確認できるのは、制度がどの入口と検証手続きを提供しているか、登録機関がどの範囲の情報を管理するか、そしてどの段階で証拠が別の主体へ移るかである。
この不確実性は欠陥というより、制度の境界を示すシグナルである。レジストリはネットワーク運用のすべてを観測する装置ではない。登録データの正確性や連絡可能性を支える制御面であり、個別案件の完全なインシデント管理台帳ではない。ここを理解しないと、公開データに存在しない保証を読み込むことになる。
報告者と運用者が確認すべき証拠
報告者にとって、最初に確認すべきなのは、abuse-cが存在するかだけではない。報告を送信した日時、送信先、配信結果、必要な技術情報、追跡番号、受領確認、回答内容を保存することが重要になる。もし案件が契約、犯罪、消費者保護、知的財産、個人情報など別の制度に関わるなら、該当する手続きへ進むための証拠も別に収集しなければならない。
運用者にとっては、連絡先を登録し、検証メッセージに応答できる状態にすることが最低限の条件になる。そのうえで、報告の分類、担当部署への割り当て、調査の範囲、回答の期限、取った措置、残る不確実性を管理する必要がある。メールボックスが動いていることだけでは、説明責任を果たしたことにならない。
RIPE NCCにとっては、連絡先の検証と登録要件の維持が、利用可能な制御手段の中心になる。検証失敗に対するフォローアップは、公開情報の正確性と到達可能性を守るための手続きとして理解できる。一方で、個別案件の技術的修復や法的執行を約束するものとして説明すれば、制度の能力を過大に表現することになる。
どこに救済を求めるべきか
最終的な救済先は、問題の種類と必要な権限によって決まる。登録情報が誤っているなら、レジストリの検証やポリシー手続きが関係する。資源保有者のサービス運用が問題なら、保有者、ホスティング事業者、上流接続者、契約相手との手続きが関係する。犯罪、詐欺、消費者被害、競争法、データ保護などの問題なら、管轄を持つ公的当局が別に存在する可能性がある。
ここでの実務的な結論は、RIPE ABUSEを使うなということではない。むしろ、abuse-cを正しい位置に置くことである。それは報告経路の重要な入口であり、登録情報の説明責任を支える。だが、入口を最終審級と取り違えてはならない。報告の到達、運用上の対応、登録上のフォローアップ、外部執行は、それぞれ別の証拠と権限に依存する。
RIPE NCCの制度設計を評価する際にも、評価軸を「すべての不正利用を解決するか」だけに置くと、実際の責任分担を見失う。より限定された問いは、連絡先が公開されているか、検証可能か、失敗時のフォローアップがあるか、登録機関の権限がどこまで説明されているか、そして資源保有者や外部当局へ責任が移る地点が明示されているかである。
結論:公開された連絡先は、制御連鎖の始点である
RIPE ABUSEの核心は、連絡先の公開と救済の実現が同じではないことにある。abuse-cは報告者に経路を与える。検証は、公開されたメールボックスが一定のメッセージに応答できるかを確認する。登録要件は、正確で利用可能な情報を維持するための義務を定める。しかし、個別報告の調査、技術的な修復、被害の回復、再発防止、法的執行は、それぞれ別の主体と証拠に依存する。
この境界を明確にすることは、RIPE NCCの役割を過小評価することではない。登録機関が管理する制御面を正確に評価し、資源保有者の運用責任や外部当局の執行権限を見えなくしないためである。公開記録は、報告経路の存在と登録情報の状態を示す。そこから先の結果を主張するには、対応した主体の記録が必要になる。
したがって、RIPE ABUSEを読むときの最も堅実な問いは、「連絡先があるか」だけではない。「この段階で誰が制御し、何を証明でき、次の救済先はどこか」である。その問いに答えられるとき、レジストリは万能の執行機関としてではなく、責任と recourse が移動する経路を可視化するインターネット基盤として理解できる。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加