要約
- RFC 10078は、転送表がしばしば一緒に答えるよう求められる二つの事実を切り分ける。プレフィックスへの到達経路と、接続された顧客が送信元として使えるアドレスだ。
- 厳格なuRPFは非対称経路や隠れたプレフィックスからの正当なパケットを破棄し得る。経路の有無だけを見る緩やかなuRPFは、ローカル表にあるプレフィックスを偽装したパケットまで通すことがある。
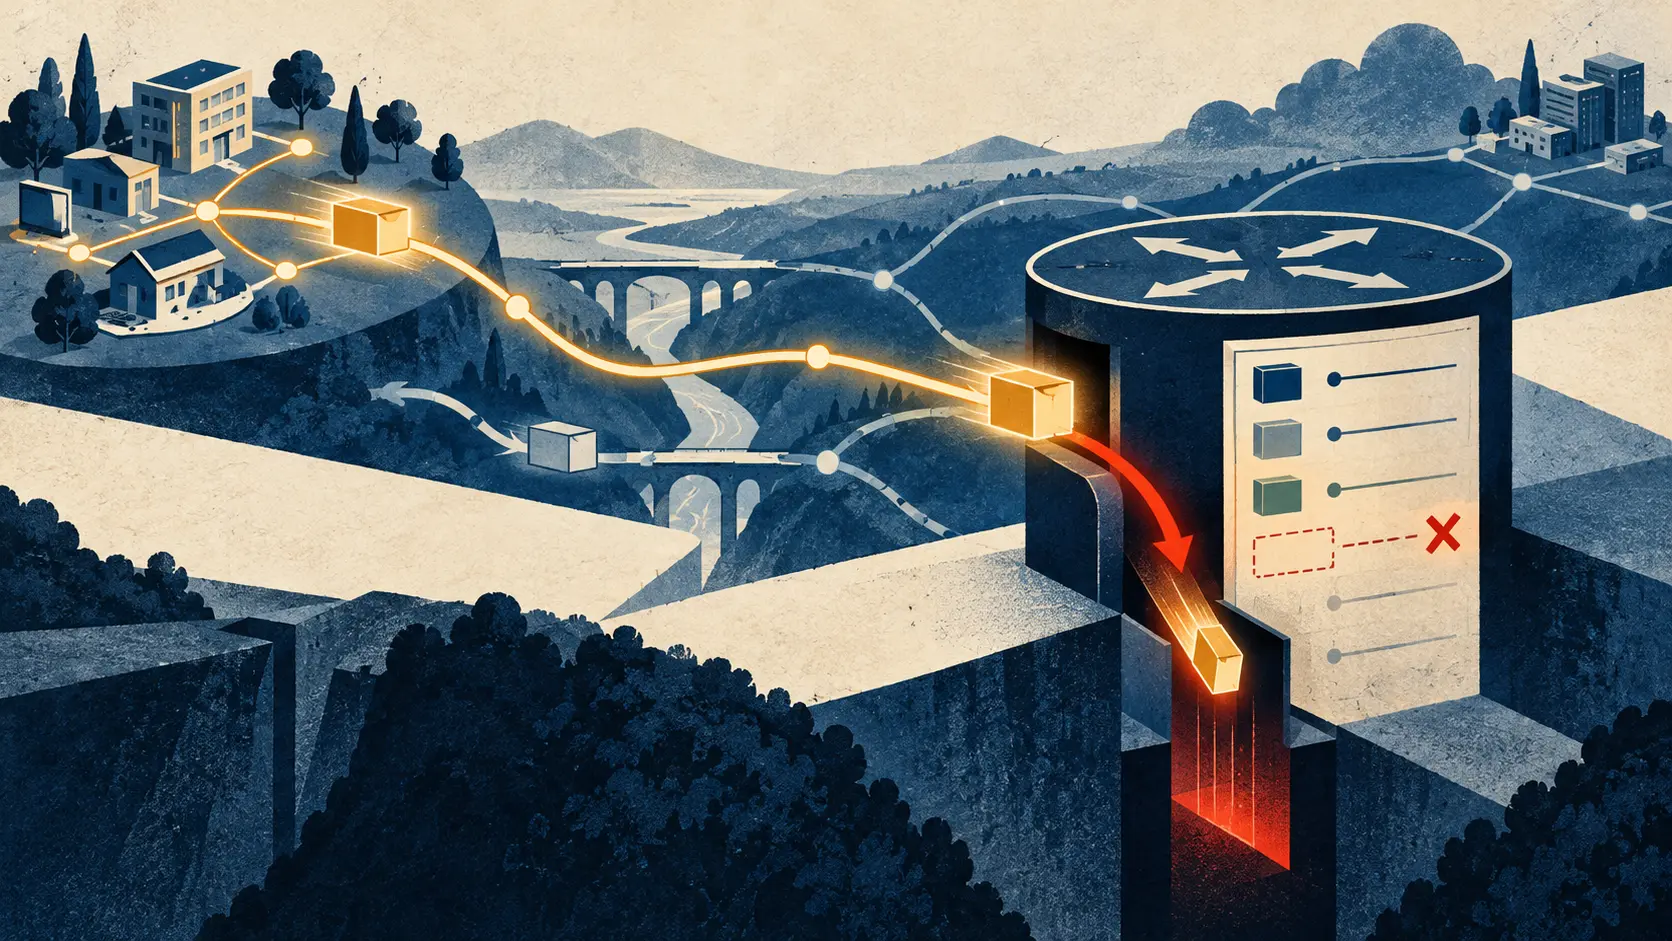
顧客が、使用を認められたアドレスからパケットを送る。ルーターは転送情報ベース(FIB)を調べ、そのプレフィックスが別のインターフェースを指している、あるいは表にないと判断して破棄する。ルーターは問いに答えた。ただし、別の問いに。
これがRFC 10078の問題だ。IETFは2026年10月、この情報提供文書を公開した。対象は単一の自律システム内で、隣接ASではないホストや顧客ネットワークに面する外部インターフェースで行う送信元アドレス検証(SAV)である。顧客がASNを持たない場合も含む。事業者から割り当てられたプレフィックスでも、顧客が持ち込んだアドレス空間でも起こる。
厳格なユニキャスト逆方向パス転送(uRPF)は、FIBに送信元を含む経路があるか、その経路の出力インターフェースがパケットの入力インターフェースと一致するかを確認する。判定条件は明快だが、ネットワークの往路と復路は対称とは限らない。複数回線を使う顧客がルーター1から送信しても、事業者の経路制御はその送信元プレフィックスへの戻りをルーター2経由と見なすことがある。厳格なuRPFは想定外のインターフェースを不正の根拠にする。RFCの例では、正当な顧客通信が落ちる。
緩やかな方式はインターフェースの照合を外し、FIBに包含プレフィックスがあれば通す。これなら一部の非対称通信を救える。一方、FIBに載っているプレフィックスを送信元に偽装したパケットも通り得る。厳格方式は復路を利用権限と混同し、緩やかな方式は一般的な到達性を利用権限と混同する。
隠れたプレフィックスがあると話はさらに難しい。ホストや顧客は、事業者の内部経路プロトコルから見えないアドレスを正当に使って送信することがある。RFCが挙げるDirect Server Return(DSR)では、任意のサービス拠点に届いた要求に対し、別のエッジサーバーがサービスアドレスを送信元として直接応答する。事業者の内部ネットワークに広告されない顧客プレフィックスも同じ食い違いを生む。FIBに見えなければ、厳格・緩やかな両方式がパケットを落とし得る。アクセス制御リストで許可プレフィックスを指定できるが、顧客の権限変更を検知し、規則を直す担当者が要る。
RFCは新しい仕組みに五つの条件を示す。検証精度を上げること、SAV情報を自動収集・更新すること、対象インターフェースの一部から段階導入できること、情報を配る際に経路収束や高速迂回を損ねないこと、そして認証済みか信頼できる情報を使うことだ。足りないのは、ルーターが信頼し、最新状態を保てる送信元利用許可の記録である。FIBは到達性を表すためのものだ。顧客の許可台帳まで兼ねさせるのは、二つが食い違う前なら便利に見える。
RFC 10078は、その記録も配布プロトコルも完成した方式も定義していない。問題と要件を示す文書だ。事業者が今できる試験は具体的である。非対称経路と隠れたプレフィックスから正当なパケットを送り、次にFIBにある/ないプレフィックスを使った偽装パケットを流す。どの規則が判断したのか、誰が許可情報を出したのか、更新がエッジに届くまで何が起きるのか、経路変更時にどう動くのかを記録する。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
ストラテジックサークル限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加