
要約
- RFC 3069は、別々の顧客VLANに同じIPv4サブネットとゲートウェイを使わせたが、レイヤー2のブロードキャストドメインを統合しなかった。
- 同一プレフィックス内の宛先にはホストがまずARPを試みるため、super-VLANルーターの仲介が必要となる。マスクだけでは隣接性も認可も証明できない。
アドレスは減り、仲介は増える
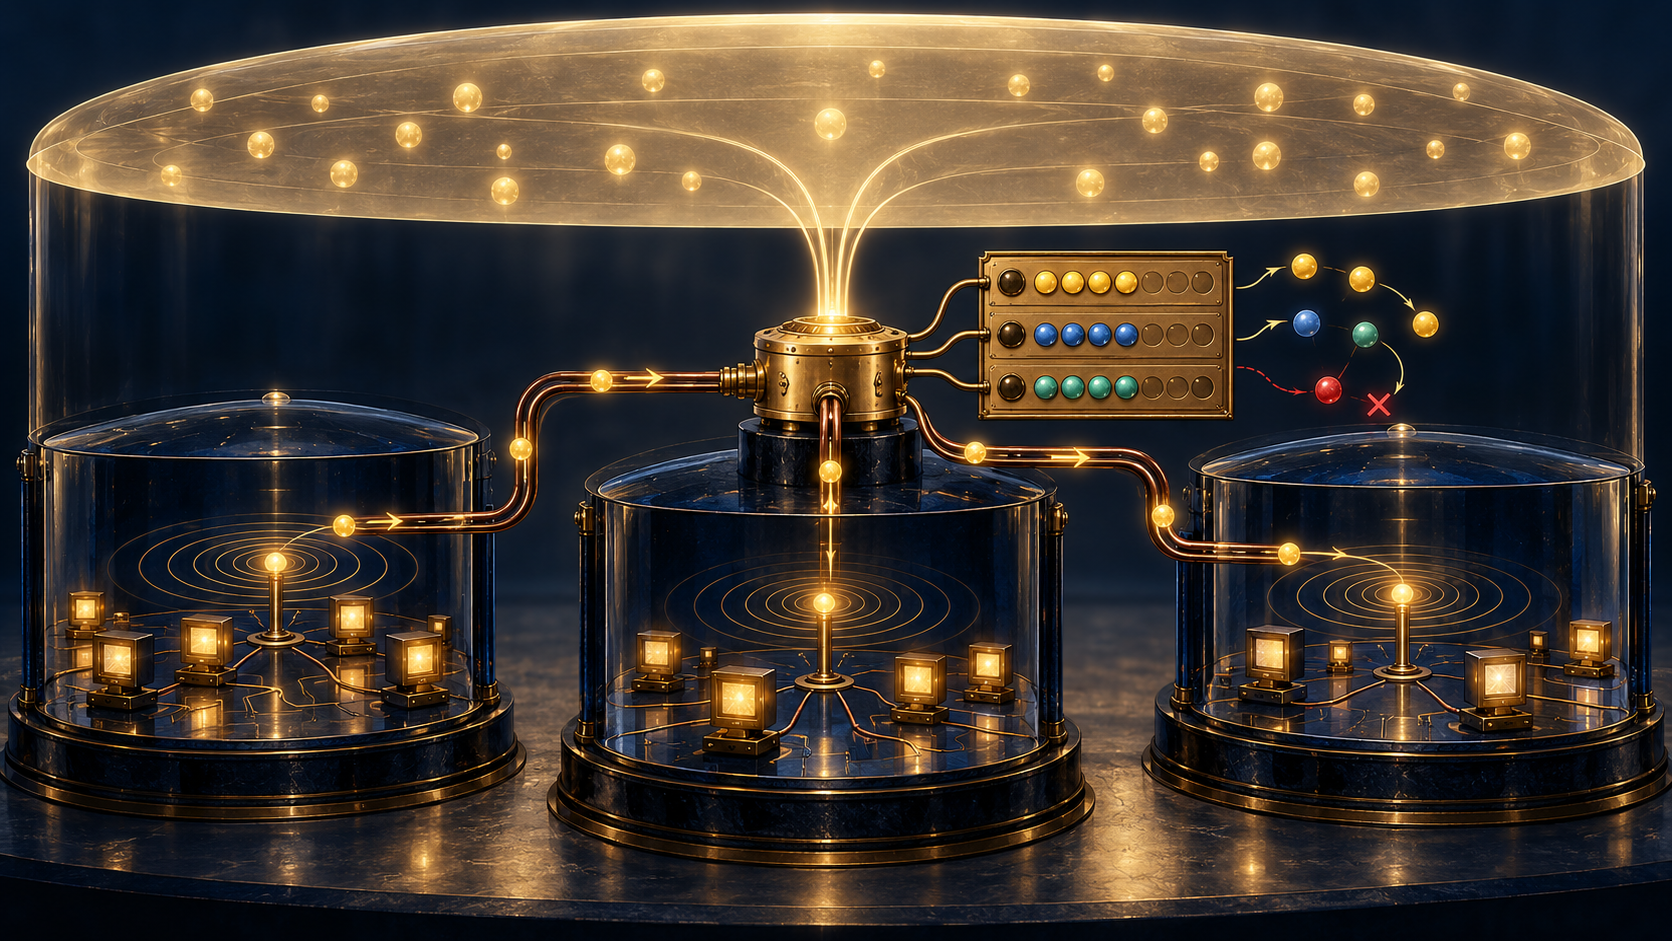
アドレス計算上の利点は明快だった。RFCの例では、3顧客がそれぞれ16台のホストを見込んでいる。従来の個別サブネットでは、ネットワーク、ディレクテッドブロードキャスト、ゲートウェイの各アドレスと2の累乗への丸めにより、28アドレスを消費する。RFC 3069の方式なら19個で済む。3つの顧客サブVLANは1.1.1.0/24とゲートウェイ1.1.1.1を共有しながら、ホスト範囲は重ならない。ある範囲の未使用アドレスを、顧客を再番号付けせず別の範囲へ回せる。
アドレスを節約しても、顧客同士がレイヤー2の隣接ノードになるわけではない。サブVLANごとにブロードキャストドメインは分離されたままだ。それでも各ホストはsuper-VLANのプレフィックス長を使う。一般的なIPの動作では、1.1.1.0/24内の宛先はオンリンクと見なされ、デフォルトゲートウェイに送る前にARPを試す。ARPはローカルネットワーク上でリンク層アドレスを解決する仕組みであり、分離されたブロードキャストドメインを一つにはしない。
欠けた経路はsuper-VLANルーターが補う。RFC 3069は、ルーターがProxy ARPに似た機能を持ち、別サブVLAN内のアドレスへの問い合わせに応答して、届いたフレームを受け取りIPパケットを転送してもよいとする。ホストには宛先が隣接して見えるが、転送系ではルーターが介在している。プレフィックスが表すのはアドレス上の関係であり、物理的またはレイヤー2の事実ではない。
この見かけの単純さは、運用状態に依存する。ルーターは各アドレスがどのサブVLANに属するかを把握し、要求元が申告した送信元アドレスを使えるか判断し、一貫したARP応答と想定どおりの転送を行う必要がある。もっともらしいマスクや成功したARP応答は、アドレスとVLANの対応が最新または認可済みである証拠にはならない。RFCはsticky address rangeを推奨する。あるサブVLANから入ったIPまたはARPパケットの送信元がその範囲に割り当てられていなければ破棄し、必要に応じて記録する。効果はローカルの割当てと対応付けデータに左右される。
サブネットでおなじみの動作の一部は、単一のブロードキャストドメインには対応しなくなる。RFC 3069はディレクテッドブロードキャストをサポートしない。全1アドレスを複数の分離されたレイヤー2ドメインへ同時に対応させられないためだ。マルチキャストにも個別の扱いが要る。分離ドメイン間のRPF確認には、マルチキャストルーターがホストルートに似た状態を必要とする場合がある。後のRFC 4562は、ブロードバンドアクセス網において顧客ごとのVLAN分離がマルチキャスト複製を難しくし、4096 VLANの上限が運用上の制約になると述べた。アドレス節約で運用費用が消えたのではなく、ルーター状態とネットワーク運用へ移ったのである。
証拠の限界も重要だ。RFC 3069はInformationalであり、Internet Standardではない。実装詳細を意図的に規定していない。文書はExtreme Networksがサービスプロバイダーのデータセンターで1年以上稼働する実装を持っていたと報告するが、これは著者による導入報告であり、独立した普及調査ではない。他社については、同様の機能を開発中との「噂」にとどまる。広範な相互運用性、障害率、顧客結果の測定は示されていない。
マスクだけでなくパケットを見る
同一プレフィックス内の通信が失敗したとき、マスクは手掛かりの一つにすぎない。対象サブVLANでのARP要求と応答、送信元アドレス、ルーター内のアドレス・VLAN割当て、proxy/ARPの判断、転送結果を調べる必要がある。マルチキャストではRPF状態と送信元に対応する経路も確認する。これらは特定の観測点でルーターが何をしたかを示すが、アプリケーションの成功や全アクセス経路の隔離を自動的に証明するものではない。
出典
- RFC 3069 — VLAN Aggregation for Efficient IP Address Allocation
- RFC 3069 status and metadata
- IETF Datatracker record for RFC 3069
- RFC 826 — Ethernet Address Resolution Protocol
- RFC 1027 — Using ARP to Implement Transparent Subnet Gateways
- RFC 2644 — Changing the Default for Directed Broadcasts
- RFC 1812 — Requirements for IPv4 Routers
- RFC 4562 — MAC-Forced Forwarding
- RFC 4632 — Classless Inter-domain Routing
- Running-Code Primacy
- Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加