
調査・分析
最新記事
インフラ運用者、政策決定、市場動向、デジタル権力の変化に関する最新情報。
ケースファイル
トークンはツールを許した。生成された引数までは許していない
正しいクライアントが正しい鍵と正しい OAuth トークンを持っていても、AI エージェントは誤った口座へ送金できる。認証が破られたのではない。モデルが後から作った具体的な引数を、誰が独立して許可したのかという問いが抜けている。標準化で必要なのは、権限を細かく書く形式だけではなく、最後に変化し得る値と外部効果の間に置く検証点である。

インターネット史
RFC 番号が付いた二ページの招待状は、まだ組織ではなかった:RFC 1501
RFC 1501 は通信規約を定めた文書ではない。1993年8月、個人の OS/2 利用者に全国組織への関心を尋ねた、わずか二ページの招待状だった。番号は招待を保存したが、会員も代表権も製品決定も生み出さなかった。

ケースファイル
ヘッダーは NOERROR。署名された本文は名前の不存在を証明した:RFC 9824
ロールバック後、二つの画面が同時に「正常」を示した。一方は旧設定が復元されたと言い、もう一方は NXDOMAIN の比率が元に戻ったと言う。しかし、署名済み NXNAME を検証した件数、CO 能力を保持したキャッシュ件数、下流で書き換えられた RCODE は誰も数えていなかった。設定と見た目は戻っても、証拠の経路が戻ったとは限らない。RFC 9824 を導入する責任は、この三つを分離して証明することから始まる。

ケースファイル
古いサービス記録が勝った。実体はすでに移動していた
名前を先に使っていた機器を守る仕組みは、同じ機器の古い代理コピーまで守ってしまうことがある。DNSSD の再設計案が扱うのは、その逆転である。TSR は複数のプロキシが持つ世代を並べ直せる。しかし「新しい」という事実から、正当な所有者や安全なサービスまでは導けない。

インターネット史
MIME-Version は復元保証ではなく分岐の手掛かりだった:RFC 1496
古い IA5 本文の先頭に `MIME-Version` があれば、ゲートウェイは「これは MIME に戻せる包みかもしれない」と判断できた。RFC 1496 が置いたのは復元の保証印ではない。残った証拠をどの処理へ渡すかを選ぶための、小さな分岐条件だった。

記事
ARIN の IRR オブジェクトは作成経路を引き継ぐ
IRR-email から移行したオブジェクトは、ARIN Online で削除できても編集できない。表示上の回避策は削除と再作成だが、それは同じ記録の修正ではなく、管理経路を伴う来歴の作り直しである。

ケースファイル
EAP メソッドは成功した。それでも保護セッションには第二の証人が必要だった:RFC 9820
削除済みの CoAP リソース世代に向けた要求が、遅れてもう一度届いた。監視画面は同じセッション識別子を見つけ、「認証済みの再送」と分類した。しかし、そのリソースを受け付ける順序はすでに終わり、新しい OSCORE コンテキストはまだ相互確認を終えていなかった。メソッドの成功、メッセージの順序、鍵の共有、資源の許可を一つの状態名に畳み込んだことが、再送を権限へ変えた。RFC 9820 が示す重要な境界は、成功という語の後ろにある。
ケースファイル
ML-KEM三方式は承認された。それでも推奨は一つも付かなかった
IETF の承認公告と IANA 表を一枚の画面に置くと、重要なのは一致ではなく役割の違いになる。純粋な ML-KEM 三方式には TLS で交換するための番号がある。一方、`Recommended`はすべて`N`だ。実装可能性と導入判断の間には、意図された境界がある。

インターネット史
二つの48ビット値が、一台のノードを二台に見せた:RFC 1498
同じ Ethernet 上で一台のノードに二つの接続点を持たせると、別々の48ビット識別子は二台のノードがあるように見せかねない。同じ値を使えば、今度は接続点を選び分けられない。RFC 1498は、この小さな矛盾から、名前を同一にすることの代償を示した。

インターネット史
コードは動いていた。原仕様は入手できなかった:RFC 1492
RFC 1492 は標準化の宣言ではなく、配備済みシステムを不確かな出典から記録する試みだった。1993年7月の Informational RFC が示したのは、動作するコードの強さと、それでも埋められない原仕様の空白である。

ケースファイル
スイッチがプログラムを実行しても、読む・書き換える・決める権限までは生まれない――RFC 9817
サービス経路の記録には、その機能を通過したと残っていた。ところが対象装置は必要な命令を持たず、実際の処理は省略されていた。メタデータは意図した順序を示し、パケットは別の現実を示す。ネットワーク内計算で最も危険なのは、処理が速いことではない。配置、権限、実行、結果を一つの「成功」に畳み込むことだ。RFC 9817 は、その間に残る未解決の問いを正面から並べている。

ケースファイル
三つの証明が正しくても、CSRの鍵に結び付くとは限らない
証明書発行で怖いのは、偽造された証拠だけではない。HSM、会社所有の端末、正常な測定状態について、それぞれ正しい証明が届きながら、実は別々の対象を語っている場合だ。IETF の新しい最終意見募集は、その「結び目」を CA/RA の責任として浮かび上がらせた。
ケースファイル
変更したのは一つのタイマーだった。IPv6の判断は三つ動いた
作業者は DAD の待ち時間を直したつもりだった。しかし同じ値はアドレス解決と NUD にも届く。設定は正しく保存され、カウンターも増えた。それでも、どの判断がサービスを変えたかは記録されていなかった。
インターネット史
8ビット目が消えても読めた。元のロシア語データではなかった――RFC 1489
ISO-2022 系の壊れ方では状態の境界が焦点になる。KOI8-R の奇妙さは別の場所にある。状態を持たない一枚の表なのに、最上位ビットを失うとロシア文字の一部が大文字・小文字の反転したラテン文字へ落ち、なお読めることがある。その可読性は復元ではなく、不可逆な射影が残した手掛かりだ。

ケースファイル
ルートリフレクターはリンクを配ったが、見てはいない――RFC 9815が分ける疎なピアリングと証拠
データセンターファブリックの全リンクに BGP セッションを置かず、少数のピアから同じトポロジーを行き渡らせる。RFC 9815の設計は、その簡素化を可能にする。ただし、セッションを減らした瞬間に、広告を運ぶ経路と、広告されたリンクの生存を確かめる経路は別物になる。効率を得るには、その違いを監査可能な形で残さなければならない。

ケースファイル
SRHがなくても、そのパケットはSRv6 SIDを宛先にできる
監視装置は拡張ヘッダーを検査し、SRH なしと記録した。ところがルーターは同じパケットの宛先アドレスをローカル SID として処理した。「見えないから存在しない」という判定は、SRv6 では入口の証明にならない。
インターネット史
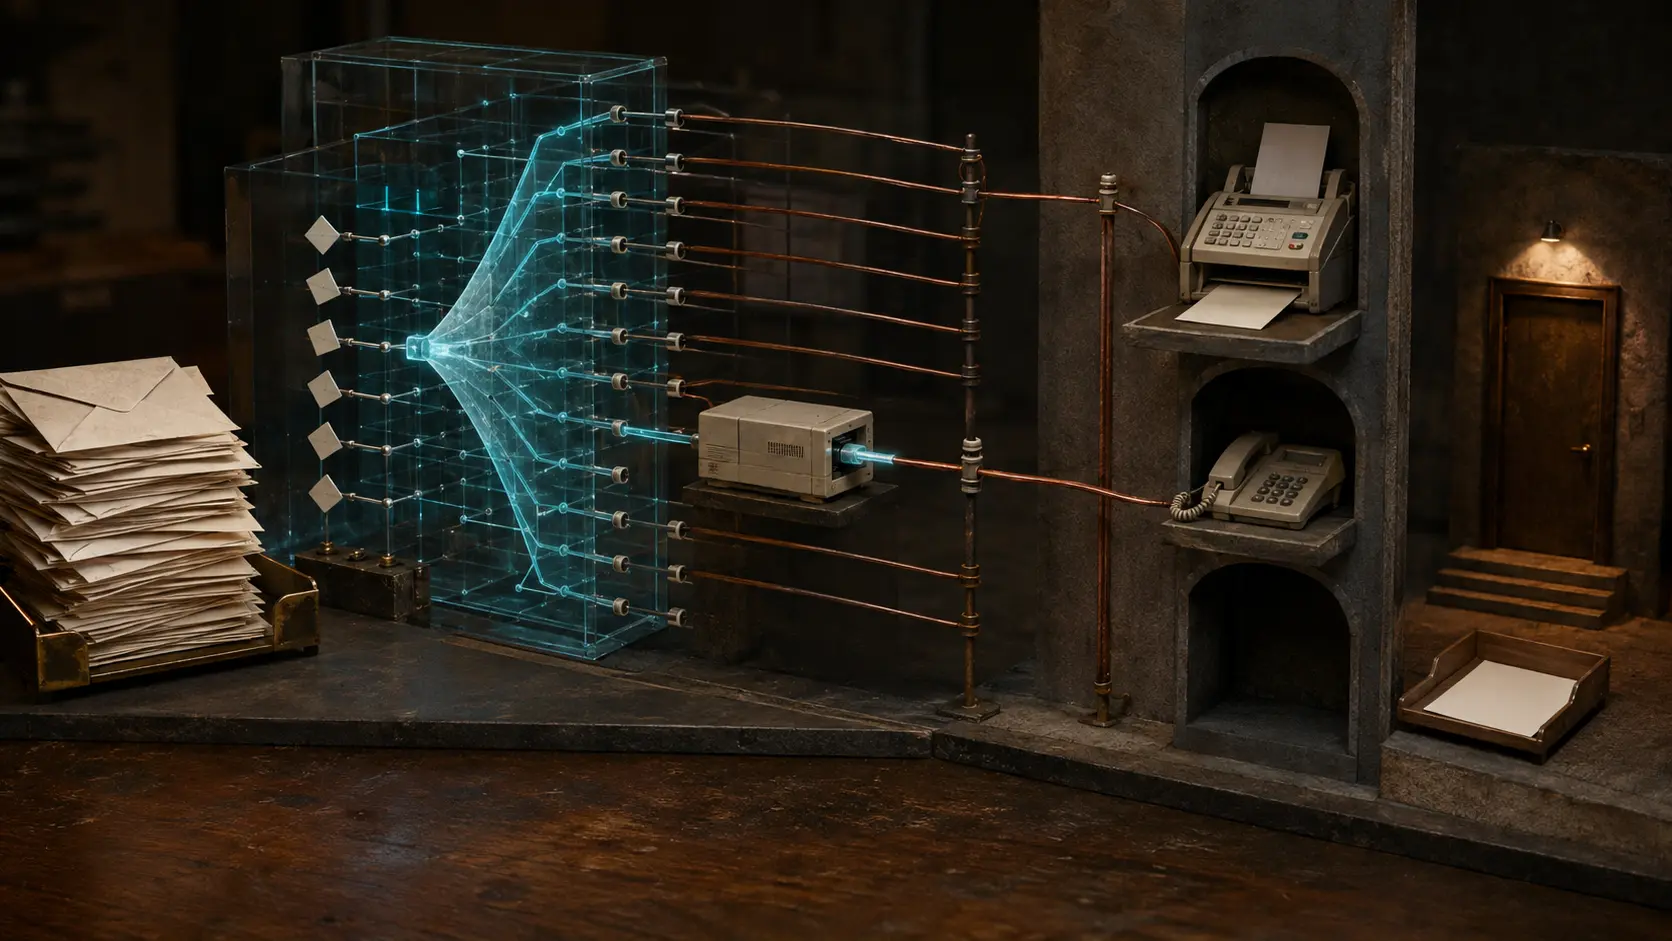
MX はゲートウェイを見つけた。FAX の存在までは証明しなかった――RFC 1486
差出人のもとに「成功」を知らせるメールが戻る。その一語が保証したのは、遠隔印刷サーバーがメッセージをファクシミリ装置へ送ったことまでだった。紙が出たか、正しい机に届いたか、人が読んだかは、別の証拠を要した。

ケースファイル
属性を並べ直した瞬間、同じ説明でも別の署名入力になる――RFC 9814 と DER の境界
監査画面に表示される属性が同じでも、署名対象のバイト列が同じとは限らない。CMS の署名属性を使う RFC 9814 の経路では、Pure SLH-DSA が署名するのは大容量コンテンツそのものでも、表示用の属性一覧でもなく、`SignedAttributes` の厳密な DER 符号化である。属性を再構成するミドルウェアが変われば、鍵を替えなくても証拠の境界は変わる。

インターネット史
文字列は識別名を運んだ。しかしディレクトリエントリにはならなかった:RFC 1485
一つの X.500 名を、名刺では縦に折り、メールでは一行に書く。見た目が違っても、同じ構造へ戻せることが RFC 1485 の仕事だった。表示の一致を本人性、権限、処理結果の一致へ膨らませることは、その仕事に含まれない。
ケースファイル
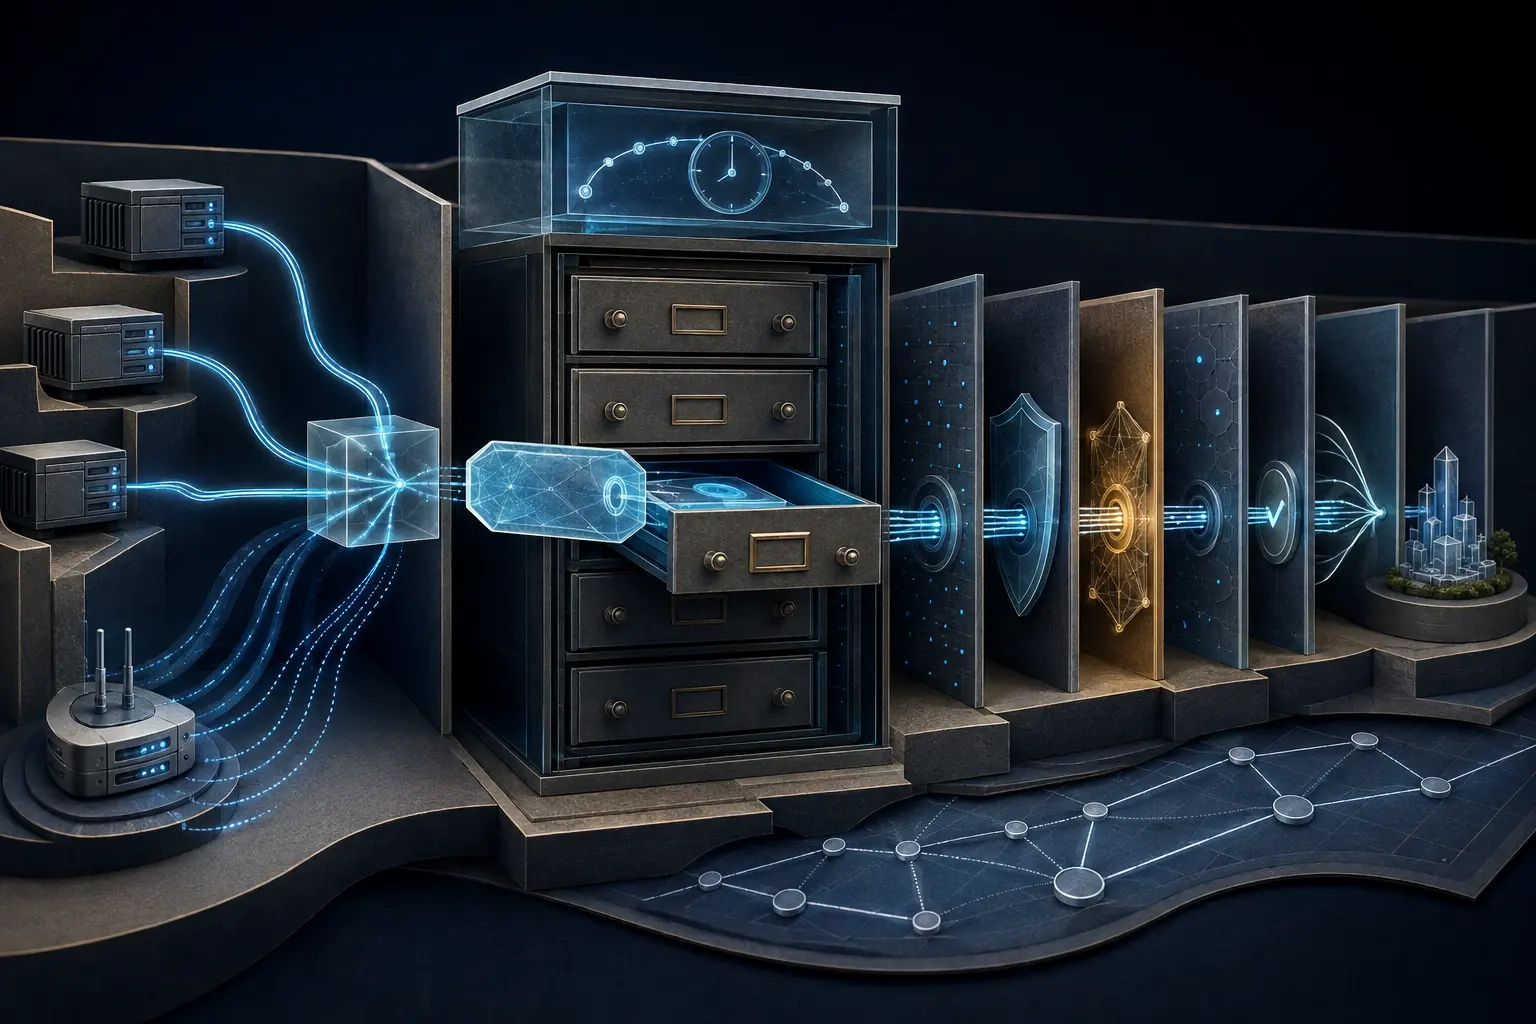
認証前の文字列が顧客台帳を引く――RFC 9813とRADIUSのPSK Identity
データベース照会に届く最初の文字列は、まだ信頼できる相手から来たものではない。RADIUS/TLS で PSK を使う場合、サーバーは検証すべき鍵を選ぶため、先に PSK Identity を受け取る。RFC 9813の要点は、この明文の選択子を便利に使いながら、証明済みの権限へ昇格させないことにある。