
調査・分析
最新記事
インフラ運用者、政策決定、市場動向、デジタル権力の変化に関する最新情報。

IETF
Tatu Ylonenとコマンドの受領証にはならないSSHウィンドウ
自動化ツールが SSH 経由でコマンドを送り、チャネルのウィンドウが増え、暗号化された接続が静かに閉じる。画面は成功を示す。しかし、そのどの出来事も、リモートのアプリケーションが意図した変更を確定したとは語っていない。Tatu Ylonen が著者として名を連ねる RFC 4254は、各シグナルにもっと狭く正確な役割を与えている。危険なのは、通信の進行を処理結果へと読み替える運用側の近道である。

ケースファイル
レジストリロックの定足数は承認を数えても、権限の独立性は証明しない
別々の二人が承認しても、同じメール基盤と回復窓口に依存していれば、攻撃者が越える境界は一つかもしれない。EPP のレジストリロック案は承認数を扱えるが、承認者の支配が独立していることまでは示さない。

ケースファイル
ICMP がノードを名乗っても、本人確認にはならない
IETF の作業草案・第 05 版は、応答元アドレスだけでは発信ノードを十分に特定できない場合、ノード情報を付ける義務を強めた。その情報は障害解析を助ける一方、認証されておらず、MTU に収めるため元パケットの引用部分を削ることもある。

IETF
手入力をやめても、同じ遅延を測り続けるとは限らない
経路選択のための静かな基準値と、利用者の待ち時間を捉える観測は別の仕事だ。RFC 8570 の測定上の区別は、手動設定から動的測定への移行にも責任の境界をつくる。

記事
ARINのOmbuds報告は理事会に届く。助言の公開追跡がない
ARIN の議事録を読むと、Ombudsperson の助言は会議運営を実際に変えてきた一方、採用できなかった提案もあることが分かる。しかし、報告書を受け取った後に各提案をどう扱ったのかを、参加者が継続して確かめられる公開記録は見当たらない。守るべきものは個別相談の秘密であり、組織自身が下した一般的な判断まで不可視にする必要はない。
IETF
Tim Brayと一つの値に定まらない重複JSON名
入口のゲートウェイは要求を許可し、処理サービスは別の値で実行し、監査ログには整った一つのオブジェクトだけが残る。三者が同じ JSON を受け取ったはずなのに、故障がなくてもこの食い違いは起こり得る。オブジェクト内で同じ名前が繰り返され、最初のパーサーがどれを残すかを先に決めていたからだ。Tim Bray が編集した RFC 8259の注意書きは、構文解析が単なる下準備ではなく、後段が信じる事実を選ぶ境界であることを示している。

ケースファイル
EPP残高は取引を止めても、その根拠となる台帳は示さない
機械が読み取れる残高と、後から判断を説明できる証拠は同じではない。REGEXT で検討中の EPP 残高マッピングは、レジストラが使える資金状態を共通化する。一方、その値を生んだ会計記録まで運ぶ設計ではない。

ケースファイル
保有者指定のRDAP参照は発見範囲を広げてもレジストリ権限は広げない
一つの検索結果に見えても、途中で話者が替わることがある。下位データへ到達する新しい道を作るなら、その境界も画面と記録に残さなければならない。

IETF
Peter Saint-Andreと、接続先サービスを選べなかった証明書照合
証明書の名前は一致した。だが、照合する名前を誰が選んだかは、その成功だけでは分からない。Peter Saint-Andre と Rich Salz による RFC 9525は、サーバーの証明書より先にクライアントの期待を置く。参照識別子は独立に作られ、証明書はその期待を満たすかどうかだけを答える。

リーダー
モハメド・アワン・ラ:マレーシアの初期インターネットで受け継がれた能力と権限の境界
技術的能力が組織再編、経営交代、所有権の変化を越えてどのように受け継がれ、どこで権限の境界にぶつかったのかを検証する。
記事
APNICの定義ページは草案、公式テキストは現行版のまま
「最新版」と「現行版」は同じとは限らない。APNIC-080 の通常の入口に表示されるのは2026年の第004版で、状態は`DRAFT`だ。一方、APNIC が公式性を与える安定テキストには2023年の第003版が`Active`として残る。両方の存在は合理的でも、その関係を読むために別の規程まで探させる必要はない。

ケースファイル
EPPサーバー検証の成功は日付付きの方針判断であり、健全性証明ではない
緑の表示は、それを生んだ観測より長く残り得る。新しい EPP 案は判定を運べるようにするが、永続的な真実にはしない。

IETF
Alexey Melnikovと、サービスを許可できなかった認証成功
認証は成功した。ところが、その直後の操作は拒否された。これは矛盾とは限らない。前者が答えたのは資格情報とセッション上の身元についてであり、後者は特定の資源に対する権限を問うているからだ。Alexey Melnikov と Kurt Zeilenga が編者を務めた RFC 4422は、この二つの「はい」を安易に一つへまとめない設計を SASL に与えた。

ケースファイル
EPPの「同一主体集合」は外部ポリシーを不可分な境界に変える
コマンドに書かれるドメイン名は一つでも、移転や削除の結果は列挙不能な一群へ及び得る。電文は残るが、その境界を描いた規則はプロトコルの外にある。
インターネット史
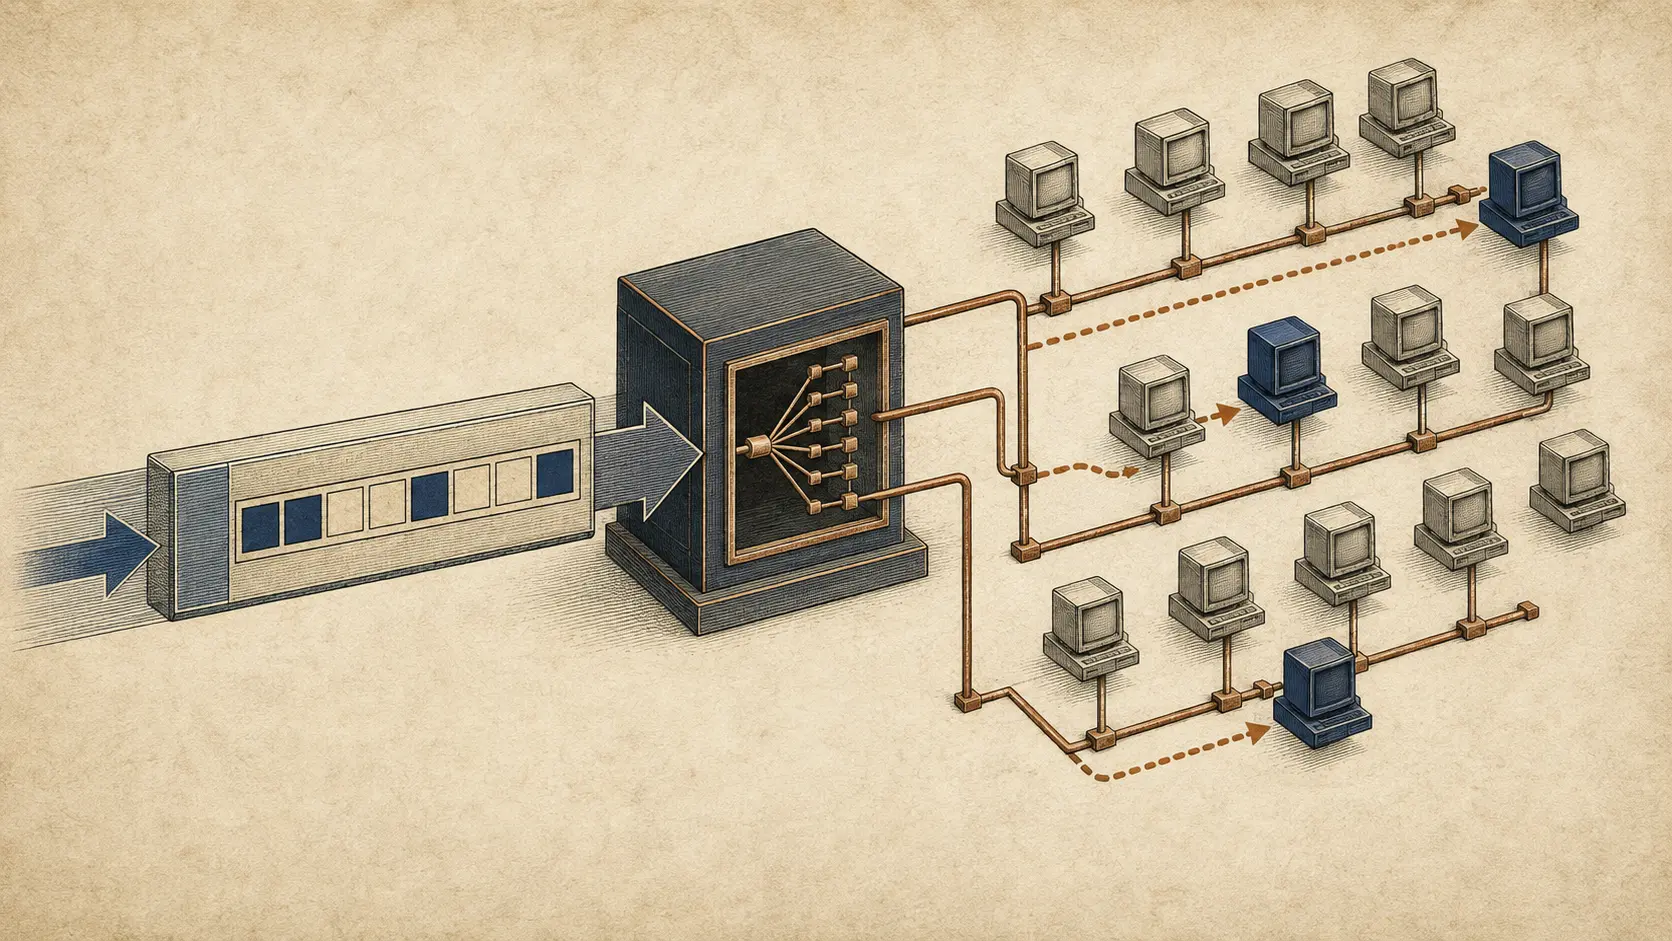
招待客の一覧を自分で運んだブロードキャストパケット
UDP データグラムは遠隔サブネットへブロードキャストとして到着する。ところが IPv4 ヘッダーの中には、もっと狭い指示があった。名前のあるホストだけが処理を続ける。SDBM はパケット一つ一つを、その場限りの会員名簿にした。

IETF
Alissa Cooperと、安全証明を発行できなかったプライバシー審査
審査表の欄はすべて埋まっていた。識別子、観測者、保存期間、既定値の理由まで書かれている。それでも最後に「安全」と押せる印鑑はなかった。Alissa Cooper らが RFC 6973で作ったのは、プライバシーについての判断を検証可能にする方法であり、将来のあらゆる実装と運用を保証する認定制度ではない。

IETF
更新を止めず、CAA の認可も広げない移行
証明書発行経路を統合するとき、古い入口を残せば可用性は守りやすい。だが同じ CA 識別ドメインの下で、その入口だけがアカウントや検証方式の制約を違って解釈すれば、残したのは予備経路ではなく別の認可規則である。RFC 8657 は、この移行上の緊張を明確にしている。

ケースファイル
EPP拡張レジストリが記録するのは共存であり、勝者ではない
似た機能を持つ二つの拡張が、異なる XML 名前空間のまま同じ公式レジストリに載ることがある。それは整理不足ではない。実装の世界で別々の選択が生きているという、消してはならない記録である。
記事
AFRINICの「6か月以内」実施ルールには二つの起算点がある
期限は、起点を共有して初めて期限になる。AFRINIC の現行 CPM は Last Call の終了から6か月を数える。一方、現行の PDP 解説ページは理事会による批准から数える。番号資源移転ポリシーでは両者が4年以上離れ、影響評価にはさらに、起点を示さない「12か月」が置かれている。

IETF
Barry Leibaと、権限を生み出せなかった大文字
仕様書から`MUST`を拾った適合性ツールは、義務を発見したつもりになる。だが、見つけたのは入口にすぎない。誰が何をし、どの文書がそれを命じ、何を観測すれば実装済みと言えるのかは残っている。Barry Leiba の RFC 8174は BCP 14の語彙を正確に区切り、同時に大文字の権限にも限界を置いた。