Summary
- PQUIP草案は、ブートローダーが資源を独占する起動初期と、現行ファームウェアの稼働中に次のイメージを検証する場合を分ける。
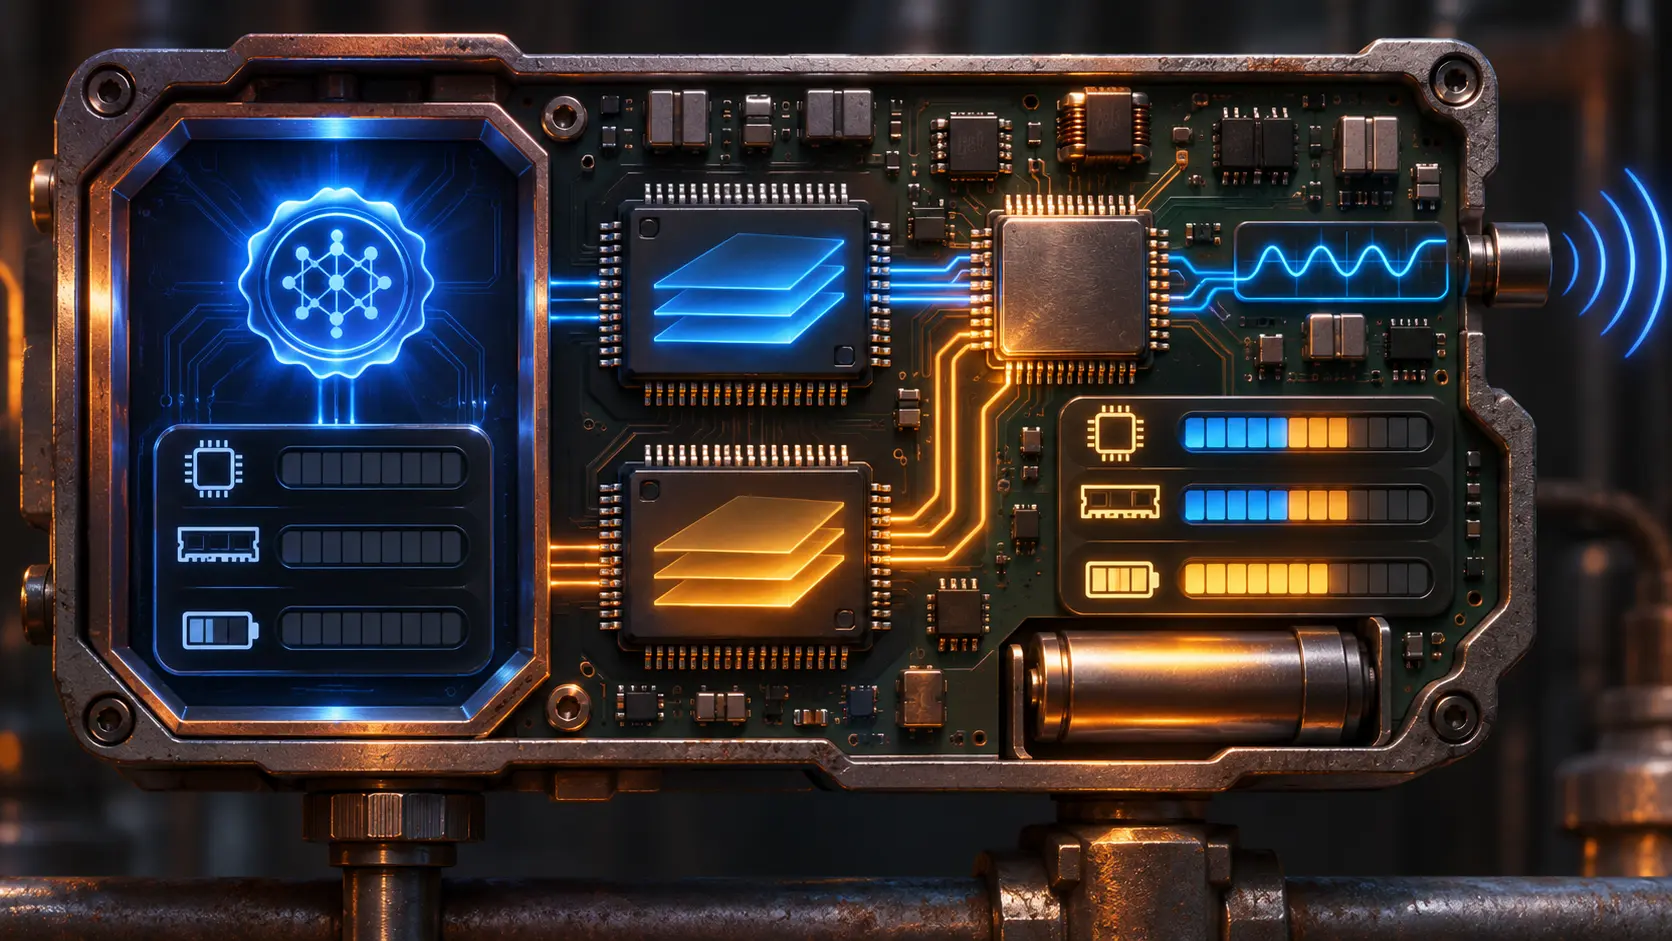
- 後者ではCPU、RAM、電力を通常業務と取り合う。起動時の測定値だけで更新計画を決めると、肝心の負荷が抜ける。
新しい暗号方式を導入するには、それを含む更新を機器がまず受け入れなければならない。10月29日版の草案は、従来のRSAやECDSAによるファームウェア署名に将来の量子計算機による偽造リスクがあると指摘する。RFC 9019が示すIoT更新の仕組みに対し、PQUIPが問うのは検証を実行する時点だ。
起動直後ならブートローダーが機器全体を使える。草案は、この段階では資源制約の影響が比較的小さいと説明する。二つのイメージを持つ機器は、現行版で通信や計測を続けながら、切り替え前に新しい版を調べられる。その場合、署名検証は稼働中の仕事と演算時間、メモリー、電池を分け合う。空いている機器での測定値をそのまま現場の更新時間と見なすのは危うい。
HSS/LMSは検証が効率的だが、署名側では使い捨て鍵の管理が要る。SLH-DSAはその状態管理を避ける代わりに署名が大きく処理も遅い。草案はML-DSAをSLH-DSAより高速で小さいと説明する。複数方式の組み合わせには分離型と複合型があり、RFC 9794が枠組みを示す。文書は11月5日のIESG審議予定に載る資料用草案の段階だ。特定機器で両時点を比較した測定は示されていない。通常負荷の下での所要時間、RAMの最大使用量、消費電力が選定を左右する。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
ストラテジックサークル限定
ストラテジックサークル
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
ストラテジックサークルに参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加