要約
- ISCの資料は、KeaのHA、HTTP/JSON管理、実行時設定、DHCP-DDNSという具体的な制御機構を示すが、可用性やフェイルオーバー時間を独立に測定したものではない。
- NetgateとOPNsenseの統合は導入経路を示す一方、利用規模、HA機能の採用率、管理負担の削減効果を証明するものではない。
Keaが自動化するもの、外部に残るもの
ISCはKeaをオープンソースのDHCPv4・DHCPv6サーバーとして位置づけ、モジュール式の拡張機構、プログラムによる管理、高可用性、データベース連携、集中管理を備えると説明している。Keaの製品資料 ここで確認できるのは、製品がどの制御面を提供するかであって、利用者がその機能をどの規模で有効化しているかではない。
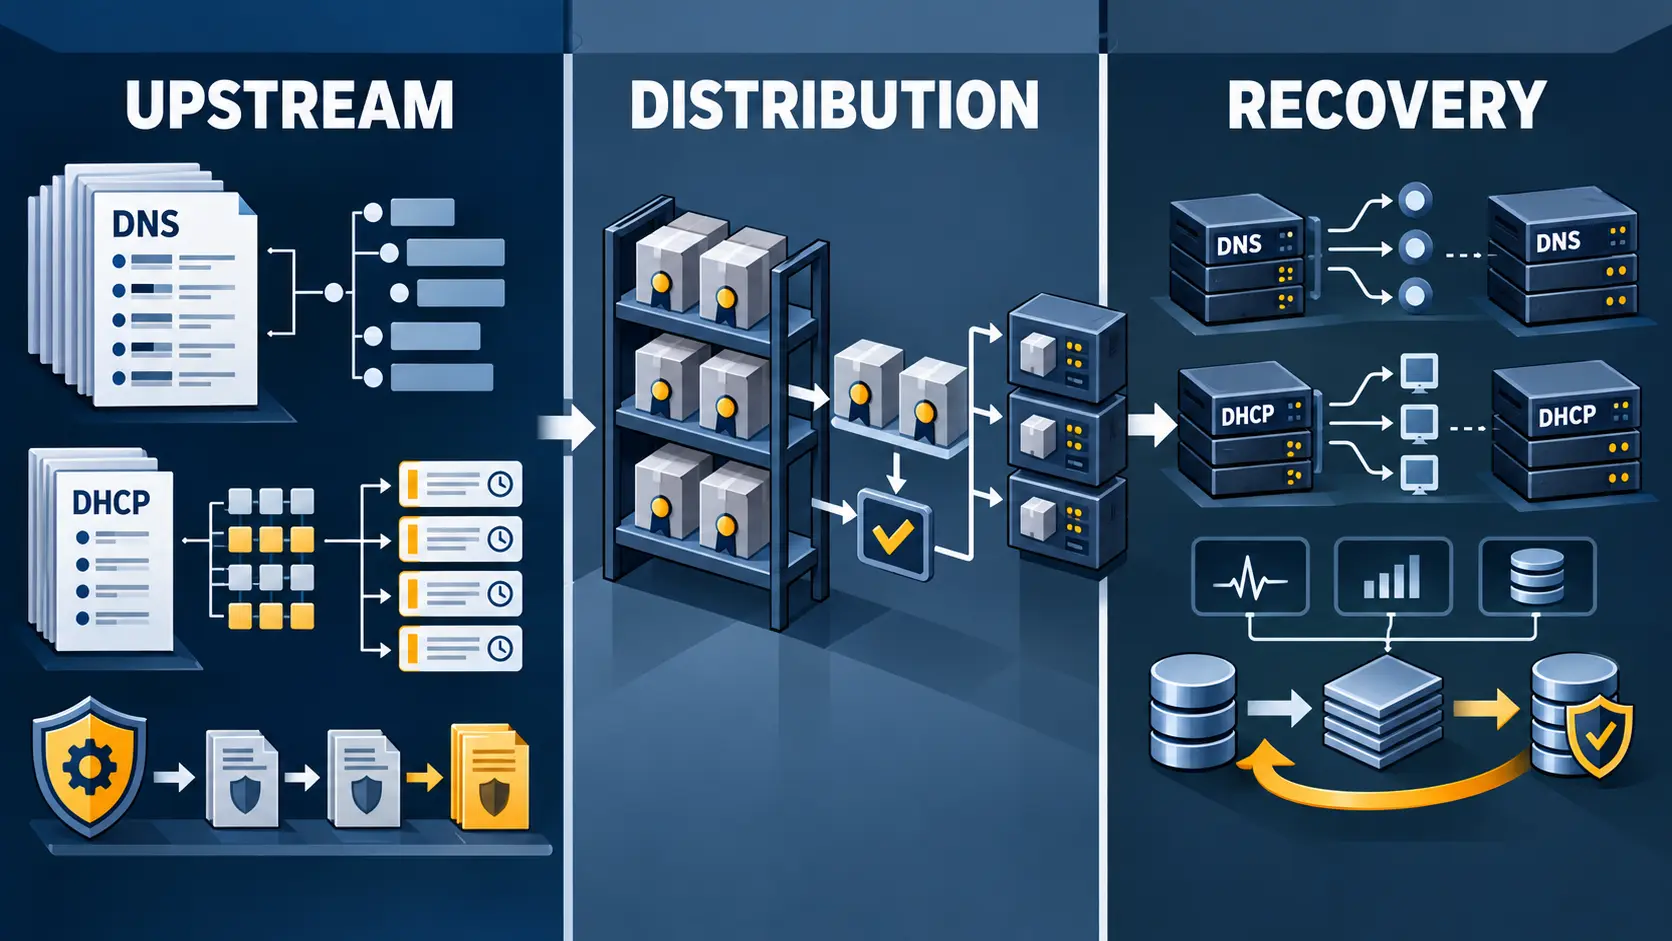
HAはlibdhcp_haフックライブラリを通じて実装され、文書上の動作モードにはロードバランシングとホットスタンバイがある。Kea HAクイックスタート Kea管理者リファレンス 協調するサーバーはリース更新を交換し、HTTP通信、ハートビート、状態遷移を使う。ピアのURL、応答遅延などのしきい値、サーバーの役割も設定対象になる。HAの技術仕様
これは、障害時の判断を単一サーバーの手作業から、複数ノード間のプロトコルと状態機械へ移す仕組みだ。ただし、設定された協調機構があることは、特定の負荷、障害、復旧条件でどれだけ速くサービスが回復するかを示さない。公開された今回の資料群には、独立した可用性測定やフェイルオーバー時間の定量評価は見当たらない。
APIは自動化の入口であって、運用全体ではない
Kea Control AgentはHTTPベースのREST管理インターフェースを提供し、JSONコマンドを受けて設定済みのKeaデーモンへ要求を仲介する。Control Agent自体がDHCPリースを割り当てるわけではない。Control Agentの説明
制御チャネルには、設定の取得、検証、適用、再読み込みに対応するconfig-get、config-test、config-set、config-reloadなどのコマンドがある。制御チャネルのリファレンス これにより、変更のたびに各デーモンの設定ファイルを手で編集して再起動する、という運用を避けられる場合がある。
しかし、APIが提供するのは操作可能性である。望ましい状態を定義する在庫情報、承認手順、変更順序、権限管理、失敗時のロールバック、監査をAPIだけが自動的に供給するわけではない。KeaのJSON設定や設定バックエンドも、リース情報やホスト予約情報と同一のものではない。設定のリファレンス したがって、Keaを組み込むネットワーク運用者は、外部のオーケストレーションとガバナンスをなお設計しなければならない。
DHCPからDNSまでをつなぐ制御面
KeaのDHCP-DDNSコンポーネント、一般にD2と呼ばれる機能は、DHCPサービスが生成した名前変更要求を処理し、条件が整えば正引き・逆引きDNS更新を自動化できる。DHCP-DDNSのリファレンス これは、リース状態とDNSレコードの同期を手作業に依存しないための運用上の接続点になる。
ただし、権限、設定、権威DNSとの互換性が必要であり、機能の存在だけで更新の信頼性や管理工数の削減が決まるわけではない。自動化は、正しい情報源、許可された変更、監視、失敗時の処理と組み合わさって初めて運用成果になる。
下流統合が示すこと、示さないこと
Keaの採用経路については、NetgateがpfSenseソフトウェアにKeaをDHCPサーバーの選択肢として追加したと公表している。Netgateの発表 Netgateの運用文書もpfSenseでKeaを利用する手順を扱う。pfSenseのKea文書 OPNsenseにもKeaの利用者向け文書がある。OPNsenseのKea文書
この2系統の資料は、KeaがISCの配布物だけに閉じた機能ではなく、ネットワーク・ファイアウォール製品の管理面に組み込まれていることを示す。古いISC DHCPから移行する経路が、少なくとも製品設計上は存在するという意味でも重要だ。
一方、統合は普及率ではない。pfSenseやOPNsenseの利用者がどれだけKeaを有効化したか、HAを使ったか、障害時にどの程度の復旧時間を得たか、管理者の作業時間がどれだけ減ったかは、これらの資料からは分からない。Keaの公開ソースリポジトリは実装、テスト、履歴を調べる入口になるが、ソースコードの公開も本番規模や実現した信頼性の証明ではない。Keaソースリポジトリ
機構から実績へ進むために必要な証拠
今回確認した公開資料の範囲では、Keaの本番可用性、フェイルオーバー時間、管理コスト削減、導入率、大規模運用の成果を独立に定量化したケーススタディは確認できなかった。これは、そのような証拠が世界のどこにも存在しないという意味ではない。今回の公開ソース群で確認できなかった、という限定である。
実績を判断するには、少なくとも次の記録が必要になる。第一に、何台のDHCPサーバーで、どのバージョンとHAモードを使ったか。第二に、障害の検知からサービス継続または復旧まで何秒かかったか。第三に、リース同期、DNS更新、設定変更が失敗した場合にどう検知し、どう戻したか。第四に、導入前後で管理作業、事故、変更失敗がどう変化したか。これらが運用者の測定値と検証可能な方法で示されて初めて、文書化された制御面を実現された運用成果へ結びつけられる。
現時点で安全に言えるのは、KeaがDHCP運用の重要な判断を、HAの状態遷移、管理API、構造化設定、DNS更新というソフトウェア制御面に移す設計を持つことだ。その設計は、Keaを導入する組織の運用依存性を高める可能性がある。しかし、依存性が実際にどれほど大きく、障害時にどれほど有効で、どの程度の規模に広がっているかは、導入記録と独立測定がなければ確定できない。関連するISCのディレクトリ記録はこちらで確認できる。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加