
要約
- JRESは、Jehan ProcacciaとEmmanuel Halbwachsを2013年のSIRFEX発表の共同著者としている。資料が扱ったのは、地域の研究・教育ネットワーク間の通信を、RENATER上の専用レイヤー3仮想プライベートネットワークで交換する構想である。[1][2][3]
- SIRFEXの設計は、分離された経路制御空間、専用インターフェース、IPv4とIPv6の経路交換を組み合わせた。試行資料はRAP、REVE、RUBISを挙げ、経路交換、スループット確認、公衆インターネットを使う代替経路の試験を記すが、広範な性能成果を数値で示してはいない。[3]
- 別のMiNETチーム報告書は、Procacciaを指導者として記載し、DSIネットワーク管理者としての支援に謝意を示す。導入作業はチームの記録であり、すべての設定をProcaccia本人が行ったことを意味しない。[4]
- MiNET報告書は、IPv4とIPv6を併用するデュアルスタック、明示的なIPv6アドレス設計と経路制御、ルータ広告の扱い、同等の安全対策を用意できない一部管理サービスをIPv4に残す判断を記録している。[4]
- 二つの記録から読み取れるのは、研究ネットワークの継続性には、交換する経路の範囲、アドレス体系ごとの確認、実際に試した代替経路が必要だということである。これは記載された仕組みに基づくBTWの分析であり、保証されていない耐障害性や未報告の通信成果を主張するものではない。
問うべきは「接続済みか」ではなく「どこを通るか」である
SIRFEXが出発点としたのは、参加機関にインターネット回線があるかどうかではない。地域の研究ネットワーク同士が通信するとき、その通信が一般利用向けの経路を通るのか、研究ネットワーク向けに範囲を定めた経路を通るのか、という問題だった。[1][2][3]
研究・教育ネットワークとは、大学、研究所、関連機関の通信を支えるネットワークである。研究データの転送、遠隔設備の利用、複数拠点での計算や共同作業には、送信元から相手先までの到達性が要る。ただし、研究用途だから常に専用経路が必要だとSIRFEX資料が述べているわけではない。資料が示すのは、複数の地域網が相互に通信する際、経路交換の境界を誰がどのように定めるかという具体的な設計課題である。
ここでいう通常の公衆インターネット経路とは、研究ネットワーク専用の通り道ではなく、一般の到達性を提供するトランジットである。公衆経路そのものが不適切なのではない。接続先が広く、商用・技術上の複数の関係を経て通信を運ぶ仕組みと、参加者や交換対象を限定した仕組みでは、目的が異なる。
組織同士が協定を結んでいても、パケットは組織名や合意文書を見て進路を選ばない。装置に入った経路情報に従う。研究ネットワーク同士の関係が存在しても、必要な宛先が専用環境で交換されていなければ、通信は想定外の公衆経路へ回り得る。制度上のつながりと、実際に動く転送経路は別々に確認しなければならない。
Procacciaの貢献は、共同著作と指導・支援の記録にある
JRESは2013年のSIRFEX発表について、Jehan ProcacciaとEmmanuel Halbwachsの二人を著者としている。[1][2] 署名付きの技術発表資料には、本稿で扱う構成と試行の内容が記されている。[3] 氏名と日付のある技術記録を結び付ける共同著作は、人物レベルの根拠になる。一方で、各設計判断、設定作業、試験を二人の間でどのように分担したかまでは示さない。
この区別は形式的な注意書きではない。基盤整備には、要求を整理する人、経路方針を設計する人、参加組織を調整する人、接続を準備する人、到達性を試す人、結果を記録する人、運用を引き継ぐ人がいる。共同著作という事実から、そのすべてを一人の作業へまとめることはできない。資料に忠実な表現は「共同で記録した」であり、「単独で完成させた」ではない。
MiNETプロジェクトチームのIPv6導入報告書は、別の種類の人物証拠を提供する。同報告書はProcacciaを指導者として挙げ、DSIのネットワーク管理者として支援したことに謝意を示している。[4] ここで実装を報告している主体はプロジェクトチームである。Procacciaについて確認できるのは、報告書が明示した指導と支援の役割である。
Telecom SudParisの公開ページも、Procacciaを実践的なインターネット教育およびネットワーク教育と結び付けている。[5][6] ただし、教育担当の記録は特定システムの構築成果を証明しない。本稿では技術分野に関する限定的な背景として用い、SIRFEXの共同著作やMiNETの独立した謝辞に置き換えない。
L3VPNは、参加者を一つの独立した経路空間に置く
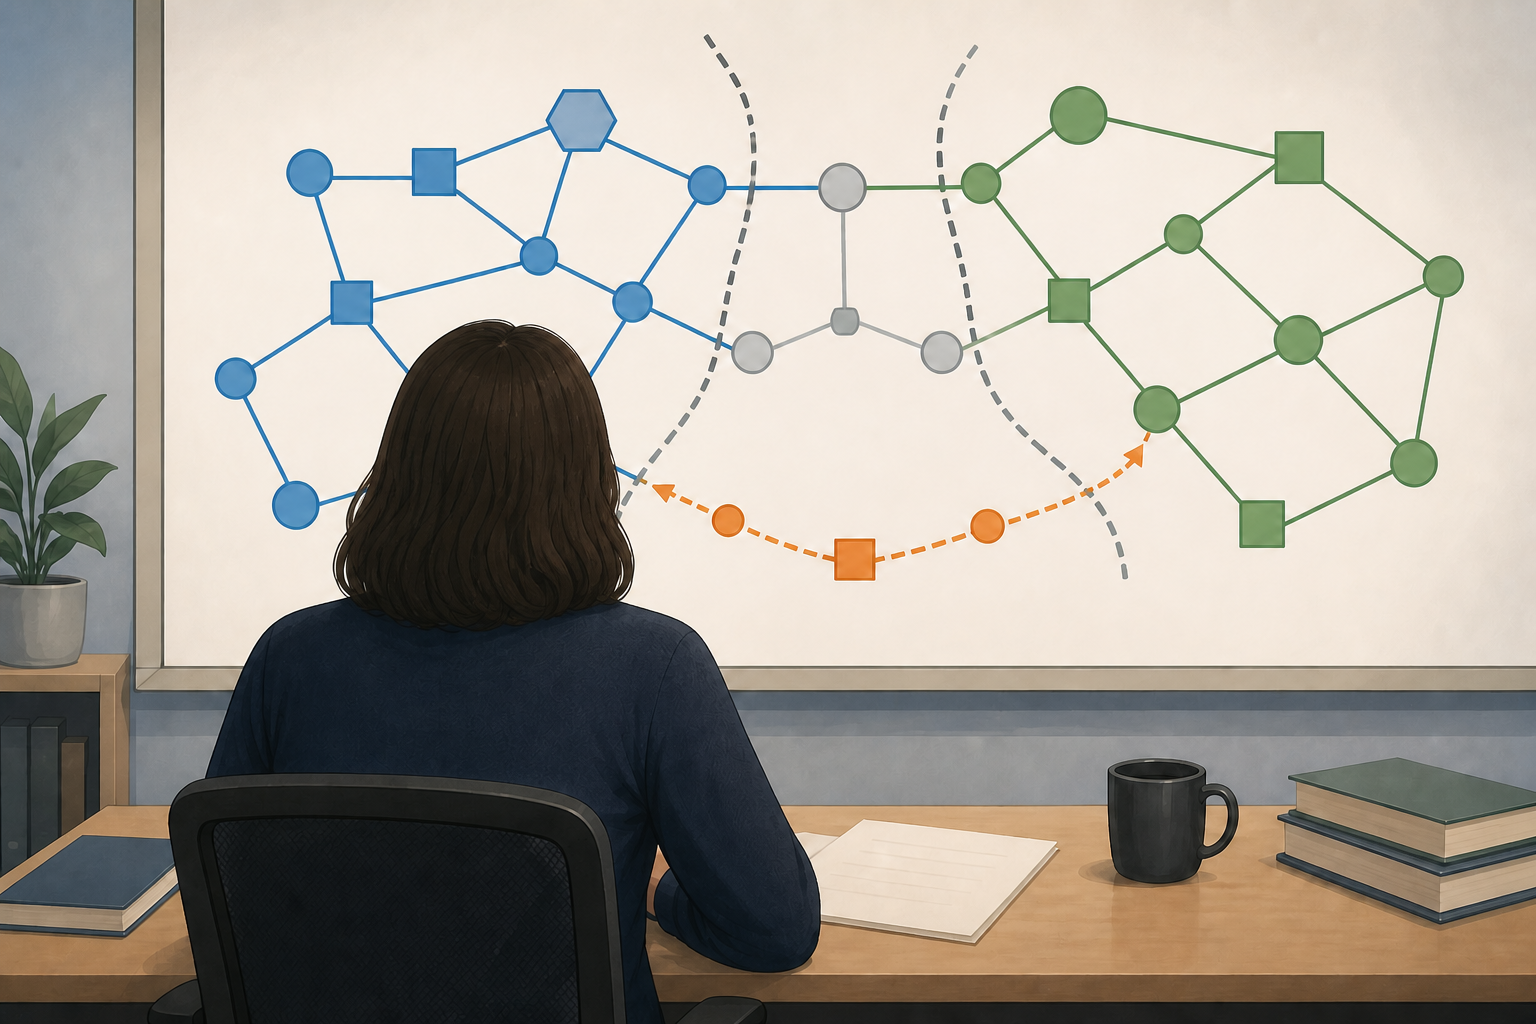
SIRFEX発表は、RENATER上のレイヤー3仮想プライベートネットワーク、すなわちL3VPNを説明している。[3] L3VPNとは、IP層で提供事業者が管理する、論理的に分離された経路制御環境である。ここで「プライベート」とは、参加者の経路空間を一般の経路制御から分けるという意味であり、通信内容が自動的に暗号化されることや、あらゆる安全上の問題が消えることを意味しない。
実務上の利点は、誰がどの宛先を知らせ、誰からどの宛先を受け取るかを限定できる点にある。地域ネットワークは専用インターフェースを通じて接続し、認められた経路を広告し、ほかの参加者の認められた経路を学習する。一般のインターネット経路は、設計で明示的に持ち込まない限り、その交換の外側に置ける。
こうした分離は、「直接つなぎたい」という希望を検査可能な問いへ変える。どのインターフェースが専用サービスに属するのか。IPv4とIPv6のどちらが有効なのか。各参加者が知らせてよいプレフィックスは何か。想定外の経路を誰が遮断するのか。優先経路がなくなったとき、どの条件で代替経路へ移るのか。構成、経路表、試験記録、障害手順があれば、それぞれを確認できる。
資料が裏付けるのは、提案された構成と名前のある試行である。[1][3] すべての地域研究ネットワークが参加したこと、特定の可用性を持つ恒久サービスになったこと、一定量の通信を運んだことまでは裏付けない。仕組みを説明する際にも、規模や成果を補ってはならない。
VRFとMPLSは、境界を装置と提供網へ写す
SIRFEX資料に登場するVRFは、仮想的な経路制御・転送機能であり、一台のルータ内に別々の経路表を持たせる仕組みである。[3] 研究ネットワーク向けの宛先と一般向けの宛先を異なる表で扱えるため、ある通信領域の経路が別の領域へ無条件に混ざることを防ぎやすくなる。
しかし、経路表を分ければ運用責任がなくなるわけではない。インターフェースを正しいVRFへ結び付け、経路の取り込みと書き出しの規則を適切に設定し、監視側も該当する表を見なければならない。正しい宛先が別の経路表に存在していても、目的のサービスから使えなければ到達性は得られない。
MPLSは、ラベルを使って提供事業者網内の転送を導く仕組みである。SIRFEXでは、VRFで分けた参加者側の経路文脈を、RENATERの基盤を通じて運ぶL3VPNの構成要素として示される。[3] 単純化すれば、入口で選んだ仮想ネットワークの文脈を、提供網の内部でも取り違えずに出口へ届けるための方法である。
制御面に経路が見えていても、転送面の通り道が完成しているとは限らない。逆に、変更後も古い転送状態が残る可能性がある。そのため、設定項目の存在だけでなく、意図した宛先への往復通信を観測する必要がある。技術名は構成を説明するが、稼働状態の証明にはならない。
IPv4とIPv6は、同じ線路上でも別々に検証する
SIRFEXの設計にはIPv4とIPv6の経路交換が含まれていた。[3] 二つのアドレス体系は同じ物理回線や同じ装置を共有できるが、経路方針まで自動的に同一になるわけではない。IPv4のプレフィックスを許可した規則にIPv6の対応範囲が入っていないことも、IPv6側だけ戻り経路が欠けることもあり得る。
したがって「ネットワークはつながっている」という報告は不十分である。どのアドレス体系で、どの送信元からどの宛先へ、どの経路表を使って到達したのかを示す必要がある。IPv4とIPv6を同時に稼働させるデュアルスタックでは、経路、フィルタ、名前解決、アプリケーションの動作をそれぞれ確かめる。
IPアドレスのプレフィックスは、単なる大きな数字のまとまりではなく、割り当て先と広告元を一致させるべきネットワーク資源でもある。同じ宛先を複数の参加者が自分のものとして扱えば、通信の行き先が曖昧になる。正確な記録、重複しない割り当て、認められた経路広告、異常を検知する手段が、到達性と運用の継続を支える。
SIRFEX資料は参加者の全プレフィックス一覧を示すものではない。[3] 確認できるのは、IPv4とIPv6の双方が設計上の交換対象だったことだ。両方を対象とするサービスをIPv4の試験だけで合格とすることはできない、というのが運用上の帰結になる。
名前のある試行は、証拠の範囲も定める
署名付きSIRFEX発表は、試行にRAP、REVE、RUBISが関わったことを記し、経路交換、スループットの確認、通常のインターネットを経由する代替経路の試験を説明している。[3] 参加ネットワークの名称は、証拠がどの関係を対象にしたかを明確にする。全国展開や普遍的な採用へ広げて読むための記載ではない。
経路交換の試験では、ある参加者が広告を認められた宛先を、別の参加者が正しい経路表で学習しているかを確認できる。次に、実際のパケットが意図した専用環境を通るかを見る。往路だけでなく復路も必要であり、片方向の成功は非対称な障害を隠し得る。
スループットは、一定時間に届けられたデータ量を、試験条件とともに示す観測値である。資料は確認を行ったことを示すが、本稿で公表できる広範な容量、平均速度、サービス水準の数値は示していない。試験が存在したという事実を、測定されていない性能成果へ変換してはならない。
試行記録の価値は、構想を参加者と確認行為に結び付けた点にある。図面だけで終わらず、経路を交換し、到達性や代替動作を確かめる対象を作った。ただし、一度の試験が将来のあらゆる障害からの回復を保証するわけではない。証拠は、その時点、その構成、その確認範囲に限定される。
代替経路は、存在するだけでなく別の運用モードとして試す
SIRFEX発表は、通常のインターネットを使う代替経路の試験を記録している。[3] 代替経路とは、優先経路が使えないときに利用する、あらかじめ確認された別の通り道である。第二の回線が物理的にあるだけでは足りない。必要な宛先を学習し、対象通信を運び、復路を成立させ、許容できない経路状態を作らないことを確かめる必要がある。
専用の研究ネットワーク経路から公衆トランジットへ移れば、通過するネットワーク、遅延、利用できる帯域、フィルタ、露出範囲が変わる可能性がある。特定の到達範囲を前提にしたアプリケーションには、追加の対策が必要になることもある。代替経路は同一サービスの透明な複製とは限らない。
運用手順には、どの状態を障害と判断するのか、どの通信を切り替えるのか、誰が切り替えを開始するのか、通常経路へどう戻すのかを記すべきである。自動切替と手動の緊急操作では、起こり得る誤作動も、必要な記録も異なる。
資料から確認できるのは、代替動作を推測ではなく試験対象にしたことまでである。[3] 切替が無損失だったこと、一定時間内に必ず回復すること、公衆経路が専用環境と同じ安全性や性能を持つことは主張できない。次に必要なのは、参加者、アドレス体系、消失させた経路、観測した中断、復旧方法を日付付きで残すことである。
MiNET報告書は、別の現場における導入記録を与える
MiNETプロジェクトの報告書は、SIRFEXの共同発表とは独立した資料である。学内で行われたIPv6導入をチームの作業として記録し、Jehan Procacciaをプロジェクト指導者として挙げる。また、DSIネットワーク管理者として支援したことへの謝意も記している。[4]
この資料は、Procacciaの役割が教育と運用の接点にあったことを裏付ける。チームは、IPv6を概念として学ぶだけでなく、アドレス設計、経路制御、端末への設定情報、既存サービスとの併存を扱った。[4] ただし、その実装の主体は報告書を書いたチームであり、各コマンドや各判断をProcaccia個人へ帰属させることはできない。
SIRFEXとMiNETは一つの事業ではない。前者は地域研究ネットワーク間の相互接続、後者は学内のIPv6導入を扱う。二つを同じ計画へまとめるのではなく、別々の場で経路境界と移行管理が重視された記録として比較することに意味がある。
証拠の種類も異なる。共同著作は、人物を日付のある技術設計と試行資料へ結び付ける。プロジェクトチームの謝辞は、指導と運用支援を明記する。公式教育ページは分野との関係を狭く補足する。[1][2][4][5][6] それぞれの資料に一つの役割を持たせることで、一般的な経歴紹介よりも帰属を明確にできる。
デュアルスタックは、既存サービスを残しながら移行を進める
MiNET報告書が記すデュアルスタックは、IPv4とIPv6を同時に動かす移行方法である。[4] 既存のIPv4依存サービスを維持しながら、IPv6の経路とアプリケーションを導入し、段階的に確認できる。
ただし、デュアルスタックそれ自体は継続性の保証ではない。実際には二つの経路状態と二組の依存関係を管理する。端末やアプリケーションがIPv6を優先する場合、IPv6経路だけが不完全でも、IPv4は正常なのに利用者からは遅延や停止に見えることがある。監視は装置の有効設定ではなく、利用者が実際に選ぶ経路を試さなければならない。
IPv6の広いアドレス空間も、記録や設計を不要にはしない。プレフィックスを運用領域へ対応させ、外部へ広告する範囲と内部に留める範囲を決め、戻り経路を整える必要がある。MiNET資料はチームがアドレスと経路を明示的に扱ったことを示すが、その設計が現在も使われていることや、すべての学内網に当てはまることは示さない。[4]
BTWの分析では、動いているIPv4サービスを保ちながらIPv6を試した点に、移行時の継続性が表れている。これはIPv6導入を先送りする理由ではない。新しいアドレス体系を図に載せたかではなく、実際のアプリケーション経路と安全対策が機能するかで移行を判断する、という姿勢である。
ルータ広告は、端末が信じるネットワーク状態を形作る
MiNET報告書は、ルータ広告の制御を扱っている。[4] ルータ広告とは、IPv6ネットワークで、端末にプレフィックスや標準経路などの設定情報を知らせるメッセージである。端末はその情報をもとに自らのアドレスや外部への出口を決めることができる。
自動設定を容易にする一方、どの装置から届く情報を信頼するかという境界が生まれる。誤った広告や認められていない広告が届けば、端末が意図しない出口を選んだり、想定外のアドレス状態になったりする可能性がある。どのインターフェースが広告を送るのか、どの区間で受け入れるのか、異常なメッセージをどう検知するのかを管理する必要がある。
基幹側の経路が正しくても、端末が誤った標準経路を選べば利用者の通信は失敗する。反対に、端末側の設定が正しくても、外部からの戻り経路がなければ往復通信は成立しない。確認は端末の設定から学内経路、外部宛先、復路までを一続きで見るべきである。
資料が裏付けるのは、チームがルータ広告に関する判断を導入作業の一部として扱ったことだ。[4] すべての脅威を排除したことまでは示さない。「IPv6有効」という一語ではなく、広告されたプレフィックス、選ばれた出口、経路範囲、監視結果、担当者を記録することが、状態を理解可能にする。
一部サービスをIPv4に残した判断は、移行の境界を明示した
MiNET報告書は、同等の安全対策をまだ利用できない一部の管理サービスをIPv4に残す判断を記している。[4] これはIPv6全体が安全でないという一般論ではない。新しい経路へ移す前に、既存サービスが依存する保護を同等に実現できるかを見た、その時点の限定的な判断である。
アドレス体系を追加すると、到達可能な経路が増え、フィルタの前提が変わり、従来の監視が新しい通信を見ていないことがある。認証、アクセス規則、記録、監視、事故対応が新しい経路にも及ぶかを確認せずに「移行済み」と扱えば、見えない空白が残る。
IPv4に残すことは、既知の制御を維持する方法になり得る。その一方で、例外に責任者や再確認条件がなければ、暫定措置が恒久的な技術負債へ変わる。理由、補完策、見直す日付、新しい経路へ移せる条件を記録して初めて、例外を管理された状態にできる。
ここでも実装の帰属はチームにあり、Procacciaについて確認できるのは報告書が示す指導と支援である。[4] 個々の例外を本人が単独で決定したとも、その安全性を保証したとも読めない。BTWが引き出す教訓は、移行完了を宣言する前に、稼働する経路と同等の制御を確認することにある。
二つの記録を結ぶのは、明示された運用境界である
SIRFEXとMiNETが扱った対象は異なるが、記録された仕組みには共通する型がある。SIRFEXは専用L3VPN、分離された経路表、IPv4とIPv6の経路交換、代替経路の試験によって、地域ネットワーク間の相互接続を限定した。[3] MiNETはデュアルスタック、アドレスと経路の設計、ルータ広告の制御、IPv4に残す例外によって、学内移行の範囲を限定した。[4]
共通点は、これらの手法をProcacciaが発明した、あるいはすべてを本人が運用したということではない。誰が経路を交換するのか、どのアドレス体系が対象か、どのサービスを移すのか、どの代替経路があるのか、どの安全対策を残すのかを、装置と記録が扱える問いにした点にある。
BTWはこれを運用継続性の問題として読む。継続性は、変化を止めることではない。変更後も定めたサービスが動くか、障害時に観測可能な形で別の状態へ移れるかを示すことである。専用経路にも障害は起こり、デュアルスタックにも片側だけの不具合が起こる。意図した境界、試験、結果の記録があって初めて、どこを直すべきかが分かる。
地域や研究共同体という名称だけでは、経路を正しくしない。信頼を支えるのは、正確なネットワーク資源の記録、限定された経路方針、実際に通る通信、試験済みの代替動作、責任主体である。同じ理由で、人物への評価も、共同著作、指導、支援という資料上の動詞に合わせる必要がある。
影響を受ける主体ごとに、必要な証拠は異なる
研究者や学生にとって重要なのは、共同利用するサービスへ安定して到達できることである。利用者はVRFやMPLSを直接操作しないが、経路の誤り、IPv6だけの障害、代替経路への切替失敗を、アプリケーションの遅延や停止として経験する。
地域ネットワークの運用者は、広告してよいプレフィックス、受け入れてよい経路、IPv4とIPv6の状態、専用経路と代替経路の差を管理する。提供網の運用者は、参加者ごとの経路文脈を保ち、想定外の混在を検知し、障害時の切替と復旧を記録する。学内の担当者は、端末側の広告、名前解決、アプリケーション、安全上の例外まで確認する。
機関の責任者には、技術名を承認するだけでなく、境界の所有者を明らかにする役割がある。参加者台帳を誰が更新するのか。経路規則を誰が変更できるのか。試験結果を誰が確認するのか。暫定的なIPv4例外を誰が見直すのか。責任者が不明なら、設定が正しくても変化に追随できない。
歴史的な共同著者や指導者は、現在の運用者と同一ではない。Procacciaに関する資料は、日付のある貢献を説明する。現在の経路状態や現行サービスの責任は、新しい運用記録で確認すべきであり、過去の役割から推測してはならない。
次に確認すべきことは、現在の範囲と実際の経路である
同種の研究ネットワーク相互接続を評価するなら、まず現在の参加者、認められたIPv4・IPv6プレフィックス、使用するインターフェースと経路表、専用経路に留める宛先を確認する。過去の設計資料を現行のサービス構成図として扱わず、基準日付きの台帳を用意する必要がある。
次に、各参加者が広告するはずの経路が正しいVRFに存在し、許可されていない経路が混ざっていないかを見る。往路と復路、IPv4とIPv6を分けて試す。経路追跡やアプリケーション試験は有用だが、構成や機密性に配慮し、公開する結論と内部に保持する詳細を分ける。
代替経路は管理された条件で試験する。どの優先経路を停止または撤回し、どの経路へ移り、どの程度の中断を観測し、どの手順で戻したかを記録する。公衆トランジットへ移る場合は、フィルタ、露出範囲、性能の前提が変わらないかを別に確認する。
IPv6移行では、ルータ広告、プレフィックスの割り当て、経路広告、名前解決、IPv4に残したサービスを一つの流れとして見る。各例外には、同等になっていない制御、責任者、再確認条件を付ける。これが、資料の仕組みから導ける次の検証課題である。SIRFEXやMiNETが現在も同じ状態だと断定するものではない。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加