
Summary
- IOTOPSのIoT向けDNS指針草案、第06版は、2026年11月2日に更新された作業中のInternet-Draftである。第4.3節は、TTLを無視した過剰照会と、同じ名前への予測しやすい固定間隔の照会を別の問題として挙げる。
- 製造元は管理用ゾーンのTTLを用途に合わせて設定しなければならない。機器が回答をキャッシュする場合、明示的な最小値・最大値の設定がなければTTLに従って処理する必要がある。
- 重要な管理ドメインを定期的に再確認するなら、間隔は予測しにくくする。名前解決に失敗した場合は間隔を延ばす。RFC 9520は同じサーバーへの再試行と失敗結果のキャッシュに具体的な下限・上限を置く。
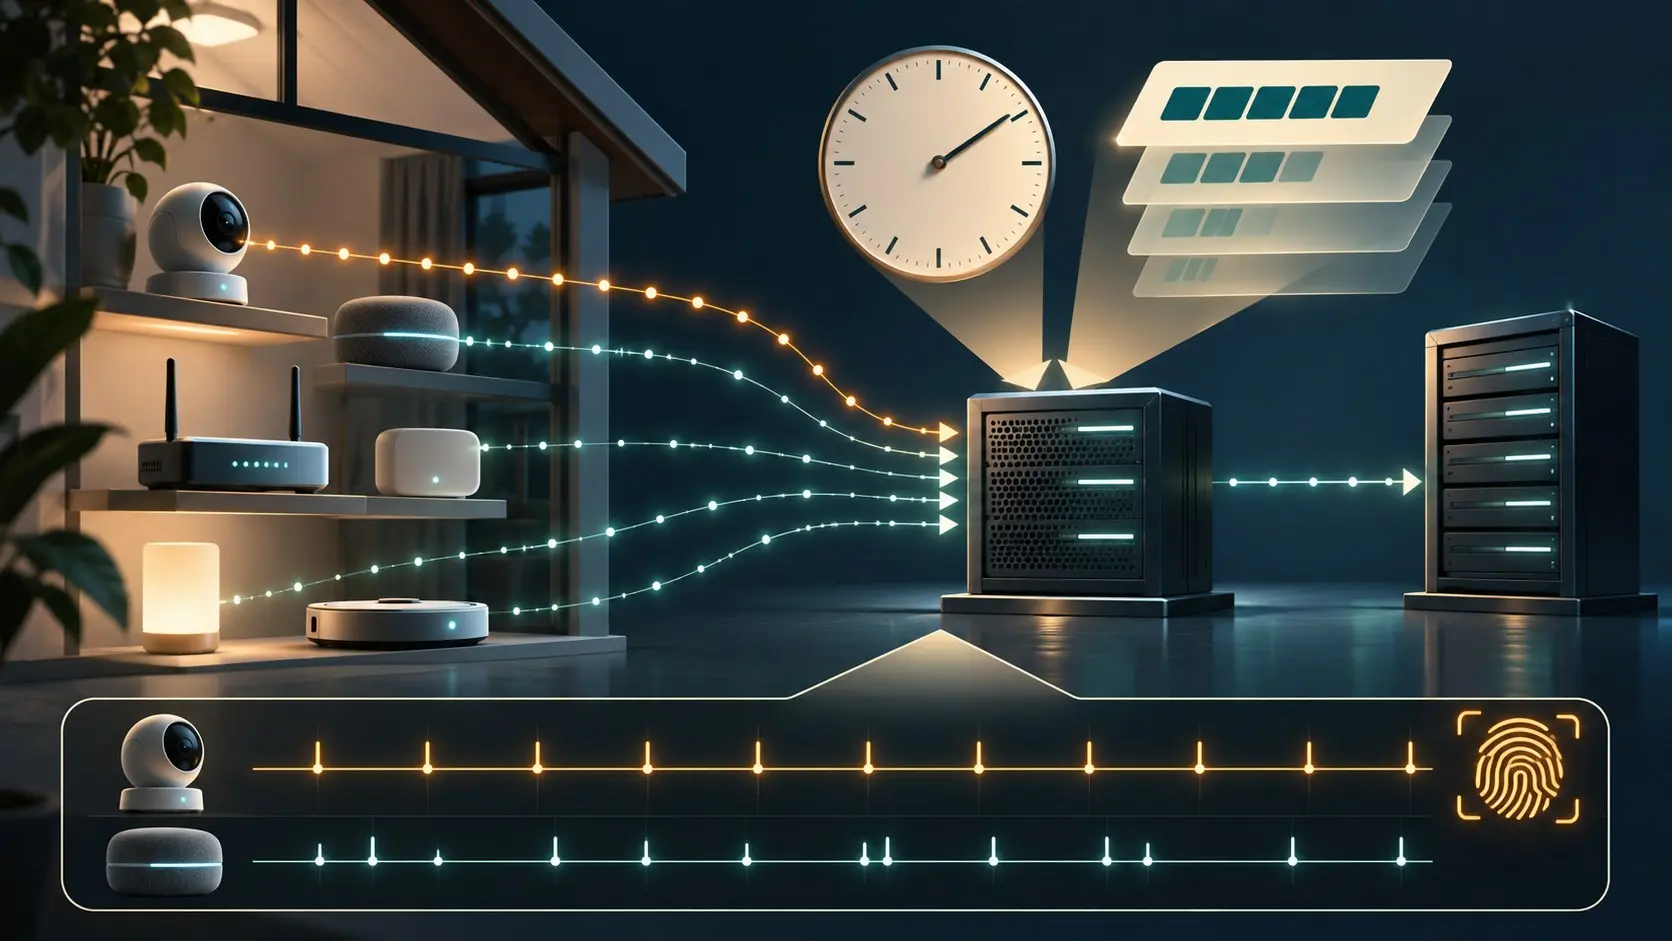
仮にカメラが管理ドメインを60秒ごとに調べ、更新後のファームウェアでは90秒ごとに調べるとする。DNSを観測する側には、筐体を見なくても更新前後を分ける手掛かりができる。この二つの間隔は実機の測定値ではなく、草案が指摘する仕組みを試すための例だ。
DNSには元から時計がある。RFC 1035のTTLは、回答をどれだけキャッシュできるかを示す。管理サーバーの変化を見逃さないための再確認間隔は別の時計であり、失敗した問い合わせをいつ繰り返すかは第三の時計だ。製造元が三つを一つの固定タイマーで済ませれば、無駄な照会と識別しやすい足跡が同時に生まれる。
製品の習慣が通信の名札になる
草案の第4.3節は、TTLや運用上の変化と関係なく同じドメインを一定間隔で照会する機器を問題にする。照会の時刻を追う観測者は、機種やファームウェアの違いを推測できる可能性がある。規則的な照会は電池もリゾルバーの処理能力も使う。製造元にとって管理しやすいスケジュールが、導入先の機器構成を外へ知らせるわけだ。
ゾーンを管理する製造元にも責任がある。TTLが短すぎれば機器は何度も問い合わせ、長すぎれば管理先のアドレス変更や更新先の切り替えに追いつくのが遅れる。草案はレコードの用途に合うTTLを製造元に求める。機器は資源が許せば回答をキャッシュし、その期限を守る。最小・最大キャッシュ時間を設ける場合は、管理者が設定できる形が望ましい。設定画面に「TTL対応」と書いてあるだけでは、実際の通信は変わらない。
重要な管理名を定期的に確かめる理由はある。そこで草案は再確認そのものではなく、毎回同じ間隔になる設計を狙う。間隔を揺らしても、古い管理先にいつまでも接続し続けては困る。アドレスを計画的に変更し、旧回答のTTL、キャッシュの失効、次の照会、新しい宛先への最初の接続を時系列で記録すれば、両方の条件を試せる。
障害では別の癖が出る。リゾルバーが応答しなくなったとき、同じ周期で動く大量の機器は一斉に再試行しかねない。草案は後退待機を勧め、RFC 9520を参照する。同一の問い合わせを同一のサーバーIPへ同一の転送方式で送る再試行は、応答不能と判断するまでに二回を超えてはならず、名前解決の失敗結果は少なくとも一秒キャッシュする。RFC 8767は一定条件下で期限切れのDNS回答を返す選択肢も示す。運用者は機器のキャッシュ、失敗後の再試行、リゾルバーの古い回答を区別して調べる必要がある。
誰の時計が現場を支配するのか
草案の第4.1節は、機器のリゾルバー設定をネットワークまたは権限を持つ管理者が変更できるようにし、製品に埋め込まれた公開リゾルバーへ勝手に切り替えないよう求める。推奨する選択順は手動設定、許可された管理ソフトウェア、そしてRAやDHCPによるネットワーク設定だ。障害時に外部の固定宛先へ逃げる機器は、現場のDNS方針を飛び越え、照会の行方まで変える。
公式資料には、実際の機種をどの程度の精度で識別できるかを示す測定はない。複数のファームウェア、TTL変更、管理先切り替え、リゾルバー障害を通じたパケット記録が、その判断を変える。今できる設計判断は明快だ。製造元はTTLを適切に設定し、機器はその期限を守り、必要な再確認に揺らぎを入れ、失敗時には待つ。DNSの時計を製品の都合だけで動かしてはいけない。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
ストラテジックサークル限定
ストラテジックサークル
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
ストラテジックサークルに参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加



