
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

北米のクラウドサービス
Netskope の最大の試練は、ユーザーが決して目にしないアクセス判断
Netskope は、セキュアアクセスサービスエッジ(SASE)、セキュリティサービスエッジ(SSE)、クラウドアクセスセキュリティ、ゼロトラストアクセス、データ保護といった幅広い用語で語られることが多い。しかし、より有用なテストはもっと狭い範囲に焦点を当てる。その価値は、企業がユーザー、デバイス、アプリ、データフローからのライブなリクエストを、適切な許可、ブロック、検査、例外の判断へと導き、レビューに十分な証拠と、誤った判断からの回復経路を確保できるかどうかにかかっている。

北米のクラウドサービス
Stripe の真価は支払い後の状態にある
Stripe はしばしば開発者インターフェースの洗練さで評価されるが、より困難な本番環境の課題はチェックアウトが完了した後に始まる。同社がコマーススタックにおける地位を確立するのは、支払い、請求、税金、リスク、紛争、残高、支払いの状態が、開発者や財務チームが隠れた照合部門を作ることなく資金移動を自動化できるほど一貫しているときである。

欧州・中東のクラウドサービス
Adyen の真価を問うのは実際に成立する決済だ
Adyen は、大規模加盟店にとって最も重要な決済インフラ企業の一つとなっている。その理由は、商取引において最も重要な判断、すなわち顧客の支払い試行が受理され、防御可能で、決済された取引となるかどうかに深く関与しているからだ。同社の規模、銀行免許、アクワイアリング網、リスクツール、トークン化、レポート、プラットフォーム製品は、加盟店の繰り返し作業を軽減する場合にのみ有益であり、その作業を単に統合や例外処理、紛争レビュー、財務調整に置き換えるだけでは不十分である。

グローバルのクラウドサービス
Oscilar の真のテストは、守れるリスク判断
Oscilar が参入している市場では、スピードが役立つのは、その判断がレビューに耐えうる場合に限られる。同社のリスクプラットフォームが最も強みを発揮するのは、不正対策、オンボーディング、コンプライアンス、与信チームが、より多くの良質な顧客を受け入れ、より多くの不正行為を阻止し、グレーゾーンの判断を説明し、例外を適切にルーティングし、データ、不正パターン、規制上の期待が変化する中でポリシーを最新に保つことを支援する場面である。
グローバルのクラウドサービス
Fingerprint は、ブラウザ照合ではなく信頼決定によって試される
Fingerprint は、一見シンプルな約束を困難な運用環境に売り込んでいる。すなわち、企業が不正を減らしつつ顧客体験を損なわずにアクションを受け入れ、チャレンジ、ブロックできるよう、デジタルセッションの背後にあるデバイスを識別することである。問題はブラウザを一度認識できるかどうかではない。より難しいのは、ブラウザがフィンガープリント可能領域を縮小し、ユーザーがデバイスを切り替え、攻撃者が適応し、詐欺チームがすべての API…

アジア太平洋のクラウドサービス
日立システムズのセキュリティテスト:顧客が受け入れる対応
日立システムズはサイバーセキュリティ市場の難しい位置にいる。顧客環境に十分近く、ハンドオフ、承認、後処理で評価される一方、その価値はグループ規模、システムインテグレーション、買収したセキュリティ製品によって語られがちだ。真のテストは、マネージドセキュリティのアラートが、一貫した証拠、顧客の権限、ロールバックの規律、事後検証を伴う受け入れ可能な対応になるかどうかであり、日立システムズがより多くのサイバーセキュリティ要員を並べられるかではない。

北米のクラウドサービス
EnStream の真の試練は、受け入れられるモバイルアイデンティティ判断
EnStream は、カナダのデジタル信頼における難しい結節点に位置している。銀行、フィンテック、マーケットプレイスなどのサービスは、目の前の人物に電話番号が依然として属しているかどうかの迅速な回答を求める一方、モバイル通信事業者はその回答をより信頼性が高く、しかしより機密性の高いものにしうる信号を保持している。同社は最終的に、通信 API が応答するかどうかで判断されるのではない。それは、通信事業者データを、実在のユーザーを受け入れ、リスクのあるユーザーにチャレンジし、詐欺の試みを阻止するのに十分なほど新鮮で、許可され、説明可能なものにできるかどうかで…

グローバルのクラウドサービス
Fortinet の真価は、セキュリティアクションが受け入れられ、可逆的であるかにかかっている
Fortinet, Inc.は、セキュリティアドバイスが本番変更に変わる場所の近くに位置している。ファイアウォールルール、検疫、ポリシーインストール、ファームウェアステップ、SOC プレイブック、生成クエリ、修復推奨などである。そのため、同社の真のテストは、ブロックされた脅威の数ほど華やかではない。問題は、顧客が迅速に動いているときに、承認されたアクションがコンテキスト、承認、証拠、ロールバック、およびアクション後の検証を保持するかどうかである。

北米のクラウドサービス
プライベートネットワークのポリシー変更が信頼されなければならないとき、Tailscale は試される
Tailscale Inc. は、プライベートネットワーキングを非常にシンプルに感じさせるため、多くのチームが制御の問題よりもセットアップを語るほどです。より難しい問題は、最初のマシンが接続した後に始まります。要求されたアクセス変更が、正確に必要な範囲だけを許可し、他のすべてをブロックし、十分な証拠を記録し、デバイス、ID、ルート、またはビジネスニーズが変化したときに元に戻せるかどうかです。

北米のクラウドサービス
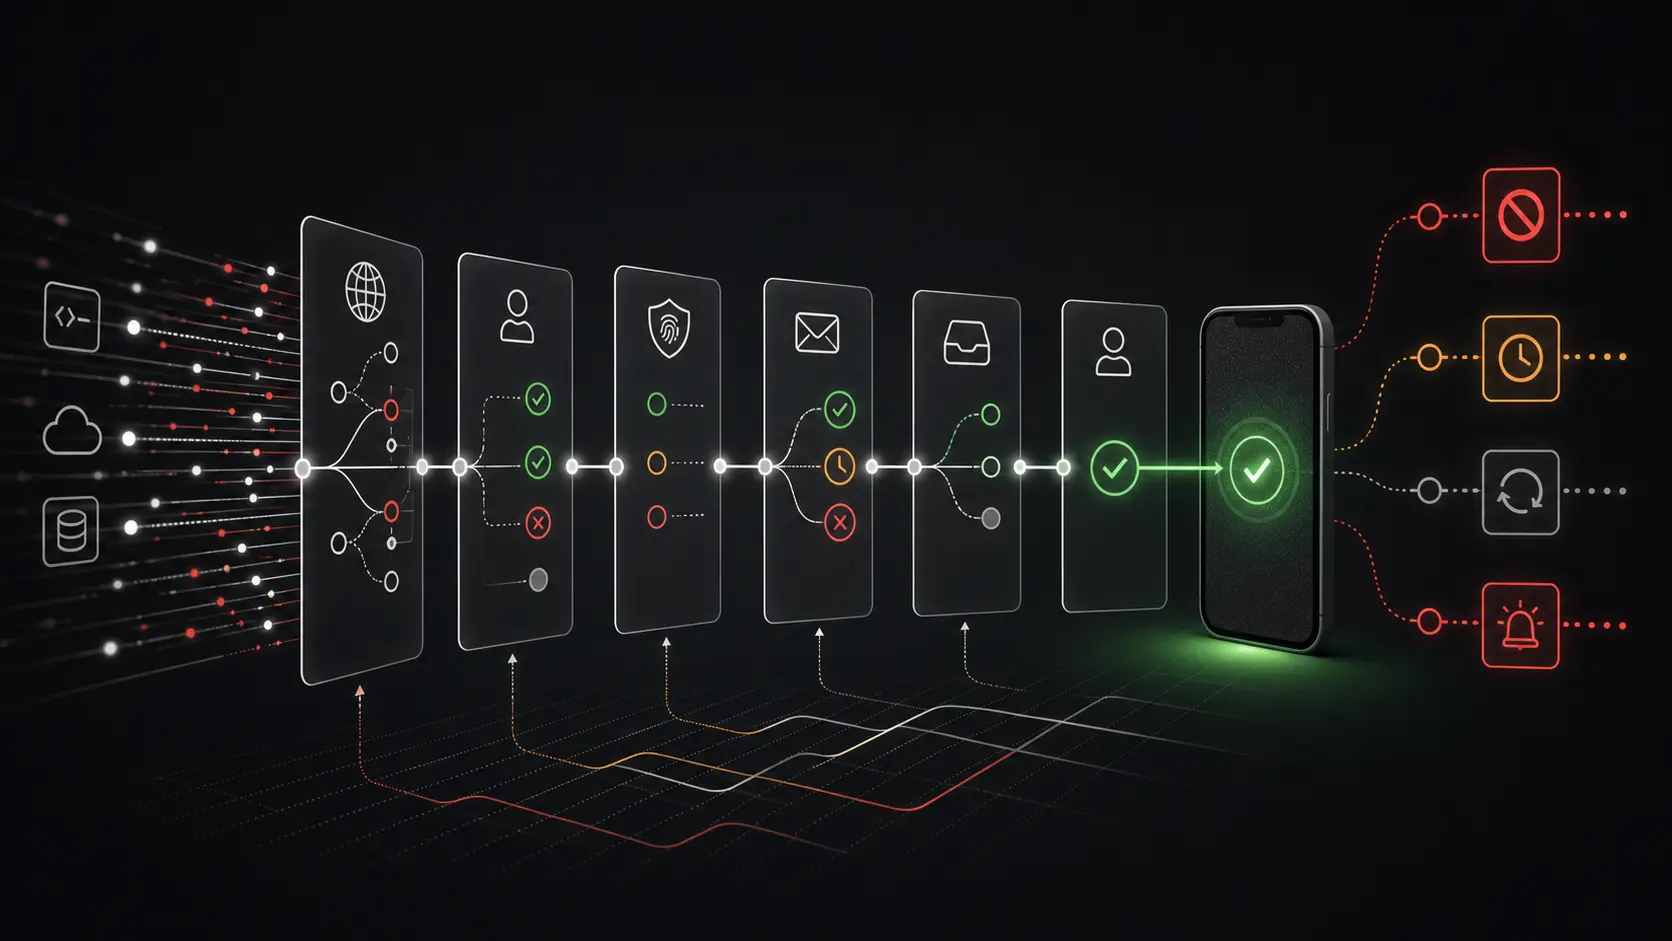
Rubrik と受け入れられるリストアテスト
Rubrik Inc. が真に試されるのは、保護しているテラバイト数や、サイバーレジリエンスに関する説得力のある表現ではない。より厳しい評価基準は「受け入れられるリストア」、つまり、適切なデータ、ID 状態、アプリケーションの起動順序、権限、証拠を、顧客が信頼しなければならないその瞬間に取り戻すリカバリである。
北米のクラウドサービス
Twilio と受理されたメッセージのコスト
Twilio は顧客通信をプログラム可能にするが、価値単位は緑色の API 応答ではない。同意ルール、キャリアフィルター、配信証跡、不正圧力、ユーザ受け入れを耐え抜き、顧客が防御できるコストで届くメッセージ、検証、メールである。

北米のクラウドサービス
Cloudflare のエッジ制御試験:すべてのルールを元に戻せるか
Cloudflare Inc は、トラフィック、セキュリティポリシー、アプリケーションコード、開発者用ストレージをユーザーの近くに配置し、その後、エッジ層をオリジンインフラストラクチャよりも速く変更できるようにするという運用上のアイデアから、強力な商業的約束を生み出しました。難しい問題は、その制御プレーンが有用かどうかではなく、もちろん有用です。問題は、通常の WAF ルール、キャッシュ変更、Worker…
北米のクラウドサービス
Zscaler のゼロトラストテスト:ポリシー撤回が鍵、保護ユーザー数ではない
Zscaler, Inc. は、ゼロトラストをセキュリティアーキテクチャから大規模なクラウドサービス運用契約へと変えました。通信を Zscaler 経由にし、ID、デバイス状態、アプリケーションコンテキスト、ポリシーに許可を判断させ、広範なネットワーク信頼をより狭く検査されたセッションに置き換えます。難しい問いは、そのアーキテクチャが VPN や境界ファイアウォールよりも洗練されているかどうかではありません。一般企業が正しいポリシー判断を下し、誤った判断を検出し、サービスやコネクタの障害時にアクセスを維持し、セキュリティ管理が業務妨害になる前にミスを撤回…

北米のクラウドサービス
Splunk と受け入れられる検出のコスト
Splunk の価値は、企業がインデックスに注ぎ込めるイベント数ではなく、ソースが変動し、フィールドが壊れ、検索が遅くなり、証拠が陳腐化し、アナリストが依然として何が起きたのか判断しなければならない中でも信頼され続ける検出、調査、または運用上の答えにある。

北米のクラウドサービス
Akamai と受け入れ可能なエッジ変更のコスト
Akamai のエッジネットワークは、顧客がキャッシュルール、パージ、WAF 調整、EdgeWorkers 機能を本番環境に投入する際、古いコンテンツや誤ブロック、隠れたオリジン負荷、ロールバックの混乱を伴わずに行えたときに初めて真の運用レバレッジとなります。
北米のクラウドサービス
Varonis はアクセスを大規模に削除できる。より難しいのは適切なアクセスを復元することだ
Varonis は、アクセス権限の乱立に対して魅力的な解決策を提供する。すなわち、機密データを発見し、誰がそれにアクセスできるかを計算し、不要と思われるアクセスを削除する。しかし、その最後のステップが正確で、監視下にあり、かつ可逆的である場合にのみ、真の価値が生まれる。正当な業務が中断されたり、所有者が不明確だったり、コネクタが古くなっていたり、復元に業務が許容できる以上の時間がかかったりするならば、単に露出件数が減少しただけでは完全なセキュリティ成果とは言えない。
北米のクラウドサービス
Rapid7 は修復キューの優先順位付けはできるが、そのキューが完全であることは証明できない
Rapid7 の Active Risk スコアは、CVSS のみのパッチ適用を改善するための賢明な試みであり、CVSS にエクスプロイトの有無、観測された悪用、Rapid7 自身の調査を組み合わせ、最も脅威的な発見事項を優先します。しかし、ランク付けされたリストは、そこに含まれる資産、各発見の背後にある証拠、それらの資産に付加されたビジネスコンテキスト、そして組織が作業を完了し検証する能力と同程度にしか有用ではありません。したがって、実践的な監査のポイントは、Rapid7…

北米のクラウドサービス
JFrog はリリース候補を保持できるが、不足している来歴を提供できない
JFrog の最も強力な提案は、Artifactory が膨大な数のパッケージを保持できることではない。企業がひとつのリリース候補を特定し、その正確なバイトと裏付け証拠を保持し、同じ候補を黙って再ビルドしたり置き換えたりすることなく本番環境へ移行できることだ。この提案は技術的に信頼できるが、それは顧客が完全なビルドメタデータを取得し、セキュリティインテリジェンスを最新に保ち、説明可能なポリシーを定義し、復旧テストを行い、ひとつのプラットフォームをソフトウェアデリバリの中心にすることの運用負荷を受け入れた場合に限られる。

グローバルの機関
Cognizant、ランサムウェア復旧を IT サービスの説明責任の試金石に
Cognizant はランサムウェア復旧を IT サービスの説明責任の試金石とした。2020年の Maze インシデントは、クライアント、従業員、投資家、保険会社、セキュリティチームに対し、IT サービスプロバイダー自身の侵害環境が、依存する組織の継続性と露出の前提を変えたかどうかを問うことを強いたからだ。

グローバルの機関
Wipro はアウトソーシングプロバイダーの侵害を顧客リスクの説明責任のテストに変えた
Wipro は、2019年の公開記録によって、サービスプロバイダー自身のアイデンティティ、エンドポイント、顧客接続性、通知管理が、顧客が答えるべき実践的な問い――信頼されたサプライヤーのアクセスが自社環境への橋渡しとなったか――に変わり、アウトソーシングプロバイダーの侵害を顧客リスクの説明責任のテストに変えた。