
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

グローバルのクラウドサービス
SolarWinds はセキュリティリスク声明を証拠開示説明責任テストとした
SolarWinds のケースは、ビルドシステムの侵害だけでなく、リスク記述、管理主張、是正声明が検証可能な証拠に基づく説明責任のテストとなった。公開記録は、顧客、機関、投資家、ソフトウェア購入者、インシデント対応者、取締役、セキュリティリーダーにとって重要であり、申し立て、企業の主張、独立した技術的証拠を区別する必要がある。

グローバルのクラウドサービス
Progress MOVEit は顧客通知連鎖を管理型転送の説明責任テストとした
Progress MOVEit は、管理型転送ソフトウェアが他人の機密記録の中継役であるため、ベンダーと各運用者は、誰が何をいつ知り、露出したファイルと顧客をどれだけ迅速に特定したかを証明しなければならないという説明責任の問題を浮き彫りにした。公的記録は、通知連鎖が窃取連鎖よりも遅くなかったという証拠を必要とするすべての関係者にとって重要である。

グローバルのクラウドサービス
Okta、サポートトークン証拠をアイデンティティ境界の説明責任テストに
Okta はリスクと説明責任の事例です。説明責任の問題は、ID プロバイダーが技術的には顧客のプロダクションテナントの外部にありながら、攻撃者がそのテナントに接近することを可能にするアーティファクトを保持できることです。公開記録は、サポートの利便性が ID 管理の移転にならないという証拠を必要とする顧客、管理者、下流ユーザー、インシデント対応者、サポートスタッフ、セキュリティチームにとって重要です。

グローバルのクラウドサービス
Microsoft Storm-0558 がログ保持とトークン証明をクラウド説明責任のテストにした
Microsoft Storm-0558 インシデントは、クラウド顧客がプロバイダ側のトークン障害を独自に再構築できないという説明責任の問題を浮き彫りにしました。この記録は、政府機関、企業テナントなどにとって重要です。
グローバルのクラウドサービス
Snowflake が顧客 MFA のデフォルトをデータクラウドの説明責任テストにした
Snowflake は、2024年の顧客インスタンス情報窃取キャンペーンを契機に、クラウドサービスの説明責任に関する重要な議論を提起した。同社のデフォルト MFA 設定や漏洩パスワード管理の不備が、顧客データの露呈を促進した可能性がある。顧客、データ主体、セキュリティチーム、クラウドバイヤー、規制当局、取締役会は、アイデンティティデフォルトとテレメトリが顧客インスタンスに集中する機密データの量に対して十分強力であるという証拠を必要としている。
グローバルの機関
Ascension はダウンタイム照合をケア継続性の説明責任テストとした
ASCENSION HEALTH はリスクと説明責任のケースである。なぜなら、病院のサイバーインシデントは画面が復旧しても終わらず、ダウンタイム中に作成された紙、電話、薬局、オーダー、請求業務が患者リスクやコスト移転を隠さずに照合されたかどうかが確固たる証拠だからである。公開記録は、患者、臨床医、薬局、小規模診療所、規制当局、債権者、地域社会、医療システム管理者にとって重要であり、彼らは通常のデジタルシステムが利用不可の間に行われた業務を復旧がカバーしたという証拠を必要としている。

グローバルの機関
Transport for London は通勤者の身元情報回復を公共サービス説明責任のテストとした
Transport for London は、公共交通の ID データが必須であるため、説明責任を問われるケースです。当局はサービス信頼性を維持しながら何が変わったかを説明する必要があります。通勤者、割引カード利用者、職員、決済カード利用者、市当局、調査機関、公共サービス委員会は、ID 回復とサービス継続が一つの責務として扱われたことを示す証拠を必要としています。

グローバルの国内通信事業者
Comcast は CitrixBleed のセッション無効化を顧客データの説明責任テストとした
Comcast はリスクと説明責任のケースです。なぜなら、通信事業者の顧客通知がセッショントークンの脆弱性を通常のパッチ適用イベントとして扱うと不完全であり、顧客はソフトウェアが更新されたことだけでなく、露出がどのように封じ込められたかを知る必要があるからです。公開記録は、Xfinity の顧客、通信規制当局、アカウントセキュリティチーム、脆弱性管理者、ベンダー、消費者保護当局にとって重要であり、セッション無効化、パスワードリセット、データ範囲に関する声明が一致しているという証拠が必要です。
グローバルの機関
Dell、カスタマーポータルのレート制限を証拠・説明責任のテストに
Dell はリスクと説明責任のケースである。顧客ポータルは利便性のために設計されているが、説明責任には認可、レート制限、パートナー検証、フィールド最小化が敵対的な自動化に備えて構築されたという証拠が必要である。公的な記録は、顧客、サポートチーム、不正対策チーム、e コマース管理者、プライバシー弁護士、プロダクトセキュリティエンジニア、規制当局にとって重要であり、ポータル悪用が単一の顧客通知が提供できるよりも正確に範囲設定されたという証拠が必要である。
グローバルのクラウドサービス
Salesforce は Drift OAuth トークンガバナンスを SaaS 統合の説明責任テストにした
Salesforce, Inc. は、委任された OAuth 権限がビジネス理由を超えて存続しうるという説明責任の問題があるため、リスクと説明責任のケースです。そのため、顧客とプラットフォームプロバイダーは、スコープの規律、取り消しの迅速性、統合監視の証拠を必要とします。公開記録は、Salesforce の顧客、規制対象企業、営業運用チーム、SaaS ベンダー、セキュリティチーム、監査人、プラットフォームマーケットプレースのマネージャーにとって重要であり、接続アプリの信頼が一度きりの同意画面ではなくライフサイクルを持つことの証拠を必要としていました。

グローバルのクラウドサービス
AnyDesk、コード署名証明書ローテーションでリモートアクセス説明責任をテスト
AnyDesk Software GmbH はリスクと説明責任の事例です。リモートアクセスソフトウェアは顧客が更新パスを検査できないため信頼されており、ベンダーシステムが侵害されると証明書ローテーションと顧客ガイダンスが証明義務となります。公開記録は中小企業、MSP、IT 管理者、エンドポイントセキュリティチーム、ソフトウェアディストリビューター、無人アクセス利用者にとって重要で、信頼チェーン修復の証拠が必要です。
グローバルのクラウドサービス
TeamViewer が製品境界を企業 IT の説明責任テストにした
TeamViewer Germany GmbH は、リモート接続ベンダーが製品境界をスローガンとして顧客に受け入れさせることはできず、境界はセグメンテーション、ログ、保証、顧客向け時系列によって証明されなければならないという説明責任の問題があるため、リスクと説明責任のケースである。公開記録は、顧客、医療管理者、リモートサポートプロバイダー、調達チーム、脅威インテリジェンスチーム、取締役会にとって重要であり、企業 IT の侵害が気付かれないうちに製品管理のリスクになっていないという証拠を必要としていた。
グローバルの機関
Cisco が IOS XE 管理プレーンハンティングをネットワークデバイスの説明責任テストに
Cisco Systems, Inc. はリスクと説明責任のケースです。ルーターやスイッチは侵害後もトラフィックを転送し続ける可能性があるため、回復はバージョン番号で止まることはできず、管理プレーン、ユーザー、設定、デバイスイメージが信頼できることを証明する必要があります。ネットワーク事業者、公共機関、企業、インシデント対応者、機器購入者、上流の顧客は、露出した管理リスクが単にパッチ適用されるのではなく、ハンティングされ回復されたという証拠を必要としていました。
グローバルのクラウドサービス
Palo Alto、GlobalProtect のルート侵害をファイアウォール再構築の説明責任テストに
Palo Alto Networks, Inc は、ファイアウォールが信頼の基点であるという説明責任の問題がある。侵害がコマンド実行やルートレベルの懸念にまで達した場合、ホットフィックスで十分か、再構築と認証情報のローテーションが必要かを組織は証明しなければならない。企業、政府機関、マネージドセキュリティプロバイダ、インシデント対応者、ファイアウォール顧客、ベンダー、取締役会は、境界の回復が攻撃者の制御に対処した証拠を必要としている。

欧州・中東のクラウドサービス
ESET と信頼できるエンドポイント状態の規律
ESET はマルウェア研究と効率的なエンドポイント保護で長年にわたる評判を築いてきた。しかし、その評判は、機能するビジネスセキュリティシステムと同じではない。管理者、マネージドサービスプロバイダー、セキュリティチームにとって、問われるべきは、より狭く、より厳しい点だ。すなわち、ESET は、更新、ユーザー、オペレーティングシステム、ポリシーが絶えず変化する中で、すべての保護対象デバイスを可視化され、最新で、強制可能で、回復可能な状態に保つことができるのか?

欧州・中東のクラウドサービス
Darktrace の実力はアノマリー判断次第
Darktrace の主張は、AI がサイバーリスクを消滅させるというものではない。より検証可能な主張は、特定の組織の通常の振る舞いで学習したシステムが、異常な活動を、有効な調査や封じ込め判断へと十分な速度で変換できるという点にある。そのため Darktrace は、ベースライン、統合、対応の制限、アナリストによるレビューループが規律正しく運用されている場合に価値を持つ。また、このプラットフォームは、アノマリー主導型セキュリティの最も古い問題にさらされている。すなわち、異常が悪意と同一ではないという点だ。

北米のクラウドサービス
Qualys はスキャナーの美人コンテストではなく、修復の意思決定を勝ち取らなければならない
Qualys はしばしば脆弱性管理プラットフォームとして紹介されるが、実際のテストはより狭く、より厳しい。すなわち、資産インベントリ、リスクランキング、所有権のルーティング、例外管理、クロージャの証拠が、チームが何度も適切な修復作業を選択できるほど信頼できるかどうかである。スキャナーのカバレッジは重要だが、ビジネス上の価値は、発見された露出が、受け入れられた修正、防御可能な例外、または検証済みのクロージャになり、別のノイズの多い作業キューを作り出さない場合にのみ現れる。
北米のクラウドサービス
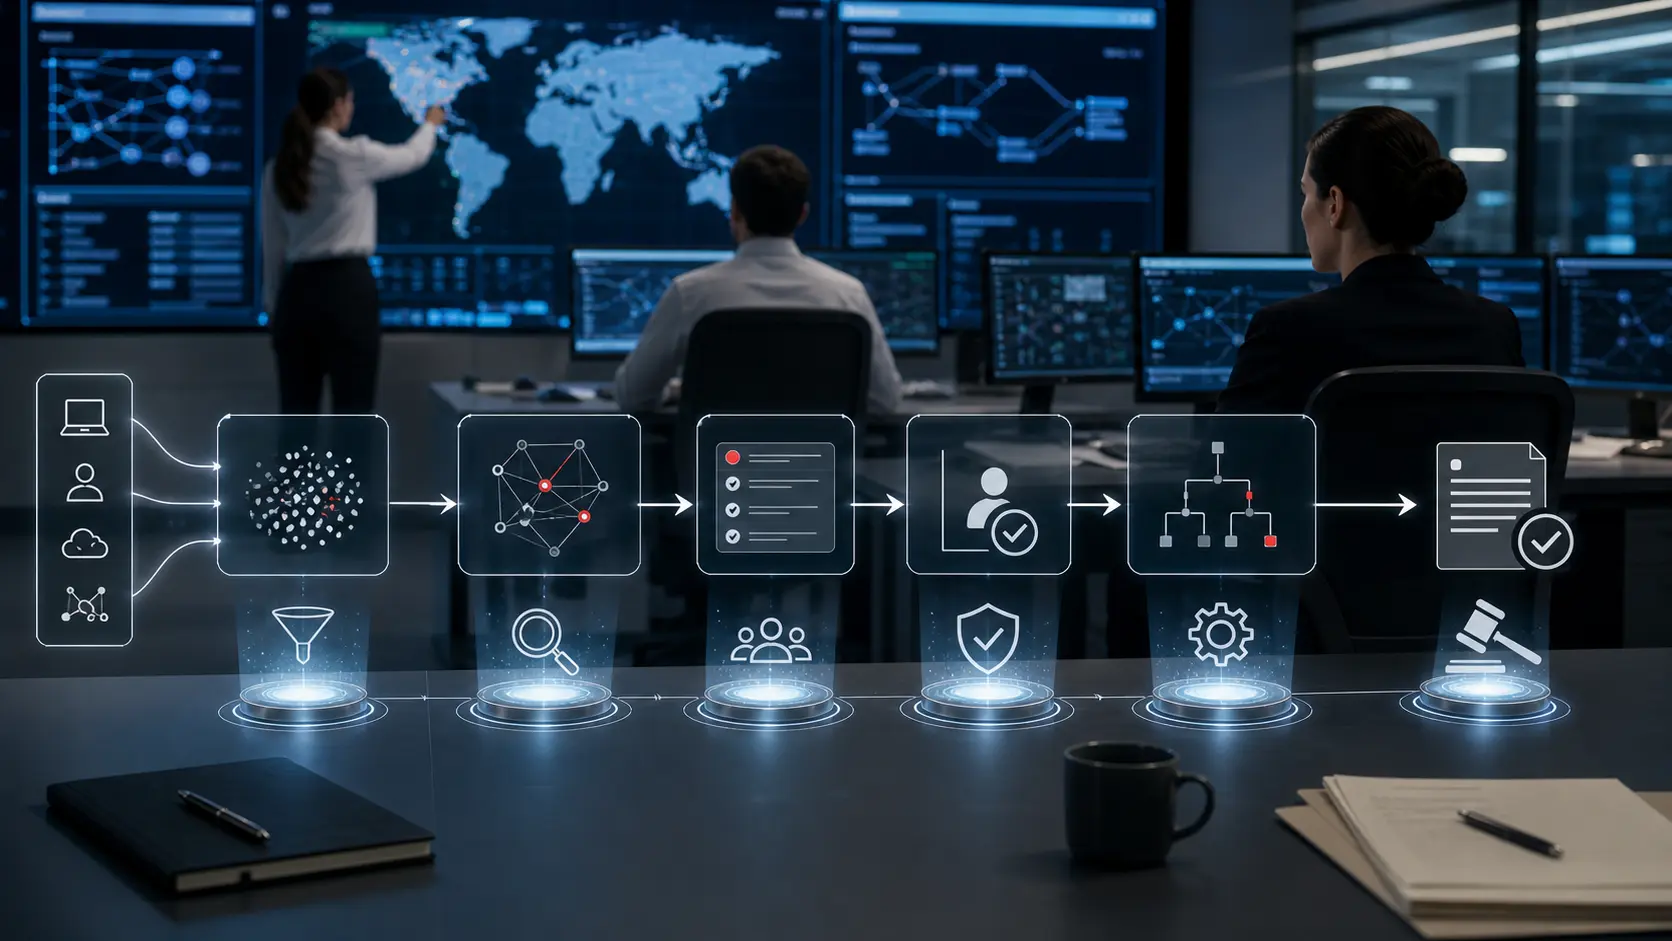
SecureWorks はアラート数ではなくアクション記録で評価される
SecureWorks が売り込む約束は単純に聞こえるが、実際のセキュリティ現場では複雑になる。疑わしいシグナルを、テレメトリ、トリアージ、証拠、不確実性、権限のレイヤーを通して、顧客が次の展開を推測することなくアクションを受理できる段階まで導くこと。したがって、Taegis XDR と SecureWorks のマネージド検出・対応は、アラート件数やダッシュボードの幅、脅威インテリジェンスの文言によってではなく、受理されたアクション記録によって評価されるべきである。その記録とは、何が観測され、何が信じられ、何が不確実なまま残り、誰が行動を許可され、顧客…
北米のクラウドサービス
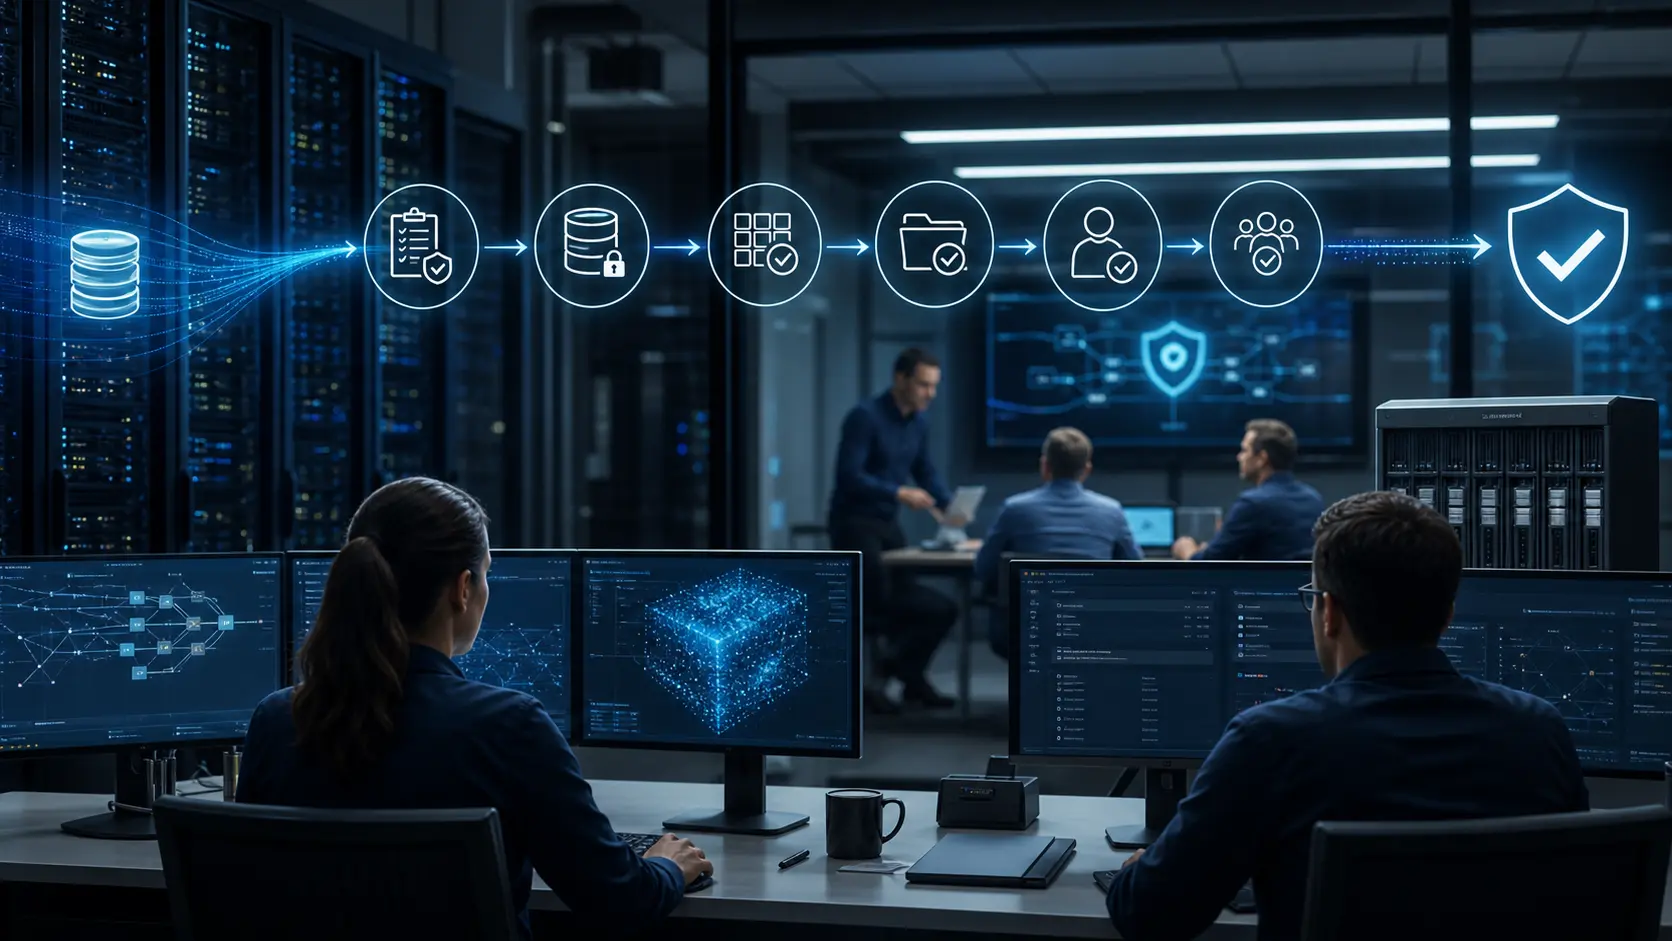
Veritas はバックアップの対象範囲ではなく、リカバリー可能なデータで評価される
Veritas Technologies LLC は長年にわたりエンタープライズバックアップ、特に NetBackup と、現在は Cohesity のデータセキュリティプラットフォームを通じて提供される新しい Alta データ保護ポートフォリオで知られています。より難しい課題は、Veritas が大規模な環境でバックアップジョブを記録できるかどうかではありません。それは、結果として得られるカタログ、ポリシー、ストレージコピー、保管庫、マルウェアチェック、アクセス制御、オペレーター訓練が、稀な障害が実存的なテストになる前に、重要なデータを検証されたリカバ…

グローバルのクラウドサービス
Trend Micro の真のテストは、受け入れられたセキュリティ判断
Trend Micro は長年、ポイントプロテクションから、より広範なエンタープライズセキュリティプラットフォームである Trend Vision One への移行を進めてきた。このプラットフォームは、エンドポイント、メール、クラウド、ネットワーク、アイデンティティ、脅威インテリジェンス、レスポンスのコンテキストを単一の操作面で提供することを約束する。重要な問いは、TREND MICRO INCORPORATED が AI…