
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
CSRアテステーションが最終意見募集へ、証明書自体は検証記録ではない
公開された証明書は正しくても、認証局が発行時に何を確かめたかまでは語らない。IETF の最終意見募集に入った CSR アテステーション案は、端末由来の証拠を CA や RA へ運べるようにする一方、受信側がそれを処理せず破棄することも認め、機微な内容を証明書へ転載しないよう勧める。必要なのは端末情報の公開ではなく、証拠から発行判断までをたどれる限定的な記録だ。

ケースファイル
Key Transparencyのトゥームストーンだけでは旧ログを廃止できない
KEYTRANS のアーキテクチャ案では、旧ログのトゥームストーンが「このラベルの最新版は新ログにある」とクライアントへ告げる。新ログが一時的に読めなくても古い鍵を現役扱いしないための、重要な標識である。だが標識を置いたことと、長期オフライン端末が旧履歴の監視を終えたことは同じではない。停止権限もそこからは生まれない。

ケースファイル
RMRPはAI監査ログに署名できる。それでも見なかった呼び出しは数えられない
新しい完全性アテステーションは、沈黙した欠落を署名付きの主張に変える。欠落そのものを見つけるには、ルーティングエンジンの外側に別の観測者が要る。

インターネット史
経路上のルーターに立ち止まるよう求めたパケット――IPv4 Router Alert
すべてのパケットを詳しく調べれば転送は遅くなる。そこで Router Alert は、特別な注意が必要なパケットだけを目立たせた。しかし、その近道は「誰がルーターの希少な処理時間を使えるのか」という別の問題を生んだ。
ケースファイル
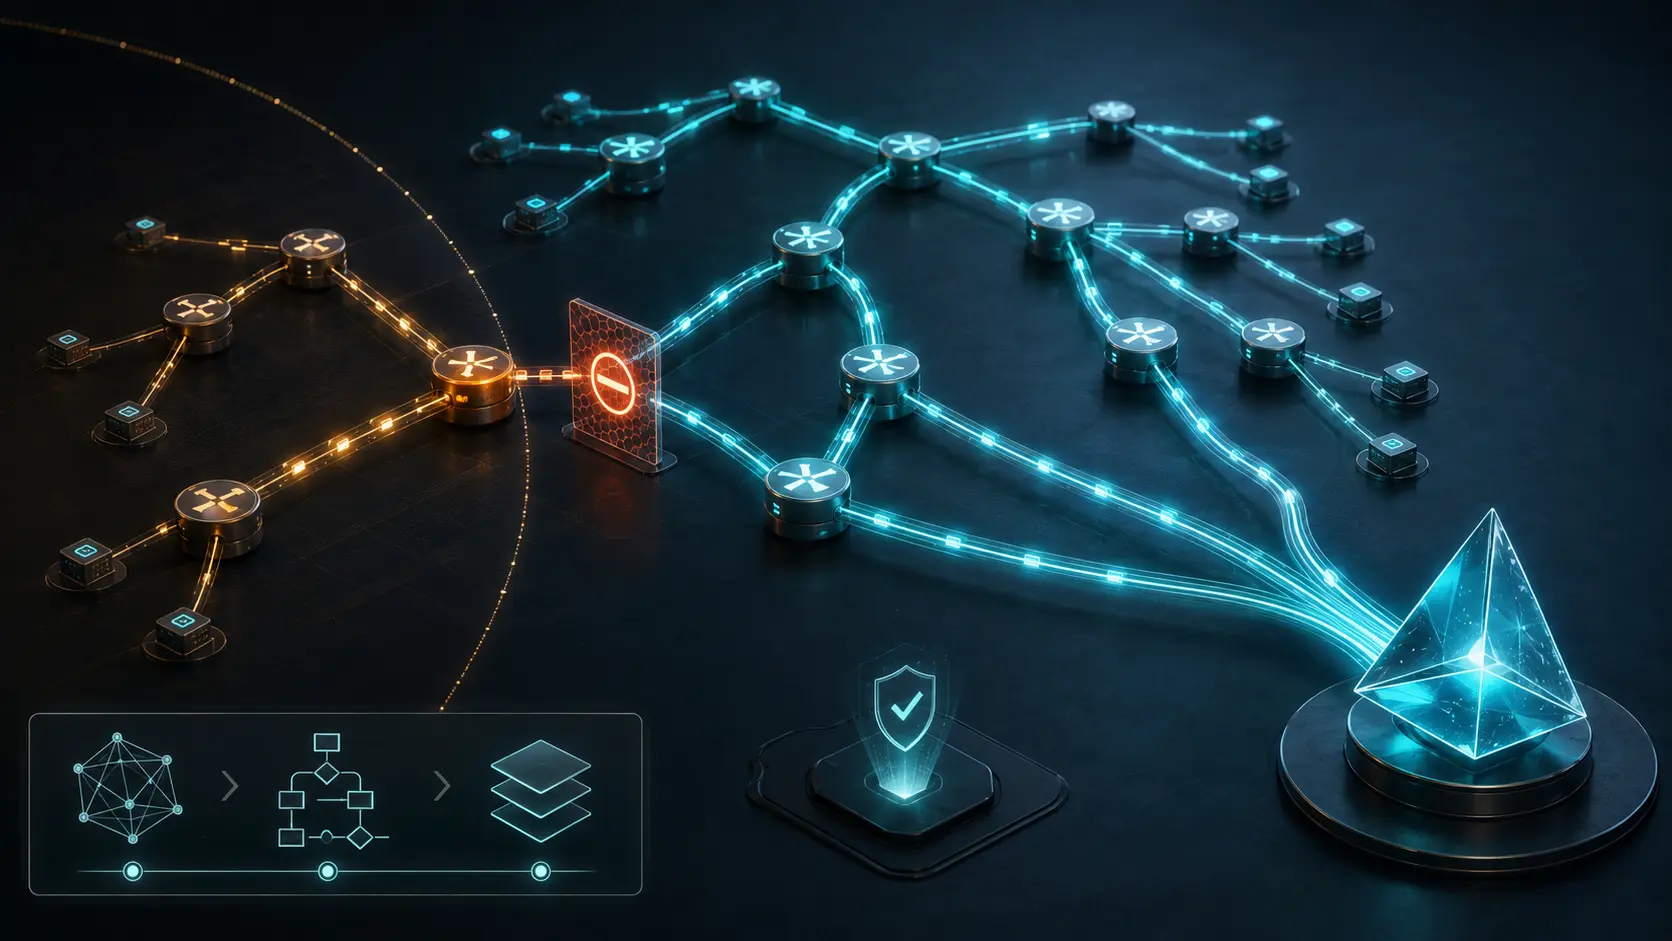
PIM Flex-Algo は良い経路を選べる。それでも一台のローカル方針が木全体を壊す
受信側が選んだ経路条件は、途中のルーターごとに解釈を変えてよい助言ではない。マルチキャストでは、その違いが一本の枝のずれではなく、木の停止やループとして現れる。

インターネット史
アドレスは変わった。参照は残った――RFC 1900とリナンバリングの隠れたコスト
IP アドレスの変更は、番号を書き換えるだけの作業に見える。ところが1996年の RFC 1900が追ったのは、ルーターを出た古い番号が、設定ファイル、アプリケーション、ライセンス、アクセス制御、さらには他組織のシステムにまで残る姿だった。新しい座標を発行することより、古い座標をいまだに「同一性」と信じる場所を見つけることの方が難しかった。

ケースファイル
更新された草案、その依存先は六年前に失効していた
L2VPN 向けスヌーピング拡張は新しい版番号を得た。しかし、YANG モジュールの日付も、参照する失効済み草案も変わっていない。ここで問うべきなのは文書の鮮度ではなく、依存関係から実際のマルチキャスト転送までを誰が証明するのかである。
ケースファイル
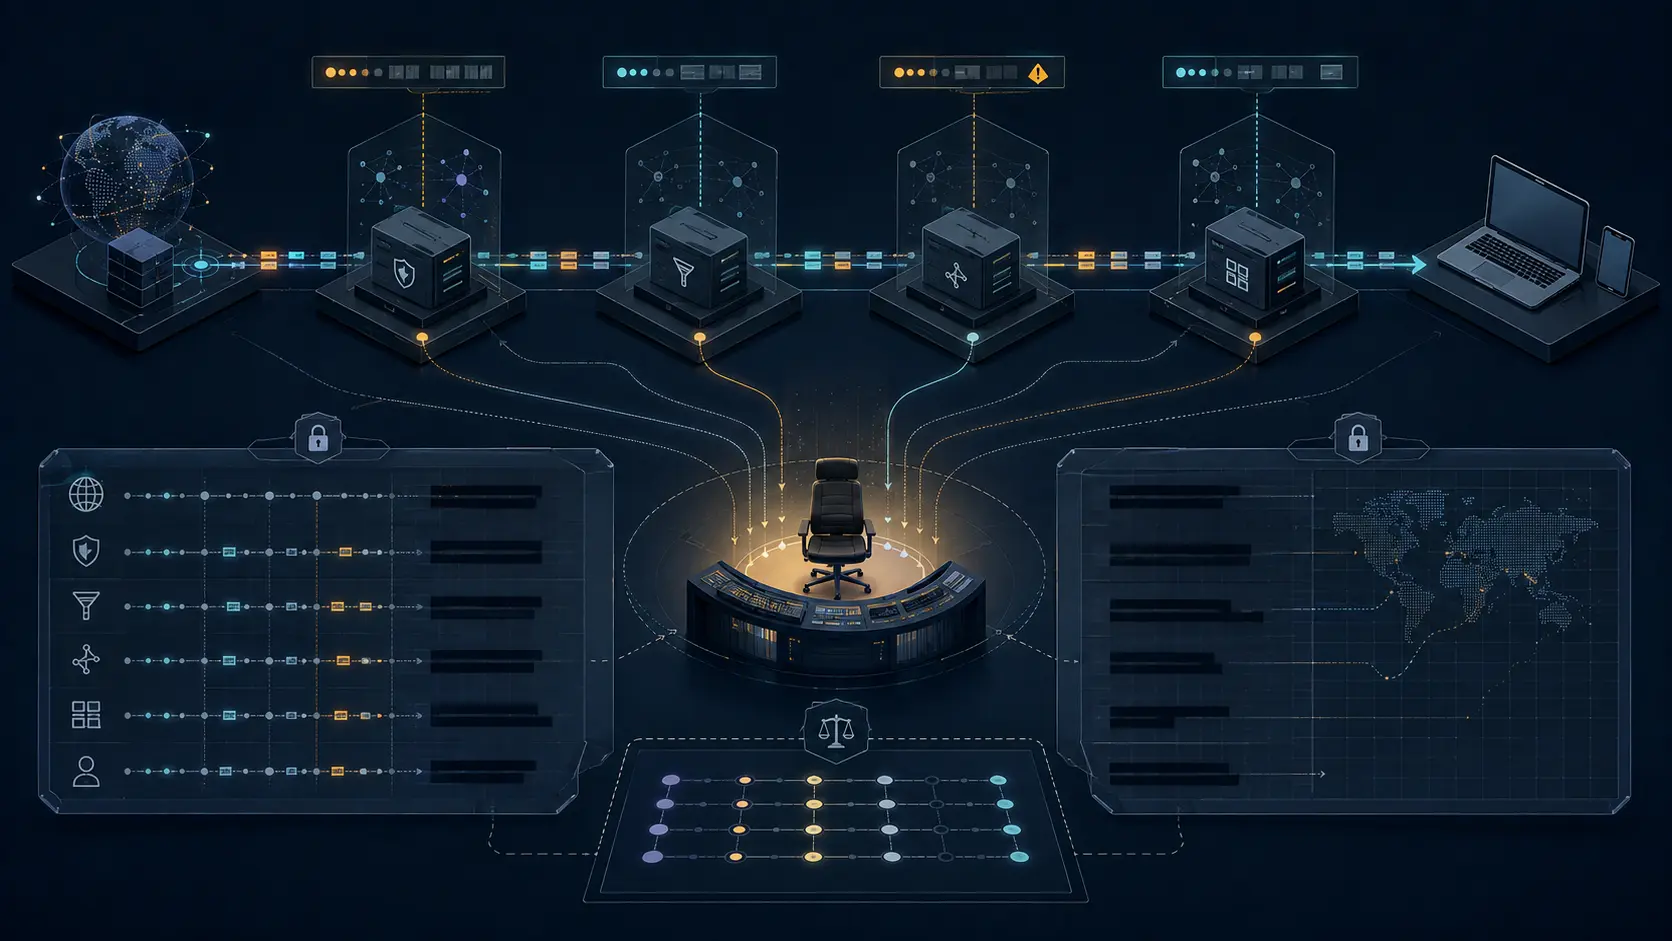
Proxy-Statusの連鎖だけでは障害責任者は決まらない
RFC 9209は、応答がどの中継点を通り、どこで何が起きたかを読み取りやすくする。しかし、復旧を指揮する者まで自動的に決めるわけではない。必要なのは、公開・限定公開の識別子を運用主体、応答期限、証拠保全、訂正権限へ結び付ける「中継障害引き継ぎ表」である。

インターネット史
相手はDNSアドレスを返した。名前解決の成功までは証明していない――RFC 1877
1995年のダイヤルアップ接続では、ゼロが最も明確な質問になることがあった。PPP クライアントは IPCP のネームサーバー・オプションに0.0.0.0を入れ、相手から Configure-Nak で候補を返してもらう。その否定応答は提案であって設定ではない。後続の Ack で値が合意されても、IPCP の Open、経路、サーバー応答、回答の信頼性、アプリケーションの成功は別々に確かめる必要があった。

IETF
JOSEは二つのアルゴリズムを非推奨へ進めるが、ローカル例外に期限がない
JOSE Working Group は、`none`と`RSA1_5`を非推奨にする Internet-Draft の公開を IESG に求めた。共通の安全策と、個々のアプリケーションに残す判断を分けた点は妥当だ。課題は、許された例外をいつ、どの証拠で終わらせるかである。
ケースファイル
HTTPの非推奨日だけではクライアント移行計画にならない
応答は成功したままなのに、将来の非推奨日が付いている。この通知は資源提供者の意思を伝えられるが、誰がその資源を使い続けているのか、代替先が本当に同じ仕事をするのか、停止判断を誰が引き受けるのかまでは証明しない。

ケースファイル
延びたのは締切であり、耐量子認証の証拠責任ではない
IAB は投稿者に一週間を加えた。そこで集まる測定を、公開論文、非公開情報、会議の要約、将来の標準化、実配備へ正しく運ぶには、期限より長く残る来歴が必要である。

インターネット史
パーサーなしで読めても、安全に解析できるとは限らなかった――RFC 1874
文書をそのまま眺める行為と、構造を解釈する行為は同じではない。RFC 1874 は 1995 年、SGML を `text` と `application` に分ける基準を「専用ソフトがなくても人が大意を読めるか」に置いた。だが、読めることは無害であることの証明ではなかった。変換方式、別部品に置かれた起動情報、処理命令、実行権限は、その後に残る別々の判断だった。
ケースファイル
security.txt には稼働中の開示経路を示す受領記録が要る
`Expires` が未来の日付でも、報告窓口の受信箱に担当者がいるとは限らない。security.txt が示すのは公開された連絡先の有効期限であり、受領から初動、引き継ぎまでの運用実績ではない。この差を小さな受領記録で可視化したい。

ケースファイル
一覧では件名が隠れていた。それでも秘密とは限らない――RFC 9788のヘッダー証跡
暗号化メールの一覧に `[...]` と表示されても、作成時に件名が配送系へ見えていなかったとは断定できない。RFC 9788は、外側に出した値を暗号ペイロード内に記録し、見た目の差を作成履歴と取り違えない仕組みを定めた。
IETF
VIRPは書き込み権限をゲート外へ移したが、単回許可はまだ実装されていない
VIRP 第07版は、自律的なネットワーク運用における権限の置き場所を変えた。自動化ゲートには読み取り専用の機器 ID だけを常置し、書き込みを認めるかどうかはゲートが支配できない別サービスに判断させる。これは実質的な境界である。ただし、承認に結び付いた一回限りの権限発行と、外部判断をチェーン内に残す仕組みは、仕様にはあっても実装にはまだない。

ケースファイル
OSPS Baselineの適合表明には版・レベル・日付が要る
調達台帳の「OSPS 適合」という一語は便利だが、それだけでは意味が定まらない。OSPS Baseline は版ごとに公開され、成熟度で要件が分かれ、適合をある時点の状態として扱う。表明にはその座標と証拠が必要だ。

インターネット史
離脱パケットは全員に忘却を求めた。消去の証明にはならなかった――RFC 1868
キャッシュは、過去を短く保存する装置である。その短さが十分でない瞬間を、RFC 1868 は拾い上げた。ダイヤルイン端末が通信サーバーを離れ、別のサーバーから戻ってきても、LAN 上の相手は古い代理先へ送り続けることがあった。UNARP は、古い対応を消すようブロードキャストで求めた。しかし、要求を発した記録と、各受信者が実際に消した記録は同じではない。十六バイトの通知は誤った記憶を短くできても、分散した記憶を一斉に確定する証明書にはならなかった。

リーダー
Daniel Fettと、サーバーを名乗ってもトークンを証明しない発行者フィールド
OAuth のコールバックには正しい`state`と本物の認可コードが含まれていても、そのコードが誤ったサーバーへ向かうことがある。RFC 9207が漏えいの前に加えるのは小さな照合だ。応答が示した発行者は、クライアントが要求開始時に記録した発行者と同一か。

ケースファイル
鍵は見えていた。まだ信頼してはいけない
新しい公開鍵を自分自身で署名し、古い鍵を消すよう親へ頼む。その署名から分かるのは秘密鍵を持っていることまでで、委任を変更する権限までは分からない。9月7日を期限とした DNSOP の最終意見募集で、本当に設計すべき対象はこの間にある信頼状態だ。