
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
プライベート候補は、なぜ一方の意図が勝ったかを説明しない
障害対応の担当者が稼働中の設定を変える。その少し前から、別の自動化が同じ装置への変更をプライベートな作業領域で準備していた。両者は正規の権限を持ち、互いの未完成な編集を誤ってコミットすることもない。それでも同じノードで再会した瞬間、プロトコル上の隔離だけでは、どちらの目的を優先すべきか決められない。

IETF
パケット廃棄カウンターを自動化に渡す前に意図の期間を結び付けよ
廃棄数のグラフが急に折れ曲がった。装置は理由を「出力側のバッファ不足」と報告し、自動化は別経路へ流す準備ができている。ところが、その直前にサービスの損失基準が変わり、ラインカードも再起動していた。正しい分類と正しい差分計算だけでは、今も同じ判断を許されているとは言えない。

IETF
共通するネームサーバー1台は継続性の印であり、委任支配の証明ではない
キャッシュ済みの委任をリゾルバーが確かめ直す。親側の NS は大半が入れ替わったが、以前と同じ名前が一つだけ残っている。この共通部分は、キャッシュを継続扱いできるかという問いには役立つ。しかし、移行を誰が承認し、古い入口をなぜ残し、いつ消すのかまでは語らない。
アジア太平洋の国内通信事業者
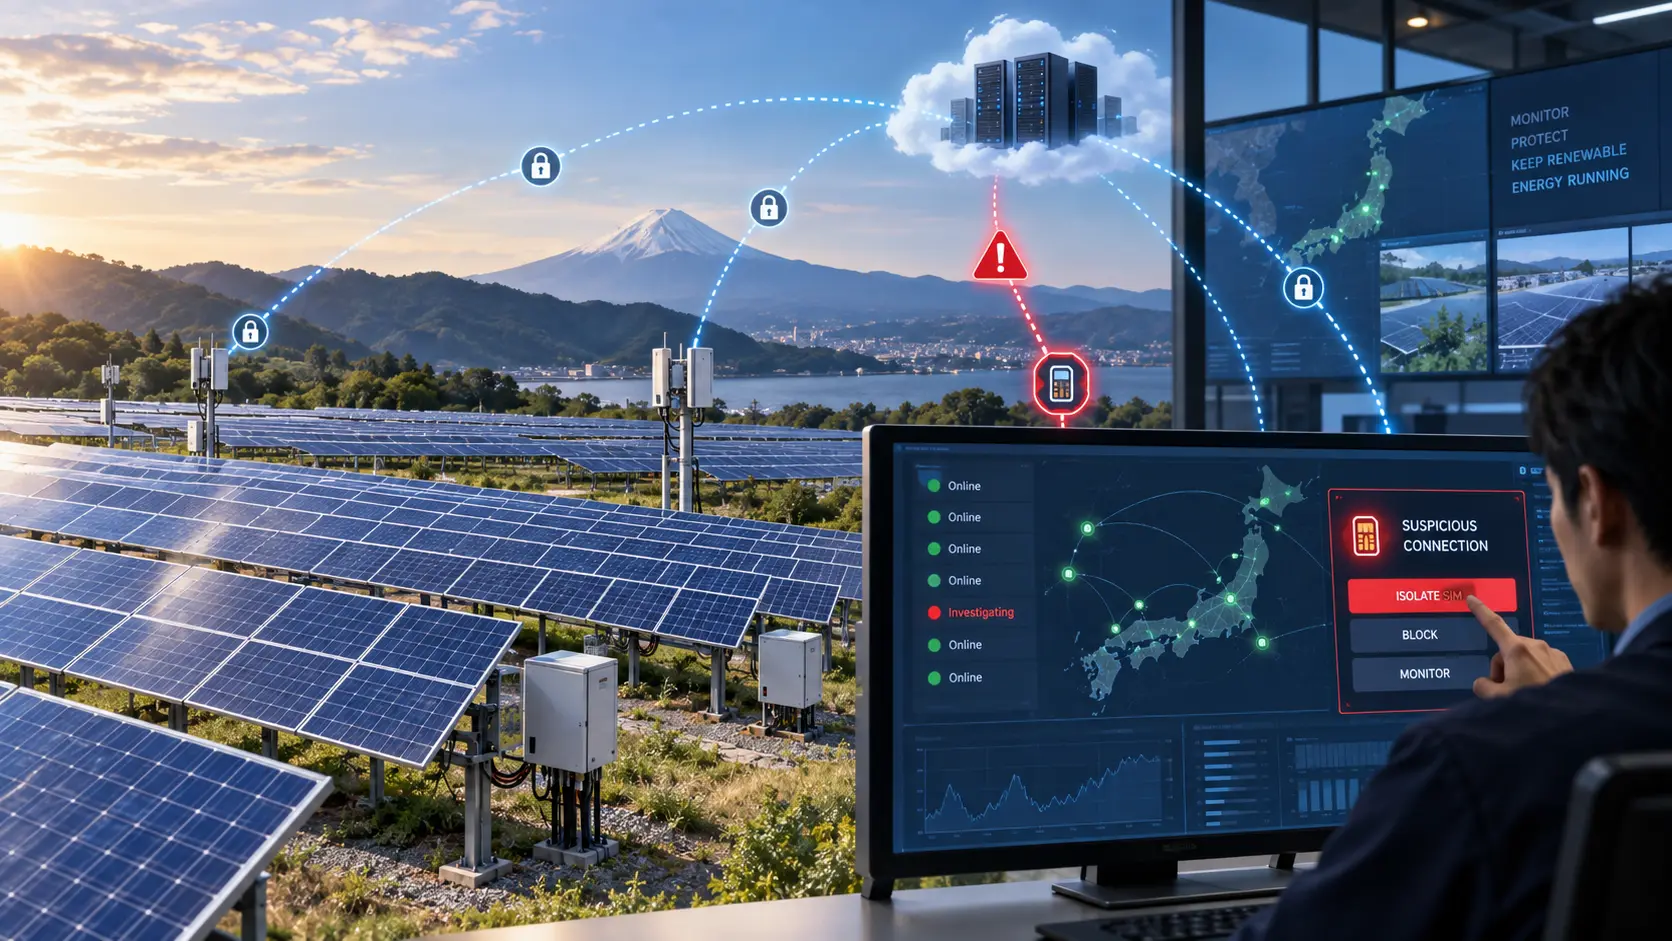
TESS と Docomo、太陽光発電所監視向けセキュリティを試験
TESS は Docomo との実証で、不審な SIM 通信を遠隔で遮断し、接続が切れた際に太陽光発電所の監視をどう継続するかを検証する。

IETF
DNS GREASEを既定動作にする前に、実験の統治ルールが要る
DNS に、役に立たない値をあえて流す。受信側が未知の値を正しく無視すれば、名前解決は普段どおりに終わる。拒めば、再試行の待ち時間、余分な問い合わせ、あるいは利用者の失敗として表面化する。将来の拡張余地を守るための小さな負荷だが、その負荷を誰の通信に載せるのかは技術だけでは決められない。

グローバルのクラウドサービストレンド
F5、スキャン結果を遮断の判断につなぐ
脆弱性を報告するだけでは、アプリケーションの受け付ける要求は変わらない。F5 は修正完了までの間に、発見を対処へ結ぶ役割を広げる。

IETF
DNSSECのドライランが試すのは一群のリゾルバーであり、インターネット全体ではない
署名済みゾーンの検証が失敗したのに、通常の利用者には名前解決の答えが返る。DNSSEC のドライランが作ろうとするのは、この意図的な矛盾である。障害をまず観測し、まだ強制しない。ただし、その場にいたことを知らせられるのは仕組みを理解するリゾルバーだけだ。静かな画面の外側は、合格した母集団ではなく未観測の領域である。

欧州・中東の機関トレンド
ENISA、CRA 報告は立ち上げ時に手動提出へ
ENISA は11月11日から CRA 報告プラットフォームを開始するが、当初は API の自動提出に対応せず、製造者はプラットフォーム上で手動での報告提出が必要になる。

インターネット史
二つのネットワークは、出会うまでは正しかった――RFC 1918と局所的な一意性の代価
別々の台帳に同じ番号が一つずつ載っている。どちらの台帳も整然としており、番号が指す機器も一台だけだ。ところが二冊を一冊に綴じた瞬間、同じ番号が二つの機器を指し始める。企業ネットワークの統合で起きるこの変化は、設定ミスの発見とは限らない。RFC 1918が認めた局所的な一意性から、境界という文脈が失われた結果である。

IETF
CDN に一段追加すると、同じ印の意味が変わる
正規の内部処理でも、リクエストは同じ事業者の識別子を繰り返し持ち得る。CDN-Loop が示すのは、印を消さずに運ぶ責任と、その履歴を証明できることとの違いだ。

IETF
DNSSEC復旧は署名者だけでは制御できない複数の時計で進む
秘密鍵が使えなくなっても、直前までに署名されたゾーンは応答を続けられる。利用者から見れば平常運転、運用者から見れば期限付きの猶予である。DNSOP の新しい作業文書は、この猶予を壊さずに署名機能を戻す手順を示す。同時に、復旧の時間は署名装置だけのものではないと教える。

ケースファイル
DNS 障害は51件の問い合わせを呼んだ。原因はまだ特定されていない
APNIC Labs が2026年8月に行った実験では、明確な否定応答は1テスト当たり約4件だった。`SERVFAIL` は51.73件、無応答は83.46件に達した。権威サーバーが受けた負荷は測れたが、どの層が繰り返したかは測れていない。
IETF
接続経路を変えたあと、ポータルは何を同じ端末とみなすのか
同じ端末から同じ URI を開いても、サーバーに見える接続の条件は変わりうる。キャプティブポータルのセッションを支えるのは固定の番号ではなく、各構成要素が維持する期限付きの対応関係である。

北米のクラウドサービストレンド
Zscaler、中小企業開拓を販売パートナー主導に
Carahsoft との協業拡大は、標準パッケージと導入作業の共通化を組み合わせる。大企業向けの専任営業増強も続く点が重要だ。
IETF
自己署名の委任更新が証明するのは鍵であって権限ではない
新しい鍵が「この秘密鍵を持っている」と自己紹介するのは簡単だ。難しいのは、その持ち主が子ゾーンの委任を変更してよいと誰が決めたかを示すことである。DNSOP の提案は、この二つを別の状態として扱う。実装と監査も同じ区別を守らなければならない。

ケースファイル
パージは受理された。それでも下流 CDN は拒否できる
制御画面に `201 Created` が返れば、仕事は前へ進んだように見える。IETF の CDNI Triggers v2 改訂20は、その後に起きる拒否を追う。さらに下流の CDN が断ったとき、失敗は別事業者の状態資源へ姿を変えて戻り、拒否した主体の名前さえ伏せられ得る。

IETF
設定を変えたあと、以前の性能試験は何を証明できるか
同じ機種を使い続けても、同じ仕事をさせているとは限らない。RFC 9411 が結びつけるのは製品名ではなく、セキュリティーの有効性と性能を測ったときの構成である。

ICANN
ICANNのUA指針はAIに二つの役割を与えた 一つの指標では両方を測れない
国際化メールアドレスを拒む箇所を AI が見つけても、その利用者がサービスを最後まで使えるとは限らない。修正を助ける AI と、メールやドメインを処理する側の AI は、同じ技術でも証拠上の立場が逆だからだ。ICANN の専門家グループが最終指針を提出したいま、AI の件数を数える前に、どちらの役割を測っているのかを固定する必要がある。

ケースファイル
レジストリロックの定足数は承認を数えても、権限の独立性は証明しない
別々の二人が承認しても、同じメール基盤と回復窓口に依存していれば、攻撃者が越える境界は一つかもしれない。EPP のレジストリロック案は承認数を扱えるが、承認者の支配が独立していることまでは示さない。

ケースファイル
ICMP がノードを名乗っても、本人確認にはならない
IETF の作業草案・第 05 版は、応答元アドレスだけでは発信ノードを十分に特定できない場合、ノード情報を付ける義務を強めた。その情報は障害解析を助ける一方、認証されておらず、MTU に収めるため元パケットの引用部分を削ることもある。