
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
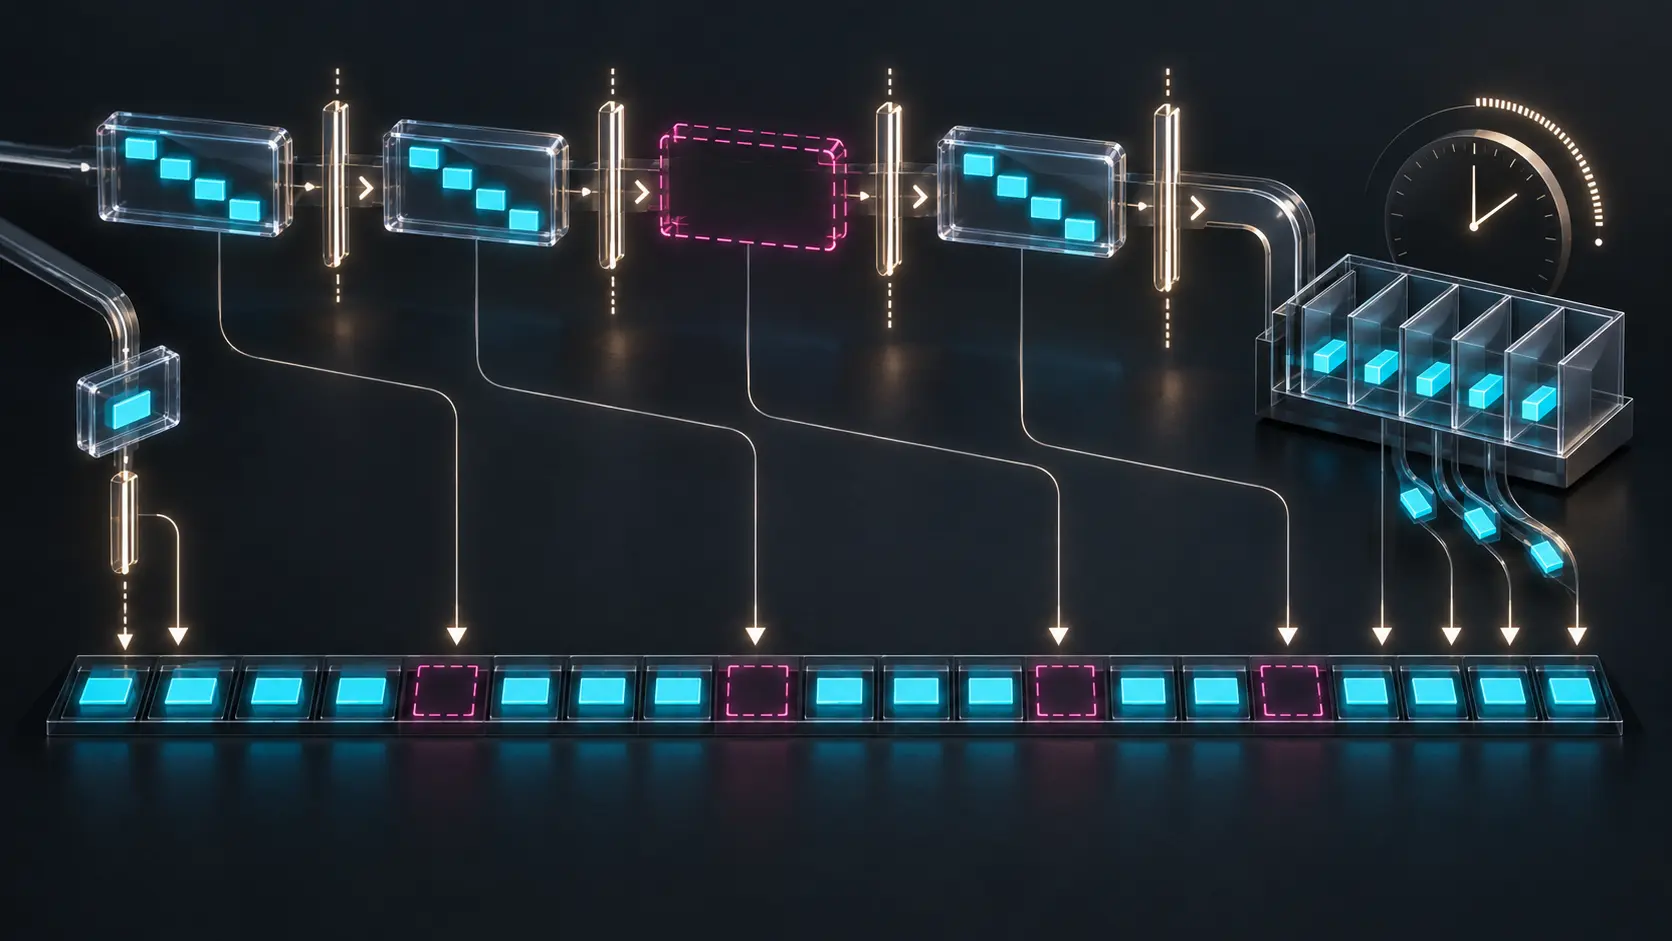
TC と NN は届いた。TCP が新しい証拠を持たないとは証明していない
切り詰められた応答には「新しいものはない」という小さな手掛かりがあった。リゾルバは大きな RRset を取り直さなかった。しかし TC は転送の状態を示し、NN は一つの権威サーバの主張を示すだけで、完全な応答に新しい事実がないことまでは示さない。
IETF
NNN の順番どおり届いても、再生順は完成していない
インターリーブ群のパケットは NNN の昇順で送られる。それでも、受信順と音声フレームの時間順は一致しない。RFC 3558 が最小化するのは待ち時間であり、再構成の完了を保証するわけではない。運用で必要なのは、パケット到着から各 20 ミリ秒枠の締切までを結ぶ記録である。

IETF
DSYNC は窓口を示した。委任が変わった証拠ではなかった。
子ゾーンは DSYNC から更新先を見つけ、正しい宛先へ署名済み DNS UPDATE を送った。そこまでに誤りはない。それでも、窓口の発見、受信者の認証、更新の受理、親ゾーンでの公開は、四つの別々の出来事である。
IETF
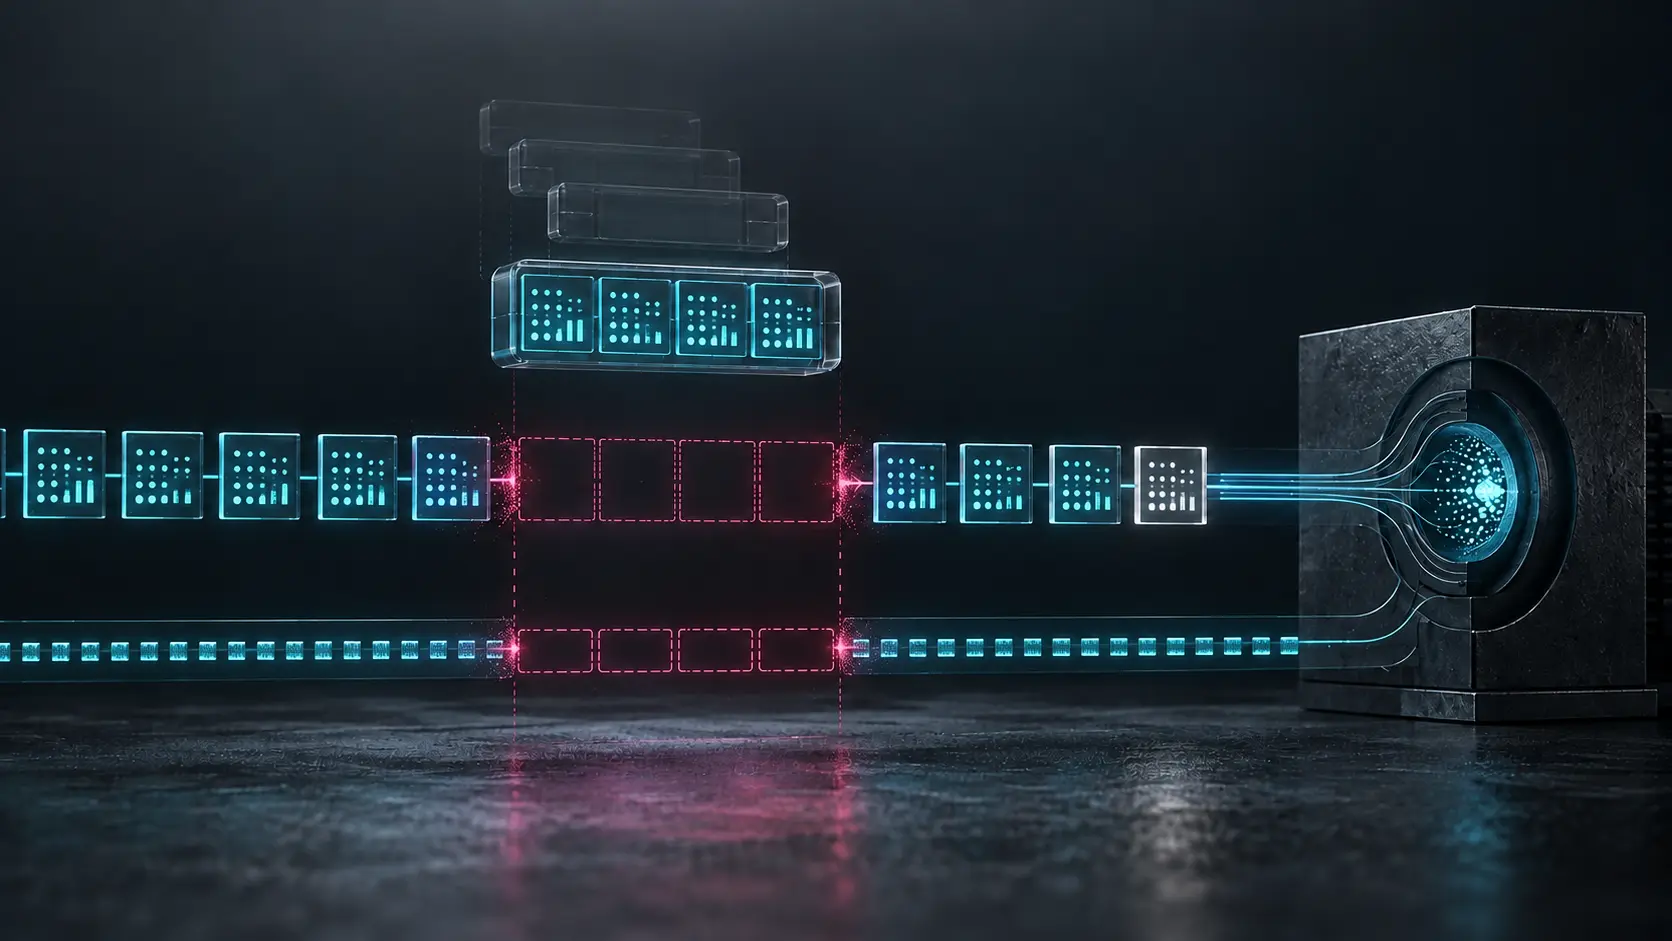
Null FP は区間を閉じた。直前の特徴列がそろったとは言っていない。
音声区間の終端を示す Null FP が正しく届いた。その直前の RTP パケットは失われていた。終端マーカーは送信側の時間境界を伝えるが、前の内容の完全性までは証明しない。RFC 3557 の DTX は、その違いを監査可能にする。

IETF
同じ SPI でも、すべての宛先が同じ権限を持つとは限らない
SCTP の一つのアソシエーションは、複数の宛先へ経路を切り替えられる。IKE が相手を正しく認証しても、その相手が列挙した全アドレスを所有するとは限らない。RFC 3554 が要求するのは、暗号の成立だけではなく、集合の各要素を誰が何に基づいて許可したかという記録である。
IETF
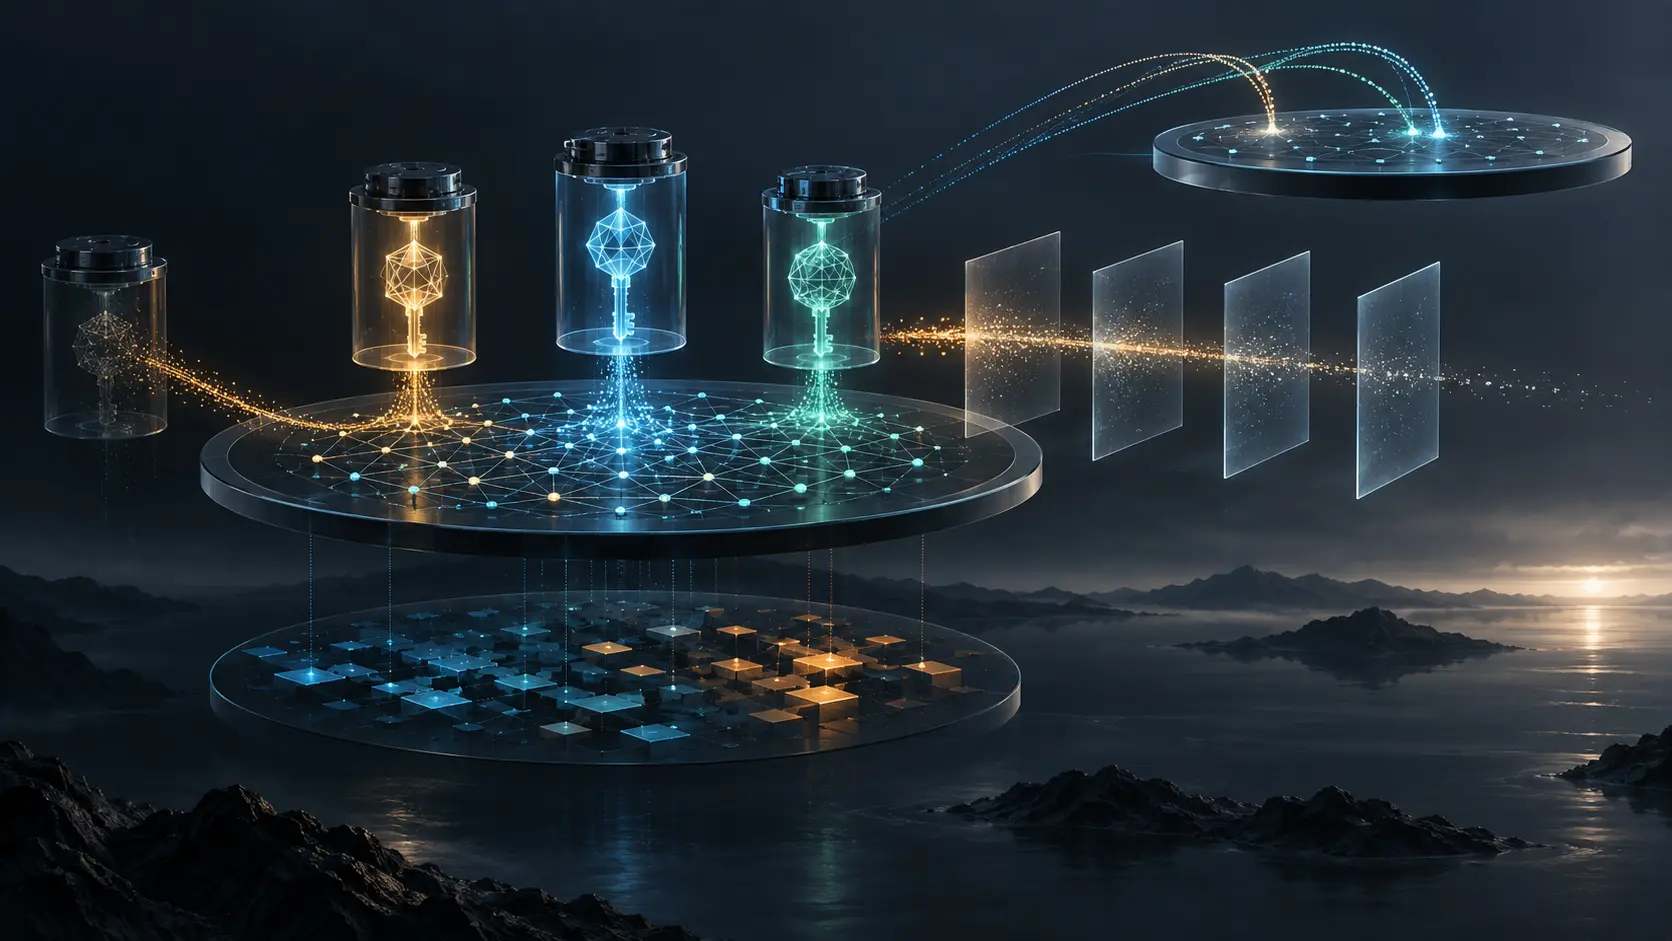
DNSKEY はそろった。あるセカンダリだけが古いゾーンを配っていた
構成した運用事例では、三つの DNS 事業者が同じ DNSKEY と NS を公開し、親側の DS も組み合わせ後の状態になっていた。ところが一台のセカンダリだけは、一世代前の署名済みゾーンを応答していた。鍵の面は収束していた。利用者が問い合わせるデータの面は収束していなかった。
IETF
Iビットは通知方針を返した。端末への到達証明ではない。
「誰が端末へ知らせるか」は合意できる。「端末が知ったか」は別の観測である。RFC 3543の I ビットは前者を調整し、認証付きの失効確認はエージェント間の処理を閉じる。しかし、そのどちらもモバイルノードからの受領書ではない。
IETF
新しい所有者が古い検証値を戻した。サービスは前のアカウントを再び開いた
構成上の検討例では、売却されたドメインの新しい管理者がバックアップから TXT を復元した。値は過去の永続検証で使われたものだった。サービス側は現在の DNS 支配を確認しただけで、以前の利用者のリソースまで同じ所有権に含めてしまった。名前の現在とアカウントの過去が一つの緑色表示に畳まれた。

IETF
代替経路が先に答えた。元の要求はまだ生きていた。
障害時刻、再送時刻、サーバが判断した時刻、NAS が結果を適用した時刻は一致しない。AAA クライアントが代替エージェントへ切り替えた瞬間にも、元の接続から送られた要求はネットワーク内に残り得る。可用性の回復は、古い判断機会を消去する操作ではない。
IETF
一つの配信先は通った。リスト全体はまだ検証されていない
構成上の検討例では、zone factory が一つの CDN アドレスで ECH 接続に成功し、提示された全エンドポイントを公開可能と判定した。別のアドレス族も、意図的に失敗する GREASE 値も、異なる証明書経路も試していない。一回の成功がリスト全体の承認に膨らんでいた。

IETF
レコード上限を上げた日、鍵の予算だけが据え置かれた
ある構成検討では、TLS の受信上限だけが大きく変更され、KeyUpdate の基準は従来のレコード件数のまま残った。接続数もレコード数も平常に見えたが、一つの鍵で保護し得るデータ量は別の尺度に移っていた。許容する封筒を変えながら、暗号の台帳は変えていなかった。

IETF
割り当ては変わった。コントローラの認識はまだ変わっていなかった
スイッチング要素の資源表は新しい上限を示していた。パーティションは再起動せず、制御接続も切れず、既存状態も残った。それでもコントローラは、次の要求が拒否されるまで古い上限を前提に動ける。割り当て時刻と認識時刻は一致するとは限らない。
IETF
受領確認は返った。メッシュへの伝播はまだ終わっていなかった
受け付けた時刻、登録内容を更新した時刻、利用者が検索した時刻。この三つを一つの「成功時刻」に畳むと、正しい受領確認から誤った全体像が生まれる。

IETF
鍵が開示されるまで、映像は再生できなかった
構成例では、マルチキャストの映像パケットは時刻どおり届いていた。だが受信者が送信元を検証するための鍵は後から開示される。遅延を嫌って先に再生すれば認証を捨て、認証を守ればアプリケーションは待たなければならない。速度と証拠は同じ時計を共有していた。

インターネット史
手順は自由に提案できた。請求まで事前承認されたわけではない:RFC 3354
発送の次に支払いを置くことと、発送通知に請求権限を与えることは同じではない。RFC 3354 が IOTP v2 に求めた柔軟な取引順序は、この差を消すのではなく、むしろ見えるようにした。
IETF
大きな群を選んだ。秘密指数の質は別の証拠だった
交渉ログには大きな MODP 群が残った。秘密指数を生んだ乱数源はログに現れず、現れるべきでもなかった。だからこそ、公開ラベルの強さを秘密処理の証明に読み替えてはならない。

インターネット史
認証タグは96ビットのまま、ハッシュ関数は交代した:RFC 2403・2404
二つの IPsec 変換は、送信する認証値をどちらも96ビットに保ちながら、その下で使うハッシュ関数を変えた。フィールド長が同じならパケット形式は比べやすい。しかし、アルゴリズムや鍵、後年の実装指針まで同じになるわけではない。

IETF
HttpOnly は読ませなかった。誰が置いたかは証明しなかった
HttpOnly は JavaScript など非 HTTP API からの直接読取りを制限する。Cookie の作成者、サーバー側セッションの有効性、利用者の意思までは証明しない。公開面を狭める制御と権限の証拠は別である。

IETF
再送は不要だったと分かった。縮んだ窓は別の状態だった
最初の受理可能な ACK は、再送より古い時刻印を返した。元の送信が失われていなかったことは分かったが、送信側がすでに縮めた輻輳ウィンドウは、その事実だけでは広がらなかった。

IETF
ブラウザーは目的を宣言した。人間の意思までは証明していない
`Sec-Purpose` は要求の文脈を伝える。本人確認、同意、将来のクリックを伝えるものではない。提案中の 419 を安全に使うには、機械が付けた目的と人間が授けた権限を分けなければならない。