
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
表示言語は変わった。連絡先の根拠は増えていない――RFC 9553
肩書が日本語になり、住所の並びも読みやすくなると、画面は独立した日本語版の台帳に見える。RFC 9553 が定義するのは別の仕組みだ。基底 Card のコピーに言語タグ付き PatchObject を適用する。表示が正しくても、本人性・鮮度・変更権限は補われない。
IETF
プローブは同じ経路を通った。それでも SLO の証明ではない――RFC 9551
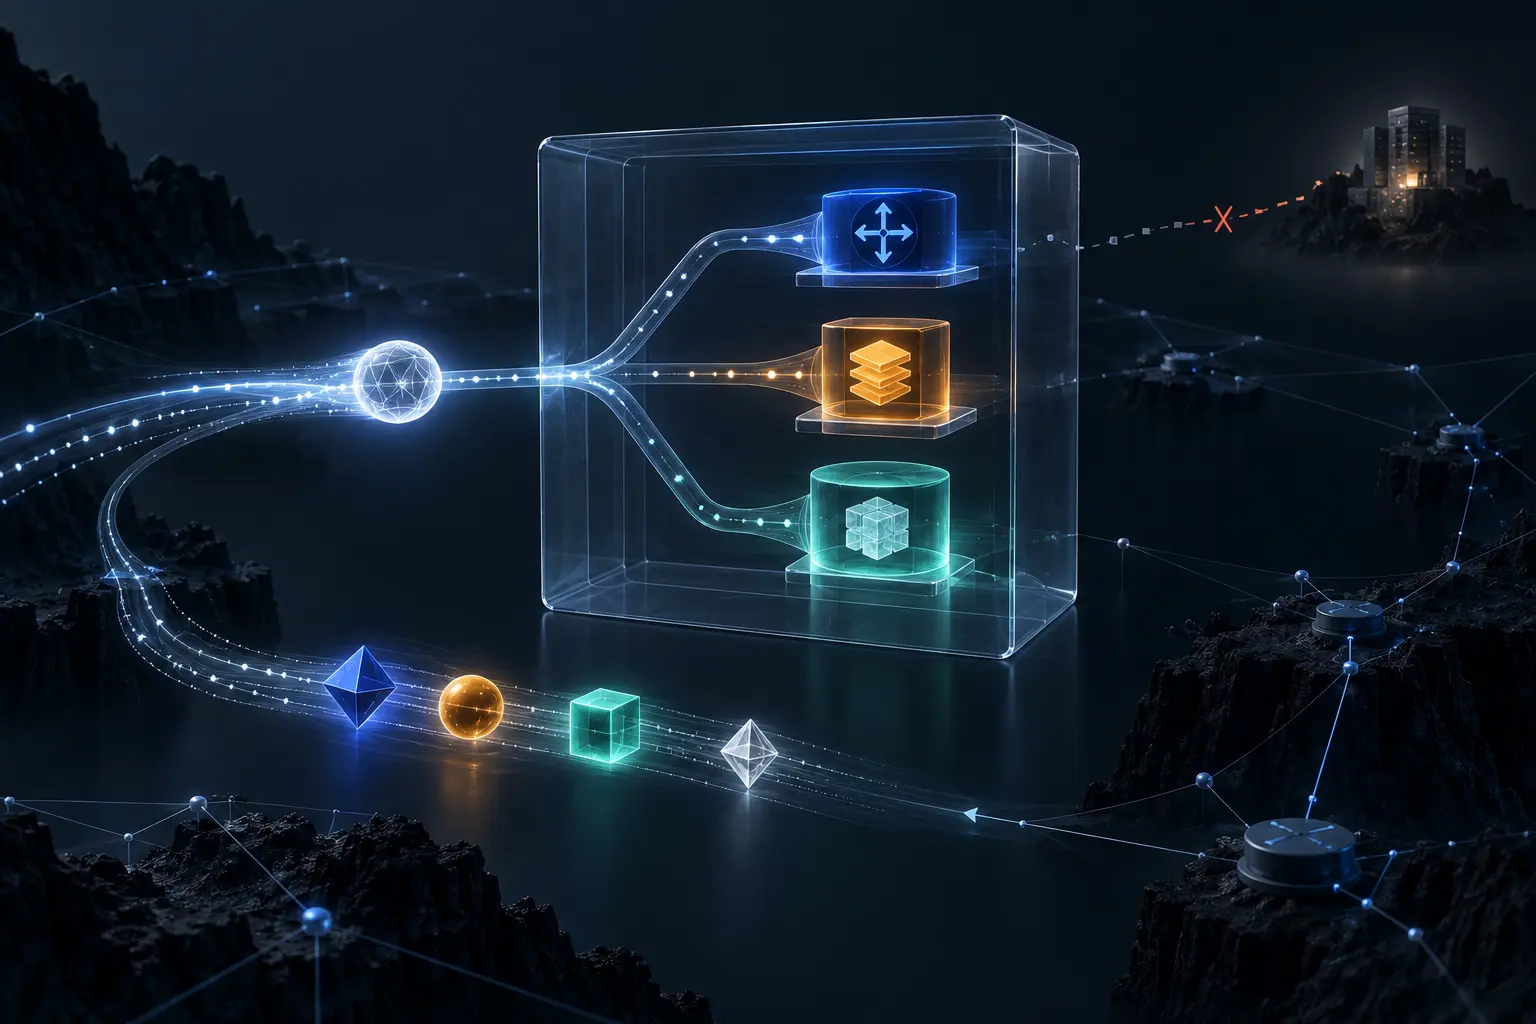
DetNet の監視画面に「正常」と表示されても、その一語が示す範囲は設計次第である。試験パケットがデータと同じリンク、QoS、保護処理を受けたことは強い証拠だが、全パケットの遅延上限、順序、アプリケーション結果まで一括して保証するものではない。RFC 9551 は、その違いを運用可能な形で整理している。
IETF
Ping は返った。それでもオリジン到達性は証明されない:RFC 9508
ある動画オブジェクトの監視表示は緑だった。しかし応答元が経路上の Content Store なら、元のプロデューサは停止していても矛盾しない。情報指向ネットワークでは、同じ名前への診断要求をフォワーダ自身、ローカルアプリケーション、キャッシュされたオブジェクトのいずれも停止させ得る。RFC 9508 は三つの応答理由を区別する。運用側が一つの「成功」に畳むと、その区別だけが失われる。

IETF
PANAは成功した。必要だったセキュア関連付けジョブは一度も作られなかった。
クライアントは保護されていないアクセス区間で PANA を完了した。EAP 方式は鍵材料を出力していたが、ワークフローはそこで終了した。運用画面には「認証済み」と表示され、PaC と EP の間にセキュア関連付けを作る仕事は存在しなかった。失敗したジョブはない。そもそも作成されていないためである。

IETF
更新後のPAA順序は変わった。古い順序から始めた試行はまだ終わっていなかった。
最初の DHCP 応答は `[A, B]` を示し、クライアントは A への接続を開始した。更新応答は `[B, A]` を示した。監視基盤は配列を上書きしたため、後から見ると A への試行は「順序違反」に見えた。実際には、試行とリストが別の版に属していただけだった。

IETF
PANAのPingには応答した。アプリケーションへの道は切れていた。
PAA は認証済みの Ping へ正しく答えた。監視はそれを「加入者サービス正常」に変換した。しかし別ノードの Enforcement Point ではルールが失われ、データパケットは一つも先へ進んでいなかった。

IETF
Trapよりポーリングの方が完全だった。メッセージ数は増えた。
通知経路は速かったが、混雑時に一件を失った。ポーリング経路は余分な GET を使いながら、処理終了と応答項目を回収した。RFC 5190はこの差を、速度ではなく証拠の再取得可能性として描いている。
IETF
同じルールIDが返った。予約と開通が同じ事実になったわけではない
PRR を PER で置き換えると、RFC 5189は識別子を再利用できる。しかし最初の応答は資源を保持しただけで、後の応答はパケット処理を変えた。ID の連続性は対象の対応を示すが、過去の状態を ENABLED へ書き換える権限はない。
IETF
新しい属性は消えていた。それでも旧EVRC-B端末との通話は成立した
RFC 5188は EVRC-B に`recvmode`と`sendmode`を追加したが、RFC 4788だけを実装する相手はそれらを送らず、受信しても無視する。属性の不在は直ちに障害ではない。互換性を保つために残された不確実性である。

IETF
Grace-LSAは送信済みだった。隣接ルーターはhelperを拒否していた
RFC 5187の grace-LSA は、再起動中も FULL として広告し続けるよう隣接へ求める。送信記録は依頼の証拠であり、相手の local policy が helper mode を受け入れた証拠ではない。

IETF
両端は正しく隣接した。それでも障害対応では同じ回線を別物として語った
RFC 5185は、一つの物理リンク上に複数エリアの OSPF 隣接を成立させる。両端の表現は完全に対称でなくても相互運用できるが、その柔軟性はインシデント時の共通台帳を自動では作らない。

IETF
閾値は戻った。取り消されない通知だけがハンドオーバーを進めた
RFC 5184のリンク通知は、レイヤー3が早く準備するための手掛かりである。測定値が回復しても自動取消されない通知を、確定命令として扱えば、速さのための仕組みが不要な移動を量産する。

IETF
移動先が変わっても、環境値のメールボックスは変わらなかった
RFC 6785では、Sieve 開始時の `imap.mailbox` は後続の `fileinto` で更新されない。この一例だけでも、RFC 5183の環境値が実行開始時の文脈であり、処理結果の台帳ではないことが分かる。

IETF
保存されたのは検索結果で、検索そのものではない
文字コードを変えて再検索したら失敗し、その直後の処理は対象ゼロで正常終了した。RFC 5182では矛盾ではない。SAVE に失敗した時点で、前の結果も空に置き換わるからだ。
IETF
三つ組の資格情報を発行した時点で、そのホストに権限を渡していた
RFC 5178 のドメインベース・サービス名は、単なる表記法ではない。サービス、対象ドメイン、実行ホストを含む資格情報を作成する行為そのものが、発見された一台にドメイン全体を代表させる委任になる。

IETF
書かなかったプレフィックスは、保留ではなく削除になった
RFC 5177 の明示モードでは、更新メッセージから消えた既存プレフィックスは Home Agent の登録表から削除される。別の一つが成功すれば上位応答は成功のままなので、欠落を見つけるには集合そのものを照合しなければならない。

IETF
ACK は NAS の回答だった。通信断の独立観測ではなかった。
RFC 5176 の ACK は、要求された状態遷移に成功したという NAS の正式な主張である。しかし、その一語に課金系や下流ゲートウェイ、利用者トラフィックまで証言させると、正しい応答が過大な証拠へ変わってしまう。

IETF
未知のビットを無視できても、既知の機能が動いた証拠にはならない
古いホストが新しい Router Advertisement を壊さずに受け流せることは、IPv6 の強みである。同時に、その静けさを「対応済み」と読んではならない理由でもある。RFC 5175 は互換性を設計したのであって、実行結果を保証したのではない。

IETF
本文は一つではなかった。抽出器が本文を作っていた
同じメールと同じ Sieve スクリプトでも、移行後に判定が変わり得る。RFC 5173 の `:raw`、`:content`、`:text` は、一つの本文を別名で呼ぶ機能ではない。比較器へ渡す文字列を、それぞれ異なる規則で作る入口である。

IETF
RFC 9835――参照先は見つかった。それでも回線の提供完了とは限らない
サービス注文と網内の接続回線を同じ参照で結べることは、運用上の大きな前進である。ただし、その参照が正しくても、ベアラー、転送、VPN 全体、利用者の通信は失敗し得る。RFC 9835は、その境界を消すのではなく追跡可能にする。