
要約
- 1982年12月のRFC 831は、SATNET分断時に欧州側の装置へ保守アクセスするための議論用提案であり、標準でも導入実績の報告でもなかった。
- 「Header Munger」Mはソースルートを処理し、往復の送信元・宛先を書き換える一方、ホストのままルーティング更新を送らない。ゲートウェイの処理能力と、一般トラフィックを引き受ける権限を分離した設計だった。
- 古い装置が復路のソースルートを作れない場合、Mは原文が「soft state」と呼ぶ対応表を学習する。しかし認証、更新周期、失効、削除、監査、再起動時の扱いは規定されず、同じSATNET宛先には同時に一つの米国ホストしか対応できなかった。
二方向に切れた保守経路
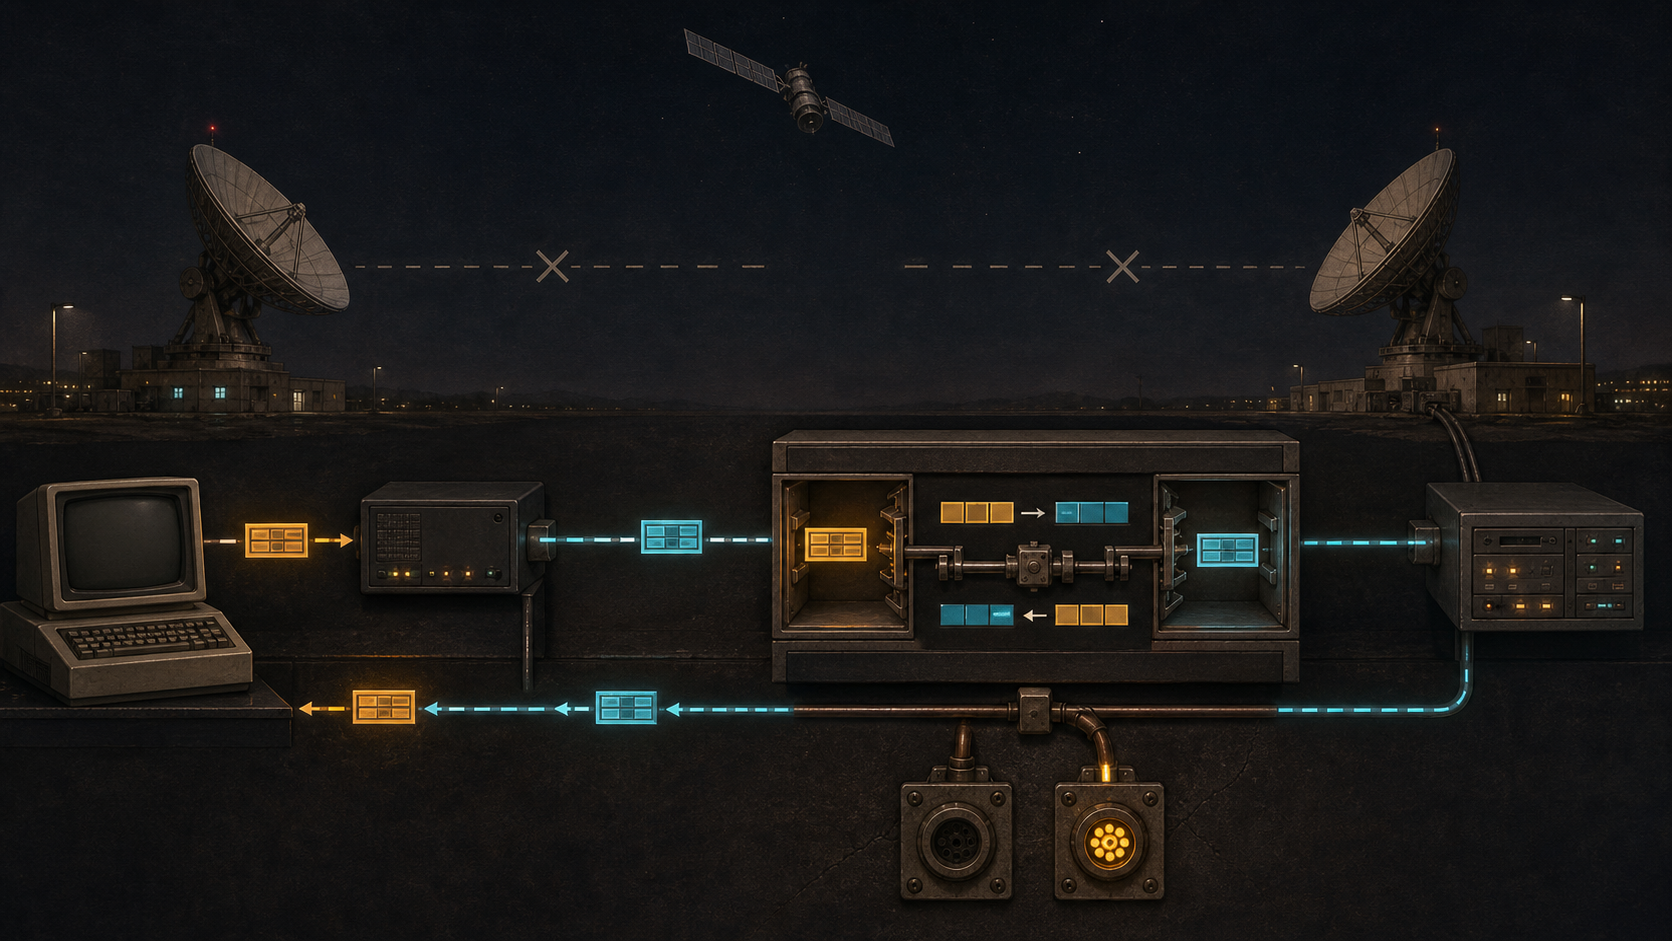
通常、米国の制御ホストHからの診断通信は、Internet上のBBNゲートウェイB、SIMP S1、SATNET、SIMP S2、UCLゲートウェイGという順に進んだ。SATNETが二つに分断されると、米国側のゲートウェイからS2、G、UCLのTACへ向かう通常経路がなくなる。普通の宛先を持つパケットは破棄され、ICMP Unreachableを返され得る。
反対側から見てもHは到達不能だった。仮に要求だけを欧州側へ置けても、S2からHへの通常応答は英国側で行き場を失う。非常口を一方向に開けるだけでは、保守セッションにはならない。
Robert Bradenはこの条件をRFC 831で議論した。文書は代替アクセスを“back door”と表現しつつ、当時の標準を意図したものではないと明記する。以下で扱うのは提案された機構であり、実際の障害で運用されたという主張ではない。
代替経路は、HからVANゲートウェイへ進み、VANNETのIPトンネルでUCLへ入り、UCLNET、G、S2に至る。特別なコードを置く場所はHとUCL側のエンドポイントに限定でき、G、S2、VANゲートウェイには変更を求めない。復旧対象の旧い機器を改造せず、例外を引き受けるノードだけに複雑さを閉じ込める考え方だった。
ルートを知らせないことが安全機能だった
通常のトンネル終端Uをゲートウェイにすれば簡単に見える。しかしVANゲートウェイがU経由のUCLNET経路を学習すると、保守とは無関係なUCLやRSRE向け通信までVANNETトンネルへ吸い込む可能性がある。バックアップは、その存在を制御プレーンへ広く知らせた瞬間に一般中継路へ変わってしまう。
そこで文書はHeader Munger、Mを導入した。MはVANNET側ではM2、UCLNET側ではM1として存在する。ソースルーティングを扱うゲートウェイのアルゴリズムを実行するが、それ以外では二つのホストのように振る舞い、ルーティング更新を送らない。
ここで重要なのは呼び名ではなく権限の単位である。目の前の選択済みパケットを中継・変換する能力と、ネットワーク全体に「この宛先群は自分へ渡せ」と知らせる能力は同じではない。Mには前者だけが与えられた。
禁止事項は消極的な付記ではない。通常通信を巻き込まないために、Mはできることより狭い権限で運用される必要があった。
M2からM1へ、そしてもう一度
HからはM2が到達可能なので、要求はまずM2へ向かう。Mは受信したパケットの送信元をM1へ、宛先をS2へ変更し、UCLNETへ送り出す。英国側から見ると、要求はローカルに返答できる形になった。
S2の応答はM1へ戻る。Mは今度はそれをVANNETとInternet経由でHへ届けられる形に書き換える。二つの変換はそれぞれ別の切断を修復する。往路の宛先変更だけでは、S2がHへ返せない。送信元変更だけでは、元の要求が分断されたSATNET宛てのままになる。
この機構は観測される身元も変える。S2側のログにはHではなくM1が残り得る。上流装置はM2しか知らないかもしれない。応答が来た事実は、H、トンネル、M2、変換処理、M1、G、S2という連鎖の一部が機能した証拠である。しかし人間の本人性、作業権限、ソフトウェア変更の成功までは証明しない。
後年のNATと比較すると、状態をネットワーク内へ移す代償が見えやすい。RFC 3022は静的・動的変換と、エンドツーエンドのIPアドレスの意味が弱まる問題を整理した。ただしRFC 831をNATと呼んだり、その発明・直接の祖先と位置付けたりする根拠はない。
三つの復路案が示した情報の欠落
第一案は固定対応だった。複数のM1/M2アドレスを米国ホストとSATNET装置の組に割り当てる。動作は明快だが、各組を事前に設計・維持しなければならない。
第二案は往復ともIPv4ソースルートを使う。RFC 791のLoose/Strict Source and Record Routeでは、送信者が中継地点を列挙する。列挙された地点へ着くと次のアドレスがIP宛先になり、現在のインターフェースが記録に入る。受信側が記録を反転できれば、復路を作成できる。
Gはソースルーティングに対応していたが、S2やTACが記録済み経路を反転できるとは限らなかった。そこで好まれたのが混合案である。Hは往路にソースルートを付ける。Mは処理の際にHとSATNET宛先の対応を学ぶ。S2が通常の応答しか返せなくても、M1でその対応を参照しHへ送り直せる。
RFC 831はこの対応を“soft state”と呼んだ。しかし名称から完成したライフサイクルを推測してはならない。本文には更新間隔、失効タイマー、削除条件、クラッシュ後の回復、監査記録がない。誰が対応を作成できるかという認証規則もない。
復路からは元の送信者情報が十分に得られないため、一つのSATNETホストへ同時にアクセスできる米国ホストは一つだけだった。二つのHが同じ宛先を共有すると、ソースルートを持たない応答をどちらへ返すべきかMには分からない。この「一つ」は性能上の目標ではなく、対応キーが持つ曖昧さの証拠である。
X.25の発呼側と二桁の差
IPトンネルの下には、発呼者が料金を払う交換型X.25サービスがあった。通常はUCL側のUがトンネルを開始するが、M2へ接続するときは米国側が発呼する。トンネル方向は、起動責任と費用負担を同時に決めていた。
UCLにあるPSS物理回線は一本だけだった。UとMを同居させるには異なるX.25サブアドレスが必要になる。さらにVANゲートウェイは12桁だけでなく14桁のX.121アドレスを処理しなければならない。IP層の美しい回復図は、下位層で二桁を扱えないだけで実行不能になり得た。
これはネットワーク料金一般の理論ではない。非常用経路には、論理アドレスだけでなく、物理回線、発呼方向、課金点、サブアドレス、装置能力を含める必要があるという具体的な教訓である。
ホストという名称は中継責任を消さない
後のRFC 1122は、ホストがソースルートの中間ホップになることを認めつつ、TTL、ICMPエラー、オプション更新などゲートウェイ相当の処理を要求した。非ローカル宛ての転送は設定可能なスイッチで制御し、既定は無効、さらにポリシーフィルターを適用する。
この規定はMの立場を明瞭にする。実装主体がホストでも、中間転送を行う瞬間にはルーターに似た結果責任が生じる。機械の分類でパケット処理の影響は小さくならない。
運用上の既定値は徐々に変わった。1995年のRFC 1812は、転送パケットのソースルート対応をルーターにまだ要求し、破棄スイッチも既定有効ではなかった。これは当時の基準を示す史料であり、今日の推奨設定ではない。
RFC 6274は後に、ファイアウォール回避、本来到達不能なシステムへの接続、秘匿的通信、トポロジー探索、資源消費などの危険が診断上の利点を上回ると判断し、既定破棄を推奨した。RFC 7126は、広範なフィルタリングでLSRRが障害解析にほぼ使えなくなったと述べ、オプション単位の文書化された制御と既定破棄を求めた。
標準文書に機能があることと、経路上の全運用者が受け入れることは別である。RFC 831の非常経路は、各ネットワークがソースルートを拒否しないという任意の協力にも依存していた。
後世の「ミドルボックス」は分析名にすぎない
RFC 3234は後年、通常のIPルーティングを超えて通信を変換・迂回させる中間装置をmiddleboxと整理した。その語彙ならMはミドルボックス的である。ヘッダーを変え、対応状態を持ち、設定と障害の面を追加する。ただし1982年の文書自身の用語ではない。
さらに、この分類は権限を説明しない。誰がMを呼び出せるか、どの宛先が許されるか、対応表がいつ消えるか、誰が停止を証明するかは別問題である。単純にゲートウェイと呼ぶと、RFC 831が拒んだ一般中継権まで含むように聞こえる。
正確には、Mは選ばれた保守通信にゲートウェイ風処理を施すマルチホーム・ホストであり、ルーティング更新を送らない。長い説明だが、その長さこそ権限境界を保っている。
到達は認証でも作業完了でもない
RFC 831は認証、対象認可、暗号化、保守コマンド、変更承認、完了確認を規定しない。“back door”は代替経路の呼称で、侵入行為を示す言葉ではない。それでも通常トポロジーが閉じた境界を越える以上、独立した統制が必要になる。
運用記録は少なくとも四つの判定を分離すべきだ。要求が例外入口へ到着したこと、主体を識別したこと、対象と操作を許可したこと、対象アプリケーションが結果を報告したこと。M経由の応答は第一の判定を助けるが、残る三つの代用にはならない。
RFC 831が残した設計上の節度は、故障を理由に一般ルートを作らなかった点にある。特殊処理を限られたシステムへ置き、通常経路を保ち、復旧ノードをトランジットとして広告しない。
バックドアがあくまで「扉」でいられたのは、それを「道」として知らせなかったからである。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加