
トピック
ネットワークリソースの証拠
「トピックの観点から見たネットワークリソースの証拠トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

インターネット史
ポート1で名前を告げる:TCPMUXがホストに残した選択
新しいサービスのたびに専用の番号を得る必要はあるのか。1988年の TCPMUX は、共通の入口で名前を受け取り、その先のプログラムを各ホストに選ばせた。ただし、入口での承諾は処理の成功まで約束するものではなかった。
インターネット史
1ビットではサービスを動かせない:DNS WKSが現在の状態を証明できなかった理由
接続を一度も試さず、DNS にあるポートの一覧だけでメールサーバーを候補から外す。WKS の歴史は、正確に符号化された情報にも、判断を任せられない境界があることを示した。

ケースファイル
同じ 256 でも、同じ記録ではない:IPFIX の観測ドメインが定める証拠の範囲
接続が戻り、収集装置に再び 256 という番号が届く。前の接続で覚えた項目の並びを当てはめれば、数字は読めるかもしれない。しかし再接続の前後で、その番号が指す定義まで同じとは限らない。障害は通信の停止ではなく、意味の連続性を勝手に仮定した瞬間に始まる。

インターネット史
一台のサーバーが知る名前しか答えられなかった問い:DNSがIQUERYを退役させた理由
かつて DNS には、Question 欄を空にし、Answer 欄へ先に資源レコードを置く問い合わせがあった。サーバーは、その値を持つ名前を逆に探して返す。名前から値へ進めるなら、値から名前へ戻ることもできそうに見える。しかし DNS が分散していたのはデータだけではない。権威をたどる道筋も名前に沿って分散していた。任意のレコード値には、その値を完全に知るサーバーへ導く委任の道がなかった。IQUERY が返せたのは、選ばれた一台が偶然知っている範囲だった。
ケースファイル
TXT レコードは正しかった。それでも委託先はドメインではない――ACME DNS-01 と委任された検証権限
アプリ、CI、社員アカウント、証明書保管庫から委託先を外した企業が、契約終了を完了扱いにした。だが DNS には `_acme-challenge` を委託先の検証ゾーンへ送る委任が残っていた。委託先の ACME アカウントが新しいワイルドカード証明書を注文すると、正しい TXT ダイジェストが現れ、プロトコル上の検査はすべて成功した。壊れていたのは ACME ではなく、DNS まで届かなかった権限棚卸しだった。
ケースファイル
境界を越えたのは1経路、消えるのはセッション:BGP maximum-prefix の統治
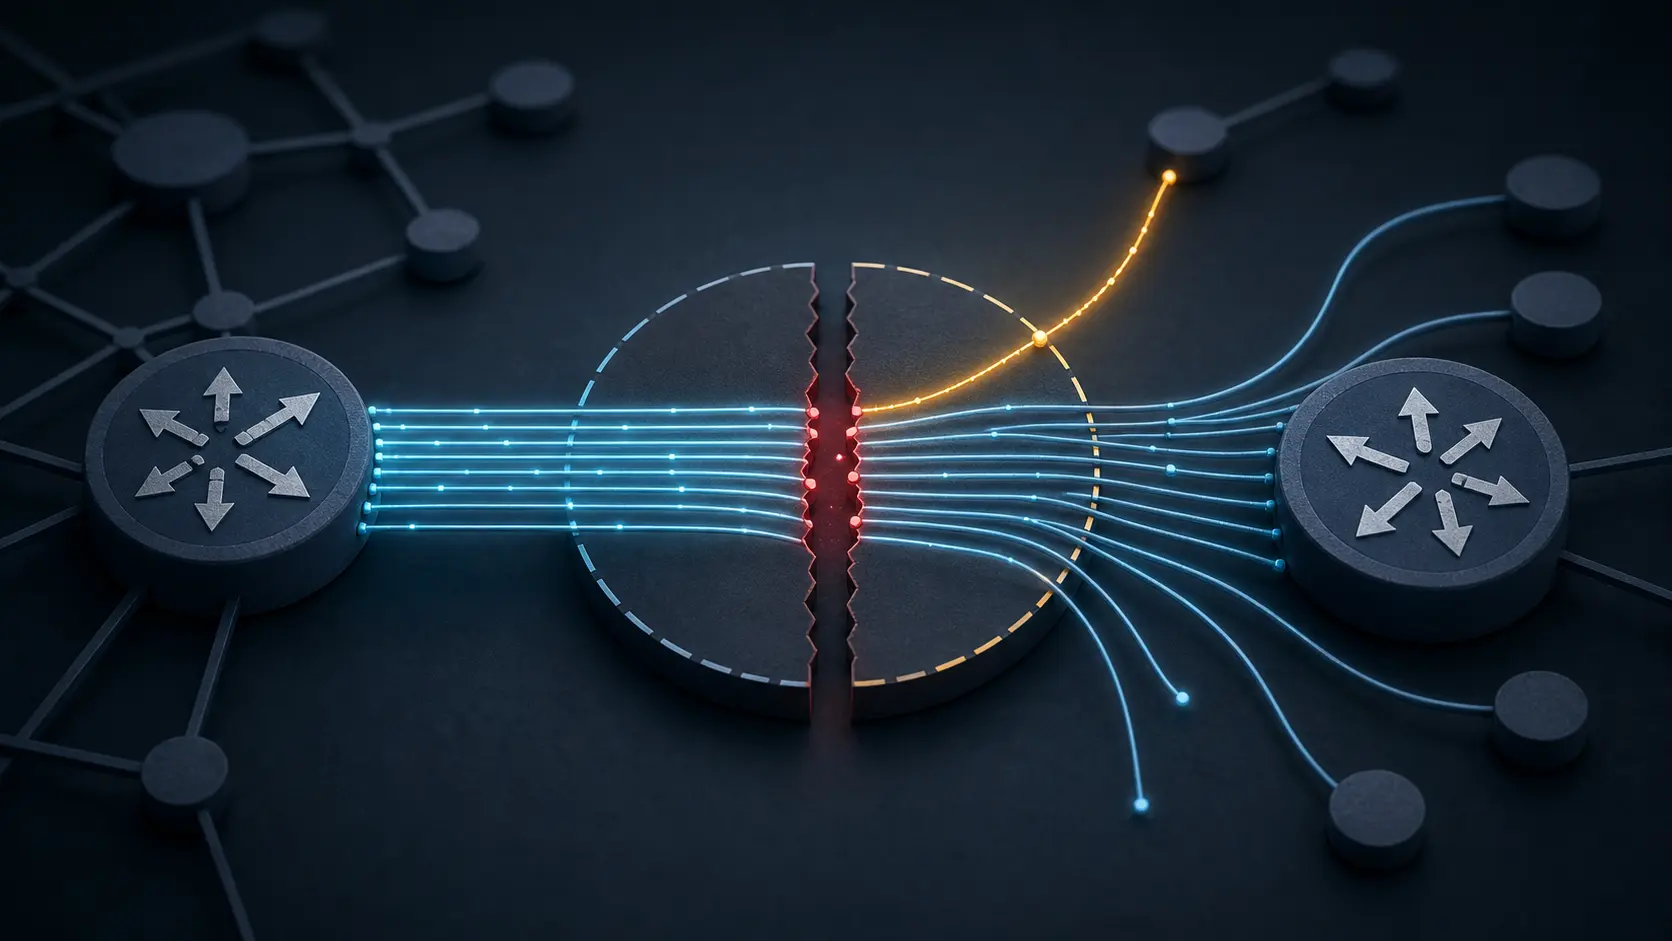
BGP の maximum-prefix は、受信する経路数に上限を置くための機能である。しかし、設定された動作がセッション切断なら、上限を越えた1経路だけでなく、それ以前に同じ隣接から学習していた経路も同時に失われる。必要なのは大きな数字ではなく、数え方、守る資源、正当な増加、切断後の到達性まで説明できる境界である。

インターネット史
どのパケットが届いたかを言えない応答――KarnのアルゴリズムがTCPに測定を拒ませた理由
同じシーケンス範囲が二度送られる。最初の送信に対するタイマーが切れ、再送が行われ、その後に一つの ACK が前進する。受信の進展は分かる。しかし、その ACK を生んだのが遅れて届いた最初の送信なのか、再送なのかは分からない。Karn のアルゴリズムは、この欠けた因果関係を無理に埋めなかった。TCP は、根拠のない往復時間を時計に教えるより、測定値を一つ失う方を選んだ。

ケースファイル
DNS 応答が Secure でも、接続先はまだ選ばれていない:SSHFP 指紋の権限境界
運用担当者は `ssh db` と入力した。ネットワーク由来の検索サフィックスが短い名前を別の完全修飾名へ展開した。その SSHFP は DNSSEC Secure、提示されたホスト鍵の指紋も一致した。証明はすべて正しかった。ただし、利用者が意図したデータベースではなく、クライアントが選んだホストについてである。
ケースファイル
署名は通った。それでも From は署名者ではない――DKIM ドメイン署名の権限
画面の From ドメインには `bank.example`、判定には DKIM pass と出た。実際に署名したのは攻撃者の `receipt-alert.example` だった。検証は正しい。一つのドメインの証拠を別の名前へ移した判断が誤っていた。

ケースファイル
ダイジェストは一致した。それでも送信者は不明だった――HTTP `Content-Digest` が持つ権限の限界
設定ファイルは通信中に壊れたのではない。最初から有害で、しかも正しく計算された `Content-Digest` が付いていた。サービスは「検証済み」と表示し、そのまま変更を適用した。攻撃者はハッシュ関数を破っていない。本文とダイジェストの両方を自分で用意しただけだ。

インターネット史
沈黙が誤って推測したマスク――ICMPは新しいホストにサブネットをどう教えたか
起動したばかりのホストには IPv4 アドレスがある。しかし、どの宛先が同じ回線上にあり、どこから先をゲートウェイへ渡すべきかはまだ分からない。そこでマスクをブロードキャストで尋ねる。返事はない。古い仕様はアドレスクラスに基づく非サブネット化マスクを暫定利用させたが、その推測が誤り得ることも認めていた。正規の agent が存在しないのではなく、一時的に停止しているだけかもしれないからだ。agent が戻れば、自発的な Reply が過去の推測を直す。この小さな仕組みは、沈黙から選ぶ暫定動作と、設定を公示する権限を分けていた。

ケースファイル
ヘッダーはクライアントを名乗った。接続元は同意しなかった:HTTP `Forwarded` とプロキシ連鎖の権限
本来は二段のリバースプロキシだけが到達できるオリジンに、外部から直接接続できる経路が残っていた。送信者は管理用許可リストのアドレスを `X-Forwarded-For` の左端に置き、IP 制御を通過した。文字列の解析は成功していた。失敗したのは、その接続元に過去の通信経路を証言する権限がなかったことである。

ケースファイル
TLSコンテキストを選んだ名前に、要求を許可する権限はない:SNIという経路ヒント
障害ではなく、成功ログが問題を隠した。ClientHello の`tenant-a.example`から意図した証明書が選ばれ、TLS 1.3も完了した。ところが認可層は、その選択ラベルを利用者の tenant ID として受け取った。クライアントはまだ何者とも確認されていなかった。
ケースファイル
証明書署名は通った。それでも握手は終わっていない:TLS 1.3 `Finished` の証拠境界
監視基盤は、サーバーの CertificateVerify 検証が成功した瞬間に「認証済み接続」を一件加算した。直後の`Finished`は不正で、クライアントは`decrypt_error`として接続を終了した。署名が証明した内容は正しかった。誤っていたのは、その証明にまだ到達していない完了状態まで背負わせた運用側だった。
グローバルの国内通信事業者トレンド
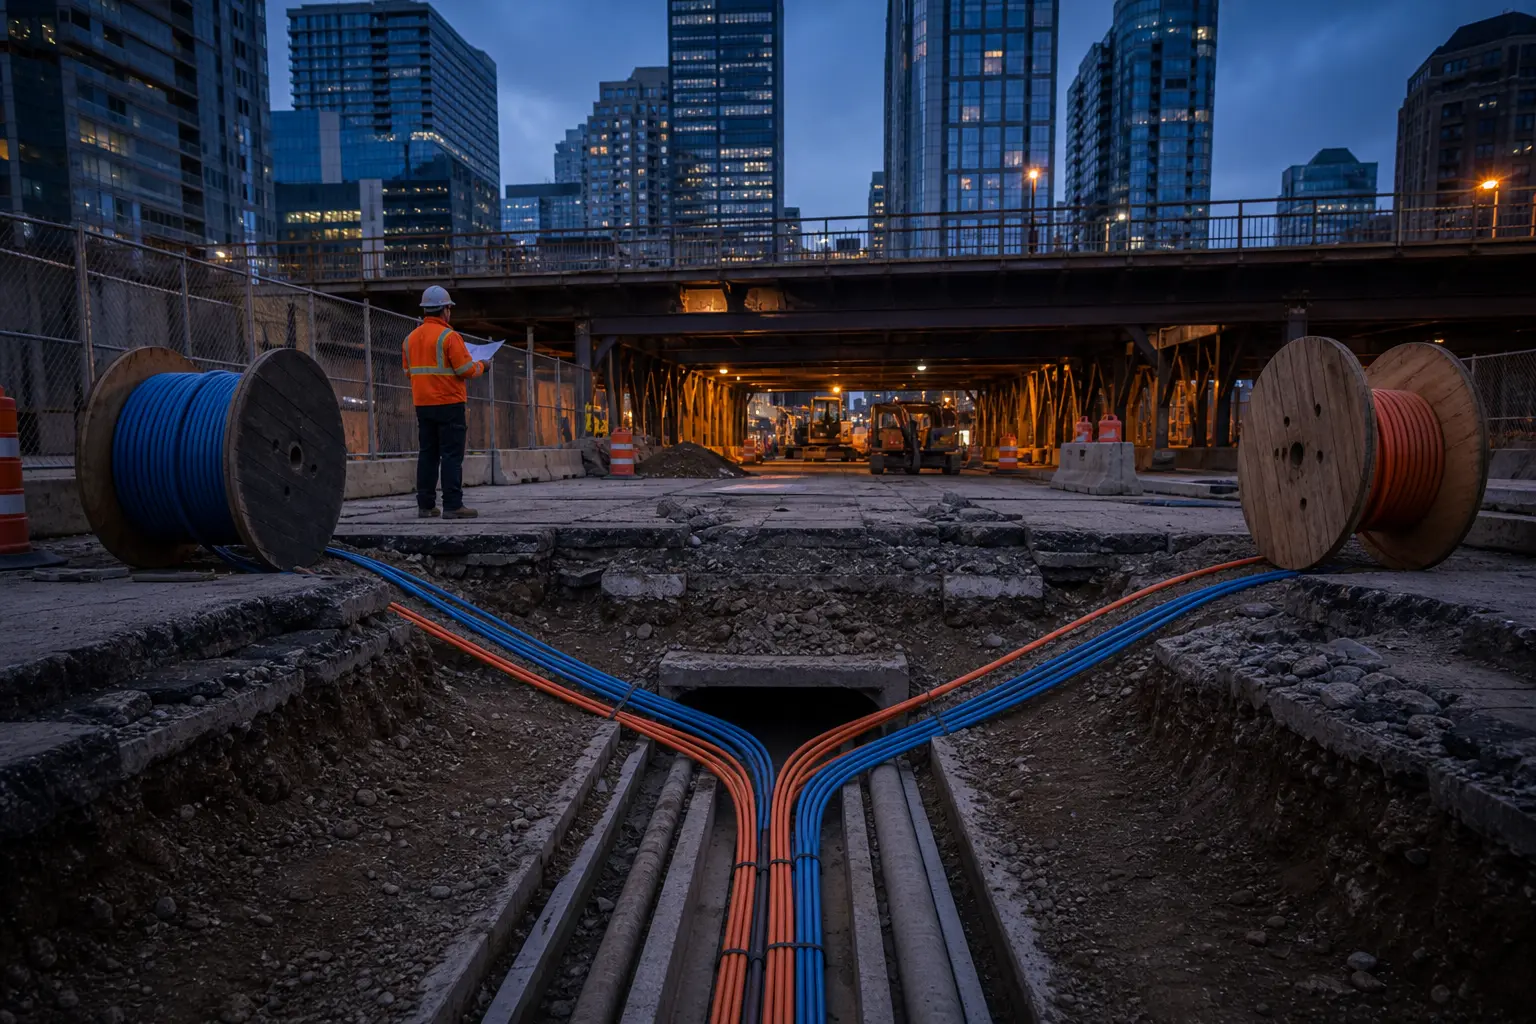
同じ土木設備を共有する二回線は一つのリスクにすぎない
契約上は別キャリア、別回線番号、別請求でも、橋の下では同じ管路に入っていることがある。冗長性は調達項目の数ではなく、一つの物理事故の後に業務が残るかで判断すべきだ。
インターネット史
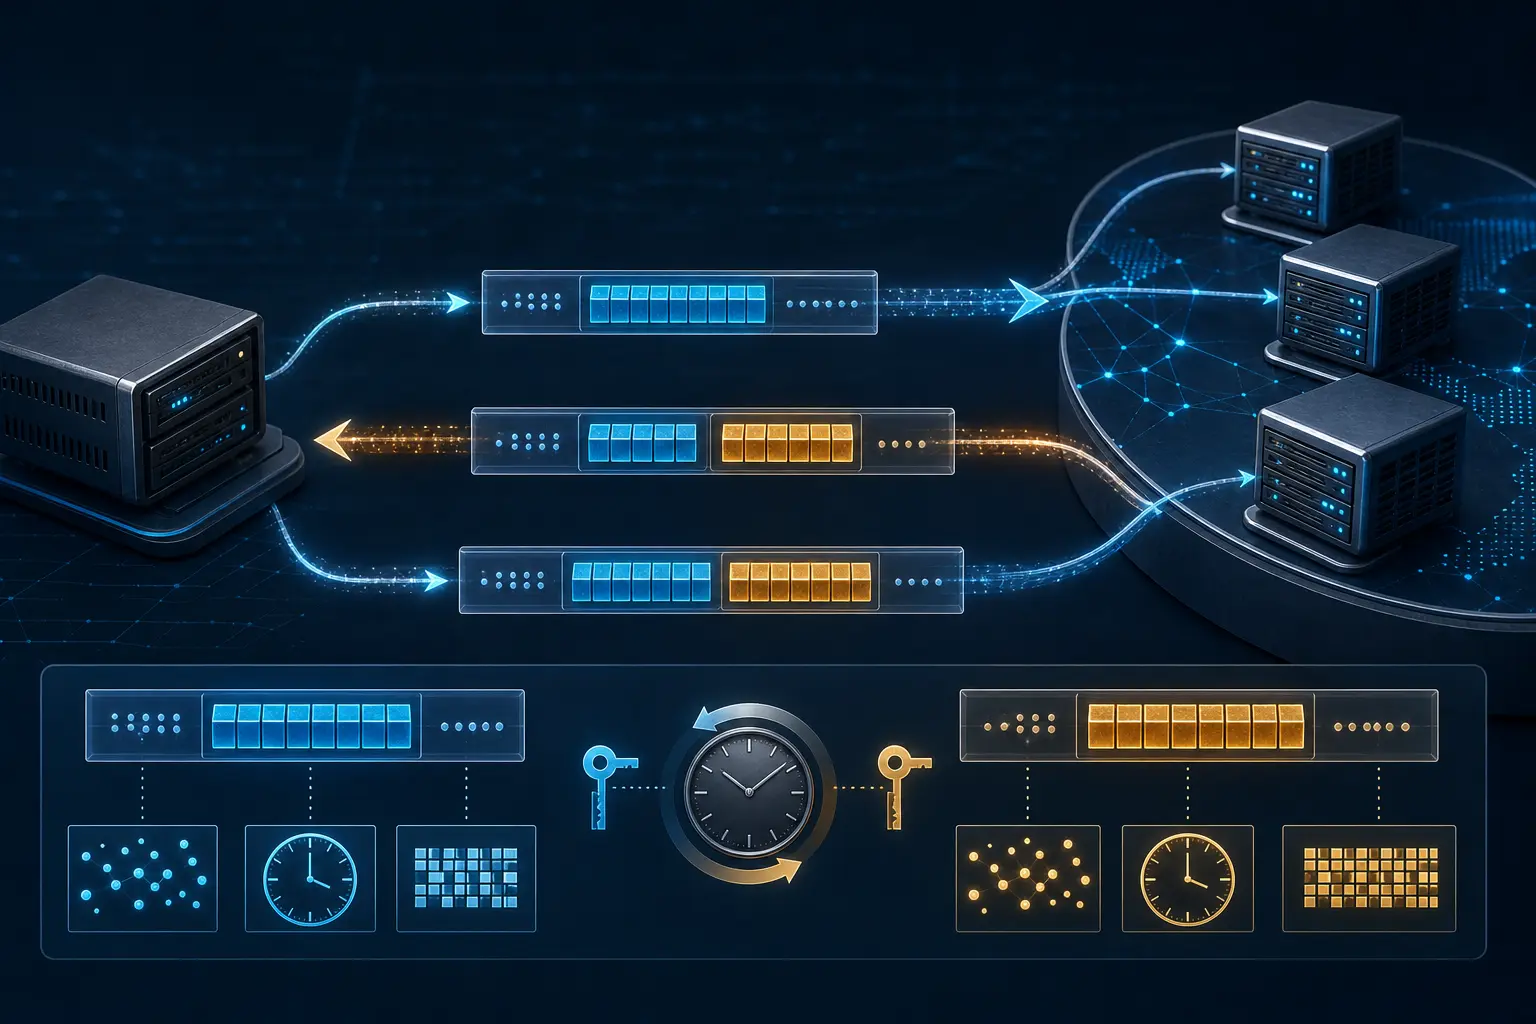
返り道を証明したトークン――DNS Cookiesが身元証明ではない理由
EDNS に加わった小さなオプションは、DNS サーバーが UDP の送信元アドレスから読み取れる事実を一つ増やした。送信者が誰かではない。その見かけ上のアドレスへ以前送った応答を誰かが受け取り、サーバー発行のトークンを持ち帰った、という限定された事実である。

インターネット史
何も言わずに成功する試験――Discardが実際に証明できたこと
既知のデータを9番ポートへ送り、返事を待つ。何も返らない。それは RFC 863における異常ではなく、受け取ったデータを捨て、応答を送らないという正規の動作である。だからこそ、試験者は空白を成功通知として扱えない。どの層の観測が、どこまでの事実を支えるのかを別々に示す必要がある。

ケースファイル
エッジは HTTP/2、オリジンは HTTP/1.1:TLS ALPN が決められるのは一つの接続だけ
ブラウザーは `h2` と `http/1.1` を提示し、エッジは `h2` を選んだ。TLS は完了し、HTTP/2 のフレームも正しく流れた。それを根拠に資産台帳がオリジンを「HTTP/2 ネイティブ」と記録した瞬間、正しい観測は誤った主張になった。エッジは TLS を終端し、別の接続でオリジンへ HTTP/1.1 を送っていたからだ。

インターネット史
文法のない時計応答――Daytimeが人のためのサービスだった理由
13番ポートから一行の時刻が返り、接続は正常に閉じる。ところが別のサーバーは、同じ瞬間を違う語順、年の桁数、タイムゾーン表記で返してよい。RFC 867がそろえたのは応答の仕方であり、プログラムが時刻へ戻すための共通文法ではなかった。

ケースファイル
CA 名は載っていた。それでも主体は許可されない:TLS `certificate_authorities` が持つ選択ヒントの権限
サーバーが示した CA 名に合うため、クライアントはある証明書を選んだ。サーバー側のパス検証も成功した。しかしサービスは、その主体が対象テナントに登録されていないとして操作を拒んだ。暗号処理は壊れていない。壊れていたのは、CA 名の一致をアクセス許可まで引き上げた運用上の意味づけだった。