
トピック
データ主権と地域性
「トピックの観点から見たデータ主権と地域性トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

グローバルのクラウドサービス
Thuong Tin Cloud Company Limited は、到達可能なインフラストラクチャを必要とする新しい AS 登録を取得
Thuong Tin Cloud Company Limited はインターネットネットワークの管理的要素を持つが、公的なルーティング証拠はまだ揃っていない。ベトナムの AS 番号はレジストリ上でアクティブだが、顧客向けの可視的な手がかりは他のネットワークを通じて運用されるアドレス空間とホスティング経路を示している。

グローバルのクラウドサービス
Tianjin green cloud network technology co., LTD は長期間保持している AS 番号だが、現在のルート証拠はない
Tianjin green cloud network technology co., LTD は長期間保持している AS 番号だが、現在のルート証拠はないの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルのクラウドサービスの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
グローバルのクラウドサービス
Tianjin new cloud network technology co., LTD、ライブ BGP 証拠なしのクラウドネットワーク名を残す
Tianjin new cloud network technology co., LTD、ライブ BGP 証拠なしのクラウドネットワーク名を残すの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルのクラウドサービスの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

欧州・中東のクラウドサービス
Yandex Cloud カザフスタン、地政学的な暗雲の下での現地価格
カザフスタンのバイヤーにとって、YANDEXCLOUDKZ "Cloud Services Kazakhstan" LLP は単なるクラウドアカウントではありません。これは、国内配置、テンゲ建ての商業的利便性、Yandex プラットフォームサービスを提供するローカルクラウド、請求、ルーティングの存在であり、同時に顧客は単一リージョンの耐障害性、親プラットフォームへの依存、制裁隣接の不確実性を天秤にかけなければなりません。

欧州・中東のクラウドサービス
Anexia Cloud Solutions、地域クラウドの信頼でハイパースケールの利便性に対抗
欧州のバイヤーにとって、ハイパースケールのデフォルトと地域クラウドプロバイダーの選択は、もはやインスタンス価格の狭い比較ではない。Anexia Cloud Solutions GmbH は、幅広いマネージドホスティングとデータセンターのサービス面、オーストリアの規制上の足跡、可視化されたネットワークリソースの記録、そしてスローガンではなく実用的な運用上の取引として扱われることでより強力になるデータ主権のストーリーを武器に、その競争に臨んでいる。
欧州・中東のクラウドサービス
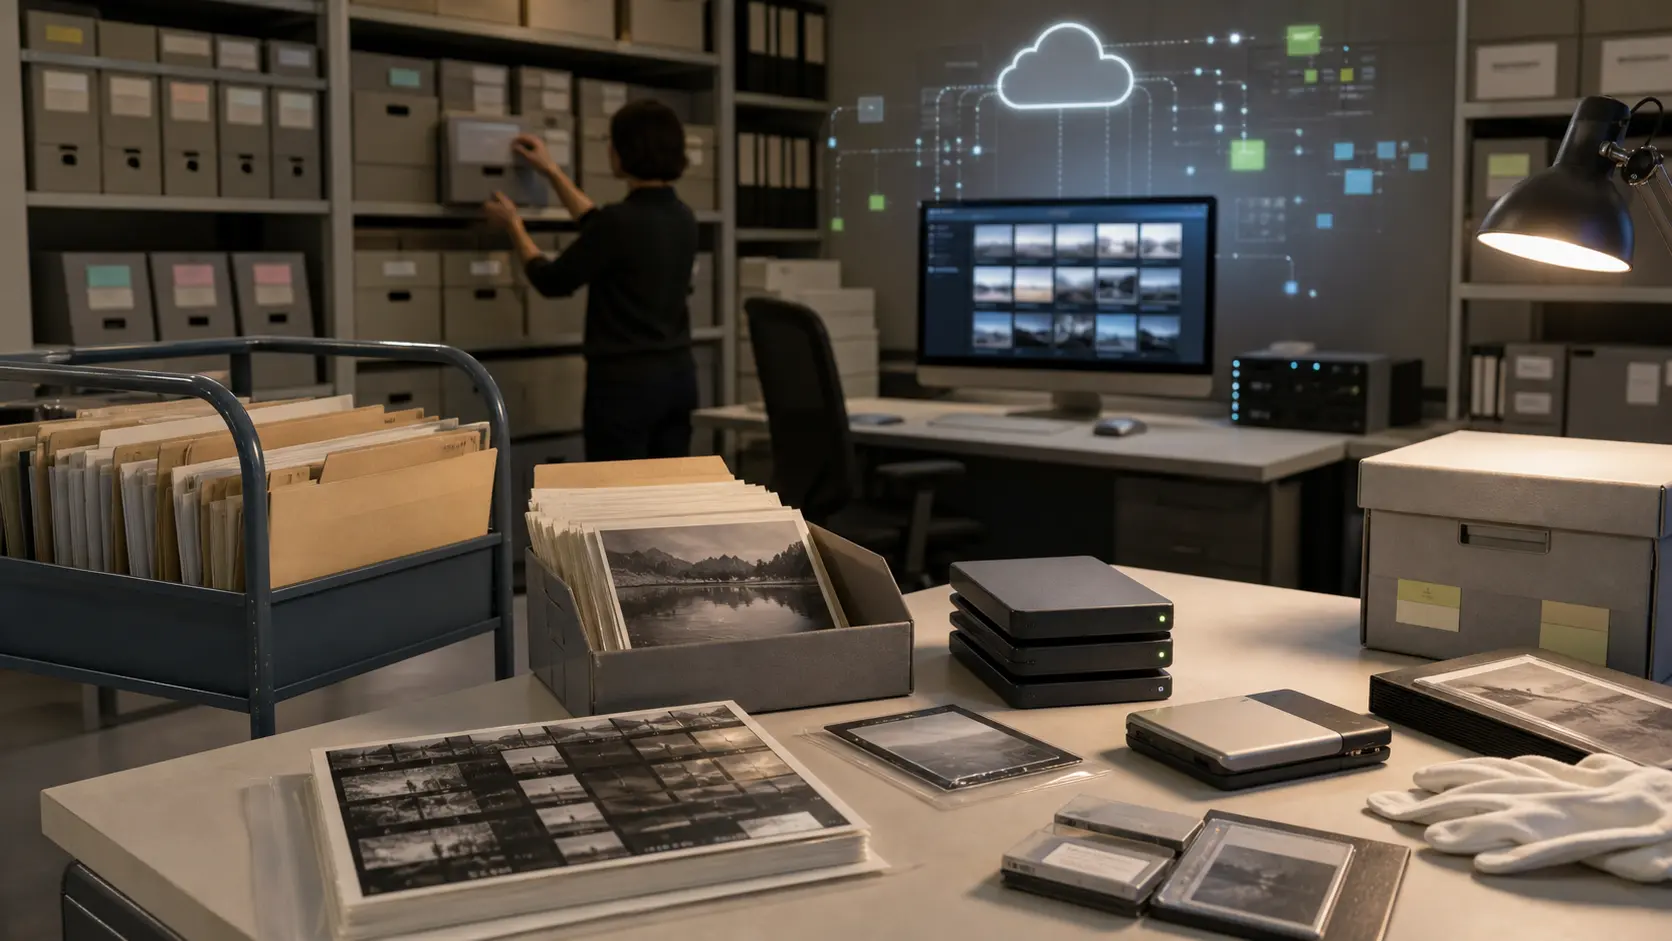
FotoWare Switzerland: アーカイブをクラウドに移行後のデジタル資産管理の価格
画像アーカイブをクラウドのデジタル資産管理システムに移行した美術館の登録係、出版社、小売業者、製造業者は、通常の意味でのファイルストレージを購入しているのではない。彼らは資産にまつわる蓄積された規律、すなわちメタデータ、権利、承認、ポータル、統合、検索、地域データ配置、サポート、そして数年にわたるカタログ化作業を再構築せずに済むコストに対して対価を支払っているのだ。したがって、FotoWare Switzerland AG(Fotoware グループ内の Picturepark…
北米のクラウドサービス
Data Canopy、規制対象コロケーションを復旧設計で競争可能に
規制対象の購入者にとって、Data Canopy Colocation, LLC は単なるラック、仮想マシン、バックアップターゲットを個別に販売しているわけではありません。経済的単位は、復旧設計、コンプライアンス適用地、電力、キャリア接続、サポート応答、契約責任を一つの機能的なパッケージにまとめるカスタムコロケーション、クラウド、マネージドバックアップ、ディザスタリカバリアカウントなのです。

アジア太平洋のクラウドサービス
Datacom、自社ラックでニュージーランドのデータ主権を価格化
ニュージーランドの政府機関や規制対象企業が重要システムの稼働場所を選ぶ際、単なるサーバールームとパブリッククラウドアカウントの選択ではない。ラック、給電、移行チーム、サポートデスク、法的管轄権、調達経路、復旧計画、そしてローカルホスティングだけでは不十分な場合のグローバルプラットフォームへの接続オプションなど、制御に価格が付けられる。Datacom は、データ主権が単なるコンプライアンス用語ではなく経済的要素となった市場で、ローカルデータセンター能力、管理されたクラウド要員、大手ベンダーとのパートナーシップを組み合わせることで、その計算の中に位置している…

北米のクラウドサービス
Capital One のメタデータ漏洩:クラウド設定が責任の連鎖になったとき
2019年のキャピタル・ワン侵害は、パブリッククラウドが本質的に安全ではないことや、顧客がクラウドプロバイダーに説明責任を委託できることを示したわけではない。Web に面した設定エラー、メタデータ認証情報パス、広範なストレージ権限、弱いアラート解決、長年にわたる保持されたアプリケーションデータが、どのようにして法的に重大な管理の失敗に結びつくかを示したものである。

グローバルの国内通信事業者
T-Mobile US:データ漏洩記録が顧客データをアイデンティティガバナンスのテストに変えた
T-Mobile の2021~2023年のデータ漏洩記録は、しばしば巨大な数字の羅列に還元される。より有用な説明は、権限の流れを追うことだ。通信機器に対して正規の接続に見えた接続、ラボ環境間で機能したパスワード、SIM スワップとフィッシングで突破された従業員のアイデンティティ、緊急事態後にアクセス可能なまま放置されたリモート販売アプリケーション、そして許可設定が産業規模で記録を露出させた…
グローバルのデータセンター
OVHcloud の火災が示した、データローカリティは災害分離ではない
2021年3月の OVHcloud ストラスブールキャンパスの火災は、物理的なインシデントを永久的なデータ損失と欧州全体のサービスショックに変えた。その永続的な説明責任の教訓は、クラウド顧客が単に「バックアップ」を購入すべきだったということではなく、プロバイダーと顧客がすべての所在地、冗長性、復旧の主張の背後にある実際の障害ドメインを特定し、その後、使用可能なコピーとそれを復元する手段が同じ建物、サイト、アカウント、オペレーターの危機を生き残ることを証明しなければならないということである。

グローバルの機関
23andMe と、親族を露出面に変えたクレデンシャルスタッフィング侵害
2023年の23andMe インシデントの中心的な事実は、一部の顧客がパスワードを使い回したことではない。1回のログイン成功により、そのパスワードを使い回しておらず、アクセスされたアカウントを管理しておらず、自分を露出させたセッションを確認できなかった多くの遺伝的親族の情報が明らかになる可能性があったことである。この共有プロファイル構造は、説明責任のテストを変える。認証のデフォルト、関係の可視性、スクレイピング制御、通知の境界、国境を越えたデータガバナンスは、単に乗っ取られたアカウントの数ではなく、アカウントの到達範囲に照らして判断されなければならない。
グローバルのクラウドサービス
Snowflake の認証情報窃取キャンペーンと共有責任の限界
2024年の Snowflake キャンペーンは、Snowflake の本番プラットフォームへの侵入が実証されたわけではありません。攻撃者は顧客の認証情報を使用し、サポートされているインターフェースを通じて顧客インスタンスに侵入し、通常のデータコマンドを発行して異常な結果を引き起こしました。この区別は重要ですが、それで説明責任の分析が完了するわけではありません。これは共有責任のストレステストです。多要素認証やネットワーク制限が顧客の設定であり、プロバイダーが認証サービス、デフォルト、テレメトリ、データプレーン、セキュリティ警告、およびそれらの顧客が依存す…

グローバルの機関
マリオットとスターウッド:買収した予約データベースと受け継いだセキュリティの真実
スターウッドの予約データベースは、マリオットが2018年に情報漏洩を公表した時点で初めて責任を負うようになったわけではない。2016年の買収完了時に、統合企業の運用上の事実となった。つまり、ホテルにサービスを提供し続けるレガシーシステムであり、世界中の旅行・本人確認記録を保持し、支払いカード侵害の既知の履歴があり、マリオットがまだ発見していない侵入者によって既に占拠されていた。したがって、中心的なアカウンタビリティの問いは、買収者がクロージング前にすべてを知ることができるかどうかではない。所有権が不完全なデューデリジェンスを、システム、アイデンティティ、…
グローバルのクラウドサービス
Uber と、セキュリティインシデントをガバナンス事例に変えた侵害対応
Uber の2016年の侵害は、盗まれた認証情報と露出したクラウドキーから始まりました。セキュリティチームは迅速に対応しましたが、開示は遅れました。10万ドルの支払いはバグ報奨金プログラムを通じて行われ、NDA に虚偽が含まれ、FTC の弁護士には知らされず、通知は1年以上遅れました。このケースは、侵害対応がガバナンスの失敗に変わる過程を示しています。

グローバルのクラウドサービス
IBM Cloud はデータセンターとトランジットの物理的限界を通じて地域選択を提供する
IBM Cloud はリージョン、ゾーン、従来のデータセンターコードの可視的な地理を顧客に提供するが、有用なデューデリジェンスの質問はロケーションメニューの後に始まる。地域がワークロードに対して回復力を持つようになるのは、選択された建物、プロファイル、電源システム、バックボーンパス、プライベートエントランス、リカバリターゲット、サポートプロセスが、顧客が実際に生き残ろうとしている障害を運ぶことができる場合のみである。

グローバルのクラウドサービス
Dac Tin VPS Company Limited、ラック・トランジット・修理窓口に依存するホスティングを販売
Dac Tin VPS Company Limited には、クラウド型の約束よりも具体的なものがあります。ベトナムでの企業登録、自律システム番号、そしてグローバルルーティングテーブル上で可視性を保っている 512 個の IPv4 アドレスからなるポータブルブロックです。しかし、その経路は Dac Tin 自身のネットワーク番号から発信されておらず、公開記録には、これらのアドレスの背後にある建物、ラック、電源システム、サーバー在庫、サポート条件は特定されていません。このため、Dac Tin…

グローバルのクラウドサービス
Ascend ERP Cloud は、依然としてラック、トランジット、修理ウィンドウに依存するホスト型キャパシティを販売
Ascend ERP Cloud はかつて、専門家が画面の裏でサーバーやパッチ、コンプライアンスを処理することで、顧客がどこからでも ERP システムにアクセスできると約束した。同社が宣伝した住所はデンバー中心部のサービスオフィスであり、開示されたデータセンターではなかった。同社のウェブサイトは後に業務内容を失い、ドメインは現在未登録である。この経緯は、「プライベートクラウド」の内部に隠された物理的および契約上の約束(誰がディスクを保持し、誰がそれを復元できるか、そして指名されたホストが連絡不能になった場合に顧客がどう脱出するか)を検証する良いテストケー…

グローバルの機関
Medibank、健康保険データを継続的な説明責任記録に
2022年の Medibank へのサイバー攻撃は、単なるプライバシー事件ではなかった。それは、健康保険情報が盗まれ、後に公開された後も、リモートアクセス、機密データ保持、顧客通知、身代金拒否、本人確認サポート、規制当局への証拠、制裁措置、訴訟リスクを誰が管理していたかという継続的な記録となった。健康データの説明責任は、システムが封鎖されても終わらない。記録は個人のものであり、検索可能であり、コピーされ、最初のインシデント通知から長期間にわたって法的に活動し続けるからである。

グローバルの機関
日産のサイバーインシデントが顧客データガバナンスを自動車レジリエンスの一部にした
日産のオーストラリアとニュージーランドでのサイバーインシデントは、単なる地域的なランサムウェアとデータの話ではなかった。それは、車両販売、金融、保険、サービス履歴、身分証明書、外部委託のコールセンターサポート、そしてグローバルブランドのガバナンスが、顧客データがローカルサーバーからコピーされ、その後対応サプライヤーを通じて部分的に再露出されることで、一つの説明責任面になり得ることを示した。