
時間軸
複数年
複数年 は、時間軸 の観点から、シグナルが重要であり続けると見込まれる期間という時間軸で BTW Media の記事を整理するページです。直近の運用の変化と、四半期や年単位で進むガバナンス、投資、標準、インフラの長期的な変化を見分けるのに役立ちます。時間軸の前提を、公開された証拠、関係組織、市場環境、顧客への影響、政策圧力、インフラ計画と結び付けることで、動きが緊急なのか、戦略的なのか、裏付けとなる証拠を待つ段階なのかを判断できます。また、時間軸によってシグナルの意味がどう変わるか、影響を受ける可能性のある組織、短期的な対応が必要なインフラ判断と長期的な監視が必要な判断を解説します。

欧州・中東のクラウドサービストレンド
主権クラウドのパーティションはフェイルオーバー経路ではない
サービスが保証範囲に入っていることと、元のワークロードを復旧できることは別の事実だ。AWS の独立パーティションでは、その差が運用設計そのものになる。

インターネット史
消えたグループより長く残る出生記録――ACTIVE.TIMESが履歴と可用性を分けた理由
現在の一覧には選択できるグループがあるのに、その作成記録は残っていない。履歴一覧には別のグループの作成時刻があるのに、現在は選択できない。NNTP はこの食い違いを許した。現在のサービスと、サーバーが保持できた過去は、同じ表ではなかったからだ。

インターネット史
安全になる前に戻ってきた書き込み
サーバーは成功を返した。それでもクライアントは送信済みのバッファーを捨てられない。データは、次の再起動で消えるメモリーにしか存在しないかもしれなかった。NFS version 3 はこの時間差を隠さず、永続化の段階、サーバーの世代、再送の責任を別々の証拠にした。
IETF
最初のシーケンス番号は時計だけでは足りなかった:TCP ISN の防衛
TCP 接続は、ひとつの番号を公開するところから始まる。その番号が全体で共通する時計を素直に追っていれば、接続を観測できない攻撃者でも、相手になりすますだけの状態を予測できた。

インターネット史
最後でなければならなかった層:NNTP圧縮が順序を安全性に変えた理由
暗号化、アカウント認証、通信量の削減を同じ接続で得たい。そこで先に `COMPRESS` を選ぶと、サーバーが `206` を返した直後に `STARTTLS` と `AUTHINFO` は使えなくなる。TLS を張り、認証を済ませ、最後に圧縮した接続だけが三つを併存できた。NNTP では同じ部品を持つだけでは足りない。秘密を圧縮履歴に触れさせない組み立て順が、接続の安全性を決めた。
欧州・中東の国内通信事業者トレンド
8億ポンドのアコーディオン枠は光ファイバー再編の予算ではない
CityFibre の借り換えは買収余力を大きくした。しかし、融資枠の総額だけでは、取得した各ネットワークが統合と収益化を終え、割り当てられた債務を返せる段階に達したかは分からない。
IETF
リセットは証明を求められた:TCP Challenge ACK の防衛線
偽造 RST はかつて、動き続ける受信ウィンドウのどこかに入るだけでよかった。RFC 5961は、長時間接続を消す制御フラグに、相手の現在状態を反映しているという証明を求めた。

インターネット史
何も確保しないかもしれない予約
FTP クライアントは、これから送るファイルの大きさを先に告げることができた。ところがサーバーの肯定応答 `202` は、要求された領域を確保したという意味ではない。「このサイトでは、その命令は余分なので実装していない」と伝えながら、処理を続けさせる応答だった。互換性のための成功と、保存容量の証明は、最初から別のものだった。

IETF
BGP 保守では RFC 8326 と RFC 4724 の「graceful」を分けて考える
保守作業で経路を別のリンクへ逃がすことと、BGP プロセスの再起動中も既存の転送を続けることは、同じ操作ではない。どちらも graceful と呼ばれやすいが、パケットに対する指示は逆である。変更票にその一語しかなければ、最も重要な前提が未決定のままだ。
インターネット史
信頼を得てから空欄になれたフィールド――NNTP概要が「ない」を証拠にした方法
概要行の途中に空欄がある。記事にそのヘッダーがなかったのか、古い索引が保存していなかったのか、行だけでは判別できない。NNTP は高速な一覧を成立させるため、列の存在そのものに条件を付けた。サーバーが全対象記事について値または欠如を一貫して記録できる列だけを形式として公開する。そこで初めて、空欄は未知ではなく不在を表せた。

IETF
ACKが届かない:TCP再送タイマーの規律
ACK がないという事実だけでは、データが失われたのか、遅れているだけなのか、まだ移動中のパケットですでに確認されたのか分からない。RFC 6298は、この曖昧な沈黙を制御された判断へ変える。推定し、待ち、一度再送し、沈黙が続くほど慎重になる。
グローバルのクラウドサービストレンド
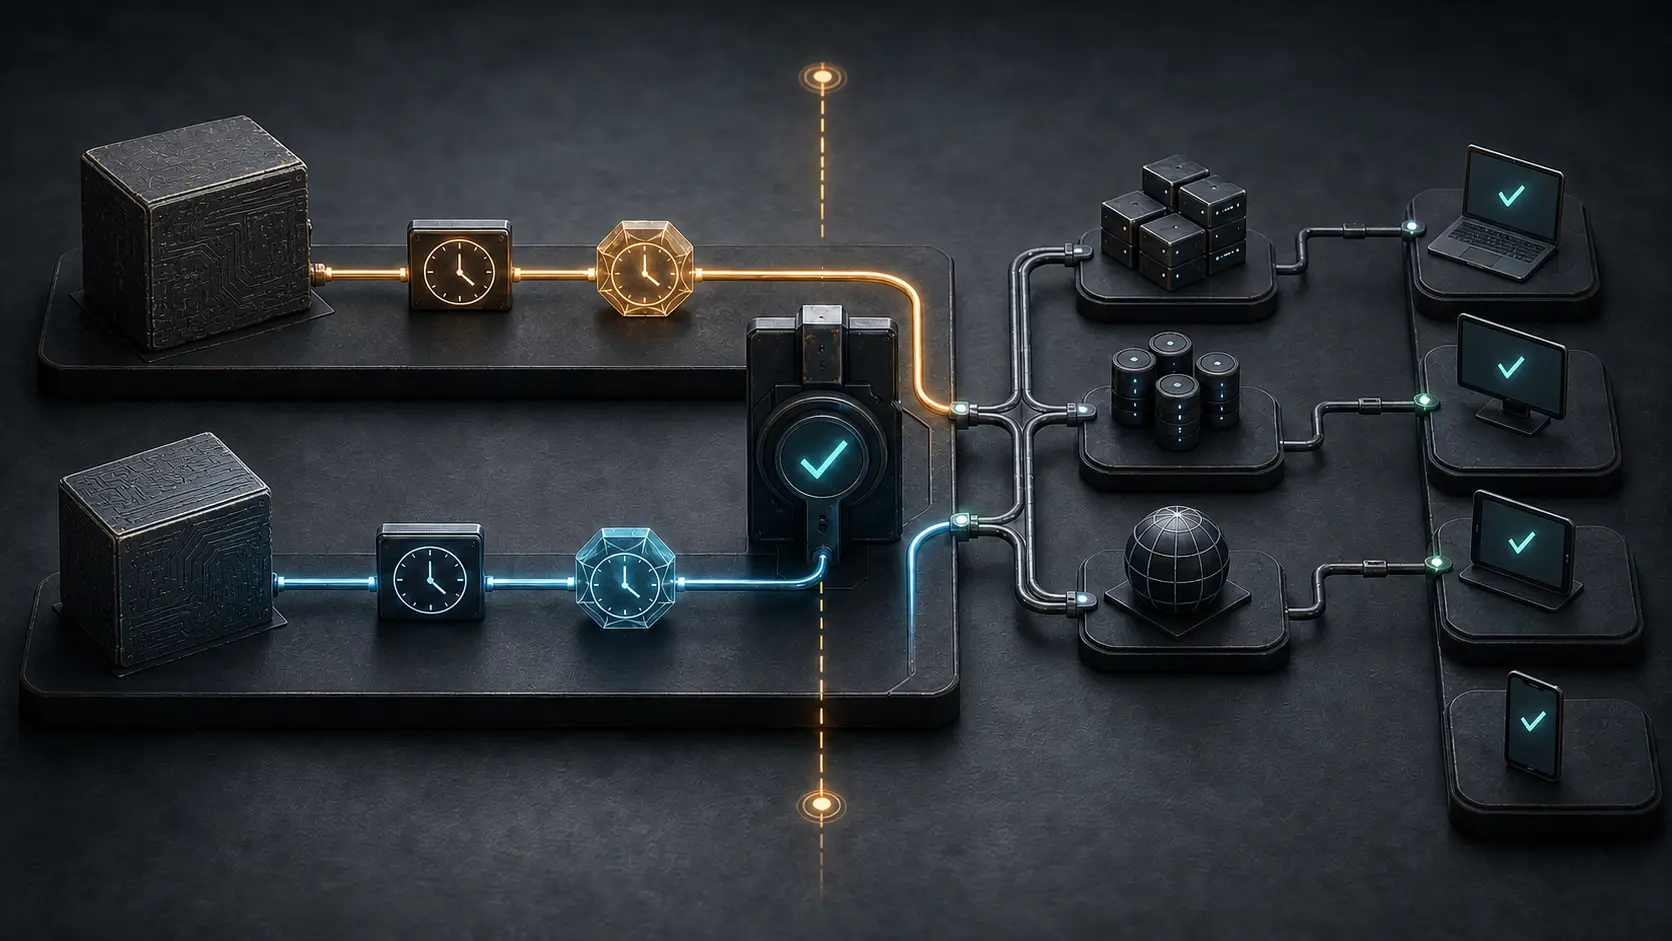
コード署名証明書には二つの終了日がある
新しい証明書への切り替えが変えるのは次のビルドだ。有効なタイムスタンプがあれば、昨日のバイナリは旧証明書の有効期限後も受け入れられ得る。必要なのは、成果物、タイムスタンプ、失効時刻、配布先、検証結果を突き合わせる作業である。

インターネット史
検索より先に時刻を保存する――NEWNEWSが欠落より重複を選んだ理由
差分取得の境界は、応答を受け取った時刻に置けばよいように見える。だが、その間に届いた記事は、今回の選択には遅く、次回の境界よりは古いという谷間に落ち得る。NNTP は、検索前にサーバー時刻を採取し、前回の境界から検索する手順を示した。重なった区間では Message-ID が再登場する。それは消せる重複であり、発見できない欠落より安全だった。

インターネット史
文脈を足すためにメッセージを切ったリレー
1024バイト近くまで埋まった syslog パケットに、有効な時刻表示がなかった。リレーは読み取れる形にするため、自分のローカル時刻と、把握できれば送信元らしき機器名を先頭へ加える。しかし器は広がらない。由来を説明する情報が増えたぶん、出来事を説明していた末尾が失われ得た。
インターネット史
接続を切らず、会話を忘れる:NNTP STARTTLS がセッションを初期化した理由
ニュースグループを選び、記事番号を合わせ、サーバーの機能も確認済み。それでも TLS を開始した瞬間、それらは保護領域へ持ち込めない。NNTP は同じ接続を残しながら、平文で得た確信をいったん捨てた。暗号化の歴史で重要なのは、何を隠したかだけではなく、何を信用し直したかである。
インターネット史
アソシエーションを閉じずに始め直したストリーム
番号をゼロに戻しても、古いデータまでネットワークから消えるわけではない。SCTP のストリーム再構成は、この時間差を制御手順に変えた。送信済みデータの境界を TSN で示し、その境界まで受信が進んでから新しいシーケンス時代を始める。アソシエーションを残すためには、忘却そのものを順序づける必要があった。

インターネット史
プロトコルを拒否しても切れなかったリンク
一本の回線に複数の会話を載せるなら、どれか一つが通じないことと、回線そのものが壊れたことを区別しなければならない。PPP の Protocol-Reject は、その区別を Code 8 の小さな制御パケットに封じ込めた。ただし、拒否を伝える共通言語である LCP まで拒否された瞬間、その局所性は失われた。

インターネット史
本文を見る前にサーバーが断った記事:IHAVE が申し出と受領を分けた仕組み
古典的な `IHAVE` は、一つの記事ごとにいったん立ち止まる。Message-ID を示し、返事を待ち、求められたときだけ本文を送り、もう一度返事を待つ。後のストリーミング拡張はこの待ち時間を複数のレーンに並べ替えた。しかし、速くなっても「送ってよい」と「受け入れた」は同じ言葉にはならなかった。

インターネット史
無効になる前に引退したアドレス
駅のホームは、新しい乗客への案内を別の番線へ切り替えても、すでに到着中の列車を直ちに消すことはできない。IPv6 の自動設定も、アドレスを一度に削除しなかった。新しい通信に選ばない時刻と、インターフェースから外す時刻を分けたのである。その間にある deprecated 状態は、移行の余白であると同時に、過去を覚えておく責任でもあった。

グローバルの国内通信事業者トレンド
衛星のカバレッジ図はモバイル卸サービスの履行保証ではない
衛星ビームが届き得る範囲を地図に描くことはできる。しかし、その範囲にいる特定の加入者について、携帯電話事業者が卸サービスを購入し、接続し、受領したことまでは地図から分からない。