
時間軸
Current
Current は、時間軸 の観点から、シグナルが重要であり続けると見込まれる期間という時間軸で BTW Media の記事を整理するページです。直近の運用の変化と、四半期や年単位で進むガバナンス、投資、標準、インフラの長期的な変化を見分けるのに役立ちます。時間軸の前提を、公開された証拠、関係組織、市場環境、顧客への影響、政策圧力、インフラ計画と結び付けることで、動きが緊急なのか、戦略的なのか、裏付けとなる証拠を待つ段階なのかを判断できます。また、時間軸によってシグナルの意味がどう変わるか、影響を受ける可能性のある組織、短期的な対応が必要なインフラ判断と長期的な監視が必要な判断を解説します。

IETF
Juliusz Chroboczekと、全体スコアではなかったBabelメトリック
経路メトリックは、局所的な選択に不可欠でも、ネットワーク全体を採点する数値にはならない。RFC 8966は Babel のリンクコストとメトリック計算をローカルポリシーに委ね、その代わり持続的なループを防ぐために厳密単調性という狭い共通条件を置く。この条件は帯域、価格、実効遅延、到達性、利用者体験を証明するものではない。

IETF
Wassim Haddad と、まだ転送を許可しなかったプレフィックス
モバイルルーターは、使えるモバイルネットワークプレフィックスを知る前に、ホームエージェントへ登録できる。Wassim Haddad が共同執筆した RFC 6276 は、その後の境界を明示する。有効な DHCPv6 Prefix Delegation のリースがあって初めて、そのプレフィックスを Binding Cache Entry に加え、未委任プレフィックスへの転送を避けられる。

IETF
Nandita Dukkipatiと、ぎくしゃくしなくなったTCP回復
損失回復の終点が同じなら、途中の送り方も同じだとは限らない。しばらく黙り込み、最後にまとめて送る実装もあれば、戻ってくる ACK ごとに小さな送信枠を計算する実装もある。どちらも最終的な輻輳ウィンドウを十にできる。それでも、キューに与える衝撃、自律クロックの保ち方、運用者が後から検証できる事実は異なる。Nandita Dukkipati が携わった Proportional Rate Reduction は、この「途中」を制御対象にした。

IETF
Ashesh Mishraと、巻き戻せなければならなかったBFD検証
受信側は、そのパケットをまだ信用していない。ところが真偽を確かめる計算そのものが、拒否した後に必要な現在状態を消してしまうことがある。

IETF
Wes Hardakerと、二つのTTLを生き延びる必要があったDNSサーバー
旧サーバーを止める時刻は、子ゾーンの設定画面だけを見ても決められない。インターネットのどこかでは、親から受け取った別の時刻表がまだ正しく動いているからだ。
IETF
Mirja Kühlewindと、ネットワークRTTではなくアプリ周期を測ったQUIC spin bit
観測点には200ミリ秒ごとに整った反転が現れた。これをそのまま経路 RTT と呼ぶと誤る。疎なアプリが200ミリ秒周期で送信していれば、速い経路の上でも同じ波形が生まれるからだ。

IETF
Murray Kucherawyと、末尾を署名の外に残したDKIM
`dkim=pass`は、message 全体に貼る品質保証ではない。DKIM-Signature に`l=`があれば、検証対象は canonicalize 後の body 先頭部分で終わり、その後の bytes は reader に表示されても署名の外にある。

IETF
John Klensinと、配送ではなく責任を引き受けたSMTP応答
送信側の queue は、DATA の末尾で`250 OK`を受けると自分の copy を消せる。これは乱暴な最適化ではない。相手が保管責任を引き受けたからだ。ただし、その瞬間に recipient の mailbox を観測した者はまだいない。
IETF
Tomek Mrugalskiとリースを更新しなかったDHCPv6の「成功」
IPv6 アドレスがインターフェースに残っている。`Confirm`への Reply も`Success`だった。それでもリースの残り時間は増えていない。RFC 9915は、現在のリンクに合うという判断と、利用期限を延ばす権限を別の取引として設計した。
IETF
Bob Briscoeと低遅延を証明しなかったL4Sマーク
ECT(1)はパスポートに似ている。送信者がどの制度の下で扱われるつもりかは示すが、どの窓口を通り、どの列に並び、何分待ったかまでは記録しない。RFC 9332は、L4S の識別子と実際の処理と測定結果を、そのまま別々の事実として扱う。
IETF
Kent Watsenと稼働中のソケットを記録しないUDPモデル
YANG ツリーが正しくても、待受ポートが存在するとは限らない。RFC 9984は設定の共通語彙を整えた一方、実行結果を知る権限は kernel と application に残した。

IETF
David Schinaziと、宛先の応答を待たずに成立するUDPトンネル
返事を待たないことは、確認を省略したという意味ではない。UDP には、そもそも全アプリケーションに共通する接続確認がない。RFC 9298は、その空白を推測で埋めず、プロキシが証明できる範囲だけを成功と呼ぶ。

IETF
Christopher A. Woodと単独の運用者に持たせないプライバシー境界
Oblivious HTTP が作るのは、何も見えない通信ではない。接続元を見られる役割と、内容を読める役割を分け、どちらにも全体像を持たせない通信である。その「分掌」を運用が守り続けられるかが、暗号そのものと同じほど重要になる。
IETF
Martin Thomsonと、セッションを復号できても発生を証明できない鍵ログ
暗号化されていた通信が読めるようになった。それは重要な事実である。しかし、「読めた」と「その人物がその通信を行った」は同じ文ではない。間にある取得経路、権限、エンドポイント、時刻、保全の記録を、鍵ログは持っていない。
IETF
Todd Herrと、安全を保証しなかったDMARCのpass
認証結果の横に緑色の `pass` が出ても、そのメールの主語が本人になったわけではない。RFC 9989が確認する主語は人でも本文でもなく、RFC5322.From に置かれたドメインの使用である。この小さな主語を守ることが、DMARC を過信せず強く使う条件になる。

番号資源社会
サポート受信箱には「案件の時計」が要る
会員側のシステムからメールが送信されたことと、受信した組織が案件として受け付け、担当を決め、次の回答時点を設定したことは同じではない。インターネット番号資源のガバナンスに関わる会員組織に必要なのは、すべての要望をかなえる約束ではなく、処理状態を観測できる仕組みである。

番号資源社会
公開会員名簿には「掲載終了」の状態が必要だ
名簿は現在の所属を示せる。しかし名前を消すだけでは、過去の掲載がなぜ、いつ、誰の権限で終わったのかは説明できない。
グローバルの機関トレンド
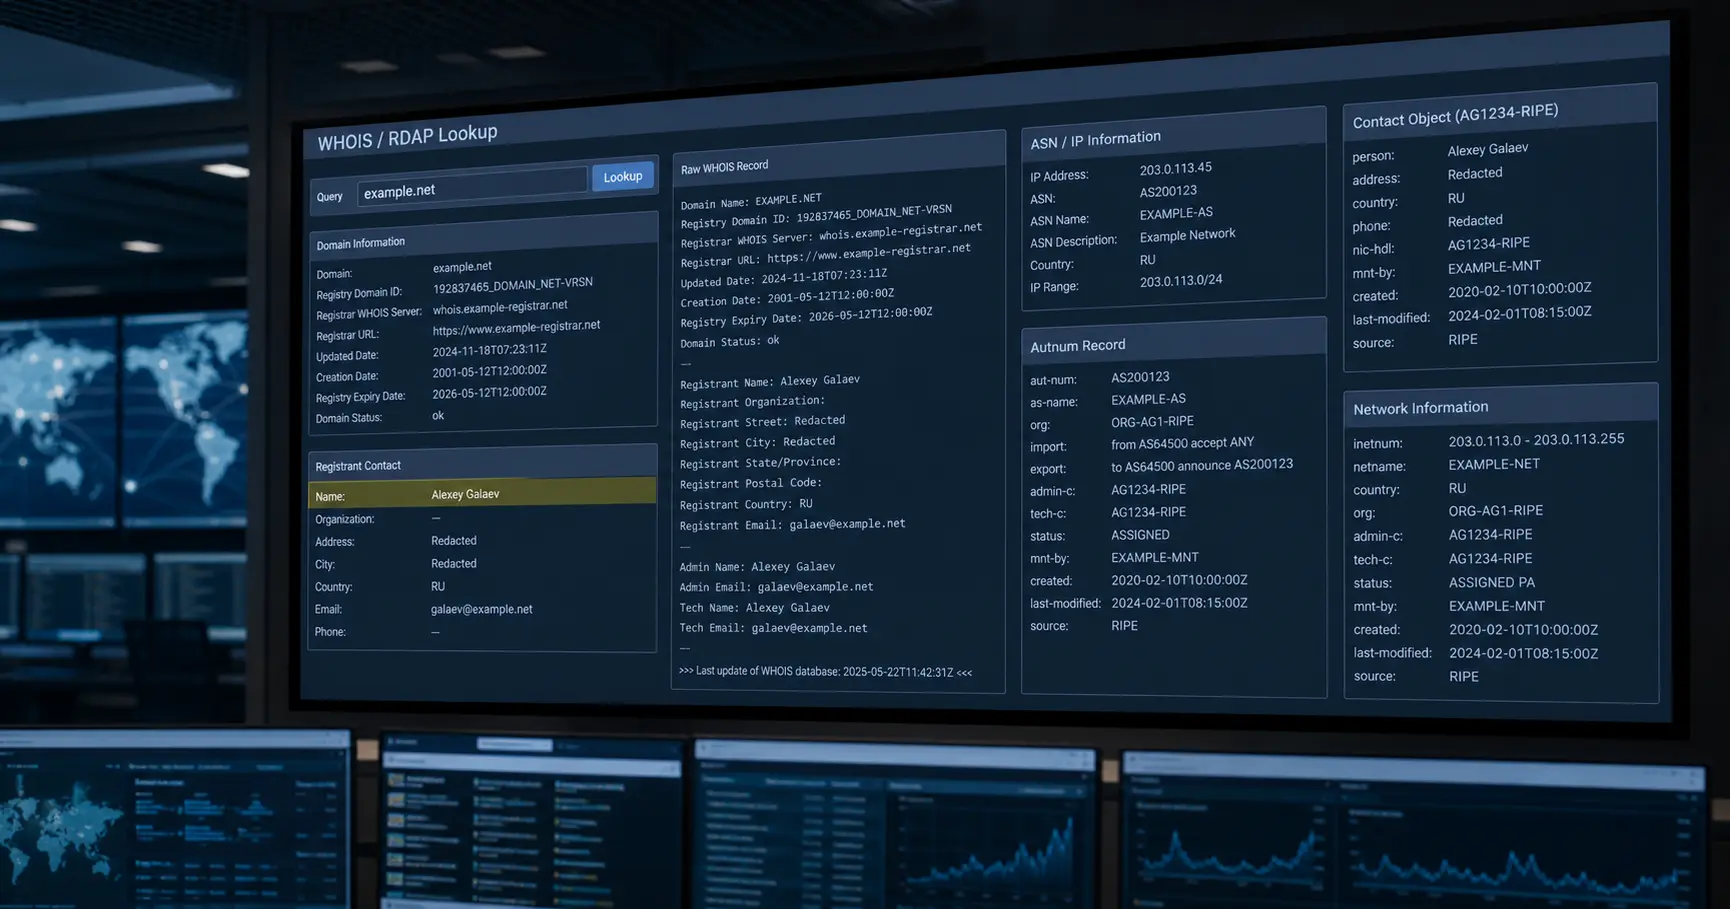
Alexey Galaev
Alexey Galaevの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの機関トレンドの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。