
プロフィール
Research
Research のプロフィールは、人物、企業、機関、その他のエンティティを横断し、BTW.MEDIA の報道の背後にある対象を比較したい読者に、まとまった情報を提供します。このページでは、公開上の役割、関連イベント、証拠一式、役職・責任の変化、事業展開の範囲、ガバナンス上のリスク、組織間の関係性、市場での重要性を比較できます。企業や人物の記録は通常のニュース時系列とは分けて管理され、見出しの背後にある主体、そのプロフィールを裏付ける証拠、そしてそのプロフィールを重要にするインフラや市場との関係を理解できます。プロフィールが誰・何を表しているか、どの公開情報源がそれを支えているか、企業・市場・ガバナンス機関・イベントとどう結びついているか、そして対象の変化に伴い今後も注目すべき点を確認できます。

インターネット史
proxyはbyteをACKした。applicationにはまだ届いていなかった――RFC 3135
送信側には、すぐ ACK が返った。だがその応答を発したのは宛先ではなく、難しい link の手前に置かれた proxy だった。RFC 3135が記録したのは高速化の技法だけではない。近い場所からの応答を、遠い application の受領証に昇格させてはならないという境界である。

IETF
署名済みの封筒。その外に置かれた分離暗号文。
検証画面の「成功」は、どのバイト列が成功したのかを語らない。COSE の制御オブジェクトと大容量の暗号文を別々に保管するなら、署名、AEAD、HPKE、本人性、認可、実行結果を一つの緑色表示にまとめてはならない。

インターネット史
入れ子のアップロード形式を送る実装は知られていなかった:RFC 2388
一つのフォーム欄で複数のファイルを選ぶと、それらを MIME の内側の包みに入れる――RFC 2388 はそう記述した。ところが後継の RFC 7578 は、この送信方法を実装した例を知らないと記し、各ファイルを別々の外側パートに並べ、同じ欄名を付ける方式へ改めた。

インターネット史
配送率は良好だった。アプリケーションは遅かった――RFC 3133
失われたのは小さな確認フレーム一つだった。届いたバイトの比率はほとんど下がらない。それでも送信側は大量のデータを送り直し、利用者は待たされる。RFC 3133 は、この食い違いを測定値の限界として明記していた。

グローバルのデータセンター
DATAMATIXが運用するのは何か — 212.236.10.0/24の逆引きが示すサービス層の実体
DATAMATIX が運用するのは何か — 212.236.10.0/24の逆引きが示すサービス層の実体の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルのデータセンターの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
インターネット史
最初のpacketは、届く前にhostを起こさなければならなかった:RFC 3132
mobile host は電池を守るため、通常 traffic の channel を聞くのをやめた。その瞬間から、最初の packet は配送物である前に、network へ捜索を命じる合図になった。

IETF
リダイレクトは成功した。認証情報はすでに平文で流れていた
トレースの末尾には HTTPS の URL と正常応答が残る。だが、その表示より前にクライアントは認証情報を最初の HTTP リクエストへ載せていた。後から始まる TLS は、すでに通過した平文を回収できない。
インターネット史
バリアント一覧は、まだ表現本体ではなかった――RFC 2295
一つの HTTP アドレスが同じリソースの複数の版を指していても、候補を列挙しただけでは、そのどれかが届いたことにはならない。RFC 2295 はこの違いをプロトコルの中で明確にした。サーバーはまず一覧を返すことができ、条件がそろえば選んだ表現を直接返せる。クライアントが一覧に載ったバリアントを取得する経路もある。これらは別々の段階であり、一括して「ネゴシエーション」と呼べば済むものではなかった。
インターネット史
中継をやめても、ルーターは到達可能なままだった:RFC 3137
経路から退くことと、topology から消えることは同じではない。RFC 3137は、OSPF router を目的地として残しながら、中継路としては最も選ばれにくくする状態を定義した。

IETF
持参したアンカーでチェーンは検証できた。それでも検証者はまだ信頼していない
did:x509 の解析成功は、証明書チェーンと識別子の対応が成立したという技術的な受領証である。末尾の証明書を自組織が信頼するか、その鍵に特定の行為を許すかは、解析結果の外側で決めなければならない。

インターネット史
一日のワークショップでは期限切れの署名を試せなかった:RFC 3130
IETF 49の頃、DNSSEC の短期実験は成功しやすくなっていた。だが、それは完成の証拠ではなかった。署名、鍵、cache、組織間の引き継ぎが本当に難しい状態へ進む前に、実験日程が終わっていたからである。

インターネット史
構文の定義は、もう写し続けなくてよい――RFC 2234 と ABNF
かつてプロトコル仕様書は、メッセージの形だけでなく、その文法を書くための記法まで説明することがあった。RFC 2234 は、その「文法の説明書」を独立した文書にした。これは、全実装を互換にする万能パーサーを作ったという話ではない。仕様ごとに受理する文字列を書くとき、共通の文法言語を参照できるようにしたのである。
記事
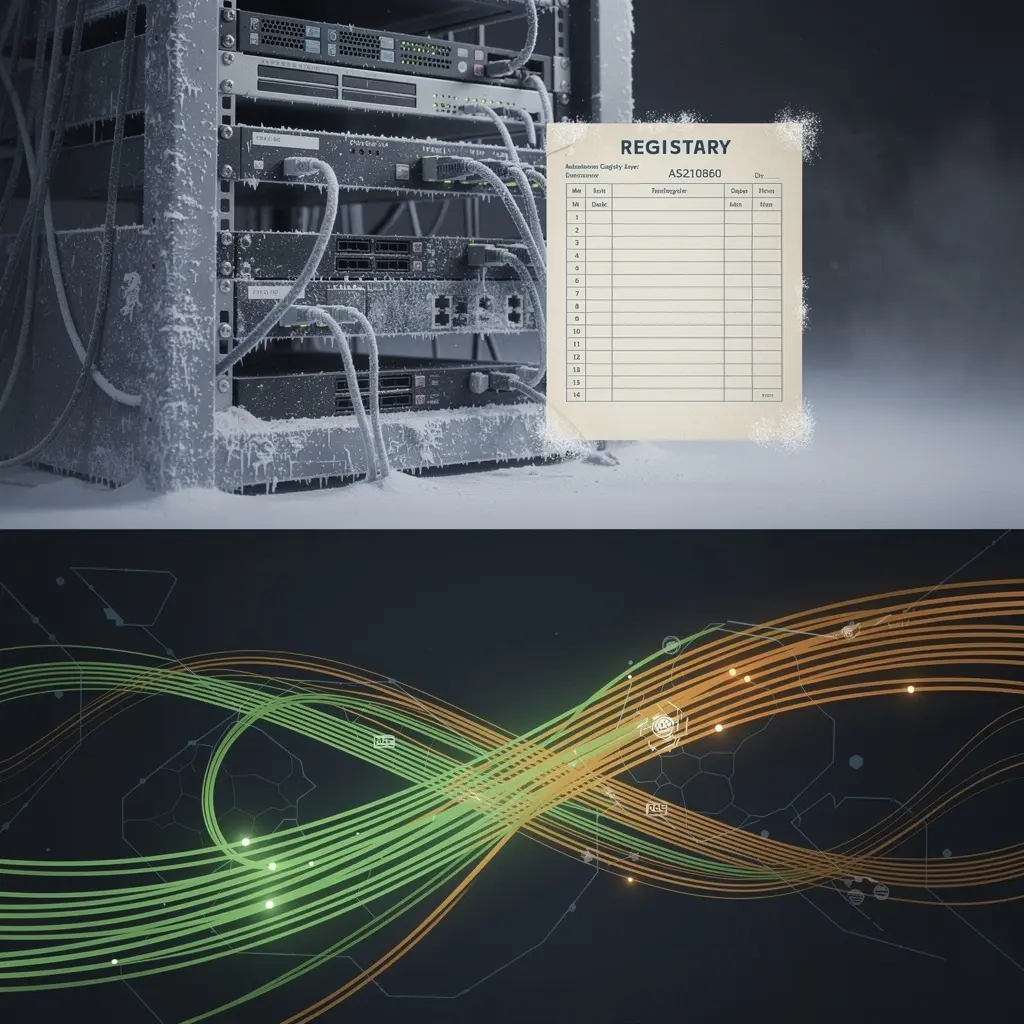
DFINFRAの二層構造:稼働するAS197909と凍結された登録層
DFINFRA の二層構造:稼働する AS197909 と凍結された登録層の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。記事の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

インターネット史
各IPsecピアが抱えきれない信頼をKDCが担った:RFC 3129
2001年の RFC 3129は、鍵交換を暗号方式の比較だけで語らなかった。ピアごとに証明書、計算、ポリシー、共有秘密を背負わせる設計は、大規模な組織でも運用できるのか。Kerberos の KDC を使う提案は、その負担の置き場所を変える試みだった。

IETF
バックアップが見失ったのは主系ではなく、観測経路だった
BIER の予備入口が主入口を監視する経路と、主入口が受信側へ流す経路は同一とは限らない。前者の断絶を後者の故障として扱えば、止まっていないサービスに二本目の流れを重ねることになる。
インターネット史
プラス記号はローカルな一方式にすぎない――RFC 5233
メールアドレスのローカル部には配送の手掛かりを含められるが、その表記が世界共通の言語になるわけではない。RFC 5233 は Sieve が「ユーザー」部分と「詳細」部分を照合できるようにしたものの、各メールシステムが同じ方法で分割するとも、プラス記号を使うとも定めなかった。

インターネット史
最初の断片は通過した。重なりがポートを書き換えた:RFC 3128
RFC 3128が示したのは、filter が何も見なかったという失敗ではない。filter は許可可能な TCP header を見て判断した。ところが、受信 host が重なった断片を組み直した後には、別の destination port を持つ header が出来上がる可能性があった。

インターネット史
長期の証拠は鍵より長く生きなければならなかった:RFC 3126
RFC 3126が扱ったのは、古い signature の保管問題だった。2001年に正しかった計算も、certificate、revocation record、正確な signed bytes、信頼できる algorithm が失われれば、後年には理由を説明できない。答えは永続的な trust ではなく、更新を続ける evidence chain だった。
IETF
ハンドシェイクは開けた。それでも送信者の認証には群の記憶が要る
MLS の外部受信者は、メンバーと同じ Commit や Proposal を復号できても、誰が送ったかを検証する状態を持たないことがある。足りないのは暗号文ではない。epoch、sender leaf、credential、外部受信者リストを結ぶ GroupContext である。

インターネット史
フィルターは配達時に印を付けられても、メールボックスを書き換えられない――RFC 5232
メールルールは、配達するコピーに印を付けられる。しかし RFC 5232 は、保存済みの任意のメッセージを変更する権限までは与えなかった。フィルタリングの判断、配達されるコピー、メールボックスに残る状態は、別々の層にある。