
プロフィール
Research
Research のプロフィールは、人物、企業、機関、その他のエンティティを横断し、BTW.MEDIA の報道の背後にある対象を比較したい読者に、まとまった情報を提供します。このページでは、公開上の役割、関連イベント、証拠一式、役職・責任の変化、事業展開の範囲、ガバナンス上のリスク、組織間の関係性、市場での重要性を比較できます。企業や人物の記録は通常のニュース時系列とは分けて管理され、見出しの背後にある主体、そのプロフィールを裏付ける証拠、そしてそのプロフィールを重要にするインフラや市場との関係を理解できます。プロフィールが誰・何を表しているか、どの公開情報源がそれを支えているか、企業・市場・ガバナンス機関・イベントとどう結びついているか、そして対象の変化に伴い今後も注目すべき点を確認できます。

インターネット史
永続名にも継承計画が必要だった:RFC 3406
識別子を刻んだ媒体は残っても、その意味を守る組織は残るとは限らない。RFC 3406 は、文字列の寿命ではなく、管理責任を次へ渡す仕組みから永続性を考えた。

インターネット史
ルートヒントはリゾルバーより変わらない前提だった:RFC 3405
RFC 3405 は一つの解決経路に二つの時計を置いた。世界で共有する第一ヒントは何年もキャッシュされ得る。頻繁に変わる規則は、その先の別ゾーンに置く。安定とは変更を禁じることではなく、変更場所を選ぶことだった。
IETF
八年後、運用実績は警告を消さずに規則を変えた
2003年の RFC 3627 は `/127` を避けるよう促した。2011年の RFC 6164 は、限定されたルータ間リンクでその利用を必須サポートにした。八年間に起きたのは過去の抹消ではなく、実装と障害リスクに基づく適用範囲の再設計だった。

IETF
同じ UID 集合をもう一度 MOVE できても、処理全体が原子的になったわけではない
RFC 9738 の再開手順には、一見すると奇妙な場面がある。UID MOVE は同じ集合で再送できる。前回移動したメッセージが送信元から消えているからだ。しかし、その便利さは一連の操作を一つのトランザクションにはしない。途中までの効果と残りを結ぶ責任は、クライアント側に残る。

北米のクラウドサービス
最安値帯で生き残る二十二年目のホスティング事業者:Lowest Host/Empire Technology LLCの公開記録を読む
最安値帯で生き残る二十二年目のホスティング事業者:Lowest Host/Empire Technology LLC の公開記録を読むの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。北米のクラウドサービスの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
インターネット史
同じ URI は場所、資源、説明のいずれにも解決できた:RFC 3404
「解決済み」という表示だけでは、何を得たのか分からない。RFC 3404 は、所在、資源の実体、説明、永続的な名前を別種の答えとして扱い、同じ URI から始まっても混同しない契約を作った。

IETF
有効な近傍表は、いま存在する電波経路とは限らない
OLSR は HELLO の観測を有効時間つきのタプルとして保持し、その間の損失を吸収する。これは移動無線で必要な安定化である。しかし「まだ有効」と「いま再観測した」は同じではない。古くなりつつある記録から作られた MPR と経路には、別の配達証拠が要る。

インターネット史
パケット先頭の NAPTR が最初の規則とは限らなかった:RFC 3403
DNS は規則の集合を運べても、到着順に権威を与えるわけではない。RFC 3403 ではクライアントが `ORDER` から委任順を復元し、同じ層の中でだけ `PREFERENCE` とサービス適合性を使った。
IETF
ミラー集合が変わった瞬間、正しい報告も使えなくなった
クライアントが旧ミラーの障害を正確に記録していても、MDS が再起動後に見るミラー集合が違えば、その報告は現在の再構築を決められない。RFC 9737 は、証言の正確さと対象の同一性を別々に要求する。
インターネット史
各規則は次の鍵を書き換えた。元の文字列は書き換えられなかった:RFC 3402
探索先を別の権威へ委ねることと、探索対象そのものを渡してしまうことは同じではない。RFC 3402 は、変化する検索鍵と変えてはならない元の文字列を分離し、その差を実行可能な規則にした。
IETF
リンクは戻った。PRE-FORWARDING は、まだ信じるなと言った。
RFC 3619 の EAPS は、復旧した物理リンクを直ちにデータ転送へ戻さない。トランジットノードは保護 VLAN を一時的に遮断し、PRE-FORWARDING に入る。これは「接続した」と「安全に転送できる」と「サービスが戻った」を分ける、今も有効な設計上の告白である。

インターネット史
応答には署名があった。だが問い合わせる名前を選んだのは DHCP だった:RFC 3397
DNSSEC が応答の真正性を完全に検証しても、端末が意図しない管理ドメインへ到達することはあり得た。RFC 3397 が可視化したのは、その前段にある権限である。DNS が答える前に、DHCP の検索リストが問いの名前を組み立てていた。
IETF
一辺が欠けたフルメッシュは、正しい沈黙を装った
RFC 3618 の mesh-group は、送信元が全メンバーへ直接 SA を送るという前提で重複転送を抑える。前提どおりなら効率的だが、一つのセッションが欠けると、ループも形式エラーもないまま、ある RP だけが source-active 情報を知らない状態が生まれる。

IETF
BFD は上がった。相手はまだ「Established」ではなかった
分散した状態機械に同時刻はない。片側の BFD が先に `Up` になれば、その BGP は KEEPALIVE を送れる。しかし相手側は、ローカル BFD がまだ条件を満たさず、OpenSent の途中で待っているかもしれない。

インターネット史
パケット上のフィールド順はずれていた。それでもオプションは一つのオブジェクトに戻る:RFC 3396
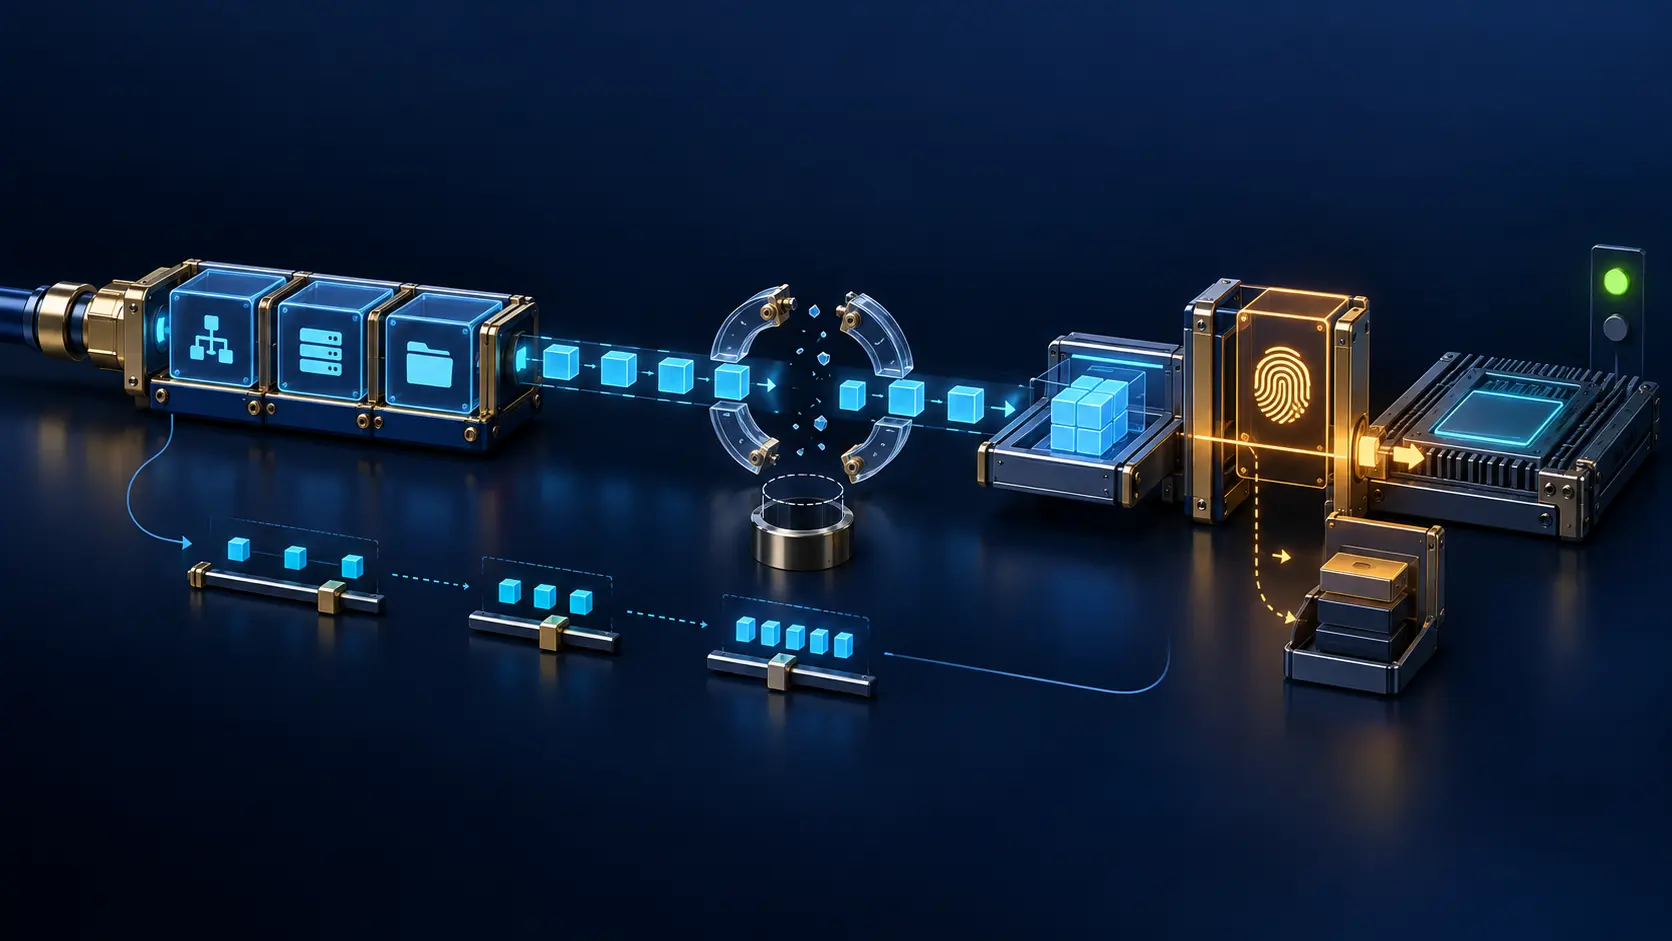
DHCPv4 の一つの値は任意の位置で切られ、三つのフィールドへ置かれ、その物理配置とは異なる順序で読まれ得た。RFC 3396 が守ったのは、断片を意味として扱う前に一体へ戻すという境界である。
IETF
文字変換は成功した。元の成果物と同じかは別問題だった
`netascii` で正しく転送されたファイルは、送信側と受信側で同じバイト列とは限らない。RFC 3617 の TFTP URI はモードを明示できるが、変換の成功から成果物の同一性、発行者の権限、起動後の結果までを証明するものではない。

インターネット史
カウンタは GET と示した。プローブは応答を記憶し、一つの動詞を選んでいた:RFC 3395
数字だけを見れば、観測は瞬時に行われたように思える。RFC 3395 が記録したのは、その前段にある時間だった。過去の要求を覚え、分割された会話を組み立て、複数の候補から一つを選ばなければ、動詞カウンタは成立しなかった。

インターネット史
正当なパケットもフィルターを通れない:RFC 3704
送信元アドレスが正しくても、パケットがネットワーク境界で破棄されることがある。受信ルーターが、その送信元へ戻る経路は別のインターフェースを通るはずだと判断するためだ。
インターネット史
暗号文にはレジスタが一つ増えた。その値が鍵の存在を決めた:RFC 3394
RFC 3394 は暗号化したバイト列に受動的なパディングを足したのではない。64ビットのレジスタを全パスに参加させ、結果の先頭に置き、逆変換で期待した形に戻ったときだけ候補データを鍵として解放した。

IETF
同じ経路を、一台は候補に残し、もう一台は捨てた
データプレーンを意識した到達性確認を段階導入すると、同じ BGP 経路でも speaker ごとに候補資格が変わり得る。ローカルな安全策は、その判断を広告や withdraw に変えた瞬間、ネットワーク全体へ輸出されるポリシーになる。