
プロフィール
Analysis
Analysis のプロフィールは、人物、企業、機関、その他のエンティティを横断し、BTW.MEDIA の報道の背後にある対象を比較したい読者に、まとまった情報を提供します。このページでは、公開上の役割、関連イベント、証拠一式、役職・責任の変化、事業展開の範囲、ガバナンス上のリスク、組織間の関係性、市場での重要性を比較できます。企業や人物の記録は通常のニュース時系列とは分けて管理され、見出しの背後にある主体、そのプロフィールを裏付ける証拠、そしてそのプロフィールを重要にするインフラや市場との関係を理解できます。プロフィールが誰・何を表しているか、どの公開情報源がそれを支えているか、企業・市場・ガバナンス機関・イベントとどう結びついているか、そして対象の変化に伴い今後も注目すべき点を確認できます。
グローバルの機関
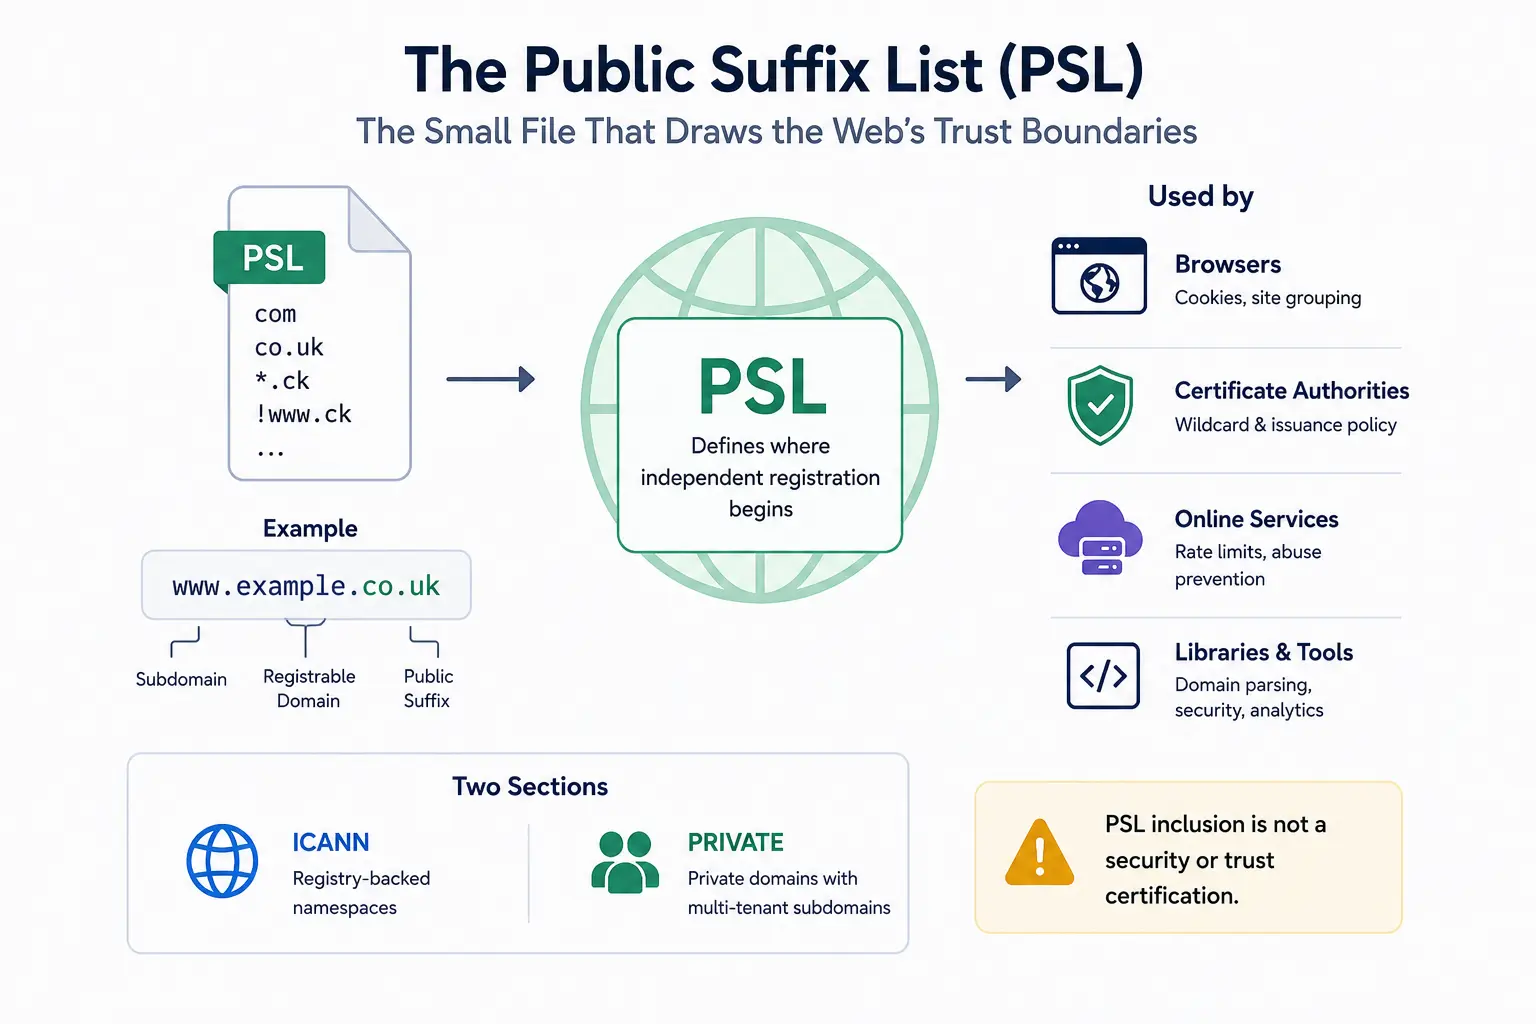
Public Suffix List:ウェブの信頼境界を引くファイル
DNS は shop.example.co.uk が co.uk の配下にあることを示せても、独立した登録がどこから始まるかをブラウザに伝えられない。Public Suffix List はその欠けたポリシーマップを提供する。ボランティアによって維持されるテキストファイルは今や、クッキー、サイトのグループ化、証明書、サービス制限に影響を与えている。その判断をメンテナーは制御も保証もしていない。
インターネット史
消えるかもしれないウィンドウ更新:TCPはなぜゼロのまま待つことを覚えたのか
受信ウィンドウがゼロでも、接続は故障していないことがある。受信側が再び容量を用意しても、その許可を運ぶ ACK が消えれば、正しく待つ送信側には再開を知る方法がない。persist は許可を問い直す仕組みであり、待つ価値の判断まで TCP に委ねるものではなかった。

インターネット史
UDPが示さなかった判定:ゼロの危険は誰のものだったか
UDP のゼロは良い検査結果ではなく、送信側が判定を示さないという通知だった。IPv4 から IPv6 への変化は算術だけの更新ではない。共有証拠を誰が除けるのか、計算を省く主体がどこまで危険も所有するのかを決め直した。

インターネット史
両端が同時に電話をかけたとき:TCPの同時オープンは衝突ではなかった
TCP の接続確立は、発信するクライアントと待ち受けるサーバーの物語として教えられる。しかし1981年の設計は、もっと対称的だった。二つのプロセスが同時に能動オープンし、SYN がすれ違っても、勝者を決めずに一つの接続へ収束できた。後年、その正当な経路を異常と誤認したのは、典型的な順序だけを覚えた NAT だった。

インターネット史
寛容の代価――受信側の譲歩がバグをプロトコルの掟にした
不完全なインターネットを支えた有名な規則は、異なる実装をまず会話させるためのものだった。受信側が曖昧さを引き受けたことでネットワークは動き始めた。しかし譲歩が恒久化すると、欠陥へのフィードバックが消え、癖が事実上の契約となり、後発実装が一つの送信側の誤りを負担した。

インターネット史
帯域外ではなかったポインタ――TCP緊急機構が自らのストリームから離れていった過程
処理中のサーバーを起こすために、別の接続は要らない。初期 TCP が用意したのは同じバイト列の境界を示す通知だった。しかし API は一バイトを外へ取り出し、仕様と実装は境界を一つ違えて数え、中間装置は通知そのものを消せるようになった。

インターネット史
インターネットが無視を学んだメッセージ――ICMP Source Quenchが権限を失った理由
初期のインターネットでは、混雑したゲートウェイが遠隔の送信元へ別の命令を送り、速度低下を求められた。運用経験はこの約束を反転させた。輻輳には今もフィードバックが必要だが、孤立した ICMP 命令にトランスポート速度を変える資格はない。

グローバルの機関
containerd:多くのコンテナ利用者が目にしないランタイムデーモン
Kubernetes、Docker、マネージドクラウドは、コンテナをアプリケーション、ポッド、サービスとして見せる。その下で containerd はイメージを移動し、ファイルシステムを準備し、ランタイム状態を保存してプロセスを監視する。その価値は、意図的に不完全であることにある。オーケストレーション、ネットワーク、ポリシー、利用者向け機能の多くを別の層に残しながら、多数の製品が共有できる特権的な中間層である。

グローバルの機関
DMTF:OS の下でサーバーを制御する標準規格
オペレーティングシステムが利用できなくても、サーバーの電源オフ、点検、更新、再構成は可能です。DMTF は、Redfish API や MCTP トランスポート、PLDM コマンド、SPDM アイデンティティ、SMBIOS インベントリなど、特権的な管理プレーンで使われる言語の多くを定義しています。標準は異種混在フリートの自動化を容易にしますが、ミスの拡大も容易にします。

インターネット史
ゼロが二つある総和:インターネット・チェックサムが誤りだけを囲った理由
16ビットの安価な計算は、壊れたパケットを数多く退けられるようにした。ただし、その結果は信頼証明ではない。二種類のゼロをめぐる修正史が、主張の境界を映し出す。

インターネット史
送信側が信じ切れない報告――TCP SACKが助言にとどまった理由
受信側が「この区間は届いた」と伝えても、送信側はそのコピーを捨ててはならない。この慎重さこそ SACK の設計である。詳しい観測を回復に使いながら、撤回可能な情報を最終受領証へ格上げしなかった。
インターネット史
欠けた場所を指せるACK――TCP SACKは損失をどう可視化したか
TCP の累積 ACK は、連続して届いた境界を確実に示す。しかし最初の穴より先に並ぶデータについては語れない。SACK はその先の区間を指し示す語彙を加えたが、再送の判断まで受信側へ渡さなかった。

インターネット史
横を指したルーター――ICMP Redirectが近道をローカルに留めた理由
最初のルーターは、同じリンク上の近道をホストへ教えられた。しかし、その助言は経路制御の委任でも、宛先に対する権限の証明でもなかった。

インターネット史
ゼロの先で新しくなった番号――DNSは時計なしで版をどう並べたか
DNS の SOA シリアルでは、0が4,294,967,295より新しいことがある。有限の番号を使い続けるためのこの規則は、別々に運用される権威サーバーに共通時計を要求しなかった。その代わり、比較できる範囲を半周に限定した。

インターネット史
ノックを覚えたゾーン――DNS NOTIFYとIXFRが権威データの不一致を短くした
初期の DNS では、セカンダリが時刻表どおりに目を覚ますまで、自分の権威データが古くなったことを知らなかった。1996年の NOTIFY と IXFR は、その待ち時間と転送量を減らした。ただし、通知そのものに公開状態を書き換える権限は与えなかった。
インターネット史
DNSで探すにはDNSが必要だった住所――Glueが委任ループを断ち切った仕組み
DNS の委任は次に尋ねるサーバー名を示しても、そのサーバーへ届く住所を与えないことがある。Glue は、親ゾーンが最初の一歩だけを支えるために設けられた、意図的に非権威な例外だった。
インターネット史
ケーブルに問いかけたアドレス――ARPがローカル到達性を更新可能にした歴史
IP の経路が次ホップを決めても、Ethernet フレームの宛先欄はまだ空いている。ARP は、その空白を近隣への問い、観測した対応、そして忘れることのできるキャッシュで埋めた。
インターネット史
接続はどう「新しい」と証明するのか――TCPが3ウェイ・ハンドシェイクを必要とした理由
正しい宛先に届いたセグメントでも、すでに終わった会話の残骸かもしれない。TCP の開始手順は到達確認だけではない。双方が相手の現在のシーケンス空間を見たことを確かめ、新しい接続と古い複製を分ける仕組みである。
インターネット史
パケットはどう自分の大きさを知ったのか――Path MTU Discoveryが分割を端点へ移した歴史
経路の途中に一つだけ狭いリンクがあっても、送信側からは見えない。ルーターが黙って分割する設計から、失敗を通知する設計、さらに端点が到達を試す設計へ、インターネットはサイズ決定の責任を組み替えてきた。
インターネット史
二つの「ない」――DNS は NXDOMAIN と NODATA をどう切り分けたか
DNS の空欄には、性質の違う二つの現実が隠れている。名前そのものが存在しない場合と、名前は存在するのに問い合わせたレコード型だけがない場合だ。負のキャッシュが安全な仕組みになったのは、失敗を覚えた時ではなく、この違いを失わずに覚えられるようになった時だった。