
コンテンツ種別
Research
コンテンツ種別の観点では、Research は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。

IETF
RFC 9996が登録したのはメディアタイプであり、スキーマ版ではない
荷札が正しくても、箱の中の部品番号を読む台帳まで正しいとは限らない。RFC 9996 は Protocol Buffers に正式な荷札を与えた。バイナリと JSON を区別し、矛盾する指定を拒み、Web での扱いを明確にする。一方、フィールド番号の意味を決めるスキーマ、その出所、承認者は荷札の外に残る。「読めた」を「合意した」と取り違えると、組織が持つべき意味決定の権限を、たまたま配備されたデコーダーへ渡してしまう。
リーダー
オシペンコ・アレクサンダー・ニコラエビッチとAS211867:登録情報から運用権限へ、証拠はどこでつながるのか
オシペンコ・アレクサンダー・ニコラエビッチと AS211867:登録情報から運用権限へ、証拠はどこでつながるのかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。リーダーの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
RFC 9997のPEN由来SID範囲は出所証明ではない
数字が所定の枠内に収まっている。その確認だけなら自動化しやすい。だが、その数字に意味を与えたファイルを誰が公開したのかは、別の証拠を要する。RFC 9997は Private Enterprise Number から私用 YANG SID 範囲を計算できるようにし、中央への申請を一つ減らした。同時に、SID に PEN が見えることは出所の指標ではないと明記した。効率と認証を混同しない運用こそ、この仕組みを安全に生かす条件である。

IETF
RFC 9979の`$istrusted`表示には訂正記録が要る
メールサーバーが判定を撤回しても、利用者の記憶から「確認済み」の印が消えるとは限らない。オンラインの画面では消え、同期していない端末には残り、古い通知を見た人はそのまま行動するかもしれない。RFC 9979は`$istrusted`の意味を共通化し、誤表示が詐欺への信頼を生み得ると明記した。運用側に残る課題は、その判断が画面へ届いた経路と、誤りを訂正した経路を同じ精度で説明できるようにすることだ。

IETF
SSHエージェントの署名は同意の受領証ではない
秘密鍵を一度も外へ出さずに、その鍵を不正利用することはできる。侵害されたプロセスや転送先のホストが、保護されたエージェントに署名だけを依頼すればよいからだ。署名が正しくても、依頼者の正当性、人が理解した内容、接続先の判断は別に残る。RFC 9987が明確にしたのは鍵操作の境界であり、同意の成立ではない。

IETF
マニフェストはテレメトリに付いてきた。判断までは付いてこない
第14版ドラフトは、収集値にプラットフォーム、YANG スキーマ、サブスクリプション、実際の収集周期という文脈を添える。後から値を読めるようにする重要な設計だが、欠落のない履歴、正しい時刻、妥当な解釈、実行済みの運用判断を保証するものではない。

IETF
ログ行は解析できた。しかし接続を読む権限は証明されていない:RFC 9850
RFC 9850 は TLS の診断用シークレットに共通の書式を与えた。小さな文法が大きな観測能力を運ぶからこそ、構文、許可、保管、利用、廃棄を一つの「デバッグ」に畳み込んではならない。

IETF
「Set-Cookie」は保存受領証ではない
組み込みブラウザーではログインが消え、通常のブラウザーでは続いていた。サーバー側には同じ `Set-Cookie` の送信記録がある。この差を「クライアントの気まぐれ」で片づけると、誰がどの状態を決めたのかが見えなくなる。RFC 10025が定めるのは命令と処理規則であり、保存完了を返す受領証ではない。

IETF
CoAPグループアドレスは認可名簿ではない
RFC 10020が扱う「グループ」は一つではない。マルチキャストを受け取る端点、同じアプリケーション機能を持つサーバー、共通のセキュリティ材料を持つ端点は、それぞれ別の集合である。正しく署名された要求でも、その資源を使う権限まで証明したことにはならない。

IETF
Verifier が購読しても、証拠の鎖には七つの検査が残る
IETF の草案は、ネットワーク機器のアテステーションを断続的な照会からイベントの流れへ変えようとしている。観測は速くなる。しかし、署名付き通知の到着は、測定から業務上の結果までを一度に証明しない。
記事
RIPE NCCは2027年請求対応を完了したという。だが請求額は12月31日まで決まらない
2027年の料金体系に対応するアプリケーション作業は終わった。一方、最初の請求額を決めるデータはまだ存在しない。RIPE NCC の工程としては自然な順序である。ただし、実装の完了と請求結果の検証可能性を同じ「完了」で包むべきではない。

ケースファイル
almazcloud.network:AS210328について公開記録が示すこと、示さないこと
almazcloud.network:AS210328 について公開記録が示すこと、示さないことの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。ケースファイルの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

ICANN
ICANNの権限はどこから来るのか——規則、契約、技術運用、救済をつなぐ連鎖
ICANN の決定に異議を申し立てるとき、問題は単に「誰が正しいか」ではない。より重要なのは、問題となる権限がどの文書から生じ、どの段階で契約上の義務や技術上の処理へ変わり、異議申立てがその運用結果を実際に止めたり戻したりできるのかである。ICANN の権限は一つの主権的な命令として存在するのではなく、法人目的、Bylaws、マルチステークホルダーによる政策形成、レジストリ・レジストラ契約、そして IANA 機能の運用という複数の層を通じて形を変える。

番号資源社会
AS210837の継続性を測る:登録記録と経路観測を同じ時間軸で読む
AS210837 の継続性を測る:登録記録と経路観測を同じ時間軸で読むの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。番号資源社会の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
グローバルの機関トレンド
ISCの運用統制は、設計された耐障害性をどこまで証明しているのか
Internet Systems Consortium(ISC)は、BIND、Kea、F-Root など、インターネットの名前解決とネットワーク運用を支えるソフトウェアおよびサービスに関わっている。公開資料からは、脆弱性対応、高可用性、障害通知、ルートサーバー運用という統制の設計を確認できる。しかし、設計や手順の公開だけでは、現場での継続性、復旧の実績、下流利用者による修正の完了までは証明できない。本稿は、ISC の公開記録を、予防・検知・対応・修復の連鎖として検証する。

番号資源社会
AS210057をめぐる証拠の分解:登録情報は運用主体をどこまで示すのか
AS210057 をめぐる証拠の分解:登録情報は運用主体をどこまで示すのかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。番号資源社会の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
IETF
読み取り専用の`<system>`データストアは、有効設定の不変性を保証しない
RFC 10016によって、装置が与える設定を NMDA 上で直接確認できるようになった。これは出所を明らかにする前進である。しかし「クライアントが書き換えられない」ことは「値が変わらない」ことではなく、`system`という origin も運用者の承認印ではない。
IETF
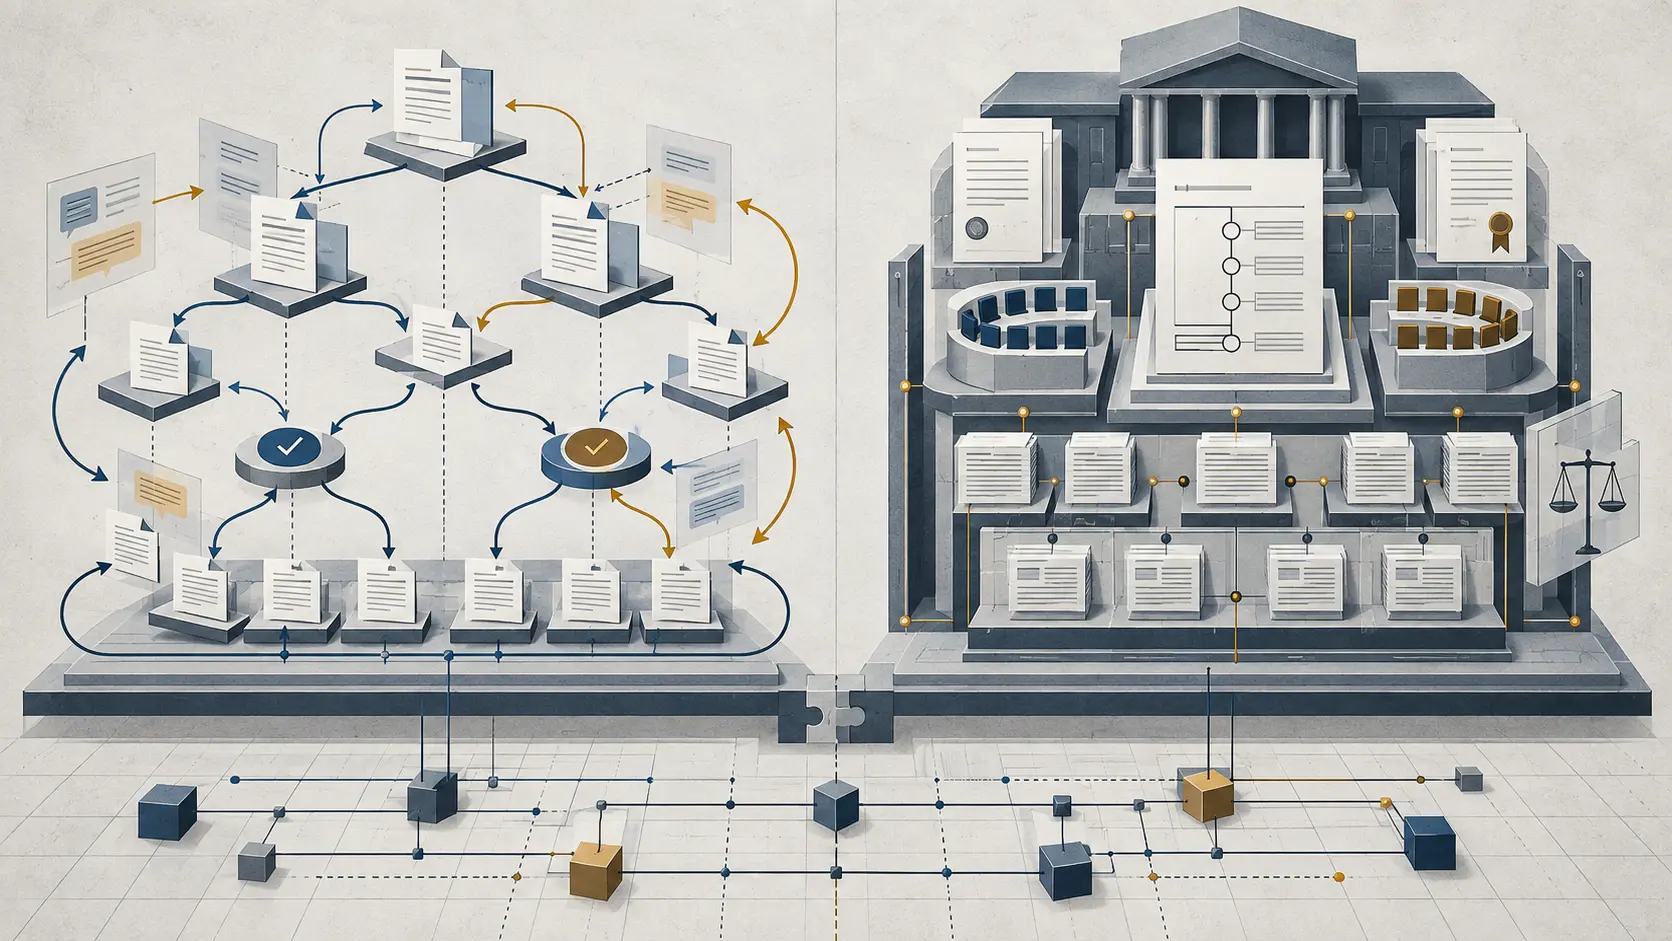
IETFとW3Cは一つの権力機関ではない—標準化を支える権限、契約、救済手段
IETF と W3C はしばしば一つの標準化インフラとして語られる。しかし、両者の意思決定を同じ制度として扱うと、誰がどの権限を持ち、どの文書がその権限を与え、異議申立てがどこまで届くのかを見誤る。IETF では標準化プロセス上の役割と、行政・法人上の責任が分かれている。W3C では技術的な決定手続きが Process Document に定められる一方、参加条件や組織上の義務は会員契約や法的文書にも依存する。

記事
ARINの「1,024文字」未解決案件が映す私有ルーティング文法
コメント欄を広げれば済む話に見える。ところが、ARIN への提案が示した用途では、`remarks` は説明文ではない。Lumen のフィルター生成器は特定の文言を検出すると、RPSL の正規のメンバー欄より優先して解釈する。一つの AS-SET に二つの意味が宿るなら、必要なのは文字数だけでなく、どの解釈を実行したかという証拠である。
記事
RIPE ABUSE:連絡先から救済まで、管理権限はどこで移るのか
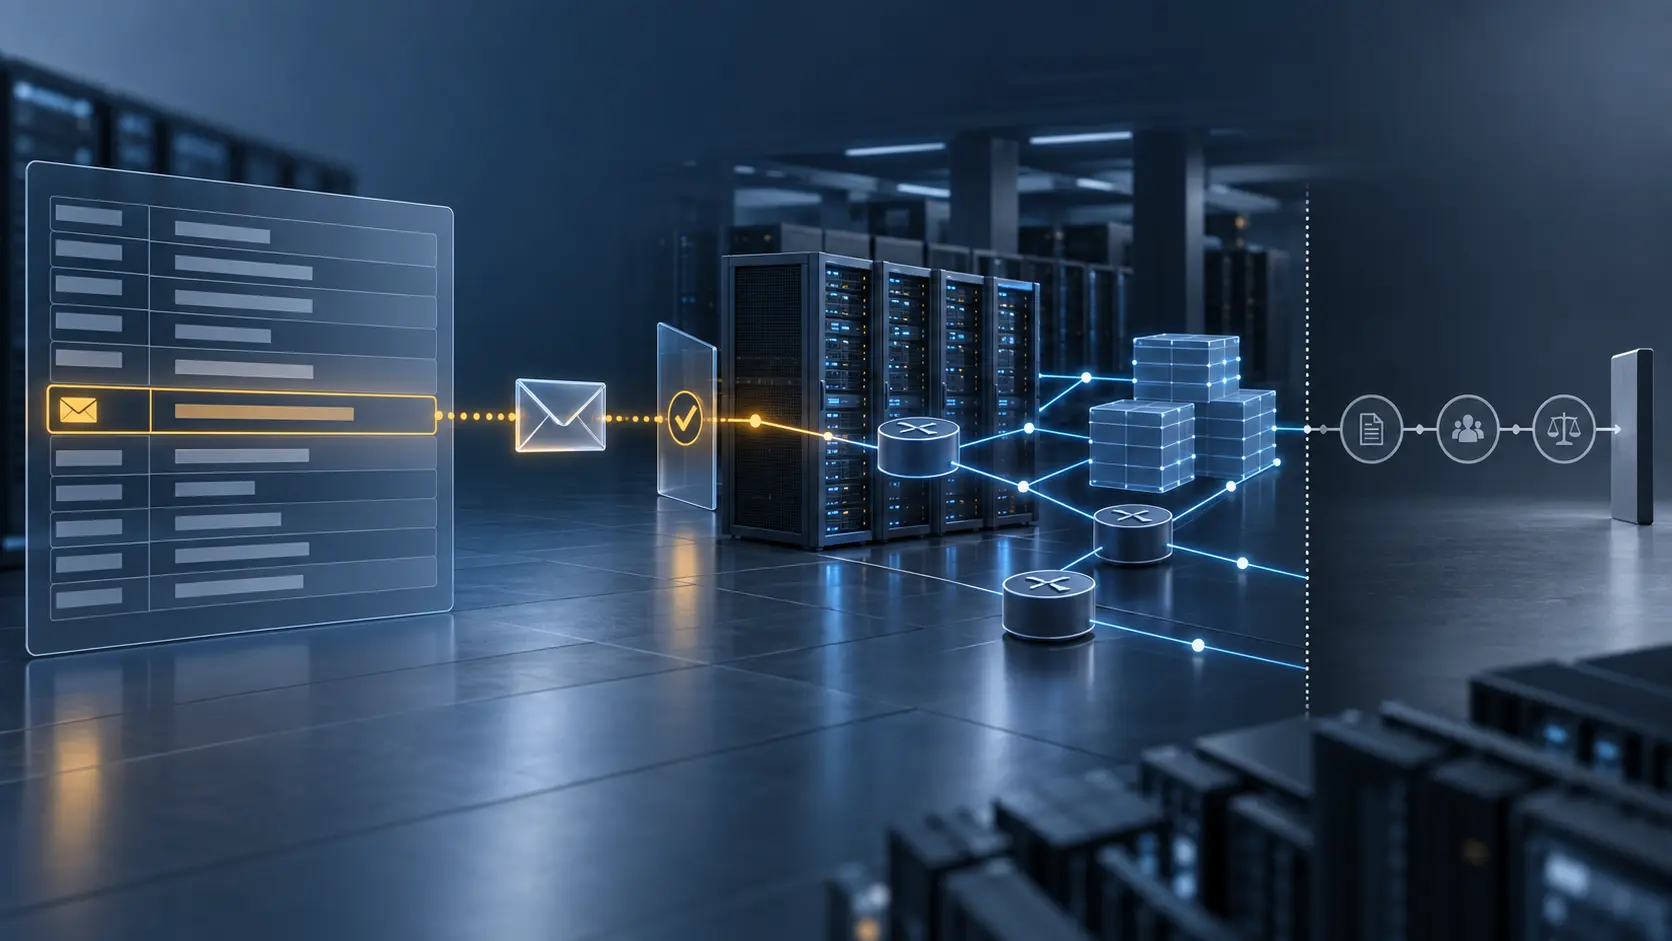
RIPE Database の abuse-c は、インターネット番号資源に関する不正利用の報告先を示す。しかし、連絡先が公開され、メールボックスが検証されても、それだけで報告が読まれ、調査され、技術的な是正措置が実施され、再発が防止されたことにはならない。実際に問うべきなのは、報告が送られた後に、どの主体が何を管理し、どの段階で救済を求める先が変わるのかである。