
コンテンツ種別
Research
コンテンツ種別の観点では、Research は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。
ケースファイル
変更したのは一つのタイマーだった。IPv6の判断は三つ動いた
作業者は DAD の待ち時間を直したつもりだった。しかし同じ値はアドレス解決と NUD にも届く。設定は正しく保存され、カウンターも増えた。それでも、どの判断がサービスを変えたかは記録されていなかった。

ケースファイル
ルートリフレクターはリンクを配ったが、見てはいない――RFC 9815が分ける疎なピアリングと証拠
データセンターファブリックの全リンクに BGP セッションを置かず、少数のピアから同じトポロジーを行き渡らせる。RFC 9815の設計は、その簡素化を可能にする。ただし、セッションを減らした瞬間に、広告を運ぶ経路と、広告されたリンクの生存を確かめる経路は別物になる。効率を得るには、その違いを監査可能な形で残さなければならない。

ケースファイル
SRHがなくても、そのパケットはSRv6 SIDを宛先にできる
監視装置は拡張ヘッダーを検査し、SRH なしと記録した。ところがルーターは同じパケットの宛先アドレスをローカル SID として処理した。「見えないから存在しない」という判定は、SRv6 では入口の証明にならない。

ケースファイル
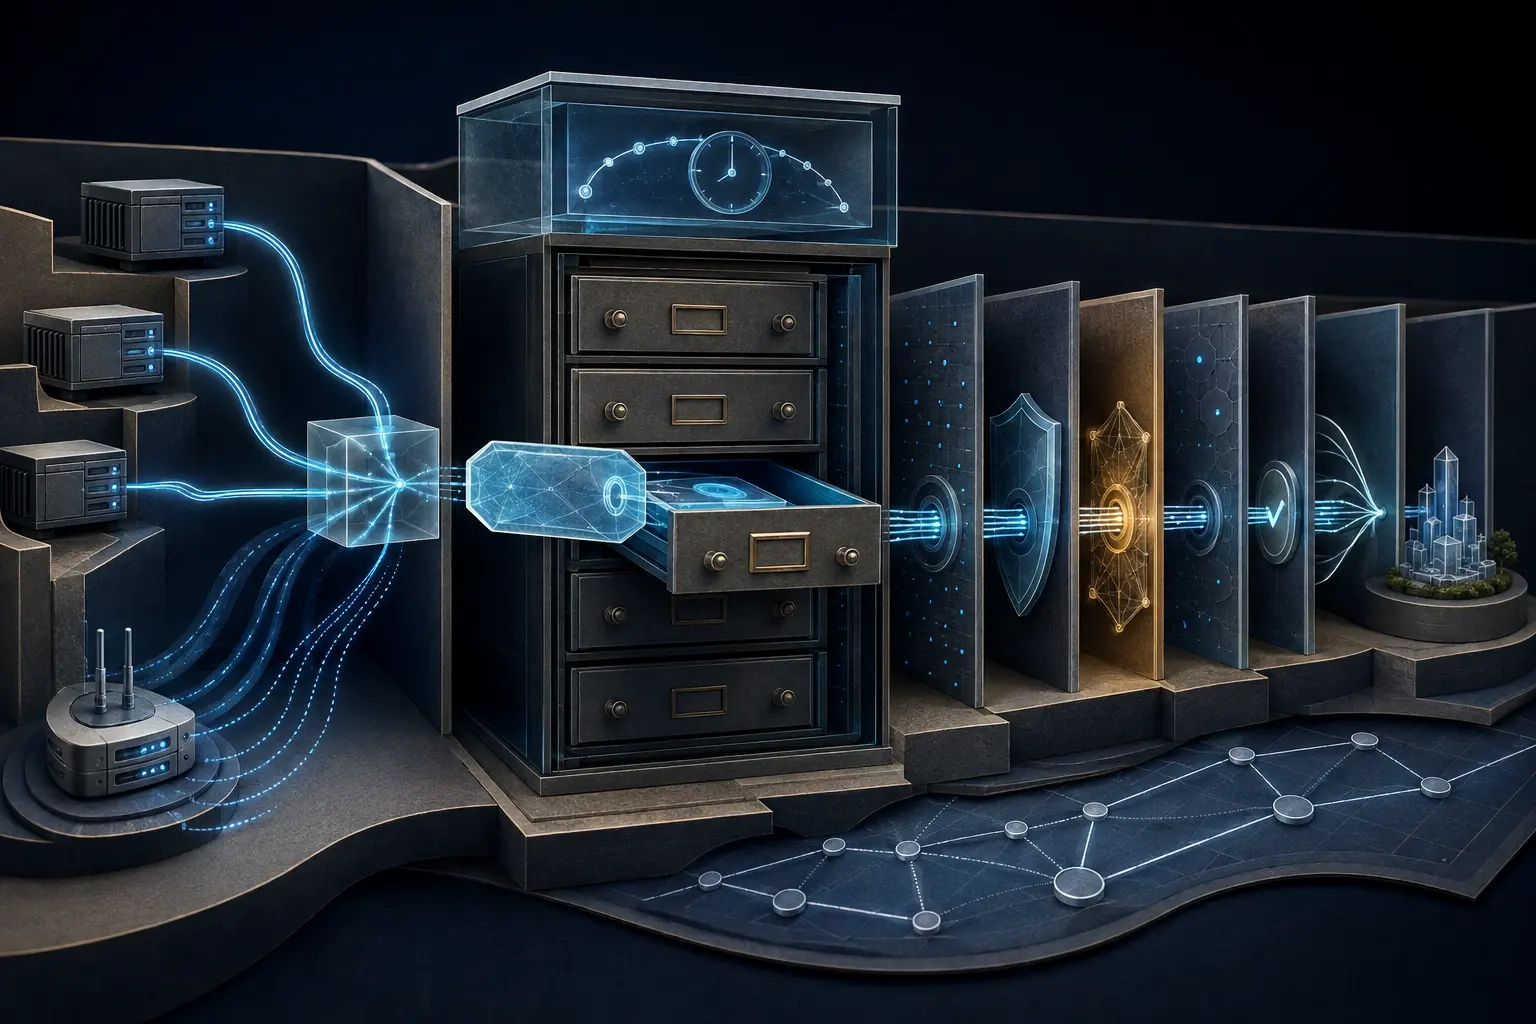
属性を並べ直した瞬間、同じ説明でも別の署名入力になる――RFC 9814 と DER の境界
監査画面に表示される属性が同じでも、署名対象のバイト列が同じとは限らない。CMS の署名属性を使う RFC 9814 の経路では、Pure SLH-DSA が署名するのは大容量コンテンツそのものでも、表示用の属性一覧でもなく、`SignedAttributes` の厳密な DER 符号化である。属性を再構成するミドルウェアが変われば、鍵を替えなくても証拠の境界は変わる。
ケースファイル
認証前の文字列が顧客台帳を引く――RFC 9813とRADIUSのPSK Identity
データベース照会に届く最初の文字列は、まだ信頼できる相手から来たものではない。RADIUS/TLS で PSK を使う場合、サーバーは検証すべき鍵を選ぶため、先に PSK Identity を受け取る。RFC 9813の要点は、この明文の選択子を便利に使いながら、証明済みの権限へ昇格させないことにある。

ケースファイル
HTTPは200を返した。それでも証明書の判断は応答の中に残っていた:RFC 9811
監視画面の緑色は、HTTP 要求が成功して応答が届いたことを示せる。だが、認証局が要求を受理したか、変更して認めたか、拒否したか、まだ審査中かは別の問いである。RFC 9811は、この境界を実装可能な形で固定した。

IETF
署名は別の秘密鍵の保有証明ではない:RFC 9883と秘密鍵保有声明
すでに認証された署名鍵で、2つ目の証明書要求に正しく署名することはできます。しかし、その署名は、要求された鍵確立証明書の背後にある別の秘密鍵を申請者が管理していることの技術的証明ではなく、あくまで主張です。RFC 9883は、この主張を登録処理で扱う方法を示します。

インターネット史
応答を求められたパケット:TCPのChallenge ACKが直したもの
受信ウィンドウ内に入ったリセットを、TCP はかつて接続を消すに足るものとして扱った。RFC 5961が加えたのは暗号ではなく、破壊的な判断の前に相手の状態を問い直す一段階だった。

インターネット史
どのパケットが届いたのか言えない ACK:Karn の再送曖昧性ルール
ACK はバイトの到達を示しても、どの送信インスタンスが応答を生んだかまでは示さないことがある。Karn のルールは、この場合に配送の証拠と遅延の証拠を分離する。

IETF
署名アルゴリズム名は署名対象バイト列ではない:RFC 9882とCMSのML-DSA
同じ内容に二つの CMS システムが ML-DSA-65 を選んでも、検証は失敗し得る。一方が暗黙タグの最終表現を署名し、他方が EXPLICIT SET OF タグを含む SignedAttrs の完全な DER 値を検証するためである。アルゴリズムが同じでも、署名対象バイト領域は同じではない。

インターネット史
前のデータが確認されるまで待つパケット:Nagle の小セグメント規則
1 バイトの書き込みをまとめるために、どの経路にも同じ待ち時間を課すタイマーは必要なかった。必要だったのは、接続に未確認データが残っているかどうかで送信を判断する規則である。

IETF
アルゴリズム名だけでは証明書プロファイルにならない:RFC 9881とPKIXのML-DSA
アルゴリズム名だけでは証明書プロファイルにならない:RFC 9881と PKIX の ML-DSAの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。IETFの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

AFNOG
AfNOGはメーリングリスト規則を公開したが、その運用手続は公開していない
AfNOG のメーリングリスト案内は、技術コミュニティーに明確な期待を示している。議論はネットワーク運用に焦点を置き、侮辱的な表現を避け、露骨な製品宣伝にリストを使わないというものだ。公開ページは規則を定めているが、投稿が規則に反すると疑われた際の判断手続までは説明していない。

IETF
レジストリのTTLは方針の状態であり、ライブDNSの観測値ではない
RFC 10037は、DNS レコード集合に設定された TTL を RDAP で公開する仕組みを定めた。小さな JSON 拡張に見えるが、運用上の境界は明確だ。RDAP が示すのはレジストリのデータベースに登録された設定であり、キャッシュの残り時間でも、権威サーバーが今返している値でもない。

IETF
データモデルは通信仕様ではない:RFC 9880とSDFプロトコルバインディングの境界
二つの実装が同じ Thing モデルを共有すると主張しても、通信上の挙動は一致しないことがある。一方は URL と JSON ペイロードを使い、他方は数値 ID と別の呼び出し規則を期待する。暗黙のバインディングが、差異を隠していたからだ。

インターネット史
アイドル状態の相手を死んだと断定できなかったプローブ:TCP Keep-Alive
アイドル状態の TCP 接続は、長く沈黙していても壊れているとは限らない。Keep-Alive はトランスポート層の状態に関する手掛かりを求めるが、1 回の無応答だけで接続の状態を断定しない。

IETF
ハイブリッド SSH 鍵交換ではアルゴリズム交渉が移行境界になる
耐量子コードを導入しただけでは、SSH セッションがそれを使った証拠にならない。RFC 10042 は ML-KEM と従来の楕円曲線交換を組み合わせる三つの方式を定義する。両端が同じ方式を提示し、交渉で選択され、二つの構成要素が成功し、ホスト鍵がサーバーを認証して初めて保護が成立する。

リーダー
Prasad Vadkeと企業メールを支えるエスカレーションの時計
企業メールに障害が起きると、二つの時計が同時に動き出す。一つは診断と復旧に要する技術時間、もう一つは止まった意思決定、失われる会議、広がる不確実性の事業コストを刻む。Prasad Vadke が公に述べてきたサービスレベル合意(SLA)は、見栄えのよい数値よりも、この二つの時計を障害前から統制する仕組みとして読むと価値が見える。

IETF
完全性チェックには固有のパラメーターがある:RFC 9879とPKCS #12のPBMAC1
PKCS #12の相互運用は、完全性の境界で破綻することがある。一方の実装が互換性のために残された旧来のフィールドを読み、もう一方が PBMAC1 の入れ子になったパラメーターに従う場合、同じ PFX とパスワードから別の鍵や MAC が導かれ得る。

IDNOG
IDNOGはスポンサー階層と講演審査を公開しているが、両者の境界は示していない
IDNOG の公開情報には、同じ会議をめぐる二つの仕組みが見える。一方は商業支援者を複数のスポンサー階層に分類し、もう一方は講演提案の審査をボランティアのプログラム委員会に委ねる。審査した資料には、この二つを隔てる規則が示されていない。