
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
ストラテジックサークルに参加ガバナンス / ケースファイル
何年も続き、最終的に全員のルールを書き換える統治上の争いがあります。最初の申し立てから最終判断まで、原資料、時系列、まだ決着していない論点とともに追います。
最新の報道
1,403件の記事

ケースファイル
発信元にはプレフィックスがあり、BGP session もすべて Established だった。それでも西側の route reflector は経路を無視した。受信した`CLUSTER_LIST`に、自分の local cluster ID と同じ値があったからだ。障害は protocol の逸脱ではなく、異なる二つの領域へ同じ意味を割り当てた identity map にあった。

ケースファイル
BGP の import policy を書き換えても、旧ルールで判断済みの経路が自動的に戻ってくるわけではない。Route Refresh は session を切らずに、隣接網へ現在の export を再広告するよう依頼する。しかし過去を復元せず、相手が出さない経路を命令で取り出すこともできない。

ケースファイル
`NO_EXPORT`が付いた経路は、鍵を掛けられたように見える。しかし送信側が隣接網のルータを遠隔操作するわけではない。共通の値が伝えるのは「ここで止めてほしい」という境界であり、その値を残し、次の広告を止めるのは受信側で動くポリシーである。

ケースファイル
一つの自律システムは、二つの相互接続に小さい値と大きい値を付け、どちらからトラフィックを受け取りたいかを示せる。隣接網はそれを採用し、書き換え、あるいは無視できる。MED の価値は決定権を渡さずに協調できる点にあり、危険は二者間の助言を世界共通の順位と誤認するところから始まる。

ケースファイル
BGP ルーターは最良経路を何度も変えながら、そのすべてを隣接網へ伝えないことがある。その沈黙は故障でも迷いでもない。MRAI は、ローカルな経路選択と外部への開示の速度を意図的に分離する。UPDATE と相手側の計算量を抑える代わりに、相手が持つ知識を古くする。問うべきは速いか遅いかではなく、誰がその鮮度を使う権限を持つかである。

ケースファイル
TCP サーバーは、相手が返事を受け取れると分かる前に、未完了の接続へ記憶領域を割り当てる。SYN Cookie はその順序を変える。SYN-ACK のシーケンス番号に小さな受領証を埋め込み、3通目の ACK が持ち帰った時点で初めて接続を作る。ただし、守れるのは半開状態という一つの予算だけだ。

ケースファイル
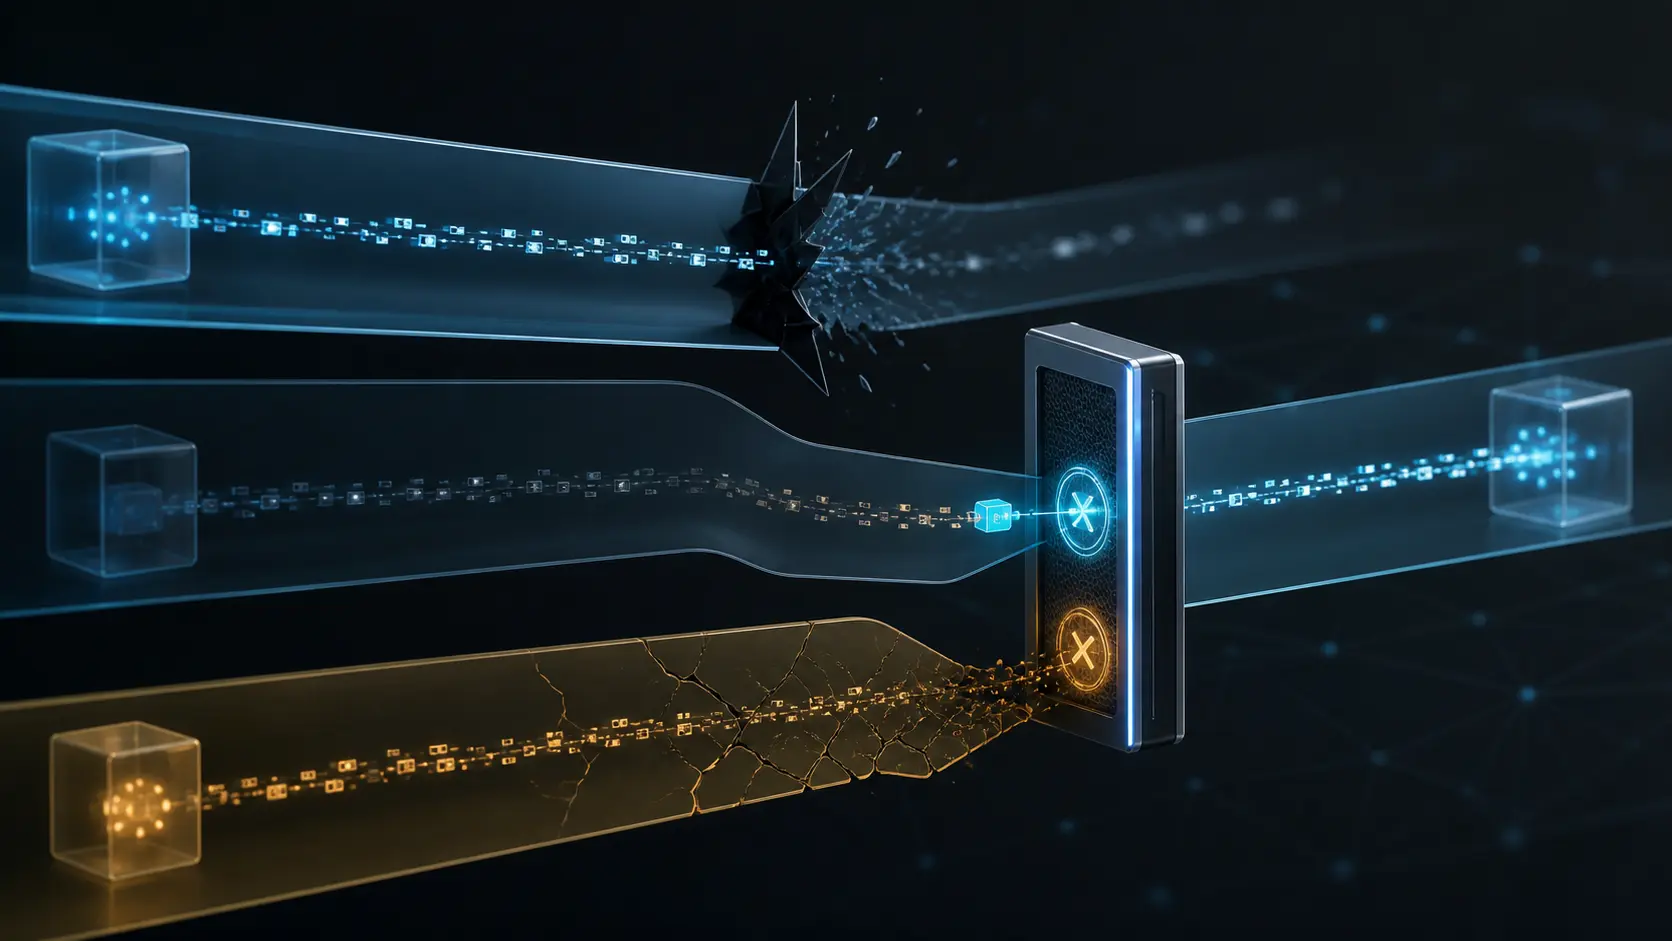
無線通信では、失われたメッセージを送り直すことが欠かせない。しかし、同じ応答を返すことと、同じ鍵をもう一度有効化することは別の操作だ。KRACK は、WPA2 の実装がその境界を曖昧にした瞬間を突いた。
ケースファイル
TLS のハンドシェイク失敗は、相手が古いとは証明しない。一度の接続が成立しなかっただけだ。ところが互換性のための再試行は、その曖昧な事実を「次は弱い版を提示してよい」という判断に変えた。POODLE は、失敗を作れる者が版選択にも影響できる構造を突いた。

ケースファイル
Shellshock は、単独では日常的な二つの仕組みが接続されたときに生まれた。CGI はリモートの要求データをプロセス環境へ運び、Bash は特定の形をした環境値を関数として読み込んだ。誰も遠隔実行を明示的に許可していないのに、境界の間で実行権限が成立していた。
ケースファイル
2003年1月25日、SQL Slammer は脆弱性情報の不足ではなく、実装の遅れを突いた。修正版は前年夏から存在していた。それでも、1個の UDP データグラムで侵入と次の送信を完結できるコードが、人間の承認手続きより先に到達可能な脆弱ホストの大半を回った。

ケースファイル
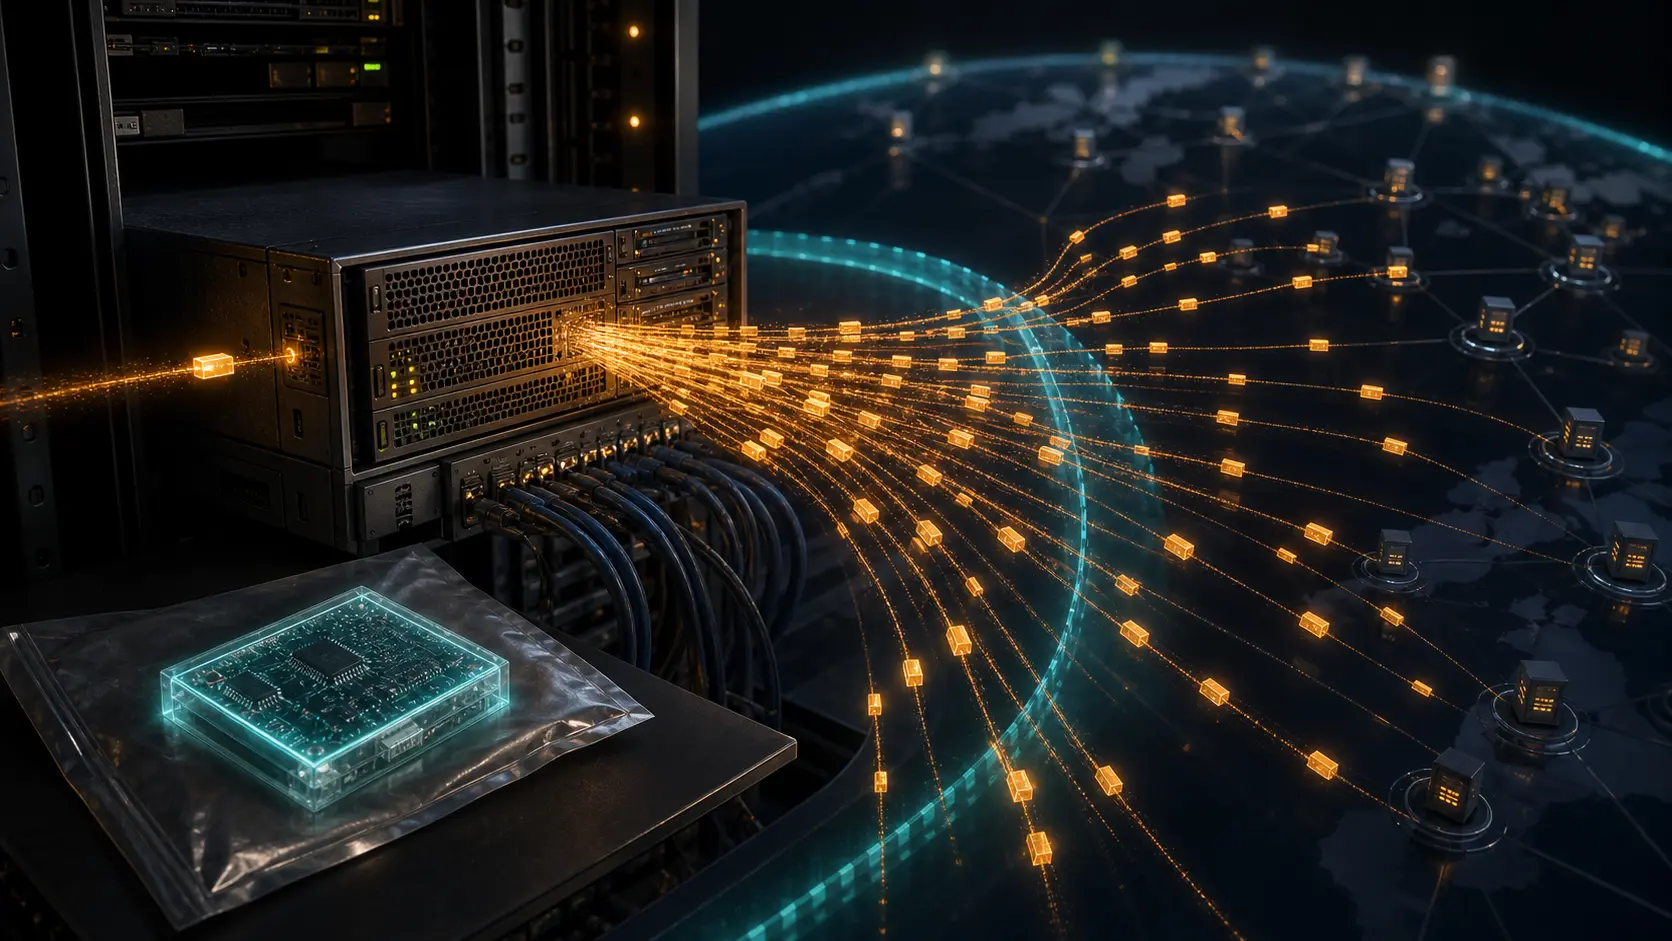
GitHub が復旧させたのは、遠隔地にある何万台ものキャッシュではない。自社の経路だった。2018年の memcached 増幅攻撃は、防御の成否が「全部を支配すること」ではなく、各当事者が自分の境界で拒否できることにかかっていると示した。
ケースファイル
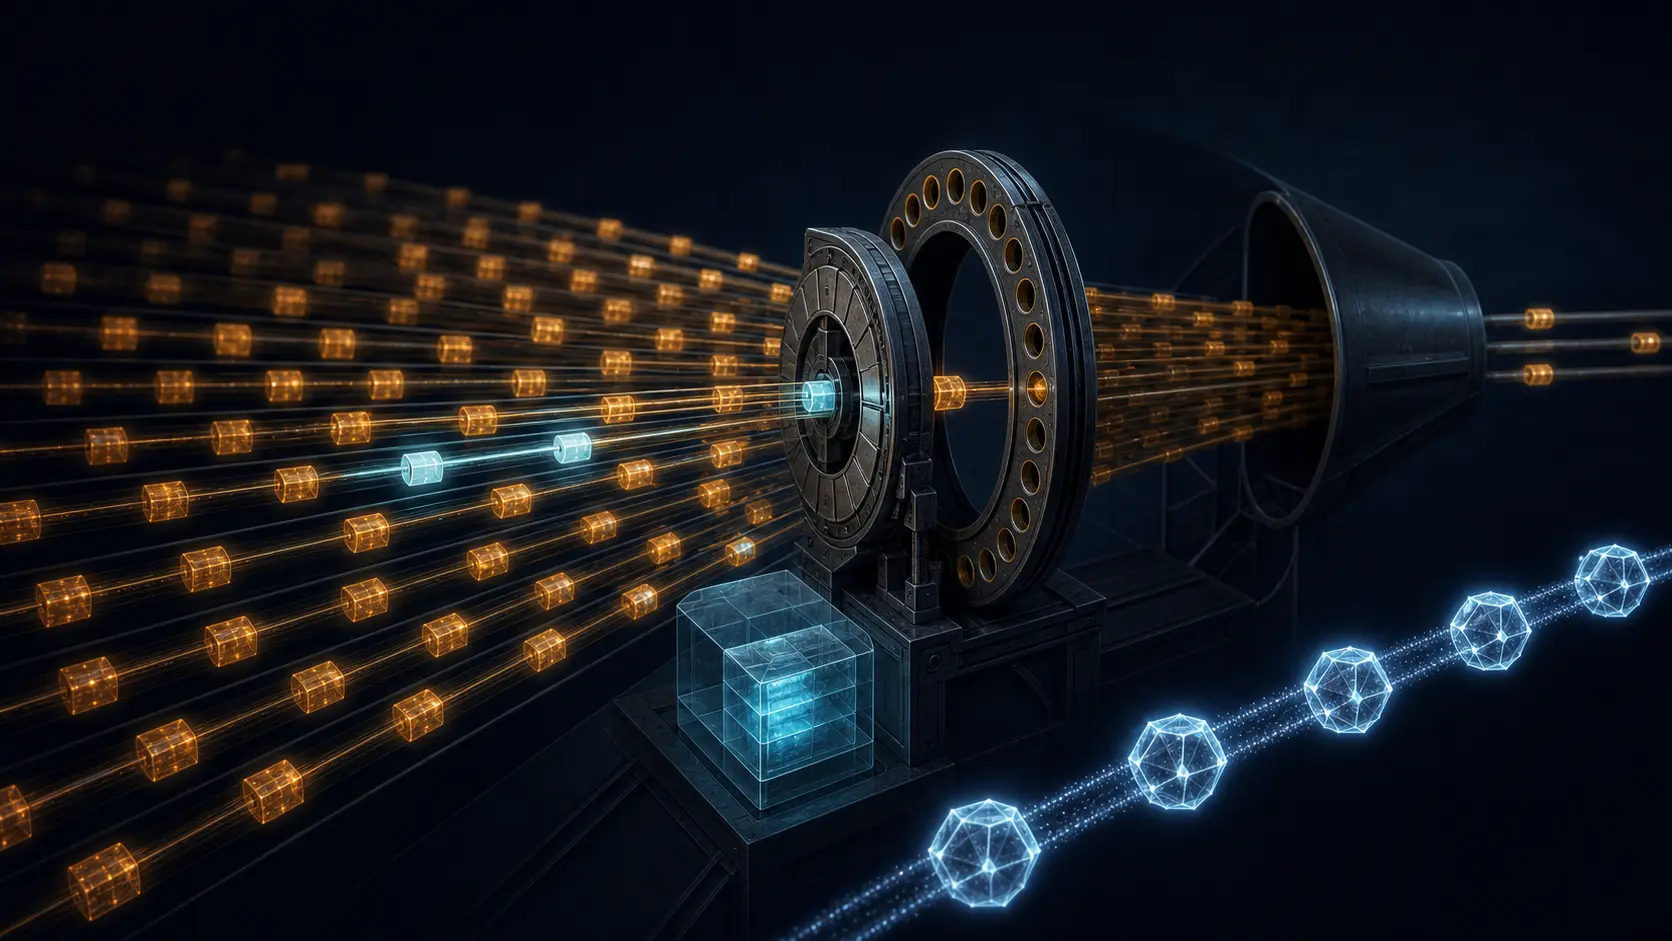
偽造パケットは、自分が正当な権威から来たと証明する必要がなかった。未完了の問い合わせと十分に一致し、本物より先に届けばよかった。2008年の DNS 危機は、この受理規則を何度でも再開できる競争へ変え、「嘘を当てにくくすること」と「答えを認証すること」の違いを露出させた。

ケースファイル
2019年7月、Cloudflare の配備基盤は承認された防御ルールを設計どおり世界へ届けた。欠けていたのは速度ではなく、そのルールが一つのリクエストから奪ってよい計算資源の上限だった。

ケースファイル
不具合を起動したのは壊れた HTML だったが、漏れたバイトはまったく別の顧客のものかもしれなかった。Cloudbleed は、漏出を止める権限と、すでに境界を越えたデータを回収する権限が同じではないことを示した。
ケースファイル
Flame は Microsoft のルート秘密鍵を盗む必要がなかった。ライセンス用の署名経路に、別のソフトウェアを Microsoft 製として通すだけの権限が紛れ込んでいたからだ。
ケースファイル
HTTP/2 は一つの要求だけを取り消して接続を残せる。Rapid Reset は、その正当な機能が相手のキューに無制限の仕事を残す瞬間を可視化した。
ケースファイル
修正版ライブラリは次の鍵を安全に作れた。しかし、すでに遠隔の認可ファイルや証明書、VPN、バックアップへ渡った鍵を見つけ、拒否させる力までは持っていなかった。

ケースファイル
KeyTrap が破ったのは DNSSEC の署名ではない。検証者の誠実さを遠隔から計算資源へ換える仕組みを示し、信頼の判定にも予算が必要だと突きつけた。

ケースファイル
認証事業や顧客、契約は DigiCert へ移せても、旧ルートを信頼し続けよという命令までは売れない。受け入れるかどうかは、独立して動くクライアント側に残った。

ケースファイル
経路と DNS が偽られた後にもブラウザーは拒否できた。2018年の事件は、権限が一つではなく連鎖していたことを示す。
会員ロック解除
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
参加すると、ログイン後に戦略解説を閲覧できます。
ストラテジックサークルに参加IP 資産の所有者と経営チームのために:アライアンス向け解説、非公開レポート、アナリストの直接サポート。
Leadership Alliance に参加セッションマップ
複数年にわたるガバナンスと法的危機が、世界中の RIR の説明責任に影響を及ぼしています。
AFRINIC サガを開く