
AFRINIC サガは現在、エンドツーエンドで追跡されています。
ガバナンス / ケースファイル
ケースファイル
ケースファイルは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
機関の内訳法務・政策の衝突選挙・統制リスク

制度の正当性と継続性に関するリスクのマッピング。
直接的な公開情報源に基づくタイムラインとリスク分析。
継続性と政策リスク拡大への備えに利用されます。
最新の報道
ケースファイルの最新情報
1,205件の記事

ケースファイル
自分の ASN を連れて戻ってきた経路
自分の ASN を連れて戻ってきた経路の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。ケースファイルの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
ケースファイル
DNS の ID は変わった。それでも古い規則が配送を止めた:MTA-STS キャッシュの権限
9時、受信ドメインは予備 MX を HTTPS ポリシーに加え、`_mta-sts` TXT の `id` を更新した。送信者 A は新しいファイルを取得した。送信者 B は更新に失敗したが、昨日取得した `enforce` ポリシーはまだ有効だった。同じ予備ホストを引いたのに、A は配送候補にでき、B は保留した。公開側の「現在」は一つでも、稼働側には二つの正当な状態があった。

ケースファイル
経路が二本でも、帯域が半分ずつになるとは限らない
BGP multipath が許可するのは、複数の経路を転送候補として扱うことだ。RIB に二本、FIB に二つの next hop が見えても、実トラフィックの配分比率までは約束されていない。

ケースファイル
「DKIM pass」と書かれていても、誰が調べたかは書かれていない:Authentication-Results の信頼境界
受信したメッセージに、同じ `authserv-id` と同じ `dkim=pass` を持つ二つの行があった。一つは送信側が接続前に埋め込んだもの、もう一つは受信側が検証後に追加したものだ。構文解析だけでは区別できない。権限を生むのは、境界で何を除去し、どの管理下のエンジンが何を追加したかという履歴である。

ケースファイル
証明書は同じでも、サービスは同じではない:DANE TLSA が認める範囲
運用担当者は二つの TLS 接続に同じ証明書が提示されたことを確認した。一方は DANE 検証に成功し、もう一方は失敗した。キャッシュの不整合ではない。問い合わせたポートが異なり、署名済み DNS が証明書との関連を表明したのは片方のサービスだけだった。

ケースファイル
LOCAL_PREF は誰の判断か――BGP の出口選択を検証する
「優先度を上げた」という報告と、「狙った出口で通信できた」という報告は同じではない。BGP の LOCAL_PREF を手掛かりに、契約上の意図が経路の順位へ変わる地点と、その判断を運用で引き受けるための条件を考える。

ケースファイル
証明書は失効していなかった——Chrome の Entrust 境界日が信頼を運用免許に変えた
TLS 証明書に記された有効期限だけでは、接続が成功するかを説明できない。Chrome が見たのは、その証明書が透明性ログへ入った時刻と、その時点で発行元を既定で信頼する理由が残っているかどうかだった。

ケースファイル
同じ 256 でも、同じ記録ではない:IPFIX の観測ドメインが定める証拠の範囲
接続が戻り、収集装置に再び 256 という番号が届く。前の接続で覚えた項目の並びを当てはめれば、数字は読めるかもしれない。しかし再接続の前後で、その番号が指す定義まで同じとは限らない。障害は通信の停止ではなく、意味の連続性を勝手に仮定した瞬間に始まる。
ケースファイル
TXT レコードは正しかった。それでも委託先はドメインではない――ACME DNS-01 と委任された検証権限
アプリ、CI、社員アカウント、証明書保管庫から委託先を外した企業が、契約終了を完了扱いにした。だが DNS には `_acme-challenge` を委託先の検証ゾーンへ送る委任が残っていた。委託先の ACME アカウントが新しいワイルドカード証明書を注文すると、正しい TXT ダイジェストが現れ、プロトコル上の検査はすべて成功した。壊れていたのは ACME ではなく、DNS まで届かなかった権限棚卸しだった。
ケースファイル
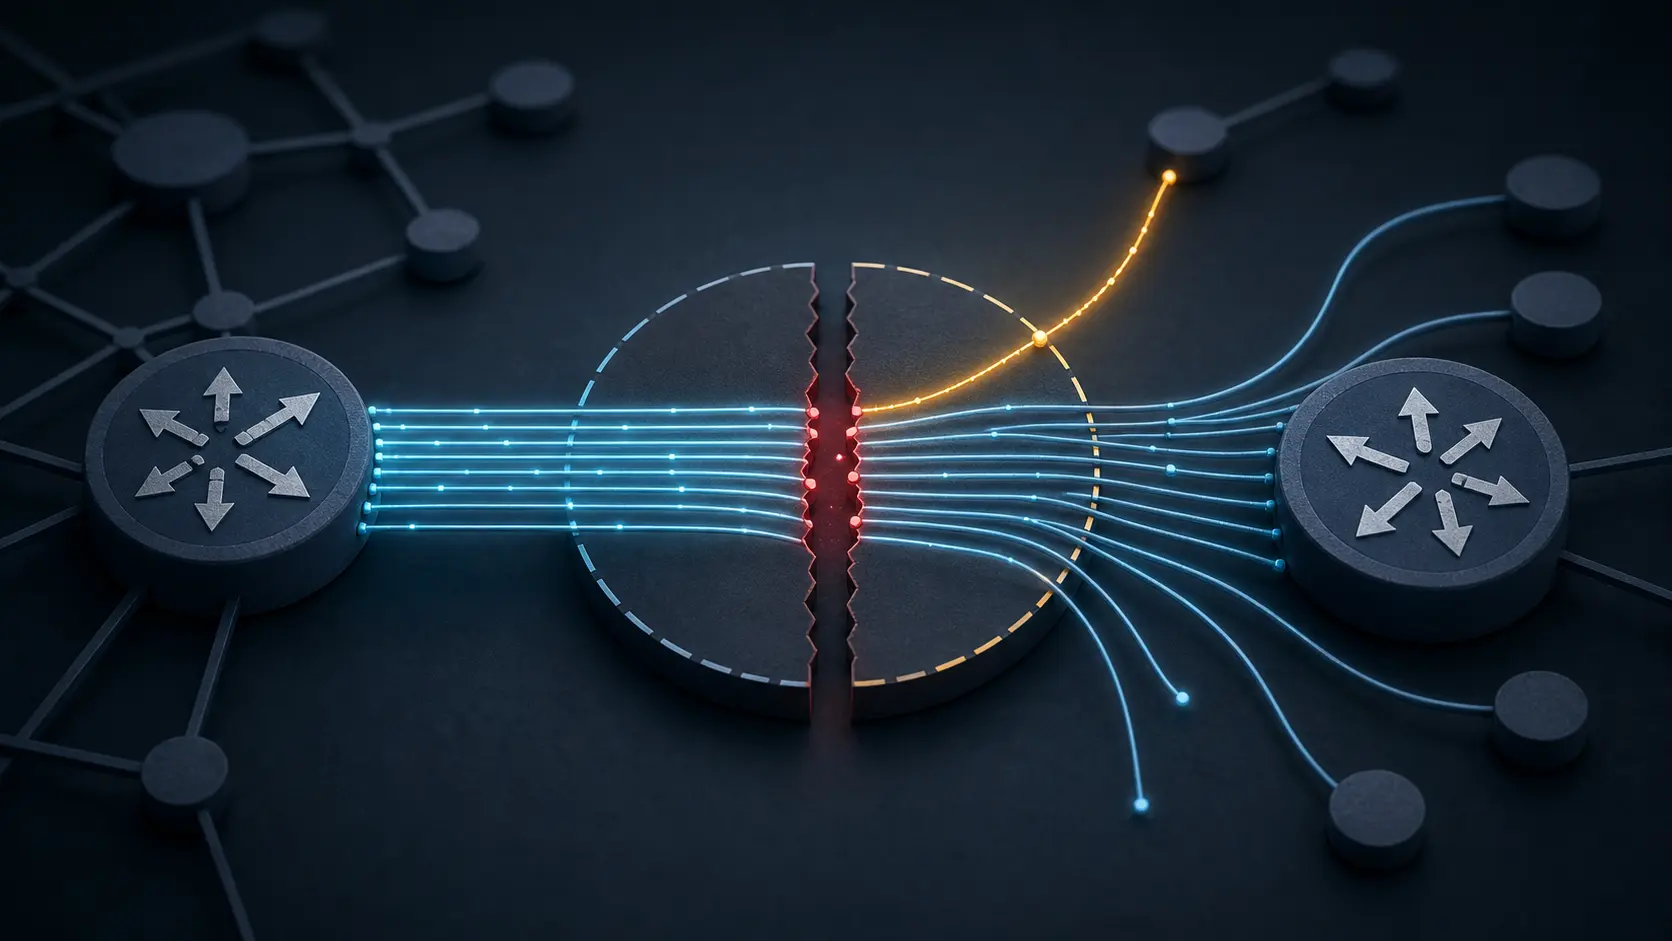
境界を越えたのは1経路、消えるのはセッション:BGP maximum-prefix の統治
BGP の maximum-prefix は、受信する経路数に上限を置くための機能である。しかし、設定された動作がセッション切断なら、上限を越えた1経路だけでなく、それ以前に同じ隣接から学習していた経路も同時に失われる。必要なのは大きな数字ではなく、数え方、守る資源、正当な増加、切断後の到達性まで説明できる境界である。

ケースファイル
DNS 応答が Secure でも、接続先はまだ選ばれていない:SSHFP 指紋の権限境界
運用担当者は `ssh db` と入力した。ネットワーク由来の検索サフィックスが短い名前を別の完全修飾名へ展開した。その SSHFP は DNSSEC Secure、提示されたホスト鍵の指紋も一致した。証明はすべて正しかった。ただし、利用者が意図したデータベースではなく、クライアントが選んだホストについてである。
ケースファイル
署名は通った。それでも From は署名者ではない――DKIM ドメイン署名の権限
画面の From ドメインには `bank.example`、判定には DKIM pass と出た。実際に署名したのは攻撃者の `receipt-alert.example` だった。検証は正しい。一つのドメインの証拠を別の名前へ移した判断が誤っていた。

ケースファイル
ダイジェストは一致した。それでも送信者は不明だった――HTTP `Content-Digest` が持つ権限の限界
設定ファイルは通信中に壊れたのではない。最初から有害で、しかも正しく計算された `Content-Digest` が付いていた。サービスは「検証済み」と表示し、そのまま変更を適用した。攻撃者はハッシュ関数を破っていない。本文とダイジェストの両方を自分で用意しただけだ。

ケースファイル
ヘッダーはクライアントを名乗った。接続元は同意しなかった:HTTP `Forwarded` とプロキシ連鎖の権限
本来は二段のリバースプロキシだけが到達できるオリジンに、外部から直接接続できる経路が残っていた。送信者は管理用許可リストのアドレスを `X-Forwarded-For` の左端に置き、IP 制御を通過した。文字列の解析は成功していた。失敗したのは、その接続元に過去の通信経路を証言する権限がなかったことである。

ケースファイル
TLSコンテキストを選んだ名前に、要求を許可する権限はない:SNIという経路ヒント
障害ではなく、成功ログが問題を隠した。ClientHello の`tenant-a.example`から意図した証明書が選ばれ、TLS 1.3も完了した。ところが認可層は、その選択ラベルを利用者の tenant ID として受け取った。クライアントはまだ何者とも確認されていなかった。
ケースファイル
証明書署名は通った。それでも握手は終わっていない:TLS 1.3 `Finished` の証拠境界
監視基盤は、サーバーの CertificateVerify 検証が成功した瞬間に「認証済み接続」を一件加算した。直後の`Finished`は不正で、クライアントは`decrypt_error`として接続を終了した。署名が証明した内容は正しかった。誤っていたのは、その証明にまだ到達していない完了状態まで背負わせた運用側だった。

ケースファイル
エッジは HTTP/2、オリジンは HTTP/1.1:TLS ALPN が決められるのは一つの接続だけ
ブラウザーは `h2` と `http/1.1` を提示し、エッジは `h2` を選んだ。TLS は完了し、HTTP/2 のフレームも正しく流れた。それを根拠に資産台帳がオリジンを「HTTP/2 ネイティブ」と記録した瞬間、正しい観測は誤った主張になった。エッジは TLS を終端し、別の接続でオリジンへ HTTP/1.1 を送っていたからだ。

ケースファイル
CA 名は載っていた。それでも主体は許可されない:TLS `certificate_authorities` が持つ選択ヒントの権限
サーバーが示した CA 名に合うため、クライアントはある証明書を選んだ。サーバー側のパス検証も成功した。しかしサービスは、その主体が対象テナントに登録されていないとして操作を拒んだ。暗号処理は壊れていない。壊れていたのは、CA 名の一致をアクセス許可まで引き上げた運用上の意味づけだった。
ケースファイル
署名は正しくても、状態は古い:TLS OCSP ステープリングとキャッシュ回答の権限
10時07分に証明書が失効した。ところが10時11分の TLS 接続には、数時間先の `nextUpdate` を持つ署名済みの `good` 応答が添付されていた。改ざんではない。正規の応答が、定められた時間枠の中で現実に遅れたのである。障害を深めたのは、その違いを `revocation_checked=true` という一つの緑色表示に潰した運用だった。
ケースファイル
ソケットは閉じた。取引は終わっていない:TLS `close_notify`が持つ終了権限
決済クライアントには成功応答が届き、TLS 接続も正常終了に見えた。だがサーバー側のデータベースには結果が残っていなかった。`close_notify`が偽物だったのではない。サーバーがその方向で TLS メッセージをもう送らないことを正しく示しただけで、取引の永続化までは語っていなかった。接続の事実に業務判断を代行させたことが、障害の出発点だった。
会員ロック解除
会員限定プロフィール分析
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
Strategic Circle に参加Leadership Alliance 解説
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加セッションマップ
アクティブなケースファイル
AFRINIC サガ
複数年にわたるガバナンスと法的危機が、世界中の RIR の説明責任に影響を及ぼしています。
AFRINIC サガを開く