Summary
- BPSec COSE第18版はOCSPの運用節を追加した。長期間有効な証明書を速やかに失効させるには、検証者から応答サーバーまでオンラインの経路が要る。
- 認証局は証明書にOCSPのURIを載せるか選び、受信側は到達見込みに応じて照会するかを決める。
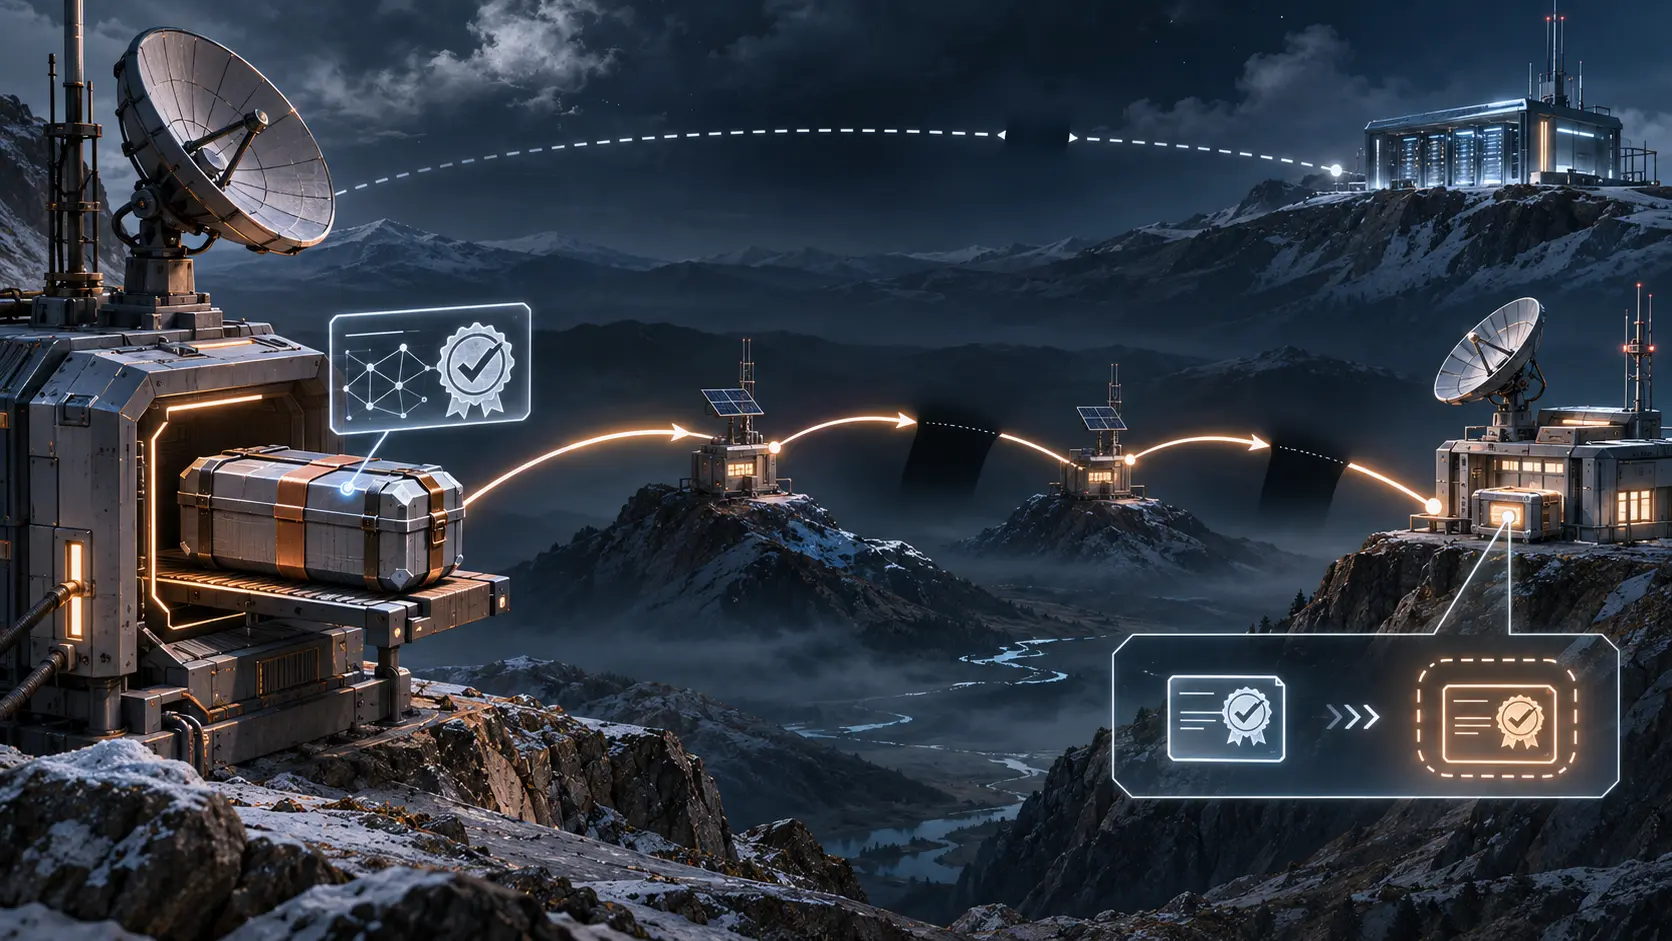
バンドルは接続の途切れを待ち抜いて届く。COSEの結果と証明書があれば、信頼する認証局まで証明書の経路を調べられる。次の問いは、その証明書がいま失効しているかどうかだ。RFC 6960のOCSPは応答先との通信を必要とする。11月2日の新しい草案は、この通信が遅延耐性ネットワークの切断区間では成立しない場合を扱う。第17版にはこの節がない。IETFの記録では、文書はなお審査中の標準化草案だ。
認証局がURIを証明書へ書いても、遠隔の検証ノードに回線は生まれない。草案はインターネットに接続できる場合のOCSP確認を推奨し、到達見込みに応じたローカルポリシーを認める。複数の離れたIP領域へは地理的な負荷分散やエニーキャストも候補になる。もう一つの時刻はバンドル作成時刻だ。証明書の有効期間は受信時刻ではなく作成時刻で判定するが、この判定だけでは現在の失効状態は分からない。
別案としてRFC 8739の短期自動更新証明書がある。発行する認証局はRFC 9891によるNODE-IDのオンライン確認を行い、中間認証局を端末に近づけられる。更新を止めれば次の証明書は出ないが、既発行分は期限まで残る。切断中の照会結果と受信判断を示す実機記録は公式資料にない。その記録が採用すべき方式を決める。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
ストラテジックサークル限定
ストラテジックサークル
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
ストラテジックサークルに参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加