
Resumen
- Wal-Mart Stores, Inc. figura en el registro público de la zona raíz y en el acuerdo de registro como organización patrocinadora u operador de registro de cuatro dominios de nivel superior:.walmart,.samsclub,.grocery y.george. Se trata de una superficie real de control de DNS y de registro, no solo de una historia de marca minorista. [2] [3] [4] [5] [6] [7] [8] [9]
- El registro público acredita los datos de delegación, los acuerdos de registro, las interfaces técnicas designadas, los mecanismos de continuidad, las obligaciones sobre datos de registro y los procesos de cambio. Por sí mismo, no acredita una fiabilidad reiterada del producto, el volumen de registros, la arquitectura privada, la eficacia de la seguridad ni un resultado atribuible para un cliente.
El objeto de directorio actual de BTW identifica a Wal-Mart Stores, Inc. [1] Los registros de la zona raíz de la IANA nombran a la misma organización como patrocinadora de.walmart,.samsclub,.grocery y.george, mientras que las páginas de acuerdos de la ICANN la identifican como operadora de esos espacios de nombres. Los registros exponen servidores de nombres autoritativos, direcciones IPv4 e IPv6, puntos de conexión WHOIS y RDAP, contactos administrativos y técnicos, fechas y tipos de acuerdo, y materiales públicos de cambio. [2] [3] [4] [5] [6] [7] [8] [9]
Este artículo trata esos cuatro espacios de nombres como una superficie acotada de control de una empresa tecnológica. No trata a Wal-Mart Stores, Inc., Walmart Inc., GoDaddy Registry, ICANN, IANA, los registradores, los titulares de dominios, los proveedores de depósito de datos o todas las filiales de Walmart como intercambiables. Los registros públicos de la raíz identifican a GoDaddy Registry como contacto técnico, pero ese hecho no revela la división privada del trabajo, las condiciones comerciales ni la arquitectura de implementación detrás de cada función de registro.
El operador jurídico sigue siendo un punto de responsabilidad distinto incluso cuando el trabajo técnico está delegado.
La prueba central es operativa, no promocional. Una página pública puede acreditar que una capacidad, una interfaz, una obligación o un proceso de cambio existen. La fiabilidad de un producto exige observaciones reiteradas que demuestren que la capacidad funciona correctamente durante un periodo definido y en condiciones definidas. Un resultado para un cliente exige evidencia atribuible de que un titular, usuario o proceso de negocio concreto logró un resultado gracias al servicio. El registro conservado es sólido en cuanto a capacidades y límites institucionales.
No aporta evidencia suficiente para afirmar una fiabilidad medida ni resultados de producción para clientes.
El objeto de empresa es más reducido que el grupo empresarial Walmart
El objeto del directorio es Wal-Mart Stores, Inc., y esa identidad exacta importa. [1] Los nombres corporativos pueden cambiar, las filiales pueden compartir marca y un sitio minorista público puede operarse mediante acuerdos distintos de los de un acuerdo de registro. Los registros de la zona raíz y de la ICANN revisados aquí utilizan repetidamente Wal-Mart Stores, Inc. como patrocinador u operador. [2] [3] [4] [5] [6] [7] [8] [9] Ese es el límite de entidad defendible para el artículo.
Sería inexacto usar los registros como prueba de que todas las unidades de negocio de Walmart controlan los cuatro TLD, de que todos los servicios orientados al cliente operan bajo ellos o de que la sociedad matriz actual ejecuta directamente cada función técnica. También sería inexacto confundir al operador con su contacto técnico. La IANA enumera un contacto de GoDaddy Registry y un conjunto de servidores de nombres, pero la entrada de la zona raíz es un registro de coordinación, no un organigrama. [2] [3] [4] [5]
Este límite de identidad tiene consecuencias operativas. La gestión de incidentes, las solicitudes de datos, los cambios de DNS, las enmiendas de acuerdos, los cambios de proveedor de servicios y las solicitudes de cesión pueden involucrar a partes autorizadas distintas. Un inventario de control útil debe conservar el operador jurídico, la cadena del TLD, el proveedor técnico, el contacto administrativo, el acuerdo de registro, los puntos de conexión de DNS, los puntos de conexión de datos de registro y los responsables de escalado como campos separados.
Tratar una única marca como respuesta a todas las preguntas de titularidad debilita la autorización y el aislamiento de fallos.
La misma cautela se aplica a la palabra «cliente». Un TLD de marca puede tener elegibilidad estrictamente controlada o registros limitados. Las páginas públicas revisadas no ofrecen un recuento actual fiable de dominios registrados ni una lista de usuarios de producción. No debe inferirse ningún resultado de cliente a partir de la existencia de una cadena delegada, un establecimiento o una URL de servicios de registro.
Cuatro delegaciones forman una superficie de control acotada
Los registros de la IANA enumeran las cuatro cadenas como dominios genéricos de nivel superior patrocinados por Wal-Mart Stores, Inc. [2] [3] [4] [5] Los registros muestran un patrón operativo recurrente: seis servidores de nombres autoritativos, direcciones IPv4 e IPv6, un punto de conexión WHOIS, un punto de conexión RDAP por HTTPS y datos de contacto. Los registros de.walmart,.samsclub y.george comparten un patrón de direcciones para los servidores a, b y c, mientras que.grocery usa direcciones adyacentes para esas tres etiquetas. Los servidores x, y y z usan otro conjunto común de direcciones en los cuatro registros.
Esa comunidad visible sugiere un patrón de servicio compartido, pero no prueba que todos los componentes, procesos, ubicaciones o dominios de fallo sean idénticos. Las direcciones compartidas pueden revelar dependencias comunes; también pueden estar detrás de una infraestructura distribuida. Un registro de la raíz no puede mostrar la topología completa, la política de enrutamiento, el equipo operativo, el diseño de replicación de datos, la versión de software ni la asignación contractual de funciones.
La visión de las cuatro cadenas sigue siendo útil porque expone un riesgo de cambio correlacionado. Una plantilla de configuración, un cambio de proveedor de servicio, una actualización de contacto, un proceso DNSSEC o una política de datos de registro pueden afectar a más de un espacio de nombres. A la inversa, una diferencia de dirección o de acuerdo específica de una cadena puede crear una excepción que un libro de procedimientos compartido pase por alto. Por tanto, los operadores deben mantener tanto una línea de base de cartera como diferencias por TLD.
La cartera no debe interpretarse como cuatro productos idénticos. La ICANN etiqueta.walmart,.samsclub y.george como acuerdos de marca (Specification 13), mientras que.grocery aparece como un acuerdo base no patrocinado sin esa etiqueta de marca en su página de acuerdo. [6] [7] [8] [9] Esa diferencia modifica las preguntas de política y elegibilidad que debe plantear un evaluador, incluso si varias interfaces técnicas parecen similares.
La base de datos de la zona raíz es un registro, no el servicio en ejecución
La IANA describe la zona raíz del DNS como el nivel más alto de la jerarquía de nombres y dice que sus responsabilidades incluyen asignar gestores de TLD, registrar los datos técnicos de delegación y publicar un registro de información relacionada. [17] Se trata de una función de coordinación autoritativa. Proporciona a operadores y resolutores un registro compartido de quién gestiona un TLD y dónde están los puntos de delegación.
El registro no hace que los paquetes circulen por sí solo. La prestación del servicio DNS depende de que los servidores autoritativos respondan correctamente, de que las rutas de red lleguen hasta ellos, de que los datos de la zona sean coherentes, de que el material DNSSEC sea válido y de que los cambios alcancen la raíz y la infraestructura de servicio en el orden previsto. Por tanto, la base de datos de la zona raíz debe tratarse como un registro de responsabilidad mantenido, no como una descripción soberana de todos los hechos operativos.
Esa distinción evita dos errores opuestos. La confianza ciega daría por hecho que un punto de conexión enumerado está sano porque aparece en el registro. El descarte ignoraría el valor operativo de los nombres, direcciones, contactos y datos de confianza exactos. La postura práctica es comparar el registro con el comportamiento observado del DNS, documentar las diferencias y asignar un responsable de corrección. El servicio en ejecución es la capa de realidad; el registro del registro hace que esa realidad sea localizable y gobernable.
La exactitud importa porque la automatización y las personas consumen los mismos campos. Un contacto técnico obsoleto puede retrasar la respuesta. Un servidor de nombres o una dirección incorrectos pueden perjudicar la delegación. Un punto de conexión RDAP desajustado puede dirigir las consultas al servicio equivocado. Un cambio DNSSEC registrado en la secuencia incorrecta puede provocar un fallo de validación. El registro no es evidencia suficiente de fiabilidad, pero su singularidad y exactitud forman parte de la continuidad.
Los registros de delegación revelan capacidad y dependencia compartida
El registro de.walmart enumera a.nic.walmart, b.nic.walmart, c.nic.walmart, x.nic.walmart, y.nic.walmart y z.nic.walmart, cada uno con direcciones IPv4 e IPv6. Enumera whois.nic.walmart y RDAP basado en HTTPS en rdap.nic.walmart. [2] Los registros de.samsclub,.grocery y.george siguen la misma estructura general con nombres de host específicos de cada cadena. [3] [4] [5]
Estos campos acreditan capacidad en la capa de delegación: los puntos de conexión de servidores de nombres están publicados, existen direcciones de doble pila y se designan servicios de datos de registro. No prueban que todos los puntos de conexión respondan correctamente desde todas las redes, que los sistemas subyacentes sean independientes, que las actualizaciones de zona sean oportunas o que las respuestas RDAP cumplan todos los requisitos actuales.
Los conjuntos de direcciones recurrentes son especialmente relevantes para el riesgo correlacionado. Seis nombres pueden compartir proveedores, dependencias de enrutamiento, automatización, credenciales o procedimientos de cambio. La redundancia debe evaluarse por dominio de fallo, no por cantidad de etiquetas. Un evaluador necesitaría mediciones de consultas autoritativas desde redes diversas, observaciones de enrutamiento, validación DNSSEC, historial de cambios y evidencia de incidentes antes de llegar a una conclusión sobre la fiabilidad del producto.
Los registros también exponen el trabajo de mantenimiento. El operador y el proveedor técnico necesitan mantener alineados los datos de la raíz, los datos de zona, las direcciones de host, el estado DNSSEC, WHOIS, RDAP y los contactos. Un cambio en una capa puede ser correcto localmente y aun así fallar en un límite de integración. El trabajo no termina cuando un ticket dice «actualizado»; termina cuando el estado previsto es visible mediante los protocolos públicos pertinentes y el retroceso sigue siendo posible.
Los acuerdos de registro hacen inspeccionable el límite del operador
La ICANN describe a los operadores de registro como organizaciones que mantienen la base de datos maestra de nombres registrados bajo un gTLD concreto. Sus páginas identifican a Wal-Mart Stores, Inc. como operadora de las cuatro cadenas revisadas. [6] [7] [8] [9] Los acuerdos de.walmart,.samsclub y.george están fechados el 31 de julio de 2015. El acuerdo de.grocery está fechado el 16 de junio de 2016. Esas páginas exponen acuerdos, enmiendas, avisos generales, materiales sobre colisiones de nombres y otros registros de cambios.
Las páginas de acuerdos establecen una superficie contractual de control. Permiten preguntar quién es responsable de la obligación de registro, qué acuerdo se aplica, si figura la Specification 13 y qué enmiendas o materiales de renovación públicos existen. No acreditan que el operador realice internamente todas las tareas técnicas ni que todas las obligaciones se hayan cumplido perfectamente a lo largo del tiempo.
La página del Acuerdo de Registro Base 2026 ofrece un punto de referencia actual del marco de acuerdos más amplio y dice que la versión se aprobó el 12 de marzo de 2026. [10] Es una línea de base de gobierno, no un informe de rendimiento de estos cuatro registros. El evaluador debe determinar aún qué disposiciones y enmiendas se aplican a cada acuerdo y a partir de qué fecha.
El texto contractual es valioso porque define responsabilidades y remedios. Es insuficiente como evidencia de fiabilidad porque una obligación puede existir sin prueba de ejecución. La revisión operativa debe conectar el acuerdo con el DNS en ejecución, los sistemas de registro, el servicio de datos de registro, el depósito, la preparación de continuidad, los registros de cambios y el comportamiento medido.
La condición de marca es un atributo de política, no una afirmación de disponibilidad
La ICANN etiqueta.walmart,.samsclub y.george como acuerdos de marca (Spec 13), base y no patrocinados. [6] [7] [9] Esa clasificación pública es útil para evaluar la elegibilidad, el control y la relación entre el espacio de nombres y la organización. No significa que el TLD se utilice activamente para una carga minorista concreta, que todos los registros pertenezcan a una filial o que el espacio de nombres tenga un volumen determinado.
La página de.grocery es diferente. Enumera un acuerdo base no patrocinado y no muestra la etiqueta de marca (Spec 13) que aparece en las otras tres páginas. [8] Un artículo sobre una cartera de cuatro TLD debe preservar esa diferencia. Aplicar la suposición de TLD de marca a.grocery sin términos de apoyo aplanaría una frontera de política relevante.
La condición de política afecta a preguntas operativas. ¿Quién puede registrar? ¿Qué nombres pueden asignarse? ¿Qué contactos y registradores participan? ¿Qué datos fluyen del registrador al registro? ¿Qué procedimientos de abuso y divulgación se aplican? Las páginas revisadas no responden a todas estas preguntas para todos los registros en producción. Identifican el marco de acuerdos a partir del cual puede proceder una revisión más específica.
La condición de marca tampoco prueba la seguridad. Un modelo de elegibilidad estrictamente controlado puede reducir parte de la exposición mientras concentra el riesgo administrativo. El compromiso de una cuenta privilegiada, una delegación incorrecta, material DNSSEC obsoleto o una transición de proveedor de servicios pueden afectar igualmente a un espacio de nombres restringido. La fiabilidad proviene de controles mantenidos y de una operación observada, no solo de la etiqueta.
.grocery es una excepción que debe permanecer visible
La fecha y el tipo de acuerdo de.grocery difieren de los otros tres registros. [8] Su delegación de IANA se registró más tarde, y las direcciones de sus servidores de nombres a, b y c difieren en el valor final de dirección respecto de los hosts paralelos usados por las otras cadenas revisadas. [4] Son pequeñas diferencias públicas con implicaciones de flujo de trabajo potencialmente importantes.
Un libro de procedimientos de cartera compartido no debe sobrescribirlas. El diseño correcto es una línea de base común más excepciones explícitas: metadatos del acuerdo, delegación de raíz, URL del servicio de registro, direcciones de servidores de nombres, material DNSSEC, puntos de conexión WHOIS y RDAP, contactos y dependencias de proveedores. Cada excepción debe tener un responsable y un método de validación.
La gestión de excepciones tiene costes. Un tratamiento de acuerdo separado puede exigir una revisión jurídica separada. Un conjunto de direcciones distinto puede requerir un objetivo de supervisión distinto. Una renovación o enmienda posterior puede crear una ventana de cambio distinta. La automatización uniforme que asume que las cuatro cadenas son equivalentes puede comunicar éxito y pasar por alto el único campo que diverge.
Nada en el registro público demuestra que.grocery sea menos fiable o más fiable. La evidencia solo respalda la existencia de diferencias que deben preservarse. La fiabilidad de un producto exigiría mediciones de cada TLD, y un resultado de cliente exigiría evidencia atribuible de un titular o servicio afectado.
Capacidad, fiabilidad del producto y resultado para el cliente son afirmaciones distintas
El registro público respalda una afirmación sustancial de capacidad. Cuatro TLD están delegados. Los servidores autoritativos, los puntos de conexión WHOIS y RDAP están publicados. Existen acuerdos y procesos de cambio. La ICANN describe controles de continuidad, depósito, cesión, colisión de nombres, datos de registro y proveedor de servicios. [2] [3] [4] [5] [6] [7] [8] [9] [11] [12] [13] [14] [15] [16] [18]
La fiabilidad del producto es una afirmación distinta. Exigiría mediciones repetidas durante un intervalo indicado: éxito de respuestas autoritativas, distribuciones de latencia, validación DNSSEC, coherencia de zona, disponibilidad y conformidad RDAP, comportamiento EPP, aceptación de depósitos, tasas de fallo de cambios, ejercicios de recuperación y duración de incidentes. Las fuentes conservadas no aportan esas mediciones para los cuatro TLD de Wal-Mart Stores, Inc.
Un resultado para un cliente es aún más reducido. Necesitaría una parte identificada, una línea de base definida, un vínculo causal y un resultado medido. Como ejemplos, un titular que completa una migración sin interrupción o un consumidor que accede a un servicio porque un TLD permaneció disponible. Ningún resultado atribuible de ese tipo aparece en el registro revisado.
Mantener separados estos niveles no es cautela semántica por sí misma. Evita que requisitos contractuales se presenten como rendimiento observado y que una marca visible se presente como éxito de cliente. También hace más útil la diligencia debida: la capacidad dice al evaluador qué debe probar, los datos de fiabilidad muestran cómo se comporta el sistema y la evidencia de resultado muestra si ese comportamiento importó.
El DNS autoritativo es una responsabilidad operativa multicapa
El DNS autoritativo de un TLD no es un servidor y un archivo de zona. Incluye la delegación de raíz, la accesibilidad de los servidores de nombres autoritativos, contenidos de zona coherentes, glue cuando se requiere, enrutamiento, capacidad, supervisión, control de cambios y recuperación. Los registros de la IANA muestran la superficie pública de delegación de cada cadena. [2] [3] [4] [5] El marco de continuidad de la ICANN identifica la resolución DNS como una de las cinco funciones críticas de registro. [11]
La supervisión debe observar más que una simple comprobación de «DNS activo». Las consultas deben realizarse desde redes diversas sobre IPv4 e IPv6. Los resultados deben comparar seriales, códigos de respuesta, datos de delegación, validación DNSSEC, comportamiento de truncamiento y accesibilidad de cada punto de conexión autoritativo. La supervisión debe distinguir un servidor inaccesible de un fallo sistémico y debe conservar evidencia en torno a los cambios planificados.
El fallo de integración puede ocurrir entre capas. Una zona puede ser correcta en un sistema primario pero no estar totalmente distribuida. Una delegación de raíz puede retrasarse respecto de un cambio de proveedor previsto. Una dirección IPv6 puede estar publicada pero ser inaccesible. Un cambio de cortafuegos puede afectar a un transporte. Una plataforma de supervisión puede compartir la misma dependencia que el servicio que debe observar.
Los registros públicos establecen dónde probar y quién está designado. No establecen el resultado de esas pruebas. Esa es la primacía del código en ejecución: la documentación define la intención, mientras que el comportamiento observado del protocolo determina si el servicio funciona de verdad.
DNSSEC añade una cadena de tiempos y custodia
Las páginas de la IANA exponen información de delegación relacionada con DNSSEC, y la descripción de EBERO de la ICANN incluye el mantenimiento de una zona correctamente firmada entre las funciones críticas. [2] [3] [4] [5] [11] DNSSEC puede permitir que los resolutores de validación detecten modificaciones no autorizadas, pero el control depende de claves, firmas, algoritmos, tiempos y coordinación padre-hijo correctos.
El riesgo operativo aparece a menudo en los límites de renovación. Una clave nueva puede publicarse antes o después de que los datos padre correspondientes estén listos. Las firmas pueden caducar. La automatización puede firmar una vista y servir otra. Los relojes pueden desviarse. Un sistema de recuperación puede restaurar datos de zona sin el estado de firma esperado. Un resolutor puede rechazar correctamente datos que un operador esperaba que aceptara.
El mantenimiento exige por tanto un procedimiento por etapas con condiciones previas, puntos de observación, retroceso y separación de funciones. El operador debe saber qué parte controla la firma, qué parte presenta los cambios padre, quién puede aprobar una acción de emergencia y cómo se valida el resultado desde fuera del entorno de servicio. Los proveedores de servicios compartidos pueden simplificar las herramientas, pero también crean un riesgo correlacionado de credenciales y automatización entre las cuatro cadenas.
La existencia de campos y requisitos DNSSEC es un hecho de capacidad. No es evidencia de que todas las firmas hayan sido válidas durante todos los intervalos. La fiabilidad del producto exige resultados de validación conservados y registros de cambios. No puede afirmarse ningún resultado de cliente solo porque DNSSEC esté configurado.
RDAP convierte los registros de registro en un servicio de protocolo
Cada registro de la IANA nombra un punto de conexión RDAP por HTTPS específico de su TLD. [2] [3] [4] [5] El perfil operativo RDAP de la ICANN describe un reemplazo estandarizado de WHOIS y especifica comportamiento obligatorio de protocolo, transporte, objetos, respuestas y sincronización para las partes contratadas. [13]
El perfil exige HTTPS, prácticas TLS seguras, soporte de GET y HEAD, información de conformidad, transporte IPv4 e IPv6, registros DNS firmados para el servicio RDAP y respuestas JSON estructuradas. También aborda nombres internacionalizados, respuestas de ayuda, avisos de truncamiento, redacción, mapeos de estado y sincronización entre los sistemas de registro y la salida de datos de registro. [13] Estos requisitos exponen una superficie de integración amplia.
Un punto de conexión que devuelve HTTP 200 no basta. Una revisión de fiabilidad útil probaría la validación TLS, la conformidad del protocolo, el arranque autoritativo, las consultas de dominios y servidores de nombres, los errores esperados, los marcadores de redacción, las marcas de tiempo, el comportamiento IPv4 e IPv6 y la coherencia con la base de datos del registro. También comprobaría con qué rapidez aparece un cambio de registro y si la respuesta explica correctamente el truncamiento o los límites de autorización.
RDAP también tiene consecuencias de política. La salida pública puede diferir de los datos almacenados porque la ley y la política exigen redacción o limitan la divulgación. Un valor público ausente no es automáticamente pérdida de datos, y un valor presente no es automáticamente una divulgación adecuada. La fiabilidad del producto incluye la semántica correcta, no solo la disponibilidad.
WHOIS sigue siendo un límite de compatibilidad y mantenimiento
Las páginas de la IANA también enumeran servidores WHOIS para las cuatro cadenas. [2] [3] [4] [5] El perfil RDAP analiza RDAP junto con otros servicios de directorio de datos de registro, y la política de datos de registro asigna obligaciones de publicación entre operadores de registro y registradores. [13] [16]
Operar interfaces paralelas crea trabajo de coherencia. Un registro puede actualizarse en la base de datos del registro mientras una vía de publicación queda rezagada. Los campos pueden representarse de modo distinto. Las reglas de redacción pueden aplicarse de modo incoherente. Un cliente puede depender de un formato de respuesta heredado mientras los controles más nuevos se implementan en RDAP. La retirada o el cambio de una interfaz puede romper consumidores no rastreados.
La evaluación correcta no es que RDAP arregle automáticamente WHOIS. RDAP aporta transporte estructurado y semántica más rica, pero añade dependencias de TLS, JSON, arranque, modelo de objetos y conformidad. WHOIS es más sencillo en algunos aspectos pero menos estructurado. Mantener ambos significa probar los datos de origen compartidos y el comportamiento específico de cada interfaz.
La dependencia puede aparecer tanto a través de los consumidores como de los proveedores. Las herramientas internas, los equipos de seguridad, los flujos legales y los integradores externos pueden depender de detalles de salida no documentados. La planificación de migración debe inventariar esas dependencias y probarlas frente a las especificaciones actuales. El registro revisado identifica los puntos de conexión y la línea de base de política, pero no revela el inventario de consumidores ni los resultados de migración.
EPP y el sistema de registro compartido están detrás del registro público
La página EBERO de la ICANN identifica la operación del Sistema de Registro Compartido como una función crítica, y la página de subcontratación material dice que esta función suele prestarse mediante el Protocolo de Aprovisionamiento Extensible, o EPP. [11] [18] EPP es la interfaz mediante la cual registradores y registros intercambian habitualmente comandos de aprovisionamiento de dominios y objetos relacionados.
El registro público de la IANA no revela sesiones de registradores, volumen de comandos, profundidad de colas, arquitectura de base de datos ni credenciales privadas. No obstante, apunta a una capa operativa que debe permanecer coherente con RDAP, WHOIS, la publicación DNS, el depósito y la política. Un comando de registro correcto que no se refleja en los sistemas dependientes es un fallo de integración incluso si la propia respuesta EPP era sintácticamente válida.
La supervisión debe por tanto rastrear transiciones de estado en lugar de contar únicamente la disponibilidad de puntos de conexión. Una prueba controlada puede seguir un objeto autorizado desde la aceptación del comando hasta el estado de registro, la publicación DNS cuando corresponda, la salida de datos de registro y la inclusión en el depósito. Cada transición necesita un tiempo esperado, evidencia y un responsable de excepciones.
Aquí no hay ningún resultado privado de transacción de ese tipo. La afirmación defendible es que SRS/EPP es una superficie crítica de control reconocida por el marco de continuidad y cambio de proveedor de la ICANN. La fiabilidad sigue siendo una cuestión de medición.
La política de datos de registro asigna funciones entre las partes
La Política de Datos de Registro de la ICANN se aplica a los registradores acreditados y a los operadores de registro con acuerdos con la ICANN. Distingue recopilación, transferencia del registrador al registro, transferencia al depósito, publicación pública, divulgación, registro, retención y protección de datos. [16] Esa asignación importa porque ninguna parte origina o controla necesariamente todos los campos.
La política identifica datos que los registradores deben transferir, datos que pueden transferirse cuando existe una base jurídica y un acuerdo de tratamiento, y datos que los operadores de registro deben depositar con proveedores de depósito aprobados. También define requisitos de publicación y redacción. [16] Esas distinciones crean trabajo de integración jurídica y técnica.
Un valor ausente en RDAP puede deberse a redacción lícita, ausencia en la recopilación, fallo de transferencia, retraso de sincronización o defecto de salida. Una investigación debe identificar el campo, el origen, la política aplicable, la vía de transferencia, el estado almacenado, la regla de publicación y la marca de tiempo. Tratar todos los campos ausentes como una única clase de fallo produciría una remediación incorrecta y podría exponer datos protegidos.
El coste de mantenimiento incluye actualizaciones de políticas, cambios de esquema, pruebas de mapeo de datos, controles de retención, flujos de divulgación y evidencia de auditoría. La política pública describe responsabilidades, pero no muestra cómo Wal-Mart Stores, Inc. o sus proveedores las implementan internamente. Tampoco prueba que un registro de registro concreto sea exacto.
El depósito de datos es preparación de recuperabilidad, no servicio restaurado
La ICANN dice que los operadores de registro están obligados por sus acuerdos a depositar ciertos datos de registro con un proveedor de depósito de datos aprobado. [12] La Política de Datos de Registro describe categorías de datos que los operadores de registro y los registradores deben o pueden presentar. [16] El depósito es un mecanismo de continuidad porque crea una copia externa que puede respaldar una transición o recuperación.
Un depósito aceptado no es lo mismo que una restauración correcta. Los calendarios de depósito, la validación de formatos, el cifrado, la custodia de claves, la integridad, las cadenas incrementales, la disponibilidad del proveedor y las herramientas de restauración afectan a la recuperabilidad práctica. Un archivo puede existir y estar obsoleto, incompleto o ser difícil de usar en condiciones de emergencia.
La supervisión debe distinguir la entrega del depósito, la validación automatizada, la resolución de excepciones y la restauración probada. Un depósito fallido necesita un responsable, un límite de reintentos, escalado y evidencia de que se cerró la brecha. Excepciones repetidas pueden indicar un problema de esquema o de datos previos, no un problema de transporte.
La página revisada enumera el límite de proveedor aprobado y el requisito. No identifica el proveedor utilizado para estos cuatro TLD, no revela resultados de depósitos ni informa de un ejercicio de restauración. La conclusión segura es que el depósito forma parte del diseño de continuidad exigido, no que la recuperación esté probada.
EBERO define un suelo de emergencia restringido
El marco de Operador de Registro de Respaldo de Emergencia (Emergency Back-end Registry Operator) de la ICANN puede activarse cuando un operador de gTLD corre el riesgo de no poder sostener una de cinco funciones críticas: resolución DNS, sistema de registro compartido, servicios de directorio de datos de registro, depósitos de datos de registro y mantenimiento de una zona DNSSEC correctamente firmada. [11]
El marco es deliberadamente limitado. La ICANN señala que un proveedor de emergencia no presta todos los servicios adicionales que un operador de registro podría haber ofrecido, como alojamiento o analítica. [11] Esto importa para las expectativas de continuidad. EBERO pretende proteger el suelo crítico del registro, no reproducir todas las funciones comerciales, integraciones privadas o flujos de marca.
La activación de emergencia implica también costes de transición. Los datos y las claves deben estar utilizables. Los sistemas DNS y de registro deben coordinarse. Los contactos y la autoridad deben estar claros. Los registradores y otras partes dependientes necesitan comunicación. Volver de la operación de emergencia o pasar a un proveedor a largo plazo exige otra transición controlada.
La existencia de EBERO no establece que estos cuatro TLD lo hayan necesitado, que la activación fuese instantánea o que todos los servicios dependientes continuasen sin cambios. Define un límite de recuperación contra el cual los operadores pueden planificar y probar.
El límite del proveedor técnico es visible pero incompleto
La IANA enumera GoDaddy Registry como contacto técnico de las cuatro delegaciones. [2] [3] [4] [5] Esa es una dependencia pública importante. No debe inflarse hasta convertirse en una declaración arquitectónica completa. Un contacto técnico puede representar una o más funciones críticas sin revelar todos los subcontratistas, sitios, sistemas, propietarios de credenciales o procesos operativos.
La guía de subcontratación material de la ICANN identifica DNS, DNSSEC, SRS/EPP, RDAP y WHOIS como funciones críticas cuyos acuerdos de proveedor pueden requerir una gestión formal de cambios. [18] El marco reconoce que el operador sigue siendo responsable mientras un proveedor de servicios de registro puede operar una infraestructura técnica sustancial.
Esta división crea un problema de supervisión. El operador jurídico necesita visibilidad suficiente para evaluar niveles de servicio, incidentes, cambios, eventos de seguridad, tratamiento de datos y preparación de recuperación. El proveedor necesita autorización clara y reglas de negocio precisas. Ninguna de las partes debe asumir que la otra es dueña de una excepción no definida.
Controles útiles incluyen una matriz de responsabilidades, un inventario exacto de servicios, aprobadores de cambios designados, reglas de gravedad de incidentes, revisión de accesos, retención de evidencia, condiciones de devolución de datos y asistencia a la transición. Las páginas públicas revisadas establecen las partes y la superficie formal de cambio. No muestran el contrato privado ni prueban la eficacia de estos controles.
Un cambio de proveedor es una migración de sistema, no un intercambio de vendedor
La página de subcontratación material de la ICANN dice que un cambio de proveedor puede abarcar resolución DNS, DNSSEC, SRS/EPP y servicios de datos de registro. Describe evaluación, pruebas, planificación de transición y aprobación, y aconseja reservar un tiempo considerable para el proceso. [18] Eso refleja la amplitud de la dependencia.
Una migración debe preservar más que los nombres de los servicios. Las zonas DNS y los datos de delegación deben alinearse. Las claves DNSSEC y los registros padre requieren una secuenciación controlada. Las conexiones y credenciales de los registradores deben moverse de forma segura. Los puntos de conexión RDAP y WHOIS deben seguir siendo correctos. Los datos de registro y los flujos de depósito necesitan continuidad. La supervisión, los contactos de abuso, la respuesta a incidentes y la evidencia de auditoría deben acompañar.
El riesgo correlacionado es mayor cuando varios TLD se mueven mediante un único plan compartido. Las herramientas compartidas pueden reducir el trabajo repetido, pero un error de plantilla puede afectar a toda la cartera. Un diseño más seguro define puntos de control por TLD y no avanza al siguiente paso irreversible hasta que las observaciones coinciden con el estado esperado.
El retroceso también es complejo. Un cambio de DNS puede ser reversible mientras que una migración de datos o un corte de credenciales no lo es. Los proveedores antiguo y nuevo pueden conservar brevemente estados distintos. El plan operativo debe definir la autoridad de cada etapa, la fuente de verdad, el método de reconciliación y la eliminación final de datos.
El proceso público establece que se esperan pruebas y planificación de transición. No establece que una migración concreta se produjera o tuviera éxito para los cuatro TLD.
La cesión cambia al operador responsable
La ICANN describe la cesión como la transferencia de derechos u obligaciones de un acuerdo de registro a otra entidad. Su proceso distingue cesionarios afiliados, operadores de registro existentes y operadores de registro nuevos. La ICANN dice que realiza una diligencia debida destinada a proporcionar una seguridad razonable de que el operador propuesto puede continuar una operación de TLD segura, estable y resiliente. [15]
La cesión no es lo mismo que un cambio de proveedor de servicios. Una cambia al operador jurídico; la otra cambia un acuerdo de subcontratación crítico. Pueden estar relacionadas, pero la guía de la ICANN las trata como transacciones separadas con información, revisiones y secuenciación distintas. [15] [18]
La continuidad operativa exige que los registros jurídicos y técnicos converjan. Las páginas de acuerdos, los contactos de IANA, la autorización, los acuerdos de depósito de datos, los instrumentos de operación continuada, los contratos de proveedores, los derechos de acceso y los contactos de incidentes pueden requerir cambios. Una transacción puede estar jurídicamente completa mientras un registro operativo permanece obsoleto, o técnicamente preparada mientras la autoridad no se ha transferido.
El marco público de cesión establece el proceso y las categorías de evaluación. No muestra una cesión pendiente para estos TLD ni prueba que un futuro cesionario funcionaría de forma fiable. La cuestión relevante de diligencia debida es si el operador puede preservar el servicio en ejecución y los registros exactos durante la transferencia.
Las colisiones de nombres son una clase de excepción con impacto externo
La ICANN define una colisión de nombres como un nombre de recurso destinado a un sistema de nombres que se resuelve en otro, con la posibilidad de perturbar o redirigir comunicaciones. [14] El riesgo es relevante para las operaciones de TLD porque las prácticas de nombres privadas y la delegación de DNS global pueden cruzarse.
La gestión de colisiones de nombres no es una afirmación genérica de que estas cuatro cadenas sean inseguras. La fuente revisada describe la clase de riesgo y los recursos de mitigación. No informa de un incidente de Wal-Mart Stores, Inc. ni cuantifica la exposición actual de estos TLD.
La lección operativa se refiere a la evidencia de excepción. Un informe debe preservar el nombre consultado, la ruta del resolutor, la dirección devuelta, la hora, el contexto de red, el comportamiento privado esperado y el comportamiento público observado. La remediación puede implicar cambios internos de espacios de nombres, controles de sufijos de búsqueda, configuración DNS, actualizaciones de aplicaciones o coordinación con el proceso de registro pertinente. Adivinar a partir de una única entrada de registro puede empeorar el problema.
La supervisión también necesita límites. La magnitud de las consultas públicas puede ayudar a identificar una cadena que merece investigación, pero el volumen de consultas por sí solo no prueba un daño grave ni la seguridad. La fiabilidad del producto exige un modelo de observación definido y un historial de incidentes. La existencia de un marco de colisiones de nombres establece requisitos de preparación, no un resultado.
Las obligaciones de abuso y divulgación exigen contactos exactos
La política de datos de registro, las obligaciones de los acuerdos, RDAP, WHOIS y los contactos de la zona raíz forman vías de responsabilidad distintas. [2] [3] [4] [5] [13] [16] Un informe de abuso, una solicitud de divulgación lícita, un incidente técnico y un cambio de delegación no deben encaminarse a través de un único buzón indiferenciado.
La exactitud de los contactos es un control operativo. Una dirección obsoleta puede retrasar la mitigación, mientras que un contacto demasiado amplio puede exponer información protegida o autorizar a la persona equivocada. Las vías de escalado deben identificar finalidad, jurisdicción, requisitos de evidencia, objetivo de respuesta, cobertura fuera de horario y reglas de transferencia.
Los datos de registro públicos pueden estar redactados conforme a requisitos aplicables. [13] [16] Eso crea una vía de excepción para solicitudes lícitas, no una licencia para inferir identidades ocultas. Un proceso fiable distingue datos públicos no disponibles de datos subyacentes no disponibles y registra la autoridad de divulgación.
El registro revisado expone varias superficies de contacto y publicación, pero no proporciona distribuciones de tiempos de respuesta ni resultados de casos. No puede inferirse un resultado de cliente de la mera existencia de una dirección de abuso o una política. La fiabilidad exigiría casos muestreados, marcas de tiempo, calidad de resultados y evidencia de acciones correctivas.
El coste de supervisión está por encima de la automatización
La automatización puede supervisar DNS, validar DNSSEC, consultar RDAP, comparar registros, procesar el estado del depósito y detectar desviaciones de configuración. No puede resolver todas las cuestiones de autorización, política, privacidad o causalidad. La supervisión humana sigue siendo necesaria en los límites entre operador, proveedor, registrador, ICANN, IANA y usuarios afectados.
La carga de supervisión incluye revisar comprobaciones fallidas, aprobar cambios sensibles, investigar datos de registro incoherentes, decidir si una excepción es lícita, coordinar incidentes de proveedores y confirmar la recuperación. El volumen de alertas sin titularidad puede ocultar el fallo más importante. Un sistema útil agrupa señales por TLD y cambio, suprime mantenimientos conocidos y exige evidencia de cierre.
La cartera de cuatro espacios de nombres puede beneficiarse de paneles y procedimientos compartidos, pero las herramientas comunes crean fallos comunes. Una regla de comparación incorrecta puede marcar los cuatro como correctos o incorrectos de forma indebida. Las comprobaciones independientes y el muestreo manual periódico reducen ese riesgo.
Las fuentes públicas no revelan niveles de personal ni el diseño interno de supervisión. No debe afirmarse que la supervisión sea eficiente o costosa en sentido medido. La conclusión defendible es que las interfaces y las clases de excepción crean un trabajo de supervisión inevitable que debe asignarse y probarse.
El coste de integración se acumula en cada límite
La superficie de control une registros de zona raíz, DNS autoritativo, DNSSEC, acuerdos de registro, SRS/EPP, RDAP, WHOIS, política de datos de registro, depósito, contratos de proveedores y continuidad de emergencia. Cada componente puede cumplir su propia interfaz mientras el estado de extremo a extremo es incorrecto.
Ejemplos incluyen una actualización de registrador aceptada por SRS pero no reflejada en RDAP, un cambio de proveedor completado en la infraestructura de servicio pero no en la delegación de raíz, una renovación DNSSEC que deja el estado padre e hijo fuera de secuencia, o un depósito que supera el transporte pero carece de los datos exigidos. Son fallos de integración, no necesariamente interrupciones de componentes.
El modelo de mantenimiento debe definir un inventario canónico, identificadores de eventos, ventanas de propagación esperadas, consultas de reconciliación y retroceso. Los cambios deben observarse desde fuera del límite del servicio y también desde dentro. Un comando correcto es evidencia de aceptación, no prueba de efecto completado.
La dependencia de integración puede crecer cuando las interfaces están documentadas pero las suposiciones operativas no. El comportamiento de registradores personalizado, los mapeos de datos, los procesos de credenciales, las convenciones de supervisión y las herramientas específicas del proveedor pueden hacer la migración más difícil de lo que sugieren los nombres de los protocolos. La portabilidad exige exportación, reemplazo y reconciliación probados, no solo compatibilidad nominal con estándares.
El mantenimiento debe basarse en evidencia y ser reversible
El trabajo rutinario incluye revisión de contactos, renovación de certificados, actualizaciones de software y políticas, operaciones DNSSEC, cambios de zona, mapeo de datos de registro, supervisión de depósitos, pruebas de puntos de conexión y avisos relacionados con acuerdos. Una cartera de cuatro TLD multiplica el número de objetos y crea oportunidades de procedimientos compartidos.
Un registro de mantenimiento debe indicar qué cambió, por qué, quién lo aprobó, qué TLD e interfaces resultaron afectados, qué observaciones se esperaban, qué se observó realmente y cómo funcionaría el retroceso. Debe conservar la hora en una referencia común y vincular acciones jurídicas, de proveedor y técnicas sin confundir a sus responsables.
El éxito de mantenimiento no es «ningún ticket reabierto». Algunos fallos son silenciosos: datos RDAP obsoletos, un punto de conexión IPv6 inaccesible, un problema de validación DNSSEC visto solo por resolutores de validación o un contacto que funciona en horario laboral pero no durante una emergencia. Las comprobaciones posteriores al cambio deben apuntar a la semántica y a la accesibilidad externa.
El registro público expone los objetos y procesos que necesitan mantenimiento. No revela un historial de cambios ni una distribución de rendimiento de Wal-Mart Stores, Inc. La fiabilidad del producto permanece sin probar hasta que se aporten datos observados.
Los modos de fallo abarcan registros, protocolos, personas y proveedores
Un catálogo práctico de fallos para esta superficie incluye:
- datos de delegación de raíz incorrectos u obsoletos;
- uno o más servidores autoritativos inaccesibles por IPv4 o IPv6;
- contenidos de zona incoherentes entre los puntos de conexión de servicio;
- material DNSSEC caducado o secuenciado incorrectamente;
- RDAP no disponible, no conforme, obsoleto o semánticamente incoherente;
- WHOIS y RDAP devolviendo estados contradictorios;
- estado SRS/EPP que no llega a la salida DNS o de datos de registro;
- depósitos incompletos o rechazados;
- un cambio de proveedor con transición o retroceso incompletos;
- una cesión que deja desalineados la autoridad y los registros técnicos;
- informes de colisiones de nombres gestionados sin contexto suficiente;
- políticas de privacidad o divulgación aplicadas incorrectamente;
- contactos de abuso o incidentes inaccesibles;
- automatización compartida que propaga un error a varios TLD;
- supervisión que comparte la misma dependencia que el servicio.
Son escenarios operativos derivados de las interfaces documentadas y del marco de continuidad. No son acusaciones de que alguno haya ocurrido. La diferencia importa: el análisis de riesgos identifica qué debe probarse, mientras que el informe de incidentes exige evidencia fechada.
Cada clase necesita detección, titularidad, contención, recuperación y criterios de cierre. Una etiqueta genérica de gravedad no basta. Un fallo DNSSEC puede requerir coordinación de claves y padre; RDAP obsoleto puede requerir reconciliación del flujo de datos; un fallo de contacto puede requerir corrección de gobernanza; un fallo de depósito puede requerir un nuevo depósito y validación.
La recuperación exige una jerarquía de objetivos
La recuperación debe empezar identificando qué función crítica está deteriorada y qué servicio mínimo debe restaurarse. El marco EBERO de la ICANN proporciona un suelo útil de cinco funciones: DNS, SRS, servicio de datos de registro, depósito y operación DNSSEC correctamente firmada. [11]
El orden puede depender del fallo. Restaurar el DNS autoritativo sin DNSSEC correcto puede dejar a los usuarios de validación sin poder resolver. Restaurar SRS sin sincronización de datos de registro puede crear registros públicos incoherentes. Restaurar una instantánea sin reconciliar transacciones posteriores puede perder cambios válidos. La recuperación es por tanto un problema de estado coordinado.
Los operadores necesitan objetivos de tiempo y punto de recuperación, pero los objetivos no son resultados. Los ejercicios deben demostrar usabilidad de datos, autoridad, comunicación con el proveedor, cambios de puntos de conexión, coordinación de registradores, supervisión y retroceso. El registro debe indicar qué componentes se simularon y cuáles no.
Las fuentes públicas establecen mecanismos y expectativas de proceso. No informan de un ejercicio de recuperación para los cuatro TLD. Sería engañoso describir EBERO o el depósito como prueba de recuperación inmediata. Son componentes de un diseño de recuperación cuya eficacia debe probarse.
La portabilidad está limitada por datos, claves y conocimiento operativo
Estándares como DNS, EPP, RDAP y formatos estructurados de depósito pueden respaldar la portabilidad. Los procesos formales de cambio de proveedor y cesión crean también una vía de transición. [13] [15] [18] Sin embargo, un reemplazo compatible con el protocolo puede enfrentarse aún a una dependencia operativa.
La dependencia puede residir en la custodia de claves DNSSEC, la incorporación de registradores, políticas personalizadas, mapeos de datos de registro, flujos de abuso, supervisión, automatización de cambios, registros históricos y el conocimiento de cómo se gestionaron las excepciones. Un plan de migración que inventarie solo puntos de conexión de software pasará por alto estas dependencias.
La evidencia de portabilidad debe incluir exportación de datos actuales, reconciliación, estrategia de transferencia o renovación de claves, resultados de pruebas de registradores, planes de cambio de puntos de conexión y zona raíz, transferencia de excepciones históricas y un límite de retroceso. El plan debe preservar la misma identidad de empresa del artículo y la responsabilidad del acuerdo incluso cuando un proveedor técnico cambie.
El registro público revisado hace posible en principio el cambio de proveedor e identifica el trabajo de evaluación y transición exigido. No muestra cuán portátil es la implementación actual. Esa sigue siendo una cuestión de diligencia debida.
La diligencia debida del operador debe pedir observaciones, no adjetivos
Una revisión seria debe pedir:
- la matriz actual de responsabilidades por TLD;
- mediciones de DNS autoritativo sobre IPv4 e IPv6;
- evidencia de validación y renovación DNSSEC;
- resultados de conformidad, coherencia y disponibilidad de RDAP y WHOIS;
- tiempos entre el cambio y la publicación en SRS/EPP;
- resultados de aceptación de depósitos y ejercicios de restauración;
- registros de incidentes y mantenimiento con exclusiones;
- controles de acceso, cambio y transición de proveedores;
- gestión de excepciones de colisiones de nombres y abuso;
- historial de cambios de acuerdos, cesiones y contactos;
- dependencias compartidas conocidas entre los cuatro TLD;
- objetivos de recuperación y resultados observados de ejercicios.
Las respuestas deben incluir definiciones, periodos, tamaños de muestra, fallos y exclusiones. No basta una captura de panel ni un objetivo contractual. Cuando la evidencia no esté disponible, el resultado correcto es una incógnita explícita y un plan de pruebas, no un éxito inferido.
La misma disciplina se aplica a las afirmaciones de negocio. El número de registros, el tráfico, la adopción, la conversión, el beneficio de seguridad y la confianza del cliente no quedan establecidos por estas fuentes. Un resultado concreto exige una medición concreta y un límite causal.
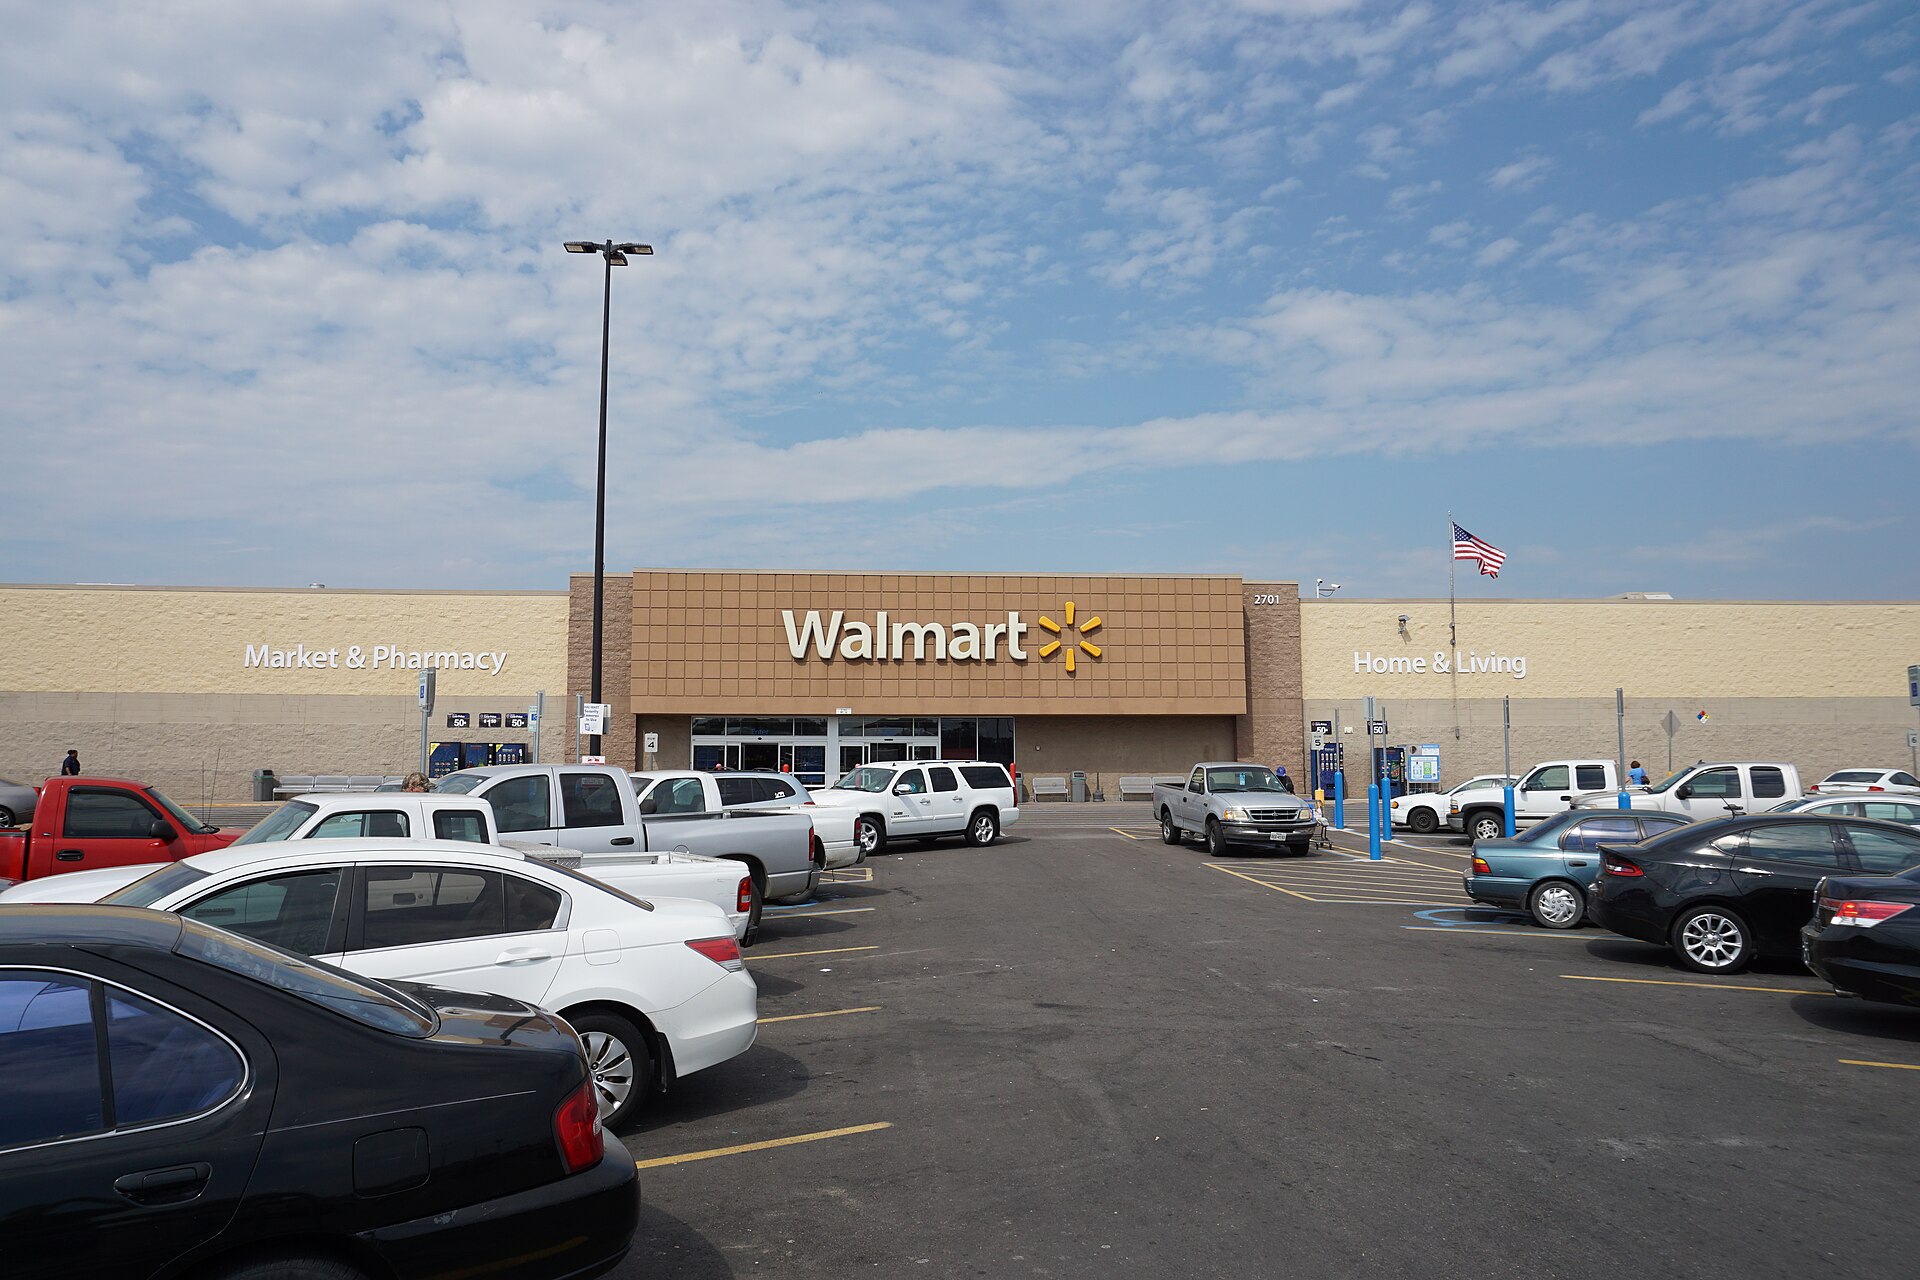
La fotografía destacada es solo contexto de marca
La fotografía adjunta muestra una tienda Walmart en Commerce, Texas, fotografiada por Michael Barera en 2015. Es contexto físico de marca. No representa sistemas de registro, operaciones de zona raíz, servidores de nombres autoritativos, gestión de claves DNSSEC, RDAP, WHOIS, SRS/EPP, depósito de datos ni EBERO.
La imagen no prueba la estructura de propiedad actual, la arquitectura técnica, la fiabilidad del producto, la eficacia de la seguridad, el volumen de registros ni un resultado de cliente. Un establecimiento puede hacer reconocible al sujeto corporativo y seguir sin relación con los sistemas privados que operan los cuatro TLD.
Ese límite es importante porque la familiaridad visual puede crear una confianza falsa. Las conclusiones técnicas del artículo provienen de los registros del directorio, la IANA y la ICANN, no de la fotografía.
Qué establece el registro público
La evidencia conservada establece que:
- Wal-Mart Stores, Inc. es el objeto de empresa exacto del directorio utilizado en este artículo. [1]
- La IANA la enumera como patrocinadora de.walmart,.samsclub,.grocery y.george y publica campos de delegación, contacto, servidores de nombres, WHOIS y RDAP. [2] [3] [4] [5]
- La ICANN la enumera como operadora de los cuatro acuerdos de registro y muestra metadatos de acuerdo distintos para.grocery frente a los tres registros de marca (Spec 13). [6] [7] [8] [9]
- La ICANN publica una referencia actual del Acuerdo de Registro Base y marcos para continuidad de emergencia, depósito, RDAP, colisión de nombres, cesión, datos de registro, gestión de la zona raíz y cambio de subcontratista material. [10] [11] [12] [13] [14] [15] [16] [17] [18]
El registro no establece arquitectura privada, volumen de registros actual, personal interno, disponibilidad medida, rendimiento de recuperación reiterado, ausencia de incidentes, exactitud de todos los registros de registro ni un resultado de negocio para un cliente.
Conclusión
Los cuatro registros públicos de TLD de Wal-Mart Stores, Inc. revelan una superficie de control tecnológica con profundidad operativa real. La delegación de raíz, el DNS autoritativo, DNSSEC, RDAP, WHOIS, SRS/EPP, la política de datos de registro, el depósito, el cambio de proveedor, la cesión y la continuidad de emergencia deben permanecer coherentes a través de los límites jurídicos, técnicos e institucionales.
La evidencia pública es más sólida cuando se usa como mapa: identifica entidades responsables, interfaces, obligaciones y clases de fallo. Se vuelve poco fiable cuando se convierte en afirmaciones sin respaldo sobre disponibilidad, seguridad, adopción o éxito de cliente. La capa decisiva es el comportamiento en ejecución observado a lo largo del tiempo, mientras que los registros de registro exactos hacen identificable y transferible ese comportamiento.
Para un operador o comprador, la pregunta práctica no es si existen cuatro cadenas de marca. Es si la organización puede demostrar que los registros coinciden con los sistemas en ejecución, que los cambios están supervisados, que los límites de proveedores son explícitos, que las excepciones están contenidas, que la recuperación está probada y que cada afirmación está respaldada al nivel correcto. Hasta que esas observaciones estén disponibles, la capacidad está establecida, la fiabilidad del producto sigue sin medirse y el resultado para el cliente sigue siendo desconocido.
Fuentes
- Directorio BTW, «Wal-Mart Stores, Inc.»:https://btw.media/en/directory/wal-mart-stores-inc-united-states-of-america-the
- IANA, «Datos de delegación del dominio.walmart»:https://www.iana.org/domains/root/db/walmart.html
- IANA, «Datos de delegación del dominio.samsclub»:https://www.iana.org/domains/root/db/samsclub.html
- IANA, «Datos de delegación del dominio.grocery»:https://www.iana.org/domains/root/db/grocery.html
- IANA, «Datos de delegación del dominio.george»:https://www.iana.org/domains/root/db/george.html
- ICANN, «Acuerdo de registro de.walmart»:https://www.icann.org/en/registry-agreements/details/walmart
- ICANN, «Acuerdo de registro de.samsclub»:https://www.icann.org/en/registry-agreements/details/samsclub
- ICANN, «Acuerdo de registro de.grocery»:https://www.icann.org/en/registry-agreements/details/grocery
- ICANN, «Acuerdo de registro de.george»:https://www.icann.org/en/registry-agreements/details/george
- ICANN, «Acuerdo de Registro Base 2026»:https://www.icann.org/en/contracted-parties/registry-operators/registry-agreements/base-agreement/2026
- ICANN, «Operador de Registro de Respaldo de Emergencia»:https://www.icann.org/en/contracted-parties/registry-operators/resources/emergency-back-end-registry-operator
- ICANN, «Depósito de datos de registro»:https://www.icann.org/en/contracted-parties/registry-operators/services/data-escrow
- ICANN, «Perfil operativo RDAP para registros y registradores de gTLD»:https://www.icann.org/en/contracted-parties/registry-operators/registration-data-access-protocol/rdap-operational-profile-for-gtld-registries-and-registrars-26-07-2016-en
- ICANN, «Colisión de nombres»:https://www.icann.org/name-collision
- ICANN, «Cesión de un acuerdo de registro»:https://www.icann.org/resources/assignments/
- ICANN, «Política de Datos de Registro»:https://www.icann.org/resources/pages/registration-data-policy-2024-02-21-en/
- IANA, «Gestión de la zona raíz»:https://www.iana.org/domains/root
- ICANN, «Cambio de acuerdo de subcontratación material»:https://www.icann.org/en/contracted-parties/registry-operators/services/material-subcontracting-arrangement-change
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance