
Zusammenfassung
- Wal-Mart Stores, Inc. erscheint in den öffentlichen Root-Zone- und Registry-Agreement-Datensätzen als sponsernde Organisation bzw. Registry-Betreiber für vier Top-Level-Domains:.walmart,.samsclub,.grocery und.george. Das ist eine reale DNS- und Registry-Kontrollfläche, nicht nur eine Einzelhandelsmarken-Geschichte. [2] [3] [4] [5] [6] [7] [8] [9]
- Der öffentliche Datensatz belegt Delegierungsdaten, Registry-Vereinbarungen, benannte technische Schnittstellen, Kontinuitätsmechanismen, Registrierungsdatenpflichten und Änderungsprozesse. Er belegt für sich genommen keine wiederholte Produktzuverlässigkeit, kein Registrierungsvolumen, keine private Architektur, keine Sicherheitswirksamkeit und kein zurechenbares Kundenergebnis.
Das aktuelle BTW-Verzeichnisobjekt nennt Wal-Mart Stores, Inc. [1] Die Root-Zone-Datensätze der IANA nennen dieselbe Organisation als Sponsor für.walmart,.samsclub,.grocery und.george, während die ICANN-Agreement-Seiten sie als Betreiberin dieser Namespaces ausweisen. Die Datensätze dokumentieren autoritative Nameserver, IPv4- und IPv6-Adressen, WHOIS- und RDAP-Endpunkte, administrative und technische Kontakte, Vertragsdaten, Vertragstypen und öffentliche Änderungsunterlagen. [2] [3] [4] [5] [6] [7] [8] [9]
Dieser Artikel behandelt diese vier Namespaces als eine abgegrenzte technologische Unternehmenskontrollfläche. Er behandelt Wal-Mart Stores, Inc., Walmart Inc., GoDaddy Registry, ICANN, IANA, Registrare, Registranten, Datentreuhandanbieter und jede Walmart-Tochter nicht als austauschbar. Die öffentlichen Root-Datensätze nennen GoDaddy Registry als technischen Kontakt, aber diese Tatsache gibt die private Arbeitsteilung, die kommerziellen Bedingungen oder die Implementierungsarchitektur hinter jeder Registry-Funktion nicht preis. Der rechtliche Betreiber bleibt ein eigener Verantwortungspunkt, auch wenn technische Arbeiten delegiert sind.
Der zentrale Test ist operativ statt werblich. Eine öffentliche Seite kann belegen, dass eine Fähigkeit, eine Schnittstelle, eine Pflicht oder ein Änderungsprozess existiert. Produktzuverlässigkeit erfordert wiederholte Beobachtungen, die zeigen, dass die Fähigkeit über einen definierten Zeitraum und unter definierten Bedingungen korrekt funktioniert. Ein Kundenergebnis erfordert zurechenbare Belege, dass ein benannter Registrant, Nutzer oder Geschäftsprozess ein Ergebnis wegen des Dienstes erreicht hat. Die aufbewahrten Unterlagen sind stark bei Fähigkeiten und institutionellen Grenzen.
Sie liefern nicht genug Belege, um gemessene Zuverlässigkeit oder Produktionsergebnisse für Kunden zu behaupten.
Das Unternehmensobjekt ist enger gefasst als die Walmart-Unternehmensgruppe
Das Verzeichnisobjekt ist Wal-Mart Stores, Inc., und genau diese Identität ist wichtig. [1] Unternehmensnamen können sich ändern, Tochtergesellschaften können eine Marke teilen, und eine öffentliche Einzelhandelsseite kann über Vereinbarungen betrieben werden, die sich von einem Registry-Agreement unterscheiden. Die in dieser Prüfung verwendeten Root-Zone- und ICANN-Datensätze nennen wiederholt Wal-Mart Stores, Inc. als Sponsor oder Betreiberin. [2] [3] [4] [5] [6] [7] [8] [9] Das ist die vertretbare Unternehmensgrenze für den Artikel.
Es wäre unzutreffend, die Datensätze als Beleg dafür zu verwenden, dass jede Walmart-Geschäftseinheit die vier TLDs kontrolliert, dass jeder kundenorientierte Dienst unter ihnen läuft oder dass die aktuelle Muttergesellschaft jede technische Funktion direkt ausführt. Ebenso unzutreffend wäre es, den Betreiber auf seinen technischen Kontakt zu reduzieren. Die IANA führt einen GoDaddy-Registry-Kontakt und einen Satz von Nameservern auf, aber der Root-Zone-Eintrag ist ein Koordinierungsdatensatz und kein Organigramm. [2] [3] [4] [5]
Diese Identitätsgrenze hat operative Folgen. Incident-Bearbeitung, Datenanfragen, DNS-Änderungen, Vertragsänderungen, Dienstanbieterwechsel und Abtretungsanträge können verschiedene autorisierte Parteien betreffen. Ein nützliches Kontrollinventar sollte den rechtlichen Betreiber, die TLD-Zeichenkette, den technischen Anbieter, den administrativen Kontakt, die Registry-Vereinbarung, die DNS-Endpunkte, die Registrierungsdaten-Endpunkte und die Eskalationsverantwortlichen als getrennte Felder führen. Eine Marke als Antwort auf jede Eigentumsfrage zu behandeln, schwächt Autorisierung und Fehlerisolierung.
Dieselbe Vorsicht gilt für das Wort „Kunde“. Eine Marken-TLD kann streng kontrollierte Zulassungsbedingungen oder begrenzte Registrierungen haben. Die hier geprüften öffentlichen Seiten liefern weder eine verlässliche aktuelle Zahl registrierter Domains noch eine Liste produktiver Nutzer. Aus dem Bestehen einer delegierten Zeichenkette, eines Ladengeschäfts oder einer Registrierungsdienste-URL darf kein Kundenergebnis abgeleitet werden.
Vier Delegationen bilden eine abgegrenzte Kontrollfläche
IANA listet alle vier Zeichenketten als generische Top-Level-Domains, die von Wal-Mart Stores, Inc. gesponsert werden. [2] [3] [4] [5] Die Datensätze zeigen ein wiederkehrendes Betriebsmuster: sechs autoritative Nameserver, IPv4- und IPv6-Adressen, einen WHOIS-Endpunkt, einen HTTPS-RDAP-Endpunkt und Kontaktdaten. Die Datensätze.walmart,.samsclub und.george teilen ein Adressmuster für die Server a, b und c, während.grocery benachbarte Adressen für diese drei Labels verwendet. Die Server x, y und z nutzen in den vier Datensätzen einen anderen gemeinsamen Adresssatz.
Diese sichtbare Gemeinsamkeit legt ein gemeinsames Dienstmuster nahe, beweist aber nicht, dass jede Komponente, jeder Prozess, jeder Standort oder jede Fehlerdomäne identisch ist. Gemeinsame Adressen können gemeinsame Abhängigkeiten offenbaren; sie können auch hinter verteilter Infrastruktur liegen. Ein Root-Datensatz kann weder die vollständige Topologie, die Routing-Richtlinie, das Betriebsteam, das Datenreplikationsdesign, die Softwareversion noch die vertragliche Aufgabenverteilung zeigen.
Die Sicht auf vier Zeichenketten ist dennoch nützlich, weil sie korreliertes Änderungsrisiko sichtbar macht. Eine Konfigurationsvorlage, ein Dienstanbieterwechsel, eine Kontaktaktualisierung, ein DNSSEC-Prozess oder eine Registrierungsdaten-Richtlinie kann mehr als einen Namespace betreffen. Umgekehrt kann ein zeichenkettenspezifischer Adress- oder Vertragsunterschied eine Ausnahme schaffen, die ein gemeinsames Runbook übersieht. Betreiber sollten daher sowohl eine Portfoliobasis als auch TLD-spezifische Deltas pflegen.
Das Portfolio darf nicht als vier identische Produkte verstanden werden. ICANN kennzeichnet.walmart,.samsclub und.george als Brand-Vereinbarungen (Specification 13), während.grocery auf ihrer Agreement-Seite als Basisvertrag, nicht gesponsert, ohne dieses Markenlabel ausgewiesen ist. [6] [7] [8] [9] Dieser Unterschied verändert die Richtlinien- und Zulassungsfragen, die ein Prüfer stellen sollte, selbst wenn mehrere technische Schnittstellen ähnlich aussehen.
Die Root-Zone-Datenbank ist ein Datensatz, nicht der laufende Dienst
IANA beschreibt die DNS-Root-Zone als höchste Ebene der Namenshierarchie und erläutert, dass ihre Aufgaben die Zuweisung von TLD-Verwaltern, die Erfassung technischer Delegierungsdaten und die Veröffentlichung eines Registers zugehöriger Informationen umfassen. [17] Dies ist eine autoritative Koordinierungsrolle. Sie gibt Betreibern und Resolvern einen gemeinsamen Datensatz darüber, wer eine TLD verwaltet und wo Delegierungspunkte liegen.
Der Datensatz lässt Pakete nicht von selbst fließen. Der Betrieb eines DNS-Dienstes hängt davon ab, dass autoritative Server korrekt antworten, Netzwerkpfade sie erreichen, Zonendaten kohärent sind, DNSSEC-Material gültig ist und Änderungen die Root- und Serving-Infrastruktur in der beabsichtigten Reihenfolge erreichen. Die Root-Zone-Datenbank ist daher am besten als gepflegter Verantwortungsdatensatz zu behandeln und nicht als souveräne Beschreibung jedes Betriebsfakts.
Diese Unterscheidung verhindert zwei entgegengesetzte Fehler. Blindes Vertrauen würde annehmen, dass ein aufgeführter Endpunkt gesund ist, weil er im Datensatz erscheint. Ablehnung würde den operativen Wert exakter Namen, Adressen, Kontakte und Vertrauensinformationen ignorieren. Die praktische Haltung besteht darin, den Datensatz mit beobachtetem DNS-Verhalten zu vergleichen, Unterschiede zu dokumentieren und einen Korrekturverantwortlichen zuzuweisen. Der laufende Dienst ist die Realitätsebene; der Registry-Datensatz macht diese Realität auffindbar und steuerbar.
Genauigkeit ist wichtig, weil Automatisierung und Menschen dieselben Felder nutzen. Ein veralteter technischer Kontakt kann Antworten verzögern. Ein falscher Nameserver oder eine falsche Adresse kann die Delegierung beeinträchtigen. Ein nicht übereinstimmender RDAP-Endpunkt kann Anfragen an den falschen Dienst leiten. Eine in falscher Reihenfolge erfasste DNSSEC-Änderung kann Validierungsfehler erzeugen. Der Datensatz ist kein ausreichender Zuverlässigkeitsbeleg, aber seine Eindeutigkeit und Genauigkeit sind Teil der Kontinuität.
Delegierungsdatensätze offenbaren Fähigkeiten und gemeinsame Abhängigkeiten
Der.walmart-Datensatz führt a.nic.walmart, b.nic.walmart, c.nic.walmart, x.nic.walmart, y.nic.walmart und z.nic.walmart auf, jeweils mit IPv4- und IPv6-Adressen. Er führt whois.nic.walmart und HTTPS-basiertes RDAP unter rdap.nic.walmart auf. [2] Die Datensätze.samsclub,.grocery und.george folgen derselben groben Struktur mit zeichenkettenspezifischen Hostnamen. [3] [4] [5]
Diese Felder belegen Fähigkeiten auf der Delegierungsebene: Nameserver-Endpunkte sind veröffentlicht, Dual-Stack-Adressen sind vorhanden und Registrierungsdatendienste sind benannt. Sie beweisen nicht, dass alle Endpunkte aus jedem Netz korrekt antworten, dass die zugrunde liegenden Systeme unabhängig sind, dass Zonenaktualisierungen rechtzeitig erfolgen oder dass RDAP-Antworten jede aktuelle Anforderung erfüllen.
Die wiederkehrenden Adresssätze sind besonders relevant für korreliertes Risiko. Sechs Namen können trotzdem Anbieter, Routing-Abhängigkeiten, Automatisierung, Zugangsdaten oder Änderungsverfahren teilen. Redundanz ist nach Fehlerdomäne zu bewerten, nicht nach Labelanzahl. Ein Prüfer bräuchte autoritative Abfragemessungen aus verschiedenen Netzen, Routing-Beobachtungen, DNSSEC-Validierung, Änderungshistorie und Störungsbelege, bevor er eine Schlussfolgerung zur Produktzuverlässigkeit ziehen kann.
Die Datensätze zeigen auch Wartungsarbeit. Betreiber und technischer Anbieter müssen Root-Daten, Zonendaten, Hostadressen, DNSSEC-Zustand, WHOIS, RDAP und Kontakte abgestimmt halten. Eine Änderung in einer Schicht kann lokal korrekt sein und dennoch an einer Integrationsgrenze scheitern. Die Arbeit ist nicht abgeschlossen, wenn ein Ticket „aktualisiert“ meldet; sie ist abgeschlossen, wenn der beabsichtigte Zustand über die relevanten öffentlichen Protokolle sichtbar ist und ein Rollback möglich bleibt.
Registry-Vereinbarungen machen die Betreibergrenze prüfbar
ICANN beschreibt Registry-Betreiber als Organisationen, die die Masterdatenbank der unter einer bestimmten gTLD registrierten Namen pflegen. Ihre Seiten identifizieren Wal-Mart Stores, Inc. als Betreiberin der vier geprüften Zeichenketten. [6] [7] [8] [9] Die Vereinbarungen für.walmart,.samsclub und.george datieren auf den 31. Juli 2015. Die.grocery-Vereinbarung datiert auf den 16. Juni 2016. Diese Seiten dokumentieren Vereinbarungen, Änderungen, allgemeine Mitteilungen, Namenskollisionsunterlagen und andere Änderungsdatensätze.
Die Agreement-Seiten begründen eine vertragliche Kontrollfläche. Sie ermöglichen die Frage, wer für die Registry-Pflicht verantwortlich ist, welche Vereinbarung gilt, ob Specification 13 aufgeführt ist und welche öffentlichen Änderungen oder Verlängerungsunterlagen bestehen. Sie belegen nicht, dass der Betreiber jede technische Aufgabe intern ausführt oder dass jede Pflicht über die Zeit fehlerfrei erfüllt wurde.
Die Seite zum 2026 Base Registry Agreement bietet einen aktuellen Referenzpunkt für den weiteren Vertragsrahmen und gibt an, dass die Fassung am 12. März 2026 genehmigt wurde. [10] Sie ist eine geltende Grundlage, kein Leistungsbericht für diese vier Registries. Ein Prüfer muss weiterhin bestimmen, welche Bestimmungen und Änderungen auf jede Vereinbarung und zu welchem Wirksamkeitszeitpunkt anwendbar sind.
Vertragstext ist wertvoll, weil er Verantwortlichkeiten und Abhilfen definiert. Als Zuverlässigkeitsbeleg genügt er nicht, weil eine Pflicht ohne Ausführungsnachweis bestehen kann. Die operative Prüfung muss die Vereinbarung mit laufendem DNS, Registrierungssystemen, Registrierungsdatendienst, Treuhand, Kontinuitätsvorbereitung, Änderungsdatensätzen und gemessenem Verhalten verbinden.
Der Markenstatus ist ein Richtlinienmerkmal, keine Verfügbarkeitsbehauptung
ICANN kennzeichnet.walmart,.samsclub und.george als Brand-Vereinbarungen (Spec 13), Basisverträge und nicht gesponserte Vereinbarungen. [6] [7] [9] Diese öffentliche Einordnung ist bei der Bewertung von Zulassung, Kontrolle und dem Verhältnis zwischen Namespace und Organisation nützlich. Sie bedeutet nicht, dass die TLD aktiv für eine bestimmte Einzelhandelslast genutzt wird, dass alle Registrierungen zu einer Tochter gehören oder dass der Namespace ein bestimmtes Volumen hat.
Die.grocery-Seite ist anders. Sie führt einen Basisvertrag, nicht gesponsert, und zeigt nicht das Label Brand (Spec 13), das auf den anderen drei Seiten erscheint. [8] Ein Artikel über ein Vier-TLD-Portfolio muss diesen Unterschied bewahren. Eine Marken-TLD-Annahme ohne stützende Bedingungen auf.grocery anzuwenden, würde eine wesentliche Richtliniengrenze einebnen.
Der Richtlinienstatus beeinflusst operative Fragen. Wer darf registrieren? Welche Namen können zugewiesen werden? Welche Kontakte und Registrare nehmen teil? Welche Daten fließen vom Registrar zur Registry? Welche Missbrauchs- und Offenlegungsverfahren gelten? Die geprüften Seiten beantworten nicht jede dieser Fragen für jede aktive Registrierung. Sie benennen den Vereinbarungsrahmen, von dem aus eine spezifischere Prüfung erfolgen kann.
Der Markenstatus beweist auch keine Sicherheit. Ein streng kontrolliertes Zulassungsmodell kann einige Risiken verringern und gleichzeitig administratives Risiko konzentrieren. Die Kompromittierung eines privilegierten Kontos, eine falsche Delegierung, veraltetes DNSSEC-Material oder ein Dienstanbieterübergang kann auch einen eingeschränkten Namespace treffen. Zuverlässigkeit entsteht aus gepflegten Kontrollen und beobachtetem Betrieb, nicht aus dem Label allein.
.grocery ist eine Ausnahme, die sichtbar bleiben sollte
Vertragsdatum und Vertragstyp von.grocery unterscheiden sich von den anderen drei Datensätzen. [8] Die IANA-Delegierung wurde später erfasst, und die a-, b- und c-Nameserver-Adressen unterscheiden sich im letzten Adresswert von den parallelen Hosts der anderen geprüften Zeichenketten. [4] Das sind kleine öffentliche Unterschiede mit potenziell wichtigen Auswirkungen auf Arbeitsabläufe.
Ein gemeinsames Portfolio-Runbook sollte sie nicht überschreiben. Das richtige Design ist eine gemeinsame Basis plus explizite Ausnahmen: Vereinbarungsmetadaten, Root-Delegierung, Registrierungsdienste-URL, Nameserver-Adressen, DNSSEC-Material, WHOIS- und RDAP-Endpunkte, Kontakte und Anbieterabhängigkeiten. Jede Ausnahme sollte einen Verantwortlichen und eine Validierungsmethode haben.
Ausnahmebehandlung kostet. Eine getrennte Vertragsbehandlung kann eine getrennte rechtliche Prüfung erfordern. Ein anderer Adresssatz kann ein eigenes Überwachungsziel erfordern. Eine spätere Verlängerung oder Änderung kann ein anderes Änderungsfenster schaffen. Einheitliche Automatisierung, die alle vier Zeichenketten als gleichwertig annimmt, kann Erfolg melden und dabei genau das abweichende Feld übersehen.
Nichts im öffentlichen Datensatz belegt, dass.grocery weniger oder mehr zuverlässig ist. Die Belege stützen nur die Existenz von Unterschieden, die bewahrt werden sollten. Produktzuverlässigkeit würde Messungen für jede TLD erfordern, und ein Kundenergebnis würde zurechenbare Belege eines betroffenen Registranten oder Dienstes erfordern.
Fähigkeit, Produktzuverlässigkeit und Kundenergebnis sind unterschiedliche Behauptungen
Der öffentliche Datensatz stützt eine erhebliche Fähigkeitsbehauptung. Vier TLDs sind delegiert. Autoritative Server, WHOIS und RDAP-Endpunkte sind veröffentlicht. Vereinbarungen und Änderungsprozesse bestehen. ICANN beschreibt Kontinuitäts-, Treuhand-, Abtretungs-, Namenskollisions-, Registrierungsdaten- und Dienstanbieterkontrollen. [2] [3] [4] [5] [6] [7] [8] [9] [11] [12] [13] [14] [15] [16] [18]
Produktzuverlässigkeit ist eine andere Behauptung. Sie würde wiederholte Messungen über einen angegebenen Zeitraum erfordern: Erfolgsquoten autoritativer Antworten, Latenzverteilungen, DNSSEC-Validierung, Zonenkonsistenz, RDAP-Verfügbarkeit und -Konformität, EPP-Verhalten, Treuhandannahme, Änderungsfehlerquoten, Wiederherstellungsübungen und Störungsdauer. Die aufbewahrten Quellen liefern diese Messungen für die vier TLDs von Wal-Mart Stores, Inc. nicht.
Ein Kundenergebnis ist noch enger. Es bräuchte eine benannte Partei, eine definierte Ausgangslage, einen Kausalzusammenhang und ein gemessenes Ergebnis. Beispiele wären ein Registrant, der eine Migration ohne Unterbrechung abschließt, oder ein Verbraucher, der einen Dienst erreicht, weil eine TLD verfügbar blieb. Ein solches zurechenbares Ergebnis erscheint im geprüften Datensatz nicht.
Diese Ebenen getrennt zu halten, ist keine semantische Vorsicht um ihrer selbst willen. Es verhindert, dass vertragliche Anforderungen als beobachtete Leistung dargestellt werden, und dass eine sichtbare Marke als Kundenerfolg dargestellt wird. Es macht auch die Due-Diligence-Prüfung nützlicher: Fähigkeit sagt einem Prüfer, was zu testen ist, Zuverlässigkeitsdaten zeigen, wie sich das System verhält, und Ergebnisbelege zeigen, ob dieses Verhalten relevant war.
Autoritatives DNS ist eine mehrschichtige Betriebsverantwortung
Autoritatives DNS für eine TLD ist nicht ein Server und eine Zonendatei. Es umfasst Root-Delegierung, Erreichbarkeit autoritativer Nameserver, kohärente Zoneninhalte, Glue-Daten wo nötig, Routing, Kapazität, Überwachung, Änderungskontrolle und Wiederherstellung. Die IANA-Datensätze zeigen die öffentliche Delegierungsfläche für jede Zeichenkette. [2] [3] [4] [5] Der Kontinuitätsrahmen von ICANN identifiziert die DNS-Auflösung als eine von fünf kritischen Registry-Funktionen. [11]
Überwachung muss mehr beobachten als einen einfachen „DNS-up“-Check. Abfragen sollten aus verschiedenen Netzen über IPv4 und IPv6 erfolgen. Ergebnisse sollten Seriennummern, Antwortcodes, Delegierungsdaten, DNSSEC-Validierung, Trunkierungsverhalten und Erreichbarkeit jedes autoritativen Endpunkts vergleichen. Die Überwachung sollte einen nicht erreichbaren Server von einem systemischen Ausfall unterscheiden und Belege um geplante Änderungen herum aufbewahren.
Integrationsfehler können zwischen Schichten auftreten. Eine Zone kann auf einem Primärsystem korrekt, aber nicht vollständig verteilt sein. Eine Root-Delegierung kann einem beabsichtigten Anbieterwechsel hinterherhinken. Eine IPv6-Adresse kann veröffentlicht, aber nicht erreichbar sein. Eine Firewall-Änderung kann einen Transportweg betreffen. Eine Überwachungsplattform kann dieselbe Abhängigkeit teilen wie der Dienst, den sie beobachten soll.
Die öffentlichen Datensätze legen fest, wo zu testen ist und wer benannt ist. Sie legen nicht das Ergebnis dieser Tests fest. Das ist der Punkt des Vorrangs laufenden Codes: Dokumentation definiert Absicht, während beobachtetes Protokollverhalten bestimmt, ob der Dienst tatsächlich funktioniert.
DNSSEC fügt eine Kette aus Timing und Verwahrung hinzu
Die IANA-Seiten dokumentieren DNSSEC-bezogene Delegierungsinformationen, und die EBERO-Beschreibung von ICANN zählt die Pflege einer ordnungsgemäß signierten Zone zu den kritischen Funktionen. [2] [3] [4] [5] [11] DNSSEC kann validierenden Resolvern ermöglichen, unbefugte Änderungen zu erkennen, aber die Kontrolle hängt von korrekten Schlüsseln, Signaturen, Algorithmen, Timing und Parent-Child-Koordination ab.
Betriebsrisiko tritt oft an Rollover-Grenzen auf. Ein neuer Schlüssel kann vor oder nach der Bereitschaft der entsprechenden Parent-Daten veröffentlicht werden. Signaturen können ablaufen. Automatisierung kann eine Sicht signieren und eine andere ausliefern. Uhren können driften. Ein Wiederherstellungssystem kann Zonendaten ohne den erwarteten Signierungszustand wiederherstellen. Ein Resolver kann Daten korrekt ablehnen, die ein Betreiber zu akzeptieren erwartete.
Die Wartung braucht daher ein gestuftes Verfahren mit Vorbedingungen, Beobachtungspunkten, Rollback und Funktionstrennung. Der Betreiber sollte wissen, welche Partei die Signierung kontrolliert, welche Partei Parent-Änderungen einreicht, wer eine Notfallmaßnahme genehmigen darf und wie das Ergebnis von außerhalb der Serving-Umgebung validiert wird. Gemeinsame Dienstleister können Werkzeuge vereinfachen, aber auch korrelierte Zugangsdaten- und Automatisierungsrisiken über die vier Zeichenketten schaffen.
Die Existenz von DNSSEC-Feldern und -Anforderungen ist eine Fähigkeitstatsache. Sie ist kein Beleg dafür, dass jede Signatur in jedem Zeitraum gültig war. Produktzuverlässigkeit erfordert aufbewahrte Validierungsergebnisse und Änderungsdatensätze. Allein weil DNSSEC konfiguriert ist, kann kein Kundenergebnis beansprucht werden.
RDAP macht Registrierungsdatensätze zu einem Protokolldienst
Jeder IANA-Datensatz nennt einen für seine TLD spezifischen HTTPS-RDAP-Endpunkt. [2] [3] [4] [5] Das RDAP-Betriebsprofil von ICANN beschreibt einen standardisierten Ersatz für WHOIS und legt verbindliches Protokoll-, Transport-, Objekt-, Antwort- und Synchronisierungsverhalten für Vertragsparteien fest. [13]
Das Profil verlangt HTTPS, sichere TLS-Praxis, GET- und HEAD-Unterstützung, Konformitätsinformationen, IPv4- und IPv6-Transport, signierte DNS-Datensätze für den RDAP-Dienst und strukturierte JSON-Antworten. Es behandelt außerdem internationalisierte Namen, Hilfeantworten, Trunkierungshinweise, Schwärzung, Statuszuordnungen und die Synchronisierung zwischen Registrierungssystemen und Registrierungsdatenausgabe. [13] Diese Anforderungen offenbaren eine große Integrationsfläche.
Ein Endpunkt, der HTTP 200 zurückgibt, genügt nicht. Eine nützliche Zuverlässigkeitsprüfung würde TLS-Validierung, Protokollkonformität, autoritatives Bootstrapping, Domain- und Nameserver-Abfragen, erwartete Fehler, Schwärzungsmarker, Zeitstempel, IPv4- und IPv6-Verhalten sowie Konsistenz mit der Registry-Datenbank testen. Sie würde auch prüfen, wie schnell eine Registrierungsänderung erscheint und ob die Antwort Trunkierung oder Autorisierungsgrenzen korrekt erklärt.
RDAP hat auch Richtlinienfolgen. Öffentliche Ausgabe kann von gespeicherten Daten abweichen, weil Recht und Richtlinie Schwärzung oder Offenlegungsgrenzen verlangen. Ein fehlender öffentlicher Wert ist nicht automatisch Datenverlust, und ein vorhandener Wert ist nicht automatisch angemessene Offenlegung. Produktzuverlässigkeit umfasst korrekte Semantik, nicht nur Verfügbarkeit.
WHOIS bleibt eine Kompatibilitäts- und Wartungsgrenze
Die IANA-Seiten führen auch WHOIS-Server für alle vier Zeichenketten auf. [2] [3] [4] [5] Das RDAP-Profil behandelt RDAP neben anderen Registrierungsdaten-Verzeichnisdiensten, und die Registrierungsdaten-Richtlinie verteilt Veröffentlichungspflichten auf Registry-Betreiber und Registrare. [13] [16]
Der Betrieb paralleler Schnittstellen erzeugt Konsistenzarbeit. Ein Datensatz kann in der Registry-Datenbank aktualisiert werden, während ein Veröffentlichungsweg hinterherhinkt. Felder können unterschiedlich dargestellt werden. Schwärzungsregeln können uneinheitlich angewandt werden. Ein Client kann auf ein Altsystem-Antwortformat angewiesen sein, während neuere Kontrollen in RDAP implementiert werden. Die Abschaltung oder Änderung einer Schnittstelle kann unerfasste Verbraucher brechen.
Die richtige Bewertung ist nicht, dass RDAP WHOIS automatisch repariert. RDAP liefert strukturierten Transport und reichere Semantik, fügt aber TLS-, JSON-, Bootstrap-, Objektmodell- und Konformitätsabhängigkeiten hinzu. WHOIS ist in mancher Hinsicht einfacher, aber weniger strukturiert. Beides zu pflegen bedeutet, gemeinsame Quelldaten und schnittstellenspezifisches Verhalten zu testen.
Lock-in kann sowohl über Verbraucher als auch über Anbieter entstehen. Interne Werkzeuge, Sicherheitsteams, rechtliche Abläufe und externe Integratoren können von undokumentierten Ausgabedetails abhängen. Migrationsplanung sollte diese Abhängigkeiten inventarisieren und gegen aktuelle Spezifikationen testen. Der geprüfte Datensatz benennt Endpunkte und Richtlinienbasis, gibt aber weder Verbraucherinventar noch Migrationsergebnisse preis.
EPP und das gemeinsame Registrierungssystem liegen hinter dem öffentlichen Datensatz
Die EBERO-Seite von ICANN nennt den Betrieb des Shared Registration System als kritische Funktion, und die Seite zur wesentlichen Unterauftragsvergabe gibt an, dass diese Funktion üblicherweise über das Extensible Provisioning Protocol, kurz EPP, bereitgestellt wird. [11] [18] EPP ist die Schnittstelle, über die Registrare und Registries üblicherweise Provisionierungsbefehle für Domains und verwandte Objekte austauschen.
Der öffentliche IANA-Datensatz zeigt keine Registrar-Sitzungen, kein Befehlsvolumen, keine Warteschlangentiefe, keine Datenbankarchitektur und keine privaten Zugangsdaten. Er weist dennoch auf eine Betriebsschicht hin, die mit RDAP, WHOIS, DNS-Veröffentlichung, Treuhand und Richtlinie kohärent bleiben muss. Ein erfolgreicher Registrierungsbefehl, der sich nicht in abhängigen Systemen widerspiegelt, ist ein Integrationsfehler, selbst wenn die EPP-Antwort selbst syntaktisch gültig war.
Überwachung sollte daher Zustandsübergänge verfolgen statt nur Endpunktverfügbarkeit zu zählen. Ein kontrollierter Test kann einem autorisierten Objekt von der Befehlsannahme über den Registry-Zustand, die DNS-Veröffentlichung wo anwendbar, die Registrierungsdatenausgabe und die Treuhandeinbeziehung folgen. Jeder Übergang braucht erwartetes Timing, Belege und einen Verantwortlichen für Ausnahmen.
Ein solches privates Transaktionsergebnis liegt hier nicht vor. Die vertretbare Behauptung ist, dass SRS/EPP eine kritische Kontrollfläche ist, die im Kontinuitäts- und Anbieterwechselrahmen von ICANN anerkannt ist. Zuverlässigkeit bleibt eine Messfrage.
Die Registrierungsdaten-Richtlinie verteilt Pflichten auf mehrere Parteien
Die Registration Data Policy von ICANN gilt für akkreditierte Registrare und Registry-Betreiber mit ICANN-Vereinbarungen. Sie unterscheidet Erhebung, Übertragung vom Registrar zur Registry, Übertragung an die Treuhand, öffentliche Veröffentlichung, Offenlegung, Protokollierung, Aufbewahrung und Datenschutz. [16] Diese Verteilung ist wichtig, weil keine einzelne Partei notwendigerweise jedes Feld verursacht oder kontrolliert.
Die Richtlinie benennt Daten, die Registrare übertragen müssen, Daten, die bei Vorliegen einer Rechtsgrundlage und Verarbeitungsvereinbarung übertragen werden können, und Daten, die Registry-Betreiber bei zugelassenen Treuhandanbietern hinterlegen müssen. Sie definiert auch Veröffentlichungs- und Schwärzungsanforderungen. [16] Diese Unterscheidungen erzeugen sowohl rechtliche als auch technische Integrationsarbeit.
Ein fehlender Wert in RDAP kann aus rechtmäßiger Schwärzung, Fehlen bei der Erhebung, Übertragungsfehler, Synchronisierungsverzögerung oder Ausgabefehler resultieren. Eine Untersuchung muss Feld, Quelle, anwendbare Richtlinie, Übertragungsweg, gespeicherten Zustand, Veröffentlichungsregel und Zeitstempel identifizieren. Jeden fehlenden Feldwert als eine Fehlerklasse zu behandeln, würde schlechte Behebung erzeugen und geschützte Daten offenlegen können.
Wartungsaufwand umfasst Richtlinienaktualisierungen, änderungen, Datenzuordnungstests, Aufbewahrungskontrollen, Offenlegungsabläufe und Prüfbelege. Die öffentliche Richtlinie beschreibt Verantwortlichkeiten, zeigt aber nicht, wie Wal-Mart Stores, Inc. oder ihre Anbieter sie intern umsetzen. Sie beweist auch nicht, dass ein bestimmter Registrierungsdatensatz korrekt ist.
Datentreuhand ist Wiederherstellungsvorbereitung, kein wiederhergestellter Dienst
ICANN erläutert, dass Registry-Betreiber vertraglich verpflichtet sind, bestimmte Registrierungsdaten bei einem zugelassenen Datentreuhandanbieter zu hinterlegen. [12] Die Registration Data Policy beschreibt Datenkategorien, die Registry-Betreiber und Registrare einreichen müssen oder dürfen. [16] Treuhand ist ein Kontinuitätsmechanismus, weil sie eine externe Kopie schafft, die Übergang oder Wiederherstellung unterstützen kann.
Eine angenommene Hinterlegung ist nicht dasselbe wie eine erfolgreiche Wiederherstellung. Hinterlegungspläne, Formatvalidierung, Verschlüsselung, Schlüsselverwahrung, Vollständigkeit, inkrementelle Ketten, Anbieterverfügbarkeit und Wiederherstellungswerkzeuge beeinflussen alle die praktische Wiederherstellbarkeit. Eine Datei kann existieren und dennoch veraltet, unvollständig oder unter Notfallbedingungen schwer nutzbar sein.
Überwachung sollte Hinterlegungszustellung, automatisierte Validierung, Ausnahmebehebung und getestete Wiederherstellung unterscheiden. Eine fehlgeschlagene Hinterlegung braucht einen Verantwortlichen, ein Wiederholungslimit, eine Eskalation und Belege, dass die Lücke geschlossen wurde. Wiederholte Ausnahmen können auf ein - oder Upstream-Datenproblem hinweisen statt auf ein Transportproblem.
Die geprüfte Seite führt die Grenze zugelassener Anbieter und die Anforderung auf. Sie nennt weder den für diese vier TLDs genutzten Anbieter noch legt sie Hinterlegungsergebnisse offen oder berichtet über eine Wiederherstellungsübung. Die sichere Schlussfolgerung ist, dass Treuhand Teil des geforderten Kontinuitätsdesigns ist, nicht dass Wiederherstellung nachgewiesen ist.
EBERO definiert eine begrenzte Notfalluntergrenze
Der Emergency Back-end Registry Operator-Rahmen von ICANN kann aktiviert werden, wenn ein gTLD-Betreiber droht, eine von fünf kritischen Funktionen nicht aufrechtzuerhalten: DNS-Auflösung, das gemeinsame Registrierungssystem, Registrierungsdaten-Verzeichnisdienste, Registry-Datentreuhandhinterlegungen und die Pflege einer ordnungsgemäß signierten DNSSEC-Zone. [11]
Der Rahmen ist bewusst begrenzt. ICANN weist darauf hin, dass ein Notfallanbieter nicht jeden zusätzlichen Dienst liefert, den ein Registry-Betreiber angeboten haben mag, etwa Hosting oder Analysen. [11] Das ist für Kontinuitätserwartungen wichtig. EBERO zielt darauf, die kritische Untergrenze der Registry zu schützen, nicht jede kommerzielle Funktion, private Integration oder jeden Marken-Workflow nachzubilden.
Notfallaktivierung bedeutet auch Übergangskosten. Daten und Schlüssel müssen nutzbar sein. DNS- und Registrierungssysteme müssen koordiniert werden. Kontakte und Befugnisse müssen klar sein. Registrare und andere abhängige Parteien brauchen Kommunikation. Die Rückkehr aus dem Notfallbetrieb oder der Wechsel zu einem langfristigen Anbieter erfordert einen weiteren kontrollierten Übergang.
Die Existenz von EBERO belegt nicht, dass diese vier TLDs ihn benötigt haben, dass eine Aktivierung sofort erfolgen würde oder dass jeder abhängige Dienst unverändert fortbestünde. Sie definiert eine Wiederherstellungsgrenze, an der Betreiber planen und testen können.
Die Grenze des technischen Anbieters ist sichtbar, aber unvollständig
IANA führt GoDaddy Registry als technischen Kontakt für die vier Delegierungen. [2] [3] [4] [5] Das ist eine wichtige öffentliche Abhängigkeit. Sie darf nicht zu einer vollständigen Architekturaussage aufgebläht werden. Ein technischer Kontakt kann eine oder mehrere kritische Funktionen vertreten, ohne jeden Unterauftragnehmer, Standort, jedes System, jeden Zugangsdateninhaber oder jeden Betriebsprozess offenzulegen.
Die ICANN-Leitlinie zur wesentlichen Unterauftragsvergabe identifiziert DNS, DNSSEC, SRS/EPP, RDAP und WHOIS als kritische Funktionen, deren Anbietervereinbarungen eine formale Änderungsbehandlung erfordern können. [18] Der Rahmen erkennt an, dass der Betreiber verantwortlich bleibt, während ein Registry-Dienstanbieter erhebliche technische Infrastruktur betreiben kann.
Diese Trennung erzeugt ein Überwachungsproblem. Der rechtliche Betreiber braucht genug Sichtbarkeit, um Service-Level, Störungen, Änderungen, Sicherheitsereignisse, Datenhandhabung und Wiederherstellungsbereitschaft zu bewerten. Der Anbieter braucht klare Autorisierung und korrekte Geschäftsregeln. Keine Seite sollte annehmen, die andere besitze eine undefinierte Ausnahme.
Nützliche Kontrollen umfassen eine Verantwortungsmatrix, ein exaktes Dienstinventar, benannte Änderungsgenehmiger, Regeln für Störungsschwere, Zugriffsprüfung, Belegaufbewahrung, Datenrückgabebedingungen und Übergangsunterstützung. Die geprüften öffentlichen Seiten benennen die Parteien und die formale Änderungsfläche. Sie zeigen weder den privaten Vertrag noch belegen sie die Wirksamkeit dieser Kontrollen.
Ein Anbieterwechsel ist eine Systemmigration, kein Austausch eines Anbieters
Die Seite zur wesentlichen Unterauftragsvergabe von ICANN erläutert, dass ein Anbieterwechsel DNS-Auflösung, DNSSEC, SRS/EPP und Registrierungsdatendienste umfassen kann. Sie beschreibt Bewertung, Test, Übergangsplanung und Genehmigung und empfiehlt, erhebliche Zeit für den Prozess einzuplanen. [18] Das spiegelt die Breite der Abhängigkeit wider.
Eine Migration muss mehr bewahren als Dienstnamen. DNS-Zonen und Delegierungsdaten müssen übereinstimmen. DNSSEC-Schlüssel und Parent-Datensätze brauchen kontrollierte Reihenfolge. Registrar-Verbindungen und Zugangsdaten müssen sicher übertragen werden. RDAP- und WHOIS-Endpunkte müssen korrekt bleiben. Registrierungsdaten und Treuhandflüsse brauchen Kontinuität. Überwachung, Missbrauchskontakte, Incident-Response und Prüfbelege müssen folgen.
Korreliertes Risiko ist am höchsten, wenn mehrere TLDs durch einen gemeinsamen Plan wechseln. Gemeinsame Werkzeuge können wiederholte Arbeit reduzieren, aber ein Vorlagenfehler kann das ganze Portfolio treffen. Ein sichereres Design definiert TLD-spezifische Kontrollpunkte und schreitet beim nächsten unumkehrbaren Schritt erst voran, wenn Beobachtungen dem erwarteten Zustand entsprechen.
Auch Rollback ist komplex. Eine DNS-Änderung kann umkehrbar sein, eine Datenmigration oder Zugangsdatenumstellung nicht. Alte und neue Anbieter können vorübergehend unterschiedliche Zustände halten. Der Betriebsplan sollte die Befugnis für jede Phase, die Quelle der Wahrheit, die Abstimmungsmethode und die endgültige Datenlöschung definieren.
Der öffentliche Prozess belegt, dass Test und Übergangsplanung erwartet werden. Er belegt nicht, dass eine bestimmte Migration für die vier TLDs stattgefunden hat oder erfolgreich war.
Die Abtretung ändert den verantwortlichen Betreiber
ICANN beschreibt Abtretung als Übertragung von Rechten oder Pflichten aus einer Registry-Vereinbarung auf eine andere Entität. Der Prozess unterscheidet verbundene Abtretungsempfänger, bestehende Registry-Betreiber und neue Registry-Betreiber. ICANN gibt an, eine Due-Diligence-Prüfung durchzuführen, die hinreichende Sicherheit bieten soll, dass der vorgeschlagene Betreiber den sicheren, stabilen und resilienten TLD-Betrieb fortsetzen kann. [15]
Eine Abtretung ist nicht dasselbe wie ein Dienstanbieterwechsel. Die eine ändert den rechtlichen Betreiber; die andere ändert eine kritische Unterauftragsvereinbarung. Sie können zusammenhängen, aber die ICANN-Leitlinie behandelt sie als getrennte Transaktionen mit unterschiedlichen Informationen, Prüfungen und Reihenfolgen. [15] [18]
Operative Kontinuität verlangt, dass rechtliche und technische Datensätze zusammenlaufen. Agreement-Seiten, IANA-Kontakte, Autorisierung, Datentreuhandvereinbarungen, Fortführungsinstrumente, Anbieterverträge, Zugriffsrechte und Incident-Kontakte können alle Änderungen benötigen. Eine Transaktion kann rechtlich abgeschlossen sein, während ein Betriebsdatensatz veraltet bleibt, oder technisch vorbereitet sein, während die Befugnis noch nicht übertragen ist.
Der öffentliche Abtretungsrahmen belegt Prozess- und Bewertungskategorien. Er zeigt weder eine anhängige Abtretung für diese TLDs noch beweist er, dass ein künftiger Abtretungsempfänger zuverlässig arbeiten würde. Die relevante Due-Diligence-Frage ist, ob der Betreiber laufenden Dienst und korrekte Datensätze durch die Übertragung hindurch bewahren kann.
Namenskollisionen sind eine Ausnahmeklasse mit externer Wirkung
ICANN definiert eine Namenskollision als einen Ressourcennamen, der für ein Namenssystem bestimmt ist, aber in einem anderen aufgelöst wird, wodurch Kommunikation potenziell gestört oder umgeleitet wird. [14] Das Risiko ist für den TLD-Betrieb relevant, weil private Namenspraktiken und globale DNS-Delegierung sich überschneiden können.
Namenskollisionsbehandlung ist keine allgemeine Behauptung, diese vier Zeichenketten seien unsicher. Die geprüfte Quelle beschreibt die Risikoklasse und Minderungsressourcen. Sie berichtet weder einen Vorfall bei Wal-Mart Stores, Inc. noch quantifiziert sie die aktuelle Exposition dieser TLDs.
Die operative Lehre betrifft Ausnahmebelege. Ein Bericht sollte den abgefragten Namen, den Resolver-Pfad, die zurückgegebene Adresse, die Zeit, den Netzkontext, das erwartete private Verhalten und das beobachtete öffentliche Verhalten bewahren. Behebung kann interne Namespace-Änderungen, Suchsuffix-Kontrollen, DNS-Konfiguration, Anwendungsaktualisierungen oder Abstimmung mit dem relevanten Registry-Prozess umfassen. Aus einem einzelnen Logeintrag zu raten, kann das Problem verschlimmern.
Auch Überwachung braucht Grenzen. Die öffentliche Abfragemenge kann helfen, eine untersuchungswürdige Zeichenkette zu identifizieren, aber Abfragevolumen allein beweist weder schweren Schaden noch Sicherheit. Produktzuverlässigkeit erfordert ein definiertes Beobachtungsmodell und eine Vorfallhistorie. Das Bestehen eines Namenskollisionsrahmens belegt Bereitschaftsanforderungen, kein Ergebnis.
Missbrauchs- und Offenlegungspflichten erfordern korrekte Kontakte
Registrierungsdaten-Richtlinie, Vertragspflichten, RDAP, WHOIS und Root-Zone-Kontakte bilden unterschiedliche Verantwortungswege. [2] [3] [4] [5] [13] [16] Eine Missbrauchsmeldung, ein rechtmäßiges Offenlegungsersuchen, ein technischer Vorfall und eine Delegierungsänderung sollten nicht durch ein einziges undifferenziertes Postfach geleitet werden.
Kontaktgenauigkeit ist eine operative Kontrolle. Eine veraltete Adresse kann Minderung verzögern, während ein zu breiter Kontakt geschützte Informationen offenlegen oder die falsche Person autorisieren kann. Eskalationswege sollten Zweck, Rechtsraum, Beleganforderungen, Reaktionsziel, Bereitschaft außerhalb der Geschäftszeiten und Übergaberegeln benennen.
Öffentliche Registrierungsdaten können nach anwendbaren Anforderungen geschwärzt sein. [13] [16] Das schafft einen Ausnahmeweg für rechtmäßige Anfragen statt einer Erlaubnis, verborgene Identitäten zu unterstellen. Ein zuverlässiger Prozess unterscheidet nicht verfügbare öffentliche Daten von nicht verfügbaren zugrunde liegenden Daten und dokumentiert die Offenlegungsbefugnis.
Der geprüfte Datensatz zeigt mehrere Kontakt- und Veröffentlichungsflächen, liefert aber keine Antwortzeitverteilungen oder Fallergebnisse. Ein Kundenergebnis kann nicht allein aus der Existenz einer Missbrauchsadresse oder Richtlinie abgeleitet werden. Zuverlässigkeit würde Stichprobenfälle, Zeitstempel, Erledigungsqualität und Belege für Korrekturmaßnahmen erfordern.
Überwachungsaufwand liegt über der Automatisierung
Automatisierung kann DNS überwachen, DNSSEC validieren, RDAP abfragen, Datensätze vergleichen, Treuhandstatus verarbeiten und Konfigurationsdrift erkennen. Sie kann nicht jede Autorisierungs-, Richtlinien-, Datenschutz- oder Kausalitätsfrage lösen. Menschliche Überwachung bleibt an den Grenzen zwischen Betreiber, Anbieter, Registrar, ICANN, IANA und betroffenen Nutzern notwendig.
Die Überwachungslast umfasst die Prüfung fehlgeschlagener Checks, die Genehmigung sensibler Änderungen, die Untersuchung inkonsistenter Registrierungsdaten, die Entscheidung, ob eine Ausnahme rechtmäßig ist, die Koordination von Anbieterstörungen und die Bestätigung der Wiederherstellung. Alarmvolumen ohne Zuständigkeit kann den wichtigsten Fehler verbergen. Ein nützliches System gruppiert Signale nach TLD und Änderung, unterdrückt bekannte Wartung und verlangt Abschlussbelege.
Das Vier-Namespace-Portfolio kann von gemeinsamen Dashboards und Verfahren profitieren, aber gemeinsame Werkzeuge schaffen gemeinsame Fehler. Eine schlechte Vergleichsregel kann alle vier fälschlich als gesund oder ungesund markieren. Unabhängige Checks und regelmäßige manuelle Stichproben verringern dieses Risiko.
Die öffentlichen Quellen zeigen weder Personalstärke noch internes Überwachungsdesign. Es darf nicht behauptet werden, Überwachung sei in einem gemessenen Sinn effizient oder kostspielig. Die vertretbare Schlussfolgerung ist, dass die Schnittstellen und Ausnahmeklassen unvermeidbare Überwachungsarbeit schaffen, die zugewiesen und getestet werden muss.
Integrationsaufwand summiert sich an jeder Grenze
Die Kontrollfläche verbindet Root-Zone-Datensätze, autoritatives DNS, DNSSEC, Registry-Vereinbarungen, SRS/EPP, RDAP, WHOIS, Registrierungsdaten-Richtlinie, Treuhand, Anbieterverträge und Notfallkontinuität. Jede Komponente kann die eigene Schnittstelle erfüllen, während der End-to-End-Zustand falsch ist.
Beispiele sind eine Registrar-Aktualisierung, die von SRS angenommen, aber nicht in RDAP abgebildet wird; ein Anbieterwechsel, der in der Serving-Infrastruktur abgeschlossen ist, aber nicht in der Root-Delegierung; ein DNSSEC-Rollover, der Parent- und Child-Zustand in falscher Reihenfolge hinterlässt; oder eine Treuhandhinterlegung, die den Transport besteht, aber geforderte Daten vermissen lässt. Das sind Integrationsfehler, nicht notwendigerweise Komponentenausfälle.
Das Wartungsmodell sollte ein kanonisches Inventar, Ereignisidentifikatoren, erwartete Propagierungsfenster, Abstimmungsabfragen und Rollback definieren. Änderungen sollten sowohl von außerhalb als auch innerhalb der Dienstgrenze beobachtet werden. Ein erfolgreicher Befehl ist ein Beleg der Annahme, kein Beweis der abgeschlossenen Wirkung.
Integrations-Lock-in kann wachsen, wenn Schnittstellen dokumentiert sind, betriebliche Annahmen aber nicht. Eigenes Registrar-Verhalten, Datenzuordnungen, Zugangsdatenprozesse, Überwachungskonventionen und anbieterspezifische Werkzeuge können Migration schwerer machen, als die Protokollnamen vermuten lassen. Portabilität erfordert getesteten Export, Ersatz und Abgleich, nicht nur nominelle Standardunterstützung.
Wartung sollte evidenzbasiert und umkehrbar sein
Routinearbeit umfasst Kontaktprüfung, Zertifikatserneuerung, Software- und Richtlinienaktualisierungen, DNSSEC-Operationen, Zonenänderungen, Registry-Datenzuordnung, Treuhandüberwachung, Endpunkttests und vertragsbezogene Mitteilungen. Ein Vier-TLD-Portfolio vervielfacht die Zahl der Objekte und schafft zugleich Gelegenheiten für gemeinsame Verfahren.
Ein Wartungsdatensatz sollte festhalten, was sich geändert hat, warum, wer genehmigt hat, welche TLDs und Schnittstellen betroffen waren, welche Beobachtungen erwartet wurden, was tatsächlich beobachtet wurde und wie ein Rollback funktionieren würde. Er sollte Zeit in einer gemeinsamen Referenz bewahren und rechtliche, Anbieter- und technische Maßnahmen verknüpfen, ohne ihre Verantwortlichen zu verschmelzen.
Wartungserfolg ist nicht „kein Ticket wieder geöffnet“. Manche Fehler sind still: veraltete RDAP-Daten, ein nicht erreichbarer IPv6-Endpunkt, ein DNSSEC-Validierungsproblem, das nur validierende Resolver sehen, oder ein Kontakt, der während der Geschäftszeiten funktioniert, aber nicht im Notfall. Prüfungen nach Änderungen sollten auf Semantik und externe Erreichbarkeit zielen.
Der öffentliche Datensatz zeigt die Objekte und Prozesse, die Wartung brauchen. Er legt keine Änderungshistorie oder Leistungsverteilung von Wal-Mart Stores, Inc. offen. Produktzuverlässigkeit bleibt unbewiesen, bis beobachtete Daten geliefert werden.
Fehlerarten umfassen Datensätze, Protokolle, Personen und Anbieter
Ein praktischer Fehlerkatalog für diese Kontrollfläche umfasst:
- falsche oder veraltete Root-Delegierungsdaten;
- einen oder mehrere autoritative Server, die über IPv4 oder IPv6 nicht erreichbar sind;
- inkonsistente Zoneninhalte über ausliefernde Endpunkte hinweg;
- abgelaufenes oder in falscher Reihenfolge eingesetztes DNSSEC-Material;
- RDAP nicht verfügbar, nicht konform, veraltet oder semantisch inkonsistent;
- WHOIS und RDAP liefern widersprüchliche Zustände;
- SRS/EPP-Zustand erreicht DNS- oder Registrierungsdatenausgabe nicht;
- unvollständige oder abgelehnte Treuhandhinterlegungen;
- ein Anbieterwechsel mit unvollständigem Übergang oder Rollback;
- eine Abtretung, die Befugnis und technische Datensätze falsch ausgerichtet hinterlässt;
- Namenskollisionsmeldungen, die ohne ausreichenden Kontext bearbeitet werden;
- falsch angewandte Datenschutz- oder Offenlegungsrichtlinie;
- nicht erreichbare Missbrauchs- oder Incident-Kontakte;
- gemeinsame Automatisierung, die einen Fehler über mehrere TLDs verbreitet;
- Überwachung, die dieselbe Abhängigkeit teilt wie der Dienst.
Das sind Betriebsszenarien, die aus den dokumentierten Schnittstellen und dem Kontinuitätsrahmen abgeleitet sind. Sie sind keine Behauptungen, dass eines davon eingetreten ist. Der Unterschied ist wichtig: Risikoanalyse benennt, was getestet werden muss, während Störungsberichterstattung datierte Belege erfordert.
Jede Klasse braucht Erkennungs-, Zuständigkeits-, Eindämmungs-, Wiederherstellungs- und Abschlusskriterien. Ein generisches Schweregradlabel genügt nicht. DNSSEC-Fehler können Schlüssel- und Parent-Koordination erfordern; veraltetes RDAP kann Abgleich der Datenpipeline erfordern; ein Kontaktfehler kann Governance-Korrektur erfordern; ein Treuhandfehler kann eine neue Hinterlegung und Validierung erfordern.
Wiederherstellung erfordert eine Hierarchie von Zielen
Wiederherstellung sollte damit beginnen, zu klären, welche kritische Funktion beeinträchtigt ist und welcher Mindestdienst wiederhergestellt werden muss. Der EBERO-Rahmen von ICANN liefert eine nützliche Fünf-Funktionen-Untergrenze: DNS, SRS, Registrierungsdatendienst, Treuhand und ordnungsgemäß signierter DNSSEC-Betrieb. [11]
Die Reihenfolge kann vom Fehler abhängen. Autoritatives DNS ohne korrektes DNSSEC wiederherzustellen, kann validierende Nutzer daran hindern aufzulösen. SRS ohne Registrierungsdatensynchronisierung wiederherzustellen, kann inkonsistente öffentliche Datensätze erzeugen. Einen Snapshot ohne Abgleich späterer Transaktionen wiederherzustellen, kann gültige Änderungen verlieren. Wiederherstellung ist daher ein koordiniertes Zustandsproblem.
Betreiber brauchen Recovery-Time- und Recovery-Point-Ziele, aber Ziele sind keine Ergebnisse. Übungen sollten Datenverwendbarkeit, Befugnis, Anbieterkommunikation, Endpunktänderungen, Registrar-Koordination, Überwachung und Rollback demonstrieren. Der Datensatz sollte angeben, welche Komponenten simuliert wurden und welche nicht.
Die öffentlichen Quellen belegen Mechanismen und Prozesserwartungen. Sie berichten keine Wiederherstellungsübung für die vier TLDs. Es wäre irreführend, EBERO oder Treuhand als Beleg sofortiger Wiederherstellung zu beschreiben. Sie sind Komponenten eines Wiederherstellungsdesigns, dessen Wirksamkeit getestet werden muss.
Portabilität wird durch Daten, Schlüssel und Betriebswissen eingeschränkt
Standards wie DNS, EPP, RDAP und strukturierte Treuhandformate können Portabilität unterstützen. Formale Anbieterwechsel- und Abtretungsprozesse schaffen ebenfalls einen Übergangspfad. [13] [15] [18] Dennoch kann ein protokollkompatibler Ersatz weiterhin betrieblichem Lock-in begegnen.
Lock-in kann in DNSSEC-Schlüsselverwahrung, Registrar-Onboarding, eigener Richtlinie, Registrierungsdatenzuordnungen, Missbrauchsabläufen, Überwachung, Änderungsautomatisierung, historischen Protokollen und im Wissen über die Behandlung von Ausnahmen liegen. Ein Migrationsplan, der nur Software-Endpunkte inventarisiert, übersieht diese Abhängigkeiten.
Portabilitätsbelege sollten aktuellen Datenexport, Abgleich, Schlüsselübertragungs- oder Rollover-Strategie, Registrar-Testergebnisse, Endpunkt- und Root-Zone-Änderungspläne, Übertragung historischer Ausnahmen und eine Rollback-Grenze umfassen. Der Plan sollte dieselbe Unternehmensidentität auf Artikelebene und dieselbe Vertragsverantwortung bewahren, auch wenn ein technischer Anbieter wechselt.
Der geprüfte öffentliche Datensatz macht Anbieterwechsel grundsätzlich möglich und benennt erforderliche Bewertungs- und Übergangsarbeit. Er zeigt nicht, wie portabel die gegenwärtige Implementierung ist. Das bleibt eine Due-Diligence-Frage.
Die Due-Diligence-Prüfung eines Betreibers sollte Beobachtungen verlangen, keine Adjektive
Eine ernsthafte Prüfung sollte verlangen:
- die aktuelle TLD-spezifische Verantwortungsmatrix;
- autoritative DNS-Messungen über IPv4 und IPv6;
- DNSSEC-Validierungs- und Rollover-Belege;
- RDAP- und WHOIS-Konformitäts-, Konsistenz- und Verfügbarkeitsergebnisse;
- SRS/EPP-Timing von Änderung bis Veröffentlichung;
- Treuhandannahme- und Wiederherstellungsübungsergebnisse;
- Incident- und Wartungsdatensätze mit Ausschlüssen;
- Anbieterzugriffs-, Änderungs- und Übergangskontrollen;
- Namenskollisions- und Missbrauchsausnahmebehandlung;
- Historie von Vereinbarungs-, Abtretungs- und Kontaktänderungen;
- bekannte gemeinsame Abhängigkeiten über die vier TLDs;
- Wiederherstellungsziele und beobachtete Übungsergebnisse.
Antworten sollten Definitionen, Zeiträume, Stichprobengrößen, Fehler und Ausschlüsse enthalten. Ein Dashboard-Screenshot oder ein vertragliches Ziel genügt nicht. Wo Belege nicht verfügbar sind, ist das korrekte Ergebnis eine ausdrückliche Unbekannte und ein Testplan, kein abgeleiteter Erfolg.
Dieselbe Disziplin gilt für Geschäftsbehauptungen. Registrierungszahl, Verkehr, Akzeptanz, Konversion, Sicherheitsnutzen und Kundenvertrauen werden durch diese Quellen nicht belegt. Ein benanntes Ergebnis braucht eine benannte Messung und eine Kausalgrenze.
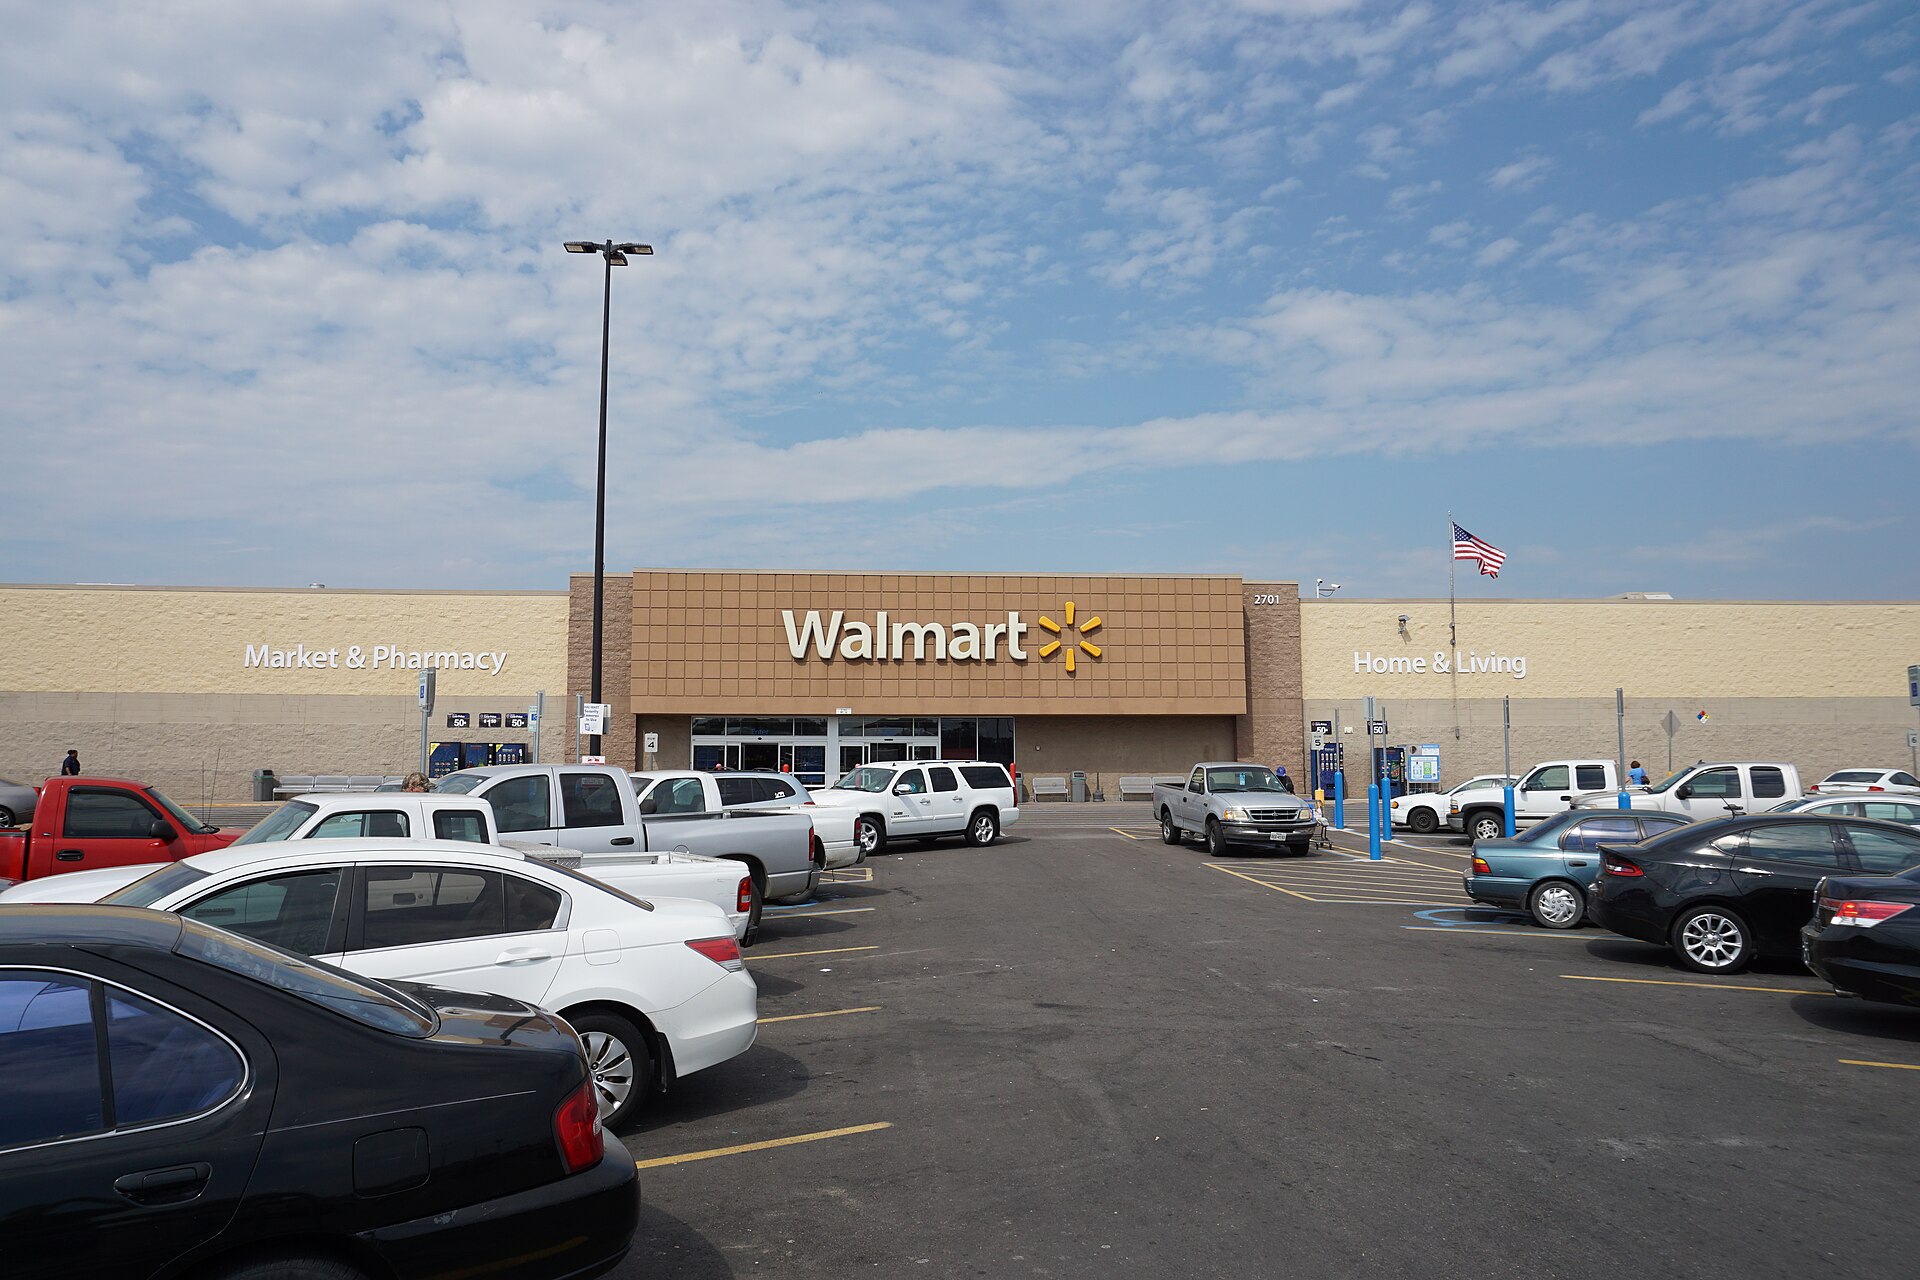
Das Beitragsbild ist nur Markenkontext
Das begleitende Foto zeigt einen Walmart-Markt in Commerce, Texas, fotografiert von Michael Barera im Jahr 2015. Es ist physischer Markenkontext. Es zeigt keine Registry-Systeme, keinen Root-Zone-Betrieb, keine autoritativen Nameserver, keine DNSSEC-Schlüsselbehandlung, kein RDAP, kein WHOIS, kein SRS/EPP, keine Datentreuhand und kein EBERO.
Das Bild beweist weder aktuelle Eigentümerstruktur, technische Architektur, Produktzuverlässigkeit, Sicherheitswirksamkeit, Registrierungsvolumen noch ein Kundenergebnis. Ein Ladengeschäft kann das Unternehmen erkennbar machen und dennoch ohne Bezug zu den privaten Systemen bleiben, die die vier TLDs betreiben.
Diese Grenze ist wichtig, weil visuelle Vertrautheit falsches Vertrauen erzeugen kann. Die technischen Schlussfolgerungen des Artikels stammen aus den Verzeichnis-, IANA- und ICANN-Datensätzen, nicht aus dem Foto.
Was der öffentliche Datensatz belegt
Die aufbewahrten Belege belegen:
- Wal-Mart Stores, Inc. ist das exakte Verzeichnis-Unternehmensobjekt dieses Artikels. [1]
- IANA führt das Unternehmen als Sponsor für.walmart,.samsclub,.grocery und.george und veröffentlicht Delegierungs-, Kontakt-, Nameserver-, WHOIS- und RDAP-Felder. [2] [3] [4] [5]
- ICANN führt das Unternehmen als Betreiberin der vier Registry-Vereinbarungen und zeigt unterschiedliche Vertragsmetadaten für.grocery gegenüber den drei Brand-Datensätzen (Spec 13). [6] [7] [8] [9]
- ICANN veröffentlicht eine aktuelle Referenz zum Base Registry Agreement sowie Rahmenwerke für Notfallkontinuität, Treuhand, RDAP, Namenskollision, Abtretung, Registrierungsdaten, Root-Zone-Verwaltung und Änderungen wesentlicher Unterauftragsvereinbarungen. [10] [11] [12] [13] [14] [15] [16] [17] [18]
Der Datensatz belegt keine private Architektur, kein aktuelles Registrierungsvolumen, keine interne Personalausstattung, keine gemessene Verfügbarkeit, keine wiederholte Wiederherstellungsleistung, keine Abwesenheit von Störungen, keine Korrektheit jedes Registrierungsdatensatzes und kein geschäftliches Kundenergebnis.
Fazit
Die vier öffentlichen TLD-Datensätze von Wal-Mart Stores, Inc. offenbaren eine Technologie-Kontrollfläche mit realer Betriebstiefe. Root-Delegierung, autoritatives DNS, DNSSEC, RDAP, WHOIS, SRS/EPP, Registrierungsdaten-Richtlinie, Treuhand, Anbieterwechsel, Abtretung und Notfallkontinuität müssen über rechtliche, technische und institutionelle Grenzen hinweg kohärent bleiben.
Die öffentlichen Belege sind am stärksten, wenn sie als Karte genutzt werden: Sie benennen verantwortliche Entitäten, Schnittstellen, Pflichten und Fehlerklassen. Sie werden unzuverlässig, wenn sie in unbelegte Behauptungen über Verfügbarkeit, Sicherheit, Akzeptanz oder Kundenerfolg umgewandelt werden. Die entscheidende Schicht ist das über die Zeit beobachtete laufende Verhalten, während korrekte Registry-Datensätze dieses Verhalten identifizierbar und übertragbar machen.
Für einen Betreiber oder Käufer ist die praktische Frage nicht, ob vier markierte Zeichenketten existieren. Sie lautet, ob die Organisation zeigen kann, dass Datensätze mit laufenden Systemen übereinstimmen, Änderungen überwacht werden, Anbietergrenzen explizit sind, Ausnahmen eingedämmt werden, Wiederherstellung getestet ist und jede Behauptung auf der richtigen Ebene belegt wird. Solange diese Beobachtungen nicht verfügbar sind, ist Fähigkeit belegt, Produktzuverlässigkeit bleibt zu messen und das Kundenergebnis bleibt unbekannt.
Quellen
- BTW-Verzeichnis, „Wal-Mart Stores, Inc.“:https://btw.media/en/directory/wal-mart-stores-inc-united-states-of-america-the
- IANA, „.walmart Domain Delegation Data“:https://www.iana.org/domains/root/db/walmart.html
- IANA, „.samsclub Domain Delegation Data“:https://www.iana.org/domains/root/db/samsclub.html
- IANA, „.grocery Domain Delegation Data“:https://www.iana.org/domains/root/db/grocery.html
- IANA, „.george Domain Delegation Data“:https://www.iana.org/domains/root/db/george.html
- ICANN, „.walmart Registry Agreement“:https://www.icann.org/en/registry-agreements/details/walmart
- ICANN, „.samsclub Registry Agreement“:https://www.icann.org/en/registry-agreements/details/samsclub
- ICANN, „.grocery Registry Agreement“:https://www.icann.org/en/registry-agreements/details/grocery
- ICANN, „.george Registry Agreement“:https://www.icann.org/en/registry-agreements/details/george
- ICANN, „2026 Base Registry Agreement“:https://www.icann.org/en/contracted-parties/registry-operators/registry-agreements/base-agreement/2026
- ICANN, „Emergency Back-end Registry Operator“:https://www.icann.org/en/contracted-parties/registry-operators/resources/emergency-back-end-registry-operator
- ICANN, „Registry Data Escrow“:https://www.icann.org/en/contracted-parties/registry-operators/services/data-escrow
- ICANN, „RDAP Operational Profile for gTLD Registries and Registrars“:https://www.icann.org/en/contracted-parties/registry-operators/registration-data-access-protocol/rdap-operational-profile-for-gtld-registries-and-registrars-26-07-2016-en
- ICANN, „Name Collision“:https://www.icann.org/name-collision
- ICANN, „Assignment of a Registry Agreement“:https://www.icann.org/resources/assignments/
- ICANN, „Registration Data Policy“:https://www.icann.org/resources/pages/registration-data-policy-2024-02-21-en/
- IANA, „Root Zone Management“:https://www.iana.org/domains/root
- ICANN, „Material Subcontracting Arrangement Change“:https://www.icann.org/en/contracted-parties/registry-operators/services/material-subcontracting-arrangement-change
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten