
Resumen
- RFC 9891 vincula una autorización ACME con una o varias respuestas de Bundle Protocol recibidas dentro de un intervalo definido por el servidor.
- El éxito prueba que esa política aceptó el control de
bundleEIDen ese momento; no prueba quién asignó el nombre, qué rutas son legítimas ni si el certificado terminó instalado.
En una red convencional, unos segundos de silencio parecen un fallo. En DTN, el silencio puede ser parte del trayecto. RFC 9891 adapta ACME a ese entorno sin fingir que la demora desapareció: crea el identificador bundleEID, la validación bp-nodeid-00 y un intercambio administrativo de Bundles.
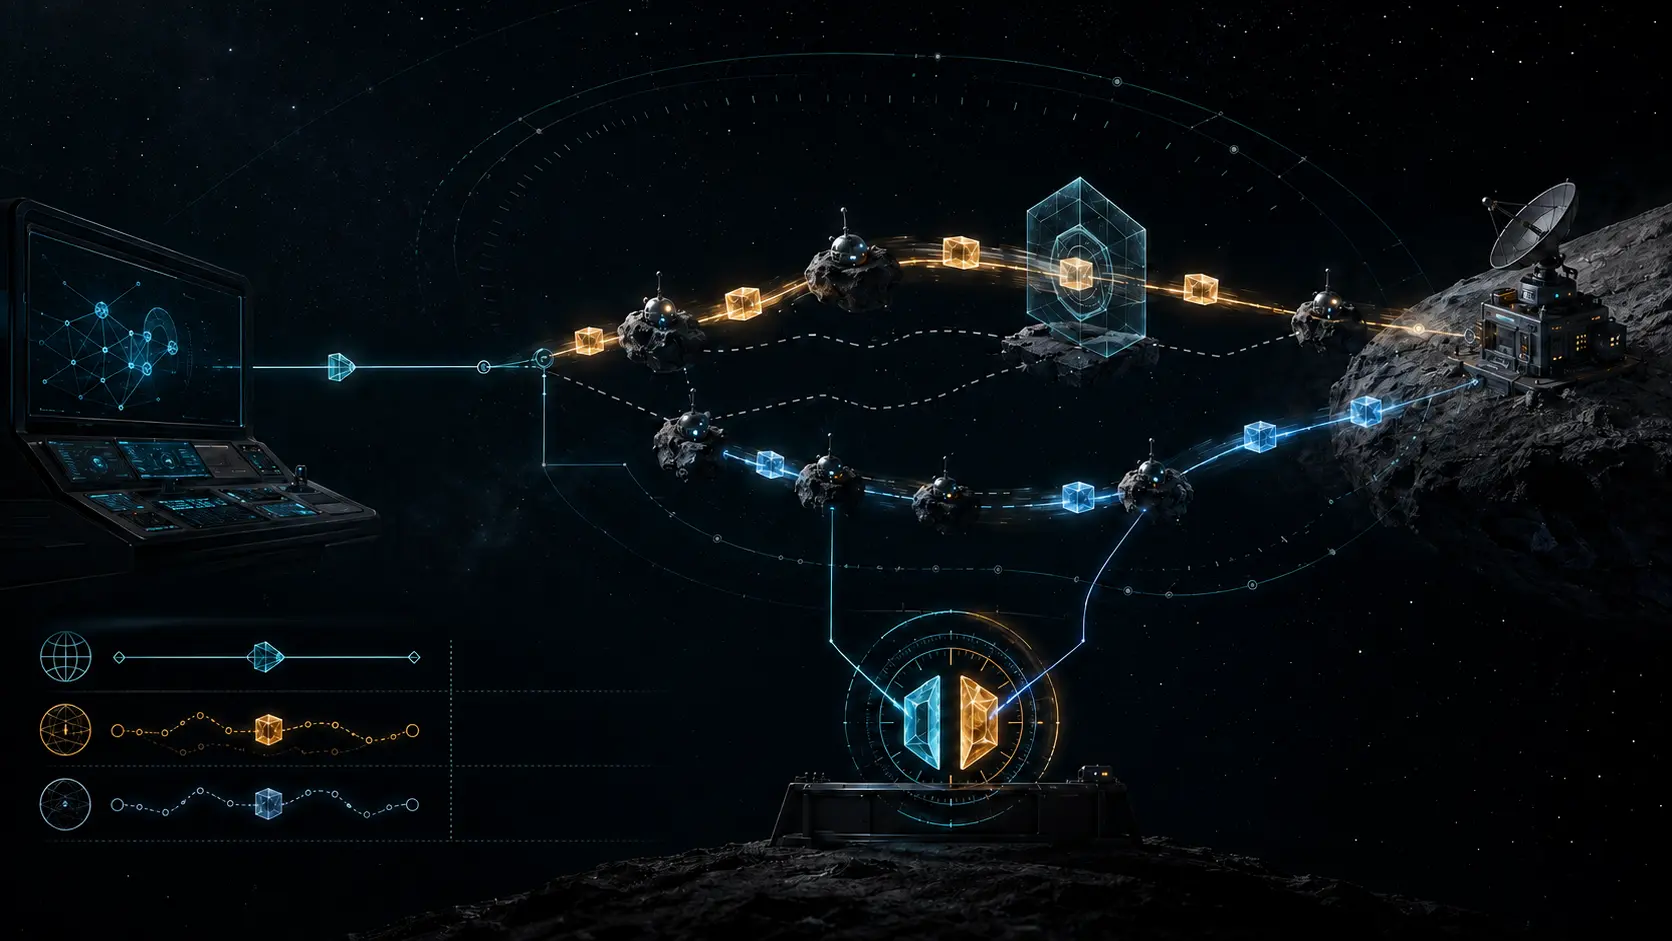
La prueba usa dos canales. token-chal llega por ACME/HTTPS y no aparece en el canal BP. Cada Bundle de desafío contiene un token-bundle diferente. El agente combina ambos con la huella de la clave de cuenta y devuelve el resumen esperado. Así se vinculan la cuenta, la recepción del Bundle y una autorización temporal.
El cliente puede sugerir un RTT, pero la especificación dice que no es autoritativo. El servidor fija el intervalo y decide cuándo una respuesta tardía deja de ser evidencia. También exige coincidencia del Node ID de origen, un BIB confiable, los dos tokens, el algoritmo y el resumen de autorización. RFC 9172 protege los bloques; RFC 9174 define la comparación NODE-ID y el perfil de certificado relacionado.
El límite semántico aparece en RFC 9171: un Node ID es un EID singleton que identifica un nodo BP, pero no tiene garantía de unicidad global y un nodo puede usar varios. Una respuesta válida demuestra control del identificador presentado. No resuelve por sí sola su asignación o exclusividad.
La validación multiperspectiva tampoco elimina la decisión humana. El servidor puede lanzar Bundles desde fuentes o rutas distintas, clasificar perspectivas como principales o secundarias y tolerar ciertos fallos. La diversidad declarada solo es útil si los dominios de fallo son realmente independientes. RFC 9891 considera experimental esa utilidad en DTN.
Una pasarela de integridad puede autenticar localmente el origen y añadir un BIB. El receptor necesita una política que diga para qué fuentes está autorizada esa Security Source. Una firma correcta demuestra integridad bajo una clave confiada; no demuestra que la organización que opera la pasarela recibió una delegación legítima sobre todos los Node IDs.
Tras la validación, RFC 8555 permite continuar el pedido ACME. Sin embargo, RFC 9891 deja fuera la entrega de claves, instalación, revocación, configuración del agente y selección de rutas. Por eso deben existir cuatro estados separados: desafío aceptado, certificado emitido, credencial activada y tráfico protegido observado.
Los registros ACME de IANA y de Bundle Protocol coordinan códigos, no derechos. La primacía del código en ejecución de Heng Lu obliga a comprobar la operación real; su especificación inicial mínima mantiene las decisiones futuras cerca del operador; y las capas de realidad impiden que una etiqueta administrativa se convierta en autoridad simbólica.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance