
Resumen
- Una MAC creada con una clave compartida acredita que el paquete procede del conjunto que posee esa clave; cualquier miembro admitido puede crear una etiqueta igualmente válida.
- La atribución a un Group Sender concreto requiere firma digital, TESLA u otra prueba de origen separada; una dirección fuente no llena ese vacío.
- La GPAD limita a un GCKS autenticado a grupos y selectores autorizados localmente, mientras la preservación de direcciones solo valida coherencia de encapsulación y encaminamiento.
El verificador conocía el secreto, no la mano
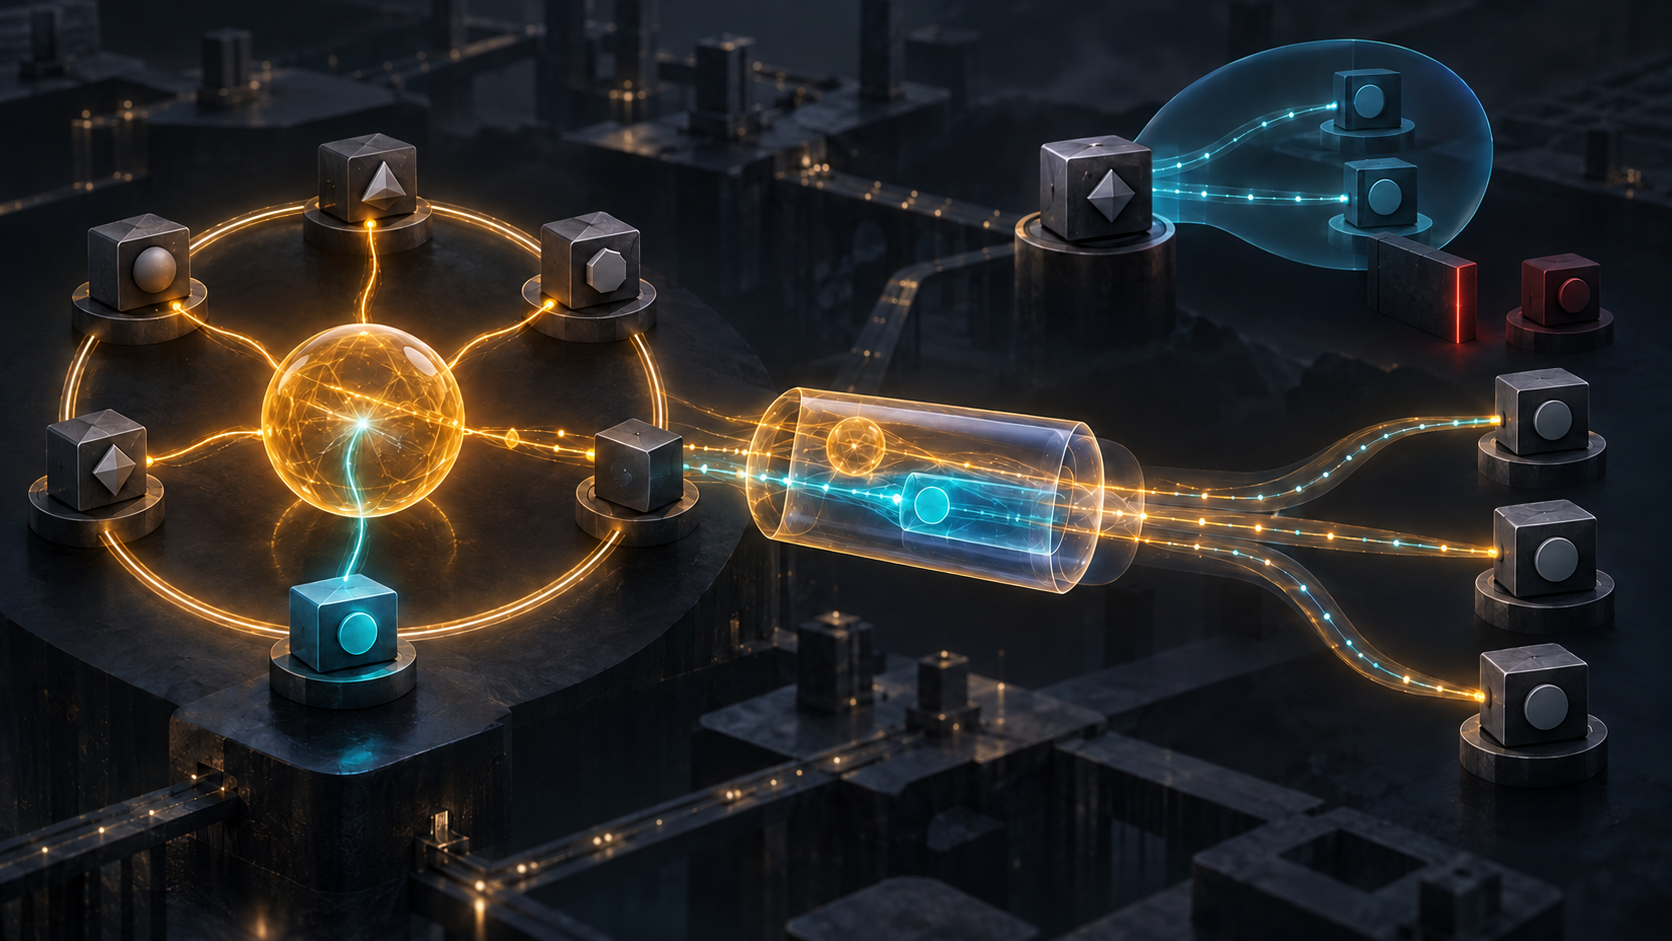
La intuición de dos partes falla en un grupo. Si solo dos extremos comparten una clave MAC, cada uno suele atribuir una etiqueta válida al otro. Cuando decenas o miles de miembros poseen la misma clave, todos pueden verificar y también producir la etiqueta. El resultado define una clase de posibles autores.
La RFC 5374 mantiene por eso dos términos. La autenticación de fuente de grupo protege frente a quien está fuera y no posee el secreto. La autenticación de origen de datos pretende asegurar que el mensaje fue generado por el emisor declarado. La primera no se convierte en la segunda por guardar una dirección IP o un nombre de inventario junto al evento.
Un miembro interno comprometido puede revelar la clave, sacar datos del grupo o falsificar tráfico que parezca proceder de un par. El documento dice que las garantías no son más fuertes que el miembro más débil admitido. La decisión decisiva ocurrió al autorizar y mantener a los poseedores del secreto, no cuando el panel pintó el paquete de verde.
Cuando la identidad del emisor importa, la política puede exigir firma digital o TESLA. Son mecanismos de origen con costes propios. Verificar firmas puede consumir recursos suficientes para abrir una vía de denegación de servicio. La arquitectura permite envolver esa prueba cara con una capa MAC barata, de modo que un extraño sea filtrado antes de la segunda pasada por IPsec.
Dos capas no son una afirmación total. La externa prueba una credencial común; la interna puede vincular el paquete a una clave individual. Aún quedan fuera la veracidad del contenido, el permiso comercial para dar una orden y la ejecución por la aplicación receptora.
La frescura necesitaba su propio estado
La atribución tampoco resuelve el replay. Con varios remitentes, cada uno suele tener su propia SA para conservar una ventana anti-repetición separada. Compartir una SA entre todos es posible solo cuando el grupo no confía en el servicio anti-replay de IPsec.
En un grupo any-source de gran escala, los receptores quizá no puedan mantener estado para todo emisor potencial. La RFC 5374 sugiere que una política que necesite esa protección considere un protocolo multicast de capa de aplicación capaz de detectar repeticiones. La ausencia de duplicados vistos en una ventana local no demuestra que el mensaje sea la primera acción global.
También importa la dirección. La GSPD añadió sender only, receiver only y symmetric. La autorización para descifrar no concede autorización para originar. Una fila llamada simplemente «miembro» borra el dato que permitió aceptar o rechazar el tráfico.
El controlador tenía identidad y un perímetro
El GCKS administra política y claves, pero cada miembro conserva la última palabra sobre su mandato. La GPAD identifica los controladores aceptables, el método y datos para autenticarlos, los Group Identifiers que pueden gobernar y los rangos de selectores que pueden entregar.
La secuencia es deliberada. Primero se verifica la identidad declarada. Después se comprueba que el controlador puede actuar para ese grupo. Cuando llega la política, cada flujo se compara con el sobre local. Lo que queda fuera se descarta y debería registrarse la causa.
Así, un certificado válido no autoriza todos los grupos y una respuesta correcta del protocolo no legitima cualquier selector. Separar autenticación y autorización permite delegar sin crear un soberano universal. También deja una prueba legible cuando una propuesta se rechaza: no falló la criptografía del controlador; excedió su competencia.
Copiar una dirección no la convirtió en identidad
El túnel multicast debía conservar visibles datos que el encaminamiento utiliza. La destino exterior toma la dirección multicast interior; según la política, la fuente también puede preservarse para los árboles y comprobaciones RPF. En recepción, los valores marcados deben coincidir dentro y fuera. Una diferencia provoca descarte y auditoría.
Esa igualdad certifica estructura. No certifica que el emisor sea dueño de la dirección, que la persona esperada controlara el equipo o que todos los receptores vieran el contenido. Incluso tiene un coste: al conservar la fuente original, la pasarela puede no recibir mensajes ICMP Path MTU dirigidos a ella.
El cambio de localizador en SSM es una prueba práctica. NAT, movilidad o multihoming pueden modificar la fuente. Si la GSPD conserva el selector viejo, el tráfico nuevo podría caer en BYPASS y salir sin protección. La recomendación de descarte por defecto para fuentes no autorizadas evita que una laguna de estado se convierta en permiso.
La distribución no entregaba un recibo colectivo
Los routers intermedios no tienen que participar en IPsec. Un atacante que controla un router multicast todavía puede eliminar tráfico aguas abajo; una inundación también puede alcanzar al grupo. Un join IGMP o MLD describe interés de encaminamiento y puede disparar el registro de claves, pero no es una admisión autenticada en la aplicación.
Por la misma razón, poseer la GSA y aceptar ESP o AH no demuestra presentación, comprensión ni efecto. Las observaciones de ruta, los acuses de aplicación y las decisiones humanas deben almacenarse fuera del veredicto criptográfico.
Frontera de evidencia
El registro correcto enlaza sin fusionar: identidad del GCKS; entrada GPAD; grupo y selectores permitidos; política propuesta y decisión; rol de envío o recepción; GSA, SA, SPI, algoritmo y época; verificación MAC compartida; prueba individual de firma/TESLA si existe; estado anti-replay; direcciones internas y externas; telemetría de ruta; acuse de aplicación; autorización del contenido.
Solo entonces puede decirse algo preciso. «Válido bajo la clave del grupo» es una conclusión útil. «Lo envió este miembro» es otra investigación.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance