
Resumen
- El DNS describe delegaciones y respuestas, pero no contiene una señal universal que indique dónde acaba una organización y empieza otra. La Public Suffix List completa ese vacío operativo para programas que deben distinguir un sitio registrable de un sufijo compartido.
- La lista nació como iniciativa de Mozilla y se mantiene como recurso comunitario fuera del control directo de ICANN, IANA e IETF. Su mantenimiento es abierto, pero aceptar una entrada no equivale a conferir una autoridad general sobre nombres, privacidad o seguridad.
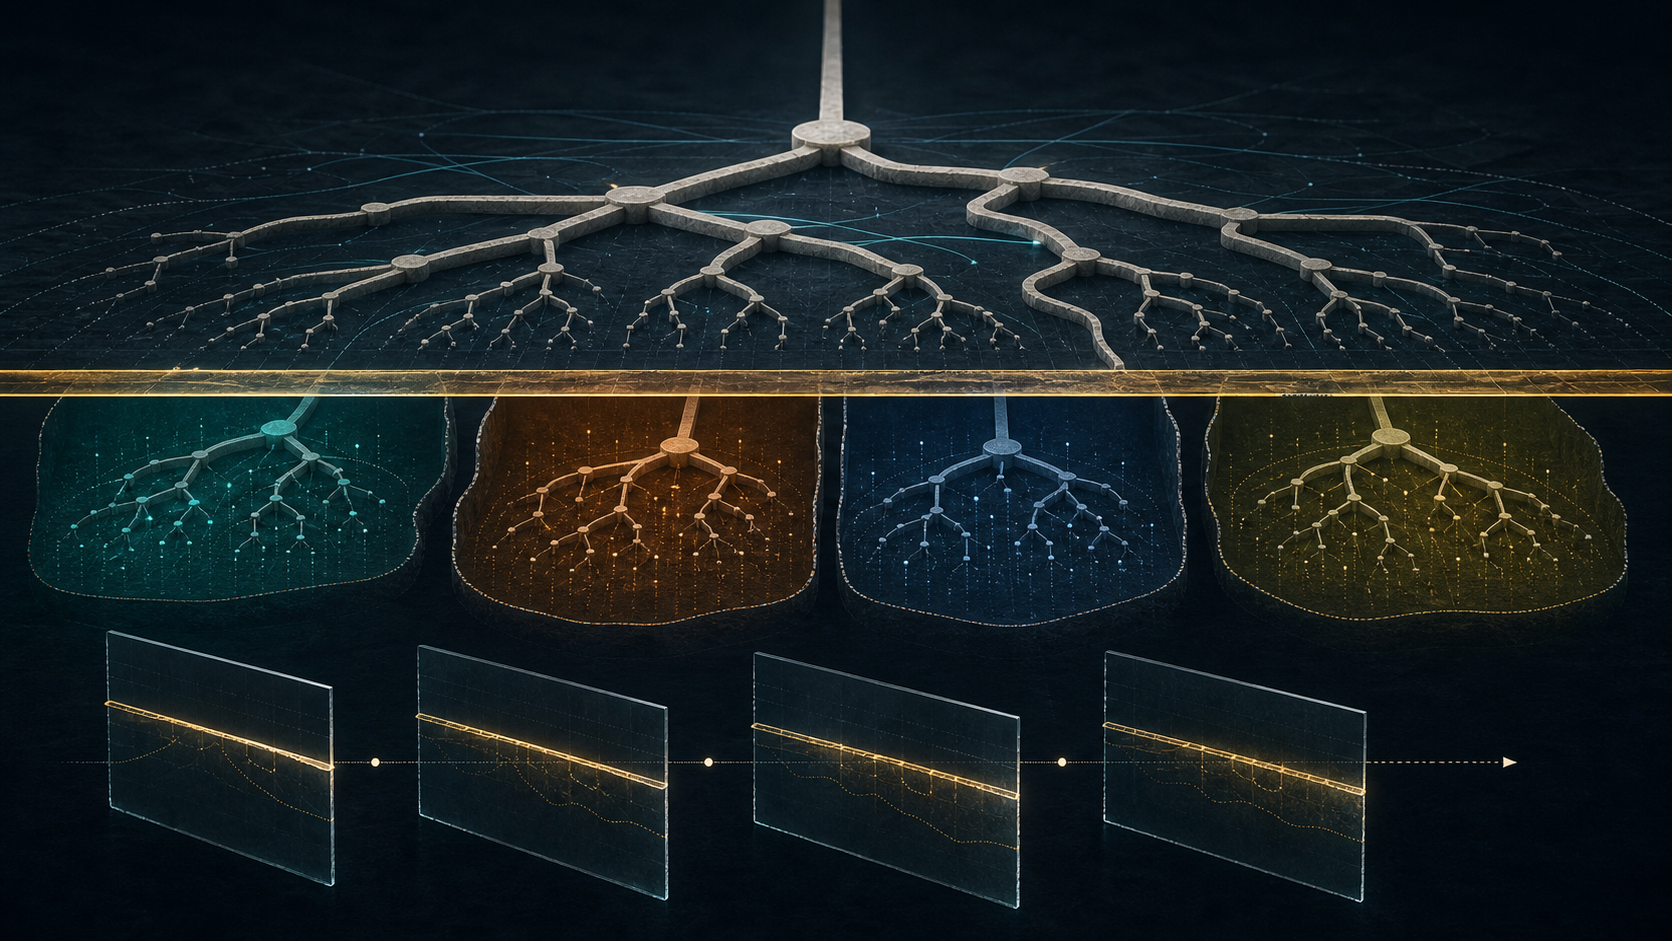
- El cambio que llega al repositorio todavía no es el cambio que experimenta todo Internet. Navegadores, sistemas operativos, bibliotecas y servicios incorporan copias distintas, en momentos distintos y con políticas distintas; por eso una lista correcta puede producir resultados temporalmente incompatibles.
- La responsabilidad debe seguir la superficie de control. Quien solicita una regla prueba su relación con el espacio de nombres; quien mantiene la lista conserva la procedencia y decide si la regla encaja; cada consumidor declara qué versión usa, cuándo la actualiza y qué efecto asigna a la coincidencia.
- La reforma más útil no consiste en convertir la lista en un regulador del DNS. Consiste en hacer visible la cadena que une solicitud, validación, fusión, distribución y ejecución, de modo que los usuarios puedan distinguir evidencia, política local y código realmente activo.
Análisis
El punto no dice quién confía en quién
Es tentador tratar los puntos de un dominio como si fueran las paredes de un organigrama. En tienda.ejemplo.com, muchos programas suponen que ejemplo.com es la unidad útil y que com es una zona compartida. Esa intuición falla cuando una política pública permite registros bajo co.uk: allí ejemplo.co.uk es la unidad registrable. También falla en plataformas que entregan subdominios a terceros. Dos páginas bajo github.io pueden ser controladas por personas sin relación administrativa, aunque compartan dos etiquetas a la derecha. Contar puntos no resuelve la pregunta.
El problema no es una rareza léxica. Afecta a cualquier función que deba decidir si dos nombres pertenecen al mismo ámbito operativo. Una interfaz puede querer resaltar la parte registrable de una dirección; un navegador debe impedir que un sitio coloque una cookie sobre un espacio usado por muchos actores; un filtro de correo puede necesitar una unidad organizativa para alinear señales; una biblioteca puede agrupar visitas o permisos. Todas esas funciones parten del mismo dato ausente y, sin embargo, no persiguen el mismo objetivo ni toleran el mismo error.
La terminología del propio DNS conserva esa distinción. RFC 8499 advierte que un nombre no contiene una indicación inherente de que sea un sufijo público. La carta del grupo DBOUND partió de una dificultad relacionada: el DNS no expresa por sí solo la relación administrativa entre dominios, y la respuesta correcta no puede reducirse mecánicamente a las dos etiquetas de la derecha. La jerarquía técnica permite delegar autoridad sobre datos; no documenta todas las relaciones contractuales, de propiedad, de alojamiento o de confianza que el software desea conocer.
Por eso la Public Suffix List no es una mera tabla de abreviaturas nacionales. Es un registro de afirmaciones operativas sobre límites que el árbol DNS no sabe expresar. Incluye reglas asociadas con estructuras de registro administradas por operadores de dominios y reglas privadas para servicios donde los subdominios se asignan a usuarios distintos. Su valor nace de reconocer que la topología de nombres y la topología de responsabilidad son objetos diferentes.
Esa diferencia también pone un límite a lo que la lista puede probar. Una coincidencia permite a un consumidor aplicar una política; no demuestra que dos empresas sean independientes para todos los efectos, que un contrato siga vigente, que un operador sea solvente o que una relación de confianza deba existir. La línea es evidencia acotada. La decisión final pertenece al programa que la interpreta y al contexto de seguridad en el que la utiliza.
La cookie convirtió una clasificación en una barrera
El ejemplo más claro se encuentra en el tratamiento de cookies. RFC 6265 contempla el riesgo de que un servidor intente establecer una cookie para un sufijo público. Si attacker.com pudiera colocar una cookie para com, esa cookie acompañaría solicitudes dirigidas a una multitud de dominios ajenos. La especificación recomienda que el agente de usuario use una lista actualizada y rechace ese alcance. Una fila de datos se convierte así en una barrera contra la transferencia de estado entre organizaciones que no se confían.
La revisión moderna del documento vuelve más explícita la dependencia temporal. Una lista obsoleta puede permitir que cookies sensibles lleguen a un destinatario malicioso, y una modificación de la lista puede hacer inválida una cookie que antes era aceptable. No basta con decir que el algoritmo es correcto. La respuesta depende de la versión de los datos, del momento en que se consultan y de cómo se tratan cookies ya almacenadas. La seguridad efectiva incluye el ciclo de vida de la copia.
Este caso muestra por qué la autoridad práctica no coincide con la autoridad nominal. El mantenedor de la lista no envía ninguna cookie, no instala el navegador y no controla el servicio que responde a la petición. Sin embargo, la incorporación de una regla cambia el resultado del algoritmo cuando un proveedor adopta la nueva versión. El proveedor conserva el poder de elegir una edición, excluir una sección, añadir una excepción o usar otra fuente. El usuario experimenta la combinación de esas decisiones, no un mandato abstracto emitido desde un centro único.
También muestra que una misma clasificación puede tener consecuencias asimétricas. Evitar una cookie demasiado amplia protege a usuarios de un cruce de fronteras. Pero declarar un límite nuevo puede modificar sesiones, autenticación o preferencias que un servicio diseñó bajo la clasificación anterior. Un dato más preciso no elimina el coste de transición. Obliga a preguntar quién conoce las dependencias, quién puede probar el cambio y quién responde si una copia tarda meses en llegar a un dispositivo.
La lección de gobernanza es sobria: la lista no debe prometer que asegura la web. Proporciona una señal que hace posible una política de seguridad concreta. La garantía pertenece a la cadena completa: regla correcta, procedencia verificable, distribución oportuna, interpretación documentada y comportamiento probado. Confundir la calidad del registro con el resultado final escondería los puntos donde realmente puede fallar el sistema.
Una iniciativa de Mozilla que se volvió infraestructura compartida
El sitio del proyecto describe la Public Suffix List como una lista de sufijos públicos conocidos, iniciada por Mozilla y disponible como recurso comunitario. El repositorio la presenta como un puente entre el mundo coordinado por ICANN y las necesidades de desarrolladores y usuarios. ICANN, en su informe OCTO-011, es todavía más precisa: la lista está fuera del control directo de ICANN, IANA e IETF, empezó en Mozilla y es mantenida por voluntarios externos.
Mozilla es aquí el sujeto institucional por dos funciones acotadas: inició el proyecto y, mediante Firefox, es un implementador posterior de gran alcance. El artículo examina las responsabilidades que crean esos papeles cuando un registro compartido se convierte en código activo. No hacen de Mozilla la propietaria actual de la lista comunitaria ni le conceden autoridad sobre otros consumidores.
Esa genealogía importa porque impide atribuirle una soberanía que no posee. ICANN coordina partes del sistema de identificadores y las delegaciones de nivel superior; IANA ejecuta funciones específicas; IETF publica estándares mediante sus procesos. La lista no hereda automáticamente sus competencias por mencionar nombres que también existen en el DNS. Tampoco se vuelve un órgano regulador porque productos muy difundidos dependan de ella. Es una institución técnica estrecha cuya legitimidad se apoya en utilidad, trazabilidad, revisión y adopción.
Al mismo tiempo, llamarla simplemente «un archivo de Mozilla» se queda corto. El proyecto sirve a navegadores y a muchos otros consumidores. Sus decisiones de formato y sus reglas de contribución afectan a ecosistemas que los mantenedores no controlan. Una entrada puede ser copiada en un sistema operativo, empaquetada en una biblioteca, transformada en código generado o congelada dentro de una aplicación. La influencia cruza fronteras organizativas precisamente porque el artefacto es sencillo de reutilizar.
Aquí aparece una forma característica de poder en Internet. El centro no necesita ordenar a cada extremo. Publica un registro suficientemente útil y estable; proyectos independientes lo incorporan; la compatibilidad crea incentivos para seguir haciéndolo. El poder se acumula abajo, en las decisiones de ejecución. Si mañana el repositorio aceptara una línea que ningún producto adopta, el efecto sería casi nulo. Si un navegador dominante cambiara su interpretación sin modificar el archivo, el efecto podría ser inmediato para millones de usuarios.
La doctrina de la primacía del código en ejecución ayuda a leer esta situación sin exageraciones. El texto acordado es una pieza de evidencia; el comportamiento real surge cuando una implementación concreta lo integra. Eso no disminuye la importancia del mantenedor. Cambia la pregunta de gobernanza: en lugar de buscar un soberano único, hay que identificar qué actor controla cada transición y exigirle una prueba adecuada a ese control.
Las dos secciones no representan el mismo tipo de afirmación
El formato separa una sección ICANN y una sección PRIVATE. La primera recoge sufijos vinculados a políticas de registro del espacio coordinado; la segunda permite que operadores de servicios privados indiquen límites compartidos, como plataformas que asignan subdominios a clientes. Los consumidores pueden decidir si tratan ambas secciones del mismo modo. Esta separación es una señal epistemológica: las reglas se parecen sintácticamente, pero su procedencia y su propósito no son idénticos.
Una regla puede ser exacta, comodín o excepción. El algoritmo busca la coincidencia más larga y resuelve casos donde una estructura general admite nombres particulares con trato distinto. Esa semántica compacta permite representar jerarquías que no caben en una lista plana. También eleva el coste de un error. Una regla demasiado amplia puede afectar a muchos nombres; una excepción omitida puede cambiar el límite calculado; una línea mal formada puede alterar el comportamiento de consumidores que confían en una conversión automática.
El repositorio advierte expresamente que una entrada defectuosa puede causar problemas con cookies. Sus guías no tratan todas las solicitudes como equivalentes. Exigen explicar el propósito, actuar como representante autorizado y demostrar control mediante mecanismos DNS, entre ellos señales bajo _psl o registros TXT asociados con la solicitud. Para espacios sensibles puede haber comprobaciones adicionales fuera del canal ordinario. En la sección privada se imponen condiciones destinadas a distinguir un servicio real y duradero de una petición oportunista.
Estas medidas no convierten al mantenedor en árbitro de todos los derechos sobre un dominio. Verificar una señal DNS demuestra control técnico en un momento y dentro de un procedimiento. No resuelve cada disputa contractual, no garantiza que el solicitante represente eternamente al operador y no anticipa todas las consecuencias en cada consumidor. Por eso la procedencia debe acompañar a la regla y no ser reemplazada por una etiqueta binaria de «válida» o «inválida».
La distinción entre secciones también permite políticas locales honestas. Un consumidor centrado en cookies podría necesitar ambas. Otro, que clasifique estructuras de registro oficiales, podría usar solo la sección ICANN. Un tercero podría mantener una capa propia. Ninguna de esas elecciones debe presentarse como si estuviera escrita dentro del DNS. Son decisiones del producto, y deben figurar en su documentación y en sus pruebas.
Participar no es recibir un mandato general
El repositorio público permite observar y proponer cambios. Esa apertura distribuye la vigilancia: operadores conocen mejor sus espacios, usuarios pueden detectar anomalías y revisores dejan un historial visible. Sin embargo, una interfaz abierta no significa que toda solicitud deba aceptarse ni que una fusión otorgue poder ilimitado al solicitante. La participación ofrece una vía de evidencia; la decisión conserva criterios y responsables.
La historia reciente de las guías demuestra que el proceso evoluciona. El aviso del 6 de mayo de 2026 exige el formulario normalizado y conserva sus declaraciones como parte de un expediente público coherente. El aviso del 27 de mayo de 2025 rechaza el uso de la PSL para eludir una restricción de subdominios propia de Cloudflare. Son ajustes de control, no proclamaciones constitucionales.
La autenticación merece especial cuidado. Un registro DNS bajo un nombre convenido puede vincular una solicitud con alguien que controla la zona. Es una mejora importante frente a una afirmación sin prueba. Pero control de DNS y autoridad comercial no siempre son idénticos. Un proveedor técnico puede operar la zona en nombre de un cliente; una credencial puede estar comprometida; una organización puede reorganizarse; una plataforma puede venderse. El procedimiento reduce incertidumbre, no la elimina.
De ahí que el registro necesite memoria. La solicitud, la prueba presentada, la revisión y el momento de aceptación deben permanecer vinculados. Si la situación cambia, un revisor futuro necesita saber por qué la línea existe. Un archivo que solo conserva el estado actual facilita el consumo, pero no basta para rendir cuentas. El historial del repositorio aporta parte de esa cadena y debería entenderse como componente de la integridad, no como decoración administrativa.
La responsabilidad tampoco puede concentrarse solo en los voluntarios. Un proveedor que convierte la lista en una decisión de seguridad crítica debe realizar sus propias pruebas, observar las actualizaciones y documentar su política de recuperación. La reutilización gratuita no transfiere automáticamente el riesgo operacional al mantenedor. Cuanto mayor sea la consecuencia, más explícita debe ser la obligación del consumidor.
Fuentes
- Heng Lu, «Running-Code Primary: The Patch Needed to Preserve the Internet Original Design»: https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- Public Suffix List, página del proyecto: https://publicsuffix.org/
- Public Suffix List, repositorio oficial: https://github.com/publicsuffix/list
- Public Suffix List, guía de contribución: https://github.com/publicsuffix/list/wiki/guidelines
- Public Suffix List, formato y algoritmo: https://github.com/publicsuffix/list/wiki/format
- ICANN OCTO-011, «The Public Suffix List»: https://www.icann.org/en/system/files/files/octo-011-18may20-en.pdf
- IETF RFC 6265, «HTTP State Management Mechanism»: https://datatracker.ietf.org/doc/html/rfc6265
- IETF, revisión de RFC 6265bis: https://datatracker.ietf.org/doc/html/draft-ietf-httpbis-rfc6265bis
- WHATWG, URL Standard: https://url.spec.whatwg.org/
- IETF, carta del antiguo grupo DBOUND: https://datatracker.ietf.org/doc/charter-ietf-dbound/
- IETF RFC 8499, «DNS Terminology»: https://datatracker.ietf.org/doc/rfc8499/
- Mozilla Searchfox, instantánea de dominios efectivos de Firefox: https://searchfox.org/firefox-main/source/netwerk/dns/effective_tld_names.dat
- Aviso PSL del 6 de mayo de 2026 sobre formulario y declaraciones: https://github.com/publicsuffix/list/blob/main/README.md#2026-05-06
- Aviso PSL del 27 de mayo de 2025 sobre las restricciones de Cloudflare: https://github.com/publicsuffix/list/blob/main/README.md#2025-05-27
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance