
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
503 artículos
IETF
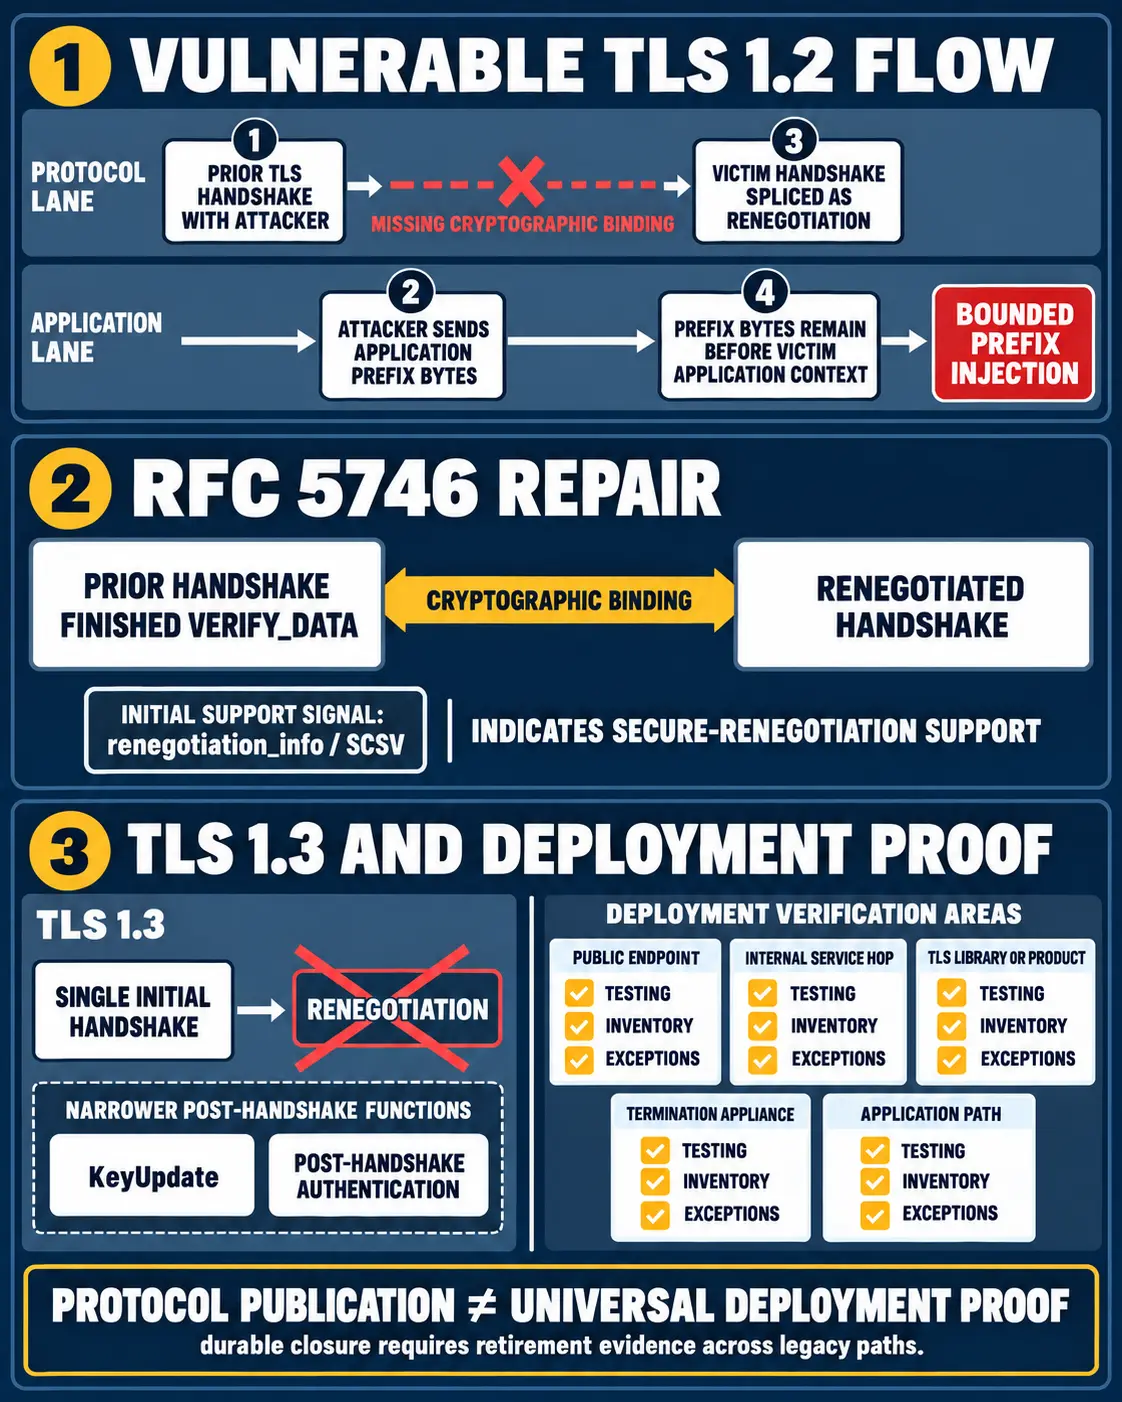
TLS: reparar el protocolo no demuestra que el riesgo haya desaparecido
La historia de la renegociación TLS muestra una diferencia decisiva para cualquier programa de seguridad: publicar una corrección cambia el protocolo, pero solo la evidencia de los sistemas desplegados demuestra que el comportamiento vulnerable dejó de existir.

IETF
Un nuevo PDU de MOA puede retirar una autorización. Aún falta el orden de validación
La revisión 01 de un mensaje propuesto entre cachés RPKI y routers ya distingue cómo retirar una parte de una autorización de origen de mapeo y cuándo caduca toda la vista MOA que conserva el equipo. Sin embargo, remite a una especificación futura la relación entre la validación…

IETF
Un borrador de la IETF señala un vacío sobre conflictos de interés: la salvaguarda debe activarla la autoridad
Un conflicto de interés no es una propiedad permanente que pueda deducirse de la empresa de una persona. Solo se vuelve gobernable cuando se conecta una relación concreta con una decisión concreta y con el poder para tomarla. La revisión 07 de un borrador sobre el proceso de la…
IETF
Los tipos DNS 69 y 70 delegan el significado sin nombrar la versión del registro
Hay dos relojes en esta historia. Uno pertenece a la firma DNS y dice desde cuándo puede validarse un conjunto de registros. El otro pertenece a la organización externa que publica, modifica o retira los códigos incluidos en esos registros. Los nuevos tipos 69 y 70 conectan ambos…
IETF
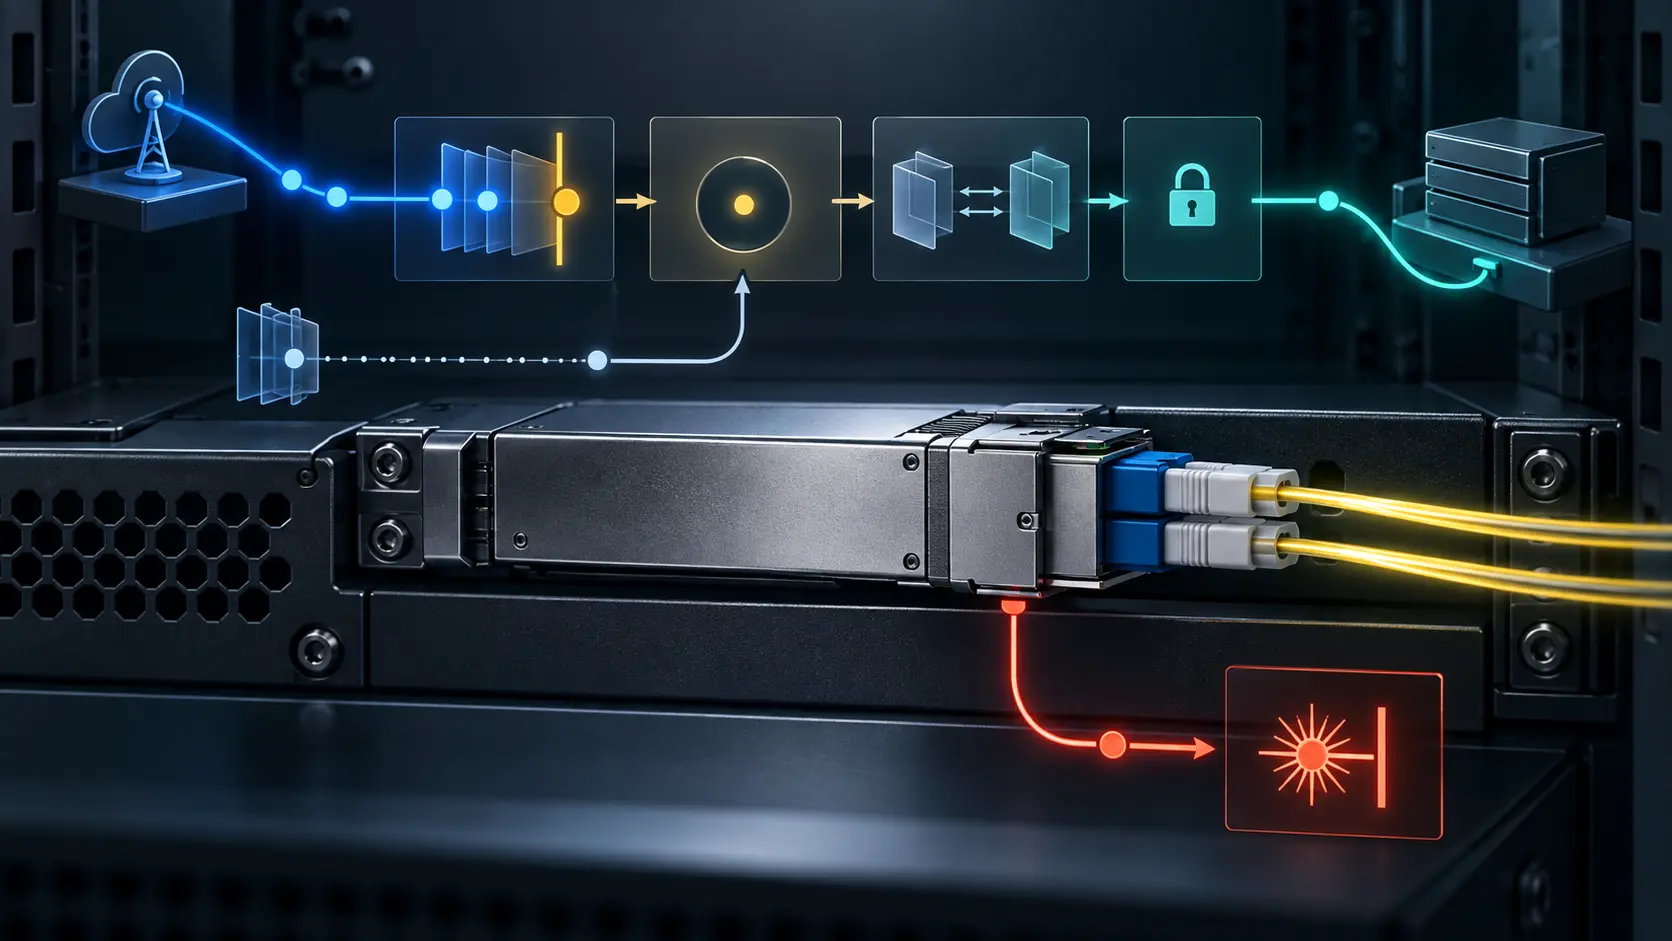
La revisión 04 de CMIS añade el traspaso de control, pero deja sin resolver la última escritura
Un registro de permisos puede afirmar que el controlador remoto perdió acceso a las 10:00:00. El módulo óptico, sin embargo, puede conservar a las 10:00:01 dos cambios de una secuencia de tres pasos. La revisión 04 de una nueva propuesta IETF intenta ordenar esa frontera: define…

IETF
La revisión 04 promete identidad UUID, pero su esquema de energía aún apunta a un nombre local
El dato energético llega después de una pregunta más básica: ¿de qué pieza habla? La revisión 04 del borrador GREEN responde en la prosa que habla de un componente identificado por UUID a través de equipos y dominios. Su módulo YANG responde con una ruta a `component/name`. Ambos…

IETF
La revisión 36 convierte la renovación del voucher en una decisión de control sin constancia
Un voucher nuevo llega con firma y vigencia nuevas, pero la operación que lo produce mira hacia atrás. La revisión 36 del borrador de la IETF exige confirmar que la relación anterior sigue en pie, comprobar el acceso a la clave del Domain y volver a aplicar la política vigente.…

IETF
DKIM2 exige doble firma hasta ser «prácticamente ubicuo», pero la revisión 01 no define la salida
Un porcentaje diario puede ser exacto y, aun así, responder a la pregunta equivocada. La nueva revisión de las buenas prácticas de DKIM2 permite que cada receptor observe su propio correo, pero utiliza la «ubicuidad efectiva» como punto de salida de la doble firma sin definir…

IETF
Trece registros de sufijos de la IANA conservan una regla que sus definiciones no permiten aplicar
El problema no es que falte otra regla para fragmentos. Es que trece registros afirman a la vez que el sufijo no define esa sintaxis y que deben probarse tres casos basados en ella. La revisión 10 del borrador de procedimientos propone retirar la rama imposible; la cuestión…

IETF
Una pasarela puede rechazar la finalidad. Un proxy de tránsito no habla por el origen
La nueva respuesta propuesta hace visible que el servidor rechazó una finalidad declarada. No dice quién tenía autoridad para decidirlo. La revisión 01 de una draft de HTTPbis incorpora esa pregunta al diseño: el origen conserva la voz, una pasarela puede ejercerla por delegación…

IETF
Un debate en vivo puede probar el dominio. No fija la autoría
Una repregunta inesperada obliga a entender el diseño, no solo a recitarlo. Pero ni la mejor respuesta revela quién produjo el texto o qué parte se delegó a una herramienta. Una nueva Internet-Draft pone esa grieta en el centro de la conversación de autoría de la IETF.

IETF
El principal firmó la delegación. El emisor aún vinculó la clave del agente
La frase «credencial firmada por el principal» puede sonar como una garantía sobre todo el objeto. AIC-JWT-01 obliga a mirar dentro: una firma protege la delegación a una identidad y otra cubre la clave con la que el agente demuestra posesión.
IETF
El futuro RFC 10040 puede firmar una Map-Reply, no verificar la ubicación
El sello de una respuesta puede ser impecable y la coordenada, aun así, descansar sobre una observación sin documentar. El futuro RFC 10040 está a un paso de la publicación. Su llegada obliga a separar dos preguntas que las interfaces suelen juntar: quién emitió el mapa y quién…

IETF
DNSOP adopta el problema multialgoritmo, no la etiqueta «UNIVERSAL»
Adoptar un borrador puede sonar a elegir una respuesta. En DNSOP, la decisión del 1 de septiembre hizo algo más preciso: eligió un problema para trabajarlo dentro del grupo y dejó anotado que la complejidad de la solución seguía abierta. Esa diferencia será decisiva si una…

IETF
IPv6 agrupa tres medidas tras un solo booleano
Un contador puede demostrar que un router descartó paquetes; no demuestra que el cliente bloqueado fuera el responsable. Esa distancia entre telemetría y decisión aparece en `auto-resolve`, un ajuste del modelo YANG de Neighbor Discovery para IPv6 que está en última llamada de la…

IETF
Los nuevos números de algoritmo de OpenPGP reescriben los vectores de prueba
Hay ensayos que fallan sin que haya cambiado una sola primitiva criptográfica. Basta con que dos implementaciones den por vigente un número distinto. Eso es lo que hace especialmente instructiva la transición que atraviesan ocho algoritmos compuestos de OpenPGP: el borrador…

IETF
El voucher de ELA llega después de que el dispositivo se identifica
La incorporación automática promete que un dispositivo nuevo podrá entrar en una red sin que nadie teclee credenciales. ELA intenta lograrlo con cuatro mensajes EDHOC y un servidor de inscripción situado detrás del autenticador del dominio. Pero el orden importa: el dispositivo…
IETF
Retirar IPv4 exige decir de dónde
Un nuevo borrador individual cuenta superficies de protocolo, no pérdidas evitadas. La compatibilidad en los extremos impide dar por retirado IPv4 solo porque el transporte use IPv6.
IETF
Un identificador de clave EDHOC puede señalar varias PSK
La rotación de una credencial suele verse como una sustitución: sale una clave, entra otra. En un sistema distribuido, sin embargo, ambas pueden convivir durante un intervalo. La revisión 09 del borrador EDHOC-PSK da forma explícita a ese solapamiento: un solo `ID_CRED_PSK` puede…

IETF
Un desafío OAuth puede reutilizarse si el servidor no lo impide
Dos servidores pueden cumplir el mismo borrador de OAuth y esperar lo contrario de un cliente. El primero admite que un desafío reciente acompañe varias pruebas. El segundo lo consume al aceptar la primera. El cliente recibe una cadena opaca y no conoce cuál de esas reglas se…
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete a Strategic CircleInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance