
Resumen
- El 9 de septiembre de 2026 se publicó la revisión 04 de
draft-hi-ccamp-cmis-control-yang. Su condición sigue siendo la de un Internet-Draft individual activo en I-D Exists; no es un documento adoptado por CCAMP, un RFC ni una norma desplegada. - La nueva sección de traspaso dice que añadir una página a
remote-write-allowed-pagesentrega su escritura al sistema remoto. Retirarla revoca la delegación y obliga al NOS anfitrión a imponer de nuevo su configuración local. - La misma revisión excluye expresamente la atomicidad y la exclusión mutua de operaciones CMIS en varios pasos. Por eso, una secuencia aplicada solo en parte al llegar el corte carece de un estado de protocolo compartido que demuestre que el escritor remoto terminó antes de la vuelta del anfitrión.
- Daniel Kade propone una máquina de estados local, limitada al conjunto de páginas, que introduzca una fase de quietud entre revocación y autonomía. Es una propuesta editorial de operación, no una obligación de la IETF.
La lista blanca ya no es solo una puerta
El texto fijo de la revisión 04 está fechado el 9 de septiembre de 2026. El registro API de Datatracker muestra la revisión 04, vencimiento el 13 de marzo de 2027 y los estados Active e I-D Exists. Es una presentación individual, sin corriente RFC ni director de área responsable. Que el encabezado aspire a Standards Track no equivale a adopción por CCAMP.
El problema técnico surge en los transceptores ópticos coherentes enchufables. CMIS expone páginas de memoria con funciones comunes y extensiones propias del fabricante. El sistema operativo de red del equipo puede manejar el modelo abstracto conocido, mientras un controlador óptico externo o una aplicación local de terceros necesita una función propietaria o una capacidad todavía ausente del NOS. El borrador crea módulos YANG para leer, escribir, ejecutar acciones y vigilar esos registros.
La revisión 04 da a ese acceso un marco más prudente. Lo presenta como complemento de los modelos abstractos. Recomienda empezar en laboratorio, puesta en marcha y diagnóstico; en producción, comenzar con lectura y monitorización, y habilitar escritura solo en páginas y procedimientos previamente validados.
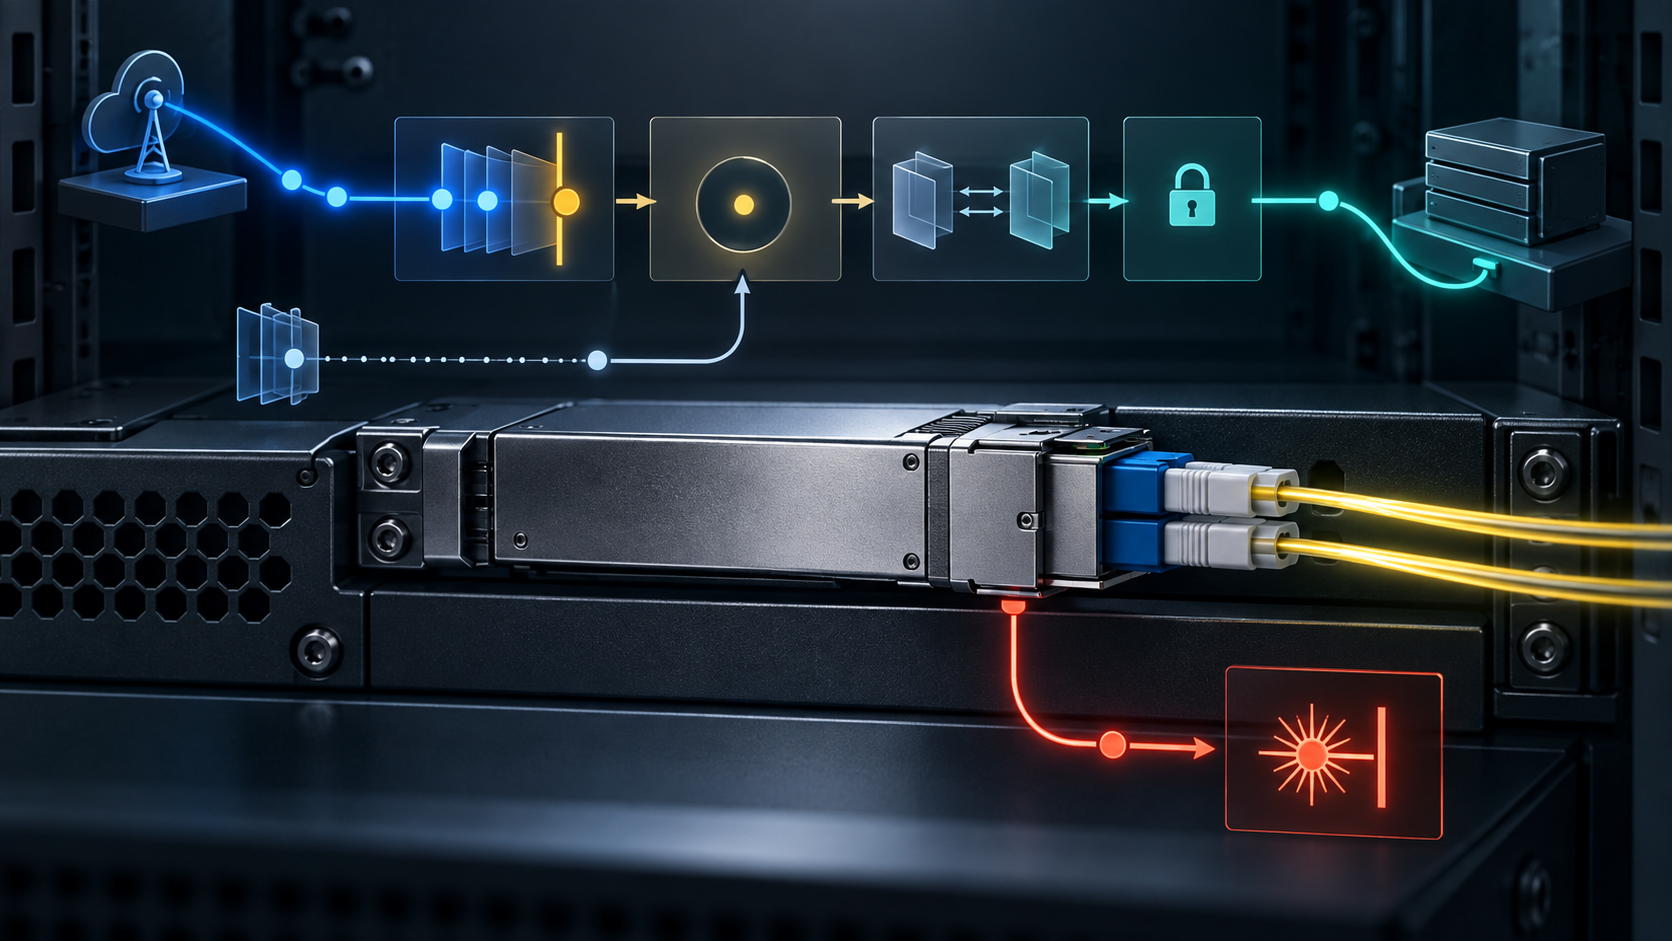
La novedad central es «Control Handover». La presencia de una página en remote-write-allowed-pages delega sus escrituras al sistema remoto. Mientras dura la delegación, el NOS anfitrión no debe modificar por iniciativa propia esos registros, salvo una intervención de seguridad como apagar un transmisor. Después debería informar al controlador.
Al retirar la página, el poder remoto termina. El NOS debe aplicar su configuración, sobrescribir los valores puestos por el controlador o restablecer los predeterminados previstos. La revocación rige para operaciones iniciadas después del cambio de gobernanza, y las escrituras en vuelo aún no aplicadas deberían rechazarse.
La configuración hace tres trabajos a la vez: autoriza, asigna responsabilidad operativa y ordena la devolución del estado. Por eso su cambio merece algo más que un evento administrativo.
El corte jurídico no es necesariamente el corte físico
«Aún no aplicada» parece una clasificación suficiente hasta que una operación requiere varios pasos. Una orden puede seleccionar la página, otra cargar parámetros y otra activar el cambio. Una maniobra puede abarcar páginas relacionadas. Cuando la revocación cae entre ellas, no basta con saber cuándo empezó la petición: hace falta saber si el dispositivo no cambió, cambió por completo, revirtió o quedó en un punto intermedio.
El borrador reconoce que no ofrece esa respuesta. Su sección de seguridad deja fuera del alcance la atomicidad y la exclusión mutua de operaciones CMIS compuestas entre el NOS anfitrión y el sistema remoto. La coordinación recae en el operador.
Ese límite no invalida el modelo. Evita fingir una garantía que el protocolo no proporciona. Pero también impide tratar la simple retirada de la página como prueba de recuperación. La lista puede bloquear la próxima orden remota; no demuestra que la anterior dejó de ejecutarse, que se deshizo una secuencia parcial o que el NOS aplicó sus valores en un orden compatible con el equipo. El cambio de permiso es un instante. La convergencia del estado puede ser un intervalo.
El propio borrador muestra la importancia. Las escrituras pueden modificar potencia y frecuencia y afectar a otras longitudes de onda. La Lower Memory no puede delegarse para escritura porque contiene banderas de gestión y selectores de página del anfitrión. Las páginas CDB 9Fh a AFh tampoco: permiten iniciar actualizaciones de firmware y convertir un error de acceso en persistencia. Son prohibiciones sensatas, pero una operación permitida y partida sigue necesitando desenlace.
También existe una última lectura
Algunos registros se borran al leerlos. Si el controlador remoto los consulta, el NOS puede perder el evento; si lee primero el NOS, puede perderlo el controlador. La revisión 04 considera que usar simultáneamente una página delegada es un error de diseño y entrega al controlador la responsabilidad sobre esas lecturas durante su turno.
En la devolución no solo viaja la capacidad de escribir. También cambia la custodia de la evidencia. El host no debería consumir un registro pendiente para «comprobar» que todo está bien. Tampoco debería interpretar un valor vacío como ausencia si el sistema remoto ya lo leyó. La transición necesita conocer al último lector responsable o declarar que no fue posible conservar esa evidencia.
RFC 8341 restringe usuarios, operaciones y nodos en NETCONF y RESTCONF. La revisión explica por qué eso no basta: NACM no puede autorizar una acción según el valor de un parámetro como el número de página. La política CMIS añade ese límite del espacio de direcciones. Es una defensa complementaria, no una barrera de finalización entre dos escritores.
Cuatro estados para una devolución verificable
No hace falta imponer un coordinador global. El operador puede definir una transición mínima y local.
REMOTE_ACTIVE fija controlador, equipo o interfaz, páginas y versión de la política. Al revocar, QUIESCING deniega trabajo nuevo y clasifica cada operación abierta como terminada, cancelada o indeterminada. Una secuencia compuesta recibe una sola disposición terminal, aunque sus llamadas individuales parezcan exitosas.
Después, HOST_RECONCILING aplica la configuración local en un orden explícito, conserva o contabiliza los registros que se borran al leer y verifica los invariantes pertinentes: selección de página, transmisor, frecuencia, potencia y enlace según la función. Solo una comprobación satisfactoria permite pasar a HOST_ACTIVE y devolver autonomía al NOS.
SAFETY_OVERRIDE debe ser una rama visible. Una amenaza puede exigir una acción inmediata sin esperar a que se vacíe la cola. La excepción registra alcance, razón general y aviso al controlador cuando sea posible, y luego entra en reconciliación. Una urgencia puede interrumpir el mando remoto; no debería alterar su historia a escondidas.
Los datos mínimos son pequeños: versión o huella del módulo; dispositivo, interfaz y páginas; propietario actual; versión de gobernanza; hora de corte; estado de transición; destino de operaciones en vuelo; última operación aceptada si existe; versión de configuración local; custodia de lecturas destructivas; intervención de seguridad; resultado y operador responsable. Valores propietarios, topología y detalles explotables permanecen privados.
La propuesta sigue la Minimum Initial Specification de Heng Lu: poner en común únicamente reglas deterministas de seguridad y transición, y dejar la semántica del fabricante y la política del operador en su ámbito. The Policy Mirror aporta otra condición: después de automatizar, deben poder reconstruirse la regla, la autoridad y el resultado. Esta máquina de estados es análisis mío, no texto del borrador.
Aún no hay un hecho de implementación
La revisión 04 incorpora otros límites útiles. Una lectura masiva o frecuente puede saturar el bus de gestión interno, lento y compartido; se recomiendan operaciones dirigidas, filtros, tamaños máximos y límites de tasa. La plataforma puede imponer restricciones más duras que las configuradas por el operador, pero anunciar esas restricciones queda para una versión futura.
La sección de implementación, sin embargo, conserva únicamente sus campos de plantilla sin completar. Las actas de CCAMP en IETF 126 recogen preguntas sobre evidencia de operadores, dependencia de la implementación, relación con modelos abstractos y una posible orientación experimental. Son comentarios de participantes, no consenso ni decisión de estado.
Las fuentes no prueban carrera, avería, interferencia, firmware malicioso ni fallo de producto; prueban algo más estrecho: la revisión 04 ya define cómo entregar y revocar el control de una página, al tiempo que deja la exclusión multioperación a cada despliegue. Antes de usarlo en producción, el operador debe poder señalar un momento comprobable en el que el escritor remoto está quieto y el host vuelve a un estado válido.
Fuentes
- Acceso y control CMIS, revisión 04
- Revisión 03
- Comparación oficial 03–04
- Registro Datatracker
- Historial del documento
- API de Datatracker
- Actas de CCAMP, IETF 126
- RFC 8341 — NACM
- RFC 6241 — NETCONF
- RFC 8040 — RESTCONF
- RFC 8342 — NMDA
- RFC 7942 — estado de implementación
- OIF CMIS 5.4
- Libro blanco OIF CMIS Plug-and-Play
- Modelo abstracto citado en la revisión 04
- Heng Lu — Minimum Initial Specification
- Heng Lu — The Policy Mirror
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance