
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7716 artículos

Historia de Internet
La explicación humana y el informe de máquina compartían un sobre: RFC 3462
Un aviso de correo podía ser comprensible para quien lo recibía y, al mismo tiempo, utilizable por un programa. RFC 3462 diseñó un solo sobre para esos dos públicos, pero mantuvo separadas la explicación, la constancia estructurada y la copia devuelta.
Historia de Internet
La parte opcional desapareció. La entrega aún podía tener éxito: RFC 3459
RFC 3459 abordó una condición incómoda para el correo común: una pasarela podía entregar solo parte de un mensaje multiparte porque el receptor no almacenaba ni representaba todo. El remitente debía declarar qué pérdida invalidaba la entrega completa.

IETF
Los bits hicieron visible la pérdida, no el veredicto: RFC 9506
La RFC 9506 propone señales mínimas para observar rendimiento en transportes cifrados. Ver una transición o contar un bloque permite estimar; no demuestra por sí solo qué tramo falló, qué política actuó ni si la aplicación entregó algo útil.
IETF
Contar páginas no demuestra que el archivo esté completo
RFC 5005 separa tres contratos que un cuadro de mando puede confundir: una fuente completa, una fuente paginada y una fuente archivada. La diferencia convierte la reconstrucción histórica en una cadena de evidencias, no en una cifra de documentos descargados.
Historia de Internet
La cabecera decía voz. El mensaje aún debía leerse: RFC 3458
RFC 3458 dio a las bandejas que mezclaban correo, fax y voz una señal breve sobre el uso esperado de cada mensaje. La señal servía para organizar la experiencia, pero el estándar fue cuidadoso al impedir que sustituyera a lo que realmente había llegado.

Historia de Internet
El túnel estaba protegido. La dirección asignada no era una credencial de acceso: RFC 3456
RFC 3456 reutilizó DHCPv4 para dar a un equipo remoto una presencia virtual en la red corporativa. Su límite más importante era negativo: recibir una dirección por un intercambio protegido configuraba el equipo, pero no convertía esa dirección en permiso para entrar.

Expediente
La cadena de verificación rota: lo que prueba (y deja de probar) un registro RIPE cuando nadie puede leer la fuente
El resumen de inteligencia de La cadena de verificación rota: lo que prueba (y deja de probar) un registro RIPE cuando nadie puede leer la fuente explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la…

IETF
La migración conservó los recursos. El orden de presentación no estaba probado: RFC 3648
Una prueba de migración comprueba que todos los recursos existen y que cada MOVE respondió con éxito. Sin embargo, una colección puede mostrar otra secuencia: RFC 3648 admite que un MOVE dentro del mismo padre conserve la posición o quite y vuelva a añadir el miembro al final…

IETF
La solicitud llevaba su propia prueba. Aun así no podía emitir el certificado: RFC 9733
RFC 9733 permite que una solicitud conserve origen e integridad aunque espere o atraviese varios intermediarios. Esa portabilidad mejora el alta de dispositivos, pero no convierte una firma en permiso del dominio, decisión de la RA, emisión de la CA ni acceso operativo.
Historia de Internet
Las cadenas coincidían. La identidad seguía sin probarse: RFC 3454
Stringprep dio a los protocolos una manera reproducible de comparar texto internacionalizado. Podía borrar, transformar, normalizar o rechazar puntos de código hasta que dos entradas quedaran iguales. Esa igualdad servía para comparar; no demostraba que las grafías, las cuentas…

IETF
La práctica estaba declarada. La operación aún debía probarla: RFC 3647
La investigación de una clave comprometida no comienza cuando aparece `revoked` en una consola. Comienza cuando alguien detecta el problema y termina sólo cuando las superficies de estado convergen, las partes usuarias recuperan información vigente y las aplicaciones dejan de…
Historia de Internet
Bastaban símbolos para reconstruir el objeto. El emisor aún no sabía quién terminó: RFC 3450
ALC consiguió que la multidifusión fiable creciera sin mantener una conversación de reparación con cada receptor. Cada oyente podía reconstruir por su cuenta a partir de símbolos FEC. Esa autonomía hizo posible la escala, pero no produjo un recibo: el emisor seguía sin saber…
Historia de Internet
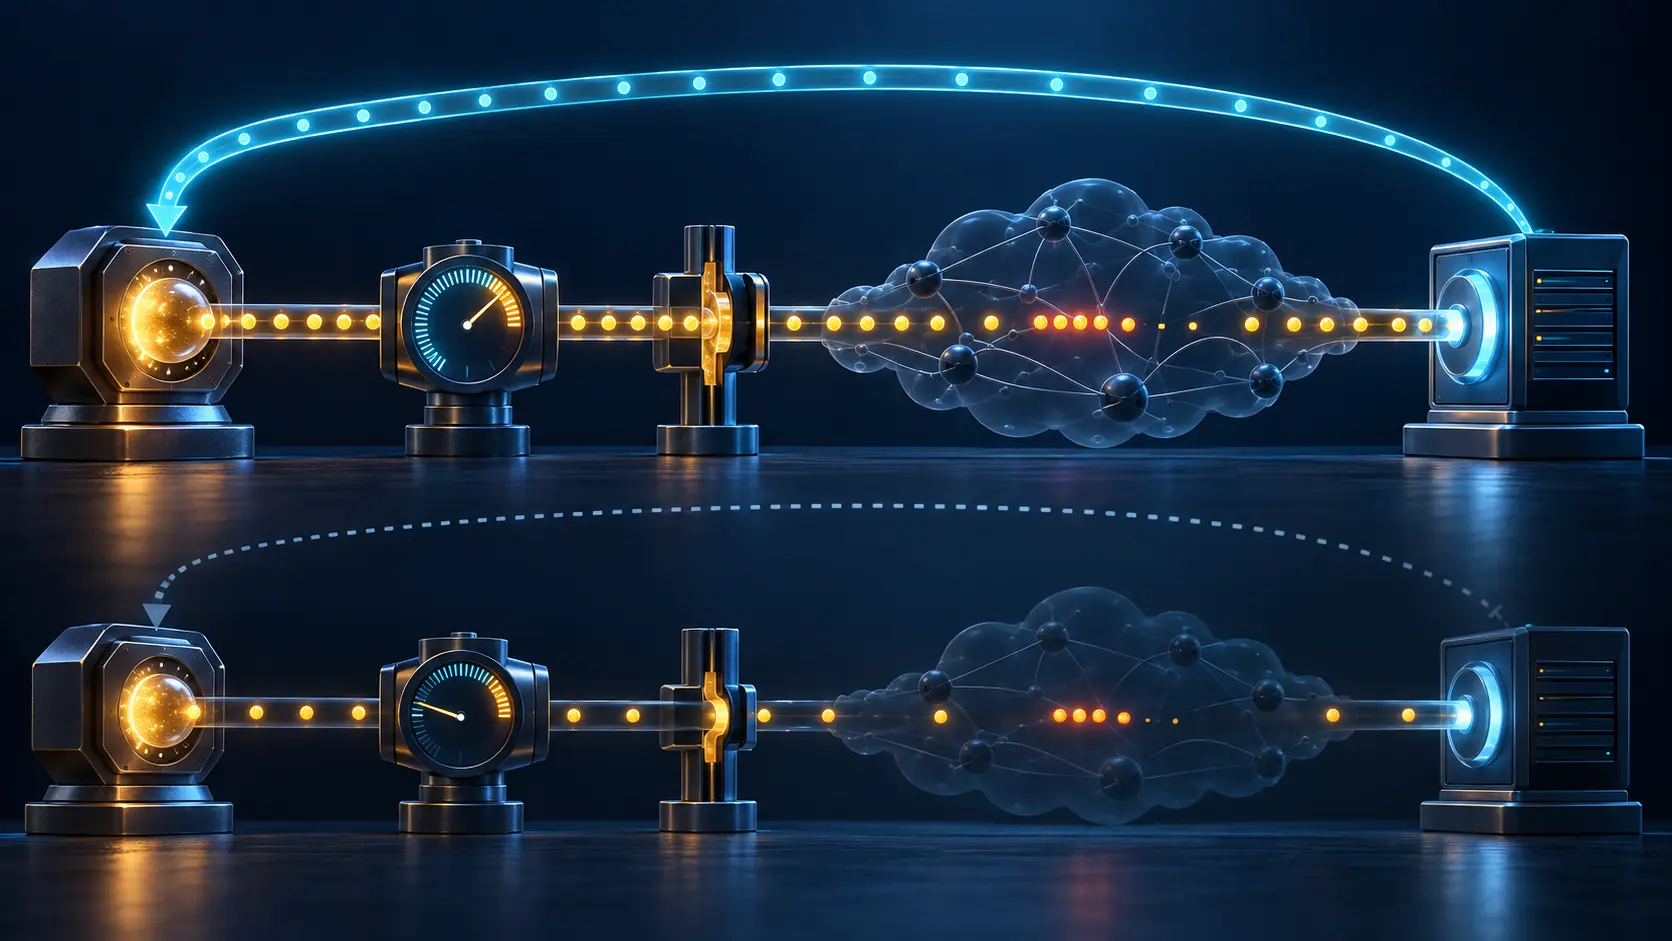
El receptor informó una tasa. El emisor aún necesitaba sus propios límites: RFC 3448
TFRC repartió el bucle de congestión entre dos extremos sin entregar el mando al que observaba. El receptor resumía llegadas y pérdidas; el emisor conservaba la ecuación, el techo, el ritmo y la obligación de retroceder cuando dejaban de llegar pruebas.

Historias
La cadena de identidad de almazcloud.network: qué puede verificar un comprador y qué no
El resumen de inteligencia de La cadena de identidad de almazcloud.network: qué puede verificar un comprador y qué no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…
IETF
Respondió la sonda, no el servicio del inquilino: RFC 9772
Un eco limpio dentro de Geneve puede demostrar que cierta ruta de operación respondió y, al mismo tiempo, dejar intacta la avería que percibe el cliente. RFC 9772 obliga a nombrar el objeto observado antes de convertir una medición en una declaración de salud.
Historia de Internet
Una dirección compartida necesitaba identidades únicas detrás: RFC 3446
Anycast permitía que varios puntos de encuentro multicast ofrecieran una entrada cercana. No los convertía en una sola máquina. RFC 3446 funcionaba porque la dirección visible era común, mientras las identidades de coordinación de cada réplica seguían siendo únicas.

IETF
La aplicación falló después de una configuración correcta: RFC 3646
Una investigación que comienza en el paquete DHCPv6 puede terminar demasiado pronto. RFC 3646 explica qué direcciones y dominios fueron ofrecidos; para reconstruir el incidente todavía hacen falta la política del equipo, la transformación del nombre, el servidor elegido, la…
Historia de Internet
Un solo registro DNS llevaba claves que no compartían la misma confianza: RFC 3445
El antiguo `KEY` de DNS parecía una pieza reutilizable: una ficha para muchas clases de clave pública. En la práctica, la consulta no podía pedir un subtipo y la firma abarcaba el RRset completo. La reutilización convirtió administraciones y riesgos ajenos en un solo paquete…

IETF
El cifrado de grupo se abrió. El remitente seguía sin probarse: RFC 9750
Una disputa de moderación puede comenzar con una captura que dice «mensaje autenticado» y terminar atribuyendo una decisión a la persona equivocada. RFC 9750 permite reconstruir lo que realmente certifica cada capa de MLS, desde el secreto compartido hasta la firma, la identidad…

IETF
La firma era correcta; el permiso seguía sin demostrarse
Una revisión de incidentes puede descarrilar con un dato verdadero: «GSS-TSIG validó». Ese dato acredita una protección criptográfica concreta, pero no resuelve quién podía cambiar qué, si el servidor aplicó el cambio ni qué terminó viendo un usuario. RFC 3645 obliga a mantener…
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs