
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7593 artículos
IETF
La sesión fue aceptada. La medición todavía no había ocurrido.
TWAMP-Control puede aceptar una sesión, confirmar un puerto y reconocer el inicio. Ninguno de esos hechos demuestra que el Session-Sender enviara una sonda, que el Session-Reflector la devolviera o que alguien calculara una métrica. RFC 5357 separa el permiso para medir de la…

Historia de Internet
El alias decía «Disco local». El inicio de sesión necesitaba otro nombre: RFC 3721
Un operador puede reconocer un destino de almacenamiento por una etiqueta familiar, pero el protocolo no puede confundir esa etiqueta con una identidad. RFC 3721 separó el nombre que perdura, la dirección que ubica, el identificador que autentica y la regla que autoriza; también…

Historia de Internet
El nombre prometía persistencia. Su resolvedor aún no existía: RFC 3937
RFC 3937 registró un espacio global para nombrar recursos del IPTC, pero sus propios ejemplos podían no identificar nada real. El documento enseñaba a construir un nombre; no convertía la muestra en una asignación ni desplegaba por sí mismo el mecanismo que conduciría al recurso.
IETF
El error cambió la siguiente acción. No obtuvo derecho a decidirla.
En PKINIT, un error del KDC puede decir al cliente qué parámetros ECDH prefiere y provocar un segundo intento diferente. RFC 5349 también deja claro que ese error Kerberos no está protegido por integridad. El mensaje tiene influencia operativa, pero no autoridad suficiente para…
IETF
El reintento funcionó. La política local había impedido que la red eligiera la curva.
El primer `PA-PK-AS-REQ` terminó con el error 65. El segundo produjo una respuesta útil porque el cliente eligió otra curva de la lista recibida. Sería fácil atribuir el éxito al consejo del KDC. RFC 5349 exige una lectura más precisa: la lista podía ser manipulada y solo la…
Historia de Internet
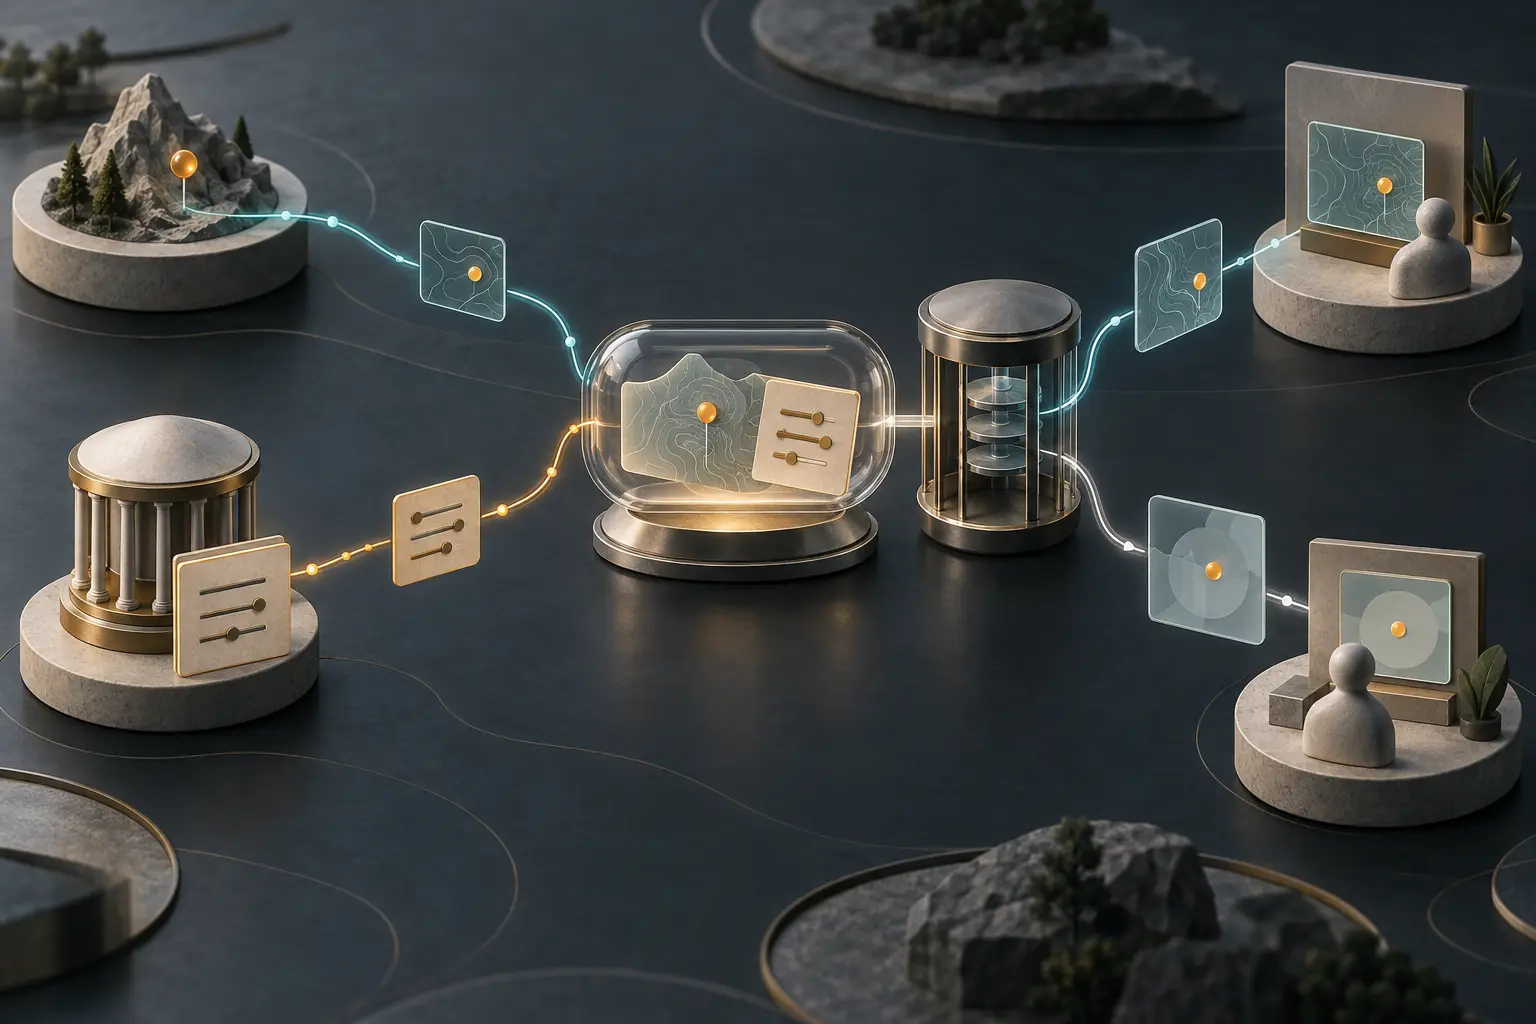
El objeto de ubicación podía llevar reglas, no solo coordenadas: RFC 3693
En febrero de 2004, GEOPRIV dejó de tratar la privacidad de la ubicación como un simple interruptor junto a un punto en el mapa. RFC 3693 describió una cadena de actores y decisiones: quién aparece en la ubicación, quién fija las reglas, quién conserva el dato, quién las aplica y…

Historia de Internet
El código era privado. Sus bits superiores aún gobernaban cada router que no lo conocía: RFC 3936
RSVP distinguía dos fallos que podían parecer idénticos en un registro: no reconocer una clase y no reconocer un subtipo dentro de una clase conocida. RFC 3936 organizó los números sin borrar esa diferencia de ejecución.

IETF
La lista parecía ordenar preferencias. Dos opciones borraban todo lo que venía después.
Una política de fax MGCP puede escribirse como una lista: primero T.38 estricto, después una alternativa, luego la pasarela. Pero el orden visual no cuenta toda la verdad. En RFC 5347, `t38-loose` y `off` siempre pueden aceptarse y vuelven inalcanzables las opciones posteriores…

Historias
RIPE NCC designa a dos personas para la Rob Blokzijl Foundation tras el aviso de Falk
Después de que Falk von Bornstaedt comunicara que dejaría el consejo de la Rob Blokzijl Foundation, el consejo ejecutivo de RIPE NCC designó a dos personas. Los estatutos de la Fundación reservan a su propio consejo una decisión unánime de nombramiento.

IETF
La cámara de compensación guardó el mensaje. Nadie definió qué significaba un registro completo.
El operador tenía una respuesta tranquilizadora: la federación conservaba un registro central de la mensajería entre dominios. Pero el archivo no decía si incluía rechazos, reintentos, expansión de listas, transformaciones de identidad, entrega al dispositivo o solo la entrada en…

Historia de Internet
Faltaba el RFC; la opción DHCP ya estaba en uso.
En 2004, RFC 3679 devolvió a la IANA números de opción DHCP cuyas propuestas no habían prosperado. Pero no confundió la falta de un RFC con la falta de uso: algunas opciones de PXE y Apple ya funcionaban sin descripción publicada. Dieciséis años después, un ensayo sobre portales…

Historia de Internet
La prueba tenía fecha de caducidad. El informe de resultados era opcional: RFC 3933
Una regla temporal puede terminar a tiempo y aun así dejar una pregunta sin respuesta. RFC 3933 obligó a poner fecha al experimento de proceso, pero permitió que la hipótesis, las métricas y la explicación final fueran mucho menos firmes.

IETF
La tabla privada salvó la llamada y creó una segunda autoridad de ruta
El DNS devolvió una URI SIP válida, pero el softswitch no envió la llamada a cualquier dirección que resolviera ese dominio. Consultó una tabla interna: dominio, pasarela, dirección y acuerdo de interconexión. La entrada existía y la llamada continuó. RFC 5346 muestra por qué esa…

Historia de Internet
El mensaje parecía un documento. El protocolo ya lo había dividido: RFC 3930
El error comenzaba al llamar «el mensaje» a lo que la pantalla mostraba como una sola pieza. Para los procesos que lo transportaban, aquella pieza podía ser un conjunto de campos con fuentes, destinos y reglas de seguridad distintas.

Historia de Internet
El filtro podía cambiar una fuente cada vez o reemplazar la lista completa.
RFC 3678 no obligó a las aplicaciones multicast a reaprender cómo unirse a un grupo. Conservó las llamadas anteriores y añadió dos formas de modificar un filtro de fuentes: ajustar un emisor concreto o sustituir todo el estado en una sola operación.

IETF
El proxy devolvió un EngineID correcto. El inventario se lo atribuyó al equipo equivocado.
La consulta llegó a una dirección de transporte, atravesó un proxy y obtuvo un identificador de motor válido. El sistema de inventario decidió que las tres cosas eran una sola identidad física. RFC 5343 permite precisamente que el nombre del contexto sobreviva a cambios de…
IETF
La captura cubrió siete días. El cambio ocurrió en la octava noche.
El informe parecía cumplir la recomendación del RFC 5345: una semana completa para incluir ritmos diarios y un ciclo semanal. Sin embargo, la ventana terminó horas antes del mantenimiento mensual. El conjunto mostraba con precisión lo que había pasado durante siete días y nada…

Historia de Internet
La salida siguió en 128 bits; las reglas para la clave cambiaron.
En 2004, RFC 3664 adaptó AES-XCBC a IKE y conservó el resultado completo que el MAC de IPsec reducía a 96 bits. Dos años después, su sucesora cambió otro límite: qué longitudes de clave aceptaría la misma función pseudoaleatoria y cómo dependía esa regla del uso en IKEv2.
Historia de Internet
El mismo nombre llegó a MIME y SDP; los parámetros no viajaron solos: RFC 3555
En una sesión, el número dinámico 97 podía significar L16. En otra podía significar otra cosa. RFC 3555 explicó cómo el nombre registrado daba contexto a ese número sin convertirlo en un identificador universal ni en una prueba de que el receptor pudiera decodificarlo.

IETF
El nombre estaba registrado. El receptor nunca aprendió a usarlo.
IANA puede coordinar un parámetro `tel` antes de que todos los extremos lo implementen. RFC 5341 resuelve la propiedad del nombre; la capacidad del receptor sigue siendo una prueba de ejecución.
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs