
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7556 artículos
Historias
Menos del 1 % de los UPDATE de BGP vinculados al RPKI: un dato útil, no un veredicto de estabilidad
Un estudio revisado por pares calcula que las actualizaciones asociadas al RPKI son una fracción pequeña del volumen de UPDATE observado. Es un resultado valioso, pero no resume por sí solo la estabilidad de una red.

IETF
Autenticar CAPWAP no daba de alta el equipo en la red: RFC 5418
El análisis de RFC 5418 separa la autenticación WTP–AC del alta en un despliegue, la función autorizada y la ruta de los datos. Una sesión válida solo resuelve una parte de la decisión operativa.
ICANN
Cinco solicitantes de `.agent` reaparecen en varios grupos de contienda de ICANN
El primer CSV de la ronda 2026 de ICANN sitúa a trece solicitantes en el grupo de `.agent`. Cinco de esas entidades aparecen en al menos once de los grupos numerados del archivo; la disputa por ese nombre también deja ver carteras de solicitudes repartidas por la ronda.

Historia de Internet
Una Internet, muchos operadores: la analogía telefónica de RFC 1462
El FYI de 1993 recurrió a una llamada telefónica para explicar una topología nueva: el usuario veía un servicio de Internet, aunque distintas redes operaban y reparaban sus propios tramos.

Historia de Internet
NAT era una función, no una interfaz: por qué tuvo que cambiar la MIB de la RFC 4008
En el ejemplo de configuración de la RFC 4008, el gestor SNMP crea primero una fila ligada a un índice de interfaz y luego añade los mapas de direcciones. Diez años después, NATV2-MIB describía la traducción como una función lógica que puede abarcar varias interfaces. La propia…

Historia de Internet
La trama cruzaba el pseudowire, pero no su rol de servicio: RFC 7152
En 2014, un memorando de requisitos del IETF señaló una brecha discreta en las VPN de capa 2: un equipo de borde podía recibir una trama Ethernet por un pseudowire sin saber si procedía de un acceso raíz o de hoja. La RFC 7152 convirtió esa falta de contexto en requisitos para…

IETF
Antes del descubrimiento CAPWAP, DHCP ordenaba los controladores que podía probar el punto de acceso: RFC 5417
Una opción DHCPv4 o DHCPv6 puede anteponer un controlador a otro en la búsqueda inicial de un punto de acceso. RFC 5417 define esa secuencia como una preferencia configurada; la fase de descubrimiento y DTLS determinan después qué par puede convertirse en el extremo de control.
Historia de Internet
Sin AFI, la política abarcaba «any»: las cuatro familias de RFC 4012
RPSLng incorporó una cláusula opcional para indicar la familia de una política multiprotocolo. Si se omitía, RFC 4012 no dejaba el alcance en blanco: asignaba «any», mientras los atributos anteriores conservaban su sentido de unicast IPv4.
Expediente
El DNS raíz recibió el doble de consultas; la pista estaba en los resolvedores
Durante cerca de una semana, las consultas que llegaron a la raíz del DNS pasaron de unos 1,6 millones a 3,2 millones por segundo. Eran peticiones válidas procedentes de redes de resolución recursiva y no causaron un efecto medible en el servicio raíz. El episodio muestra cómo…

IETF
RFC 5416: el vínculo 802.11 tiene un límite de época
RFC 5416 no es una promesa de compatibilidad con todo el Wi-Fi actual. Es la definición de un vínculo CAPWAP para la base IEEE 802.11-2007: estaciones, radios, QoS, BSSID y WLAN se describen dentro de ese contrato. La pregunta de gobierno es qué puede demostrar un mensaje de ese…
IETF
En la IETF, una apelación denegada no es una apelación sin tramitar
La política vigente de la IETF separa la apelación que no llega a examinarse de la que se rechaza después de revisar sus argumentos. También deja cada resultado en un circuito público distinto. Por eso, la lista de apelaciones aceptadas no basta para contar todas las…

IETF
El estado de CAPWAP no prueba el servicio: RFC 5415
RFC 5415 ordena el plano de control WLAN: un Access Controller gestiona Wireless Termination Points, protege sesiones, cambia configuraciones y transporta datos. Pero completar un estado, terminar DTLS o ver un paquete solo demuestra una ruta de protocolo; no prueba que la…

IETF
WiCoP es un registro histórico, no una base de despliegue: RFC 5414
RFC 5414 presenta WiCoP para controlar y aprovisionar grandes WLAN desde un punto central. El RFC Editor lo clasifica como Historic y señala RFC 5415 como referencia posterior. Por eso un inventario de puntos de acceso o un acuse de configuración no demuestra autoridad vigente ni…

Historias
AS24940: 91 rutas, 63 coincidencias y 49 autorizaciones más amplias
El resumen de inteligencia de AS24940: 91 rutas, 63 coincidencias y 49 autorizaciones más amplias explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias…

IETF
La seguridad de SLAPP es una frontera histórica, no prueba de despliegue
RFC 5413 registra Secure Light Access Point Protocol tal como llegó al trabajo de CAPWAP. Sus ideas de descubrimiento, autenticación y transporte protegido sirven como evidencia histórica, pero el RFC Editor lo publicó para el registro y advierte que no debe usarse como base de…

IETF
LWAPP es un registro histórico, no una base de despliegue
RFC 5412 conserva Lightweight Access Point Protocol tal como fue presentado durante el trabajo de CAPWAP. Explica una arquitectura de controlador y puntos de acceso ligeros, pero el RFC Editor lo clasifica como Historic y advierte que no debe usarse como base de despliegue. RFC…

Expediente
PP-26 ordena los turnos de palabra; las decisiones necesitan otra trazabilidad
En una conferencia extensa, una intervención de tres minutos puede abrir una ventana de visibilidad y, al mismo tiempo, dejar poco espacio para explicar qué hará después la institución. Para PP-26, la UIT ya ha publicado cómo se solicitarán y distribuirán las declaraciones de…

IETF
CATS eligió el contacto del servicio. El backend siguió oculto: RFC 10053
CATS puede encaminar una solicitud hacia un punto de contacto prometedor según las condiciones de red y de cómputo. Esa elección no siempre revela qué instancia interna atenderá la solicitud, ni si las métricas describen solo a esa instancia.
Historia de Internet
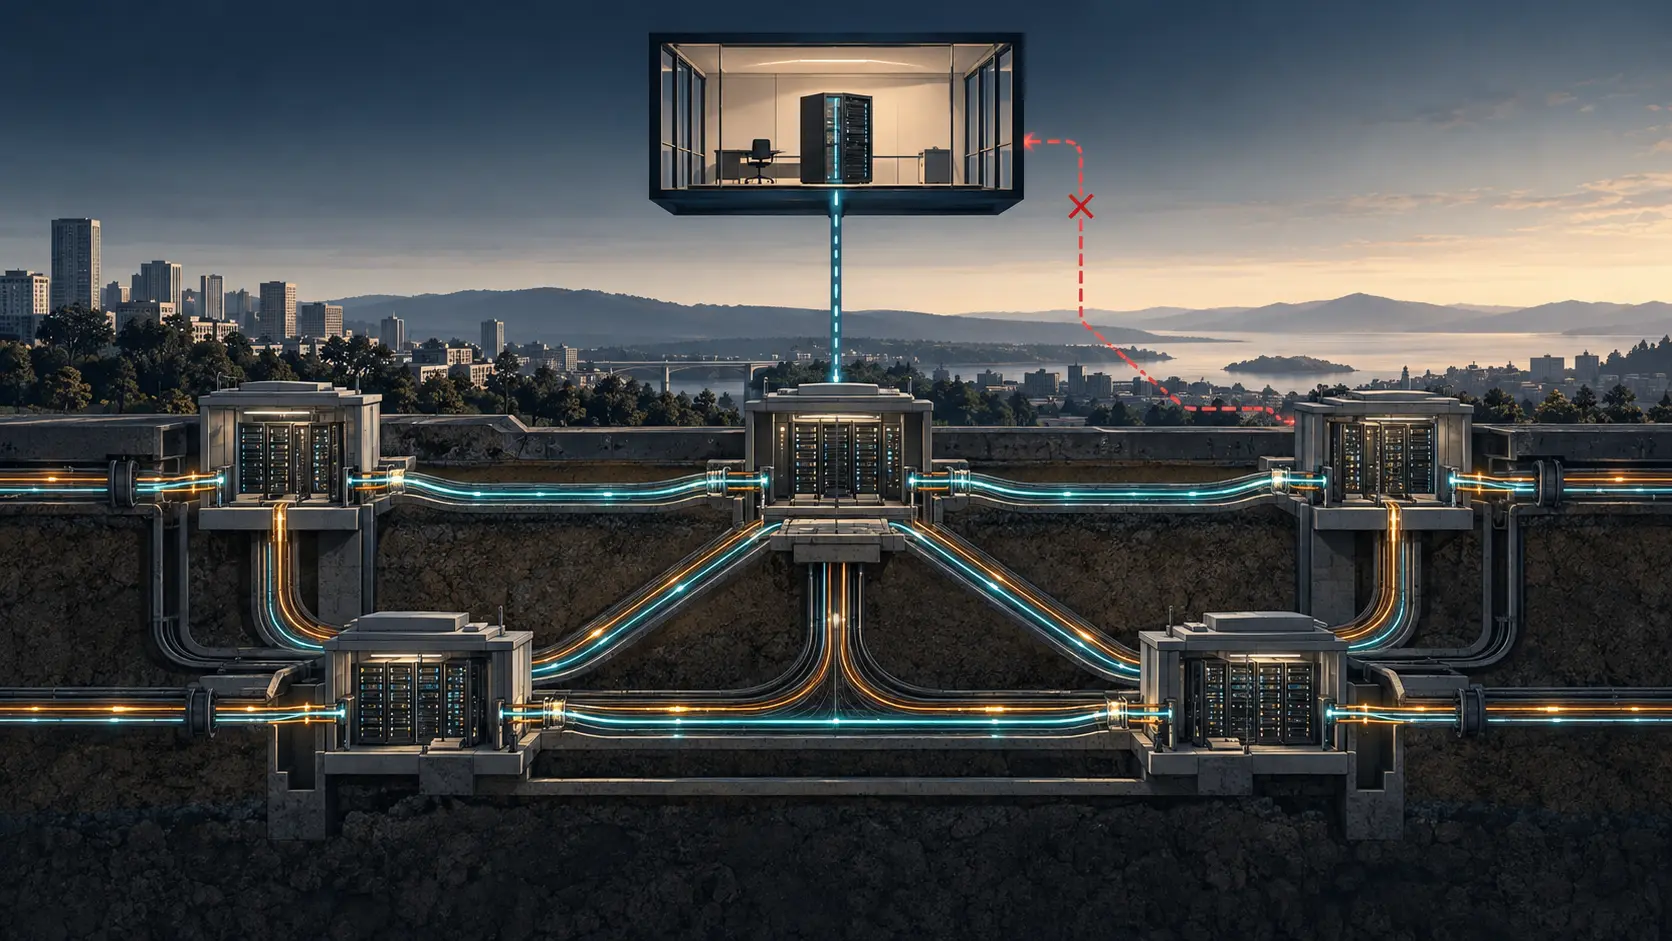
El controlador necesitaba una red antes de poder controlarla: RFC 7149
En marzo de 2014, un memorando del IETF invitó a los proveedores a mirar más allá del atractivo diagrama de un controlador central. ¿Cómo descubre ese controlador los equipos, llega hasta ellos e influye con seguridad en la red que gobierna? RFC 7149 trató el arranque, la…

IETF
Una guía SIP es un mapa, no un certificado de despliegue
RFC 5411 organiza la familia SIP para que un lector pueda encontrar el documento correcto. Agrupa temas, etiqueta estados y resume extensiones. Es una instantánea informativa, no una lista viva de lo que ejecuta un operador. Una especificación enumerada puede ser experimental…
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs