
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7793 artículos

IETF
Radia Perlman y el reenviador designado que tuvo que dejar de reenviar
Dos indicadores pueden estar en verde por separado y describir un peligro juntos: «designado para VLAN-x» y «otro nodo afirma lo mismo». TRILL resuelve la tensión sin borrar el nombramiento: obliga al Appointed Forwarder a guardar silencio sobre las tramas nativas durante un…

Historias
AFRINIC Whois: mnt-domains autoriza registros de dominio inverso, no la operación DNS
Una clave de base de datos puede autorizar la creación de un registro de dominio inverso mientras todas las consultas DNS al supuesto servicio caducan. En la base de AFRINIC, `mnt-domains` identifica al mantenedor autorizado para crear objetos hijo. Es evidencia sobre…

NANOG
La lista de correo es una sala de operaciones, no una legislatura
La lista de NANOG gana autoridad práctica cuando permite exponer una avería, contrastar pruebas y corregir un diagnóstico. Esa autoridad no equivale a representar a las redes cuyos operadores no participaron.

Expediente
La IAB amplió el plazo para aportar pruebas poscuánticas, no para coronar una solución
Una semana adicional puede atraer mediciones que faltaban. No puede convertir por sí sola una ponencia, una conversación sin atribución o un futuro informe del IAB en constancia de que una tecnología fue elegida y funciona en producción.

IETF
Una respuesta Echo MPLS no prueba la ruta bidireccional hasta validar el retorno
Una respuesta Echo válida puede proceder de un punto intermedio alcanzado cuando expira el TTL de la sonda. Su llegada demuestra que un respondedor contestó desde esa posición; no demuestra que exista el LSP inverso previsto ni que haya transportado la respuesta.

Historia de Internet
El bit que hizo que los routers informaran de sus límites
Una prohibición de fragmentar se convirtió en una medición: DF hace que la pérdida de un paquete revele el tamaño que el camino no puede transportar, siempre que el aviso regrese al emisor.

Historia de Internet
Que fuera legible sin analizador no lo hacía seguro de procesar: RFC 1874
La palabra «texto» parecía humilde: si faltaba el programa especializado, todavía quedaban líneas que una persona podía leer. RFC 1874 usó esa promesa para `text/sgml`, pero escondía una bifurcación decisiva. Ver caracteres era una operación; reconstruir combinaciones de bits…
Historias
RIPE assignment-size describe asignaciones IPv6 agregadas, no abonados activos
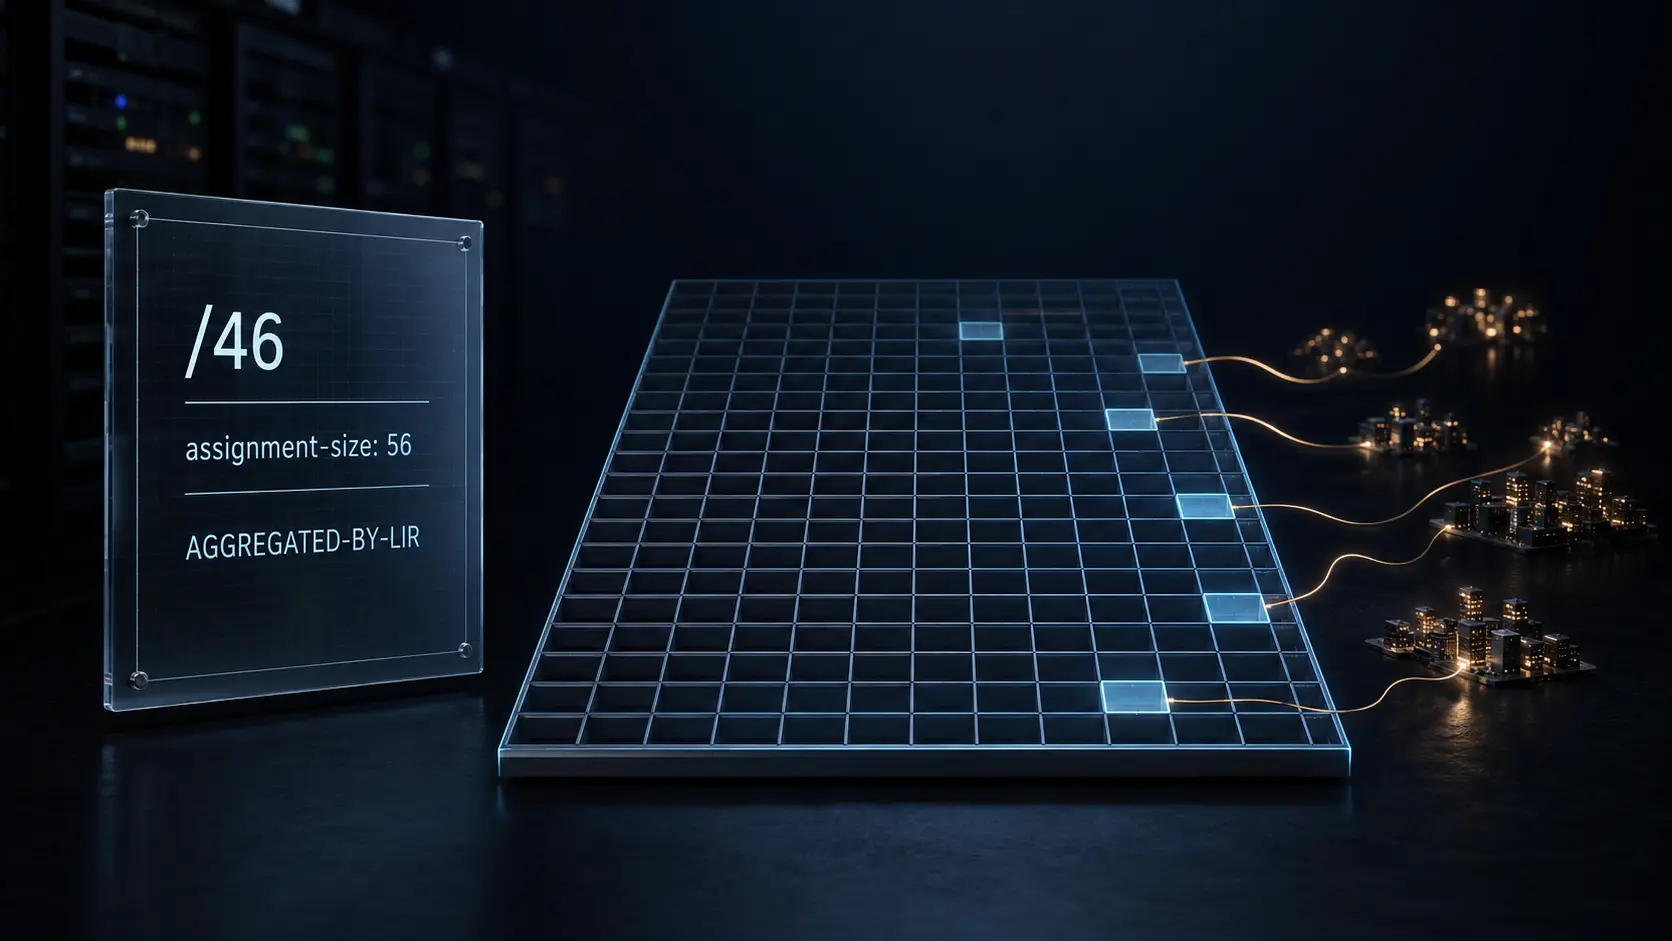
Un `/46` contiene 1.024 prefijos `/56` posibles. Cuando un objeto de RIPE Database combina ese agregado con `assignment-size: 56`, la aritmética es exacta, pero el supuesto número de abonados no lo es. El campo registra el tamaño de las asignaciones a usuarios finales dentro del…

Historias
La regla IPv6 por IPv4 de AFRINIC necesita una prueba de control
Un borrador de AFRINIC condicionaría el acceso al IPv4 restante a un plan IPv6 y a un despliegue medido. El incentivo es defendible; la cuestión pendiente es si la medición sigue el trabajo del operador o resultados que también dependen de clientes y redes externas.
Expediente
Un archivo security.txt necesita un comprobante de canal de divulgación activo
Un robot puede encontrar `security.txt`, validar su formato y celebrar que la fecha de caducidad sigue vigente. El investigador que recibe un rebote permanente descubre otra realidad. La gobernanza empieza donde termina el archivo: en la custodia efectiva del aviso.

Expediente
Dos remitentes dentro de un correo cifrado: RFC 9788 y la autoridad de cada cabecera
Cuando el `From` protegido no coincide con el que vio el sistema de transporte, mostrar una identidad y responder a otra no es incoherencia: son dos decisiones con riesgos y pruebas distintos. RFC 9788 evita que el candado del mensaje borre esa diferencia.
IETF
VIRP saca la autoridad de escritura de la puerta, pero el permiso de un solo uso sigue sin implementar
La revisión 07 de VIRP plantea una división tangible del poder en la automatización de redes: la puerta conserva una identidad de solo lectura y un servicio separado decide si una orden de escritura puede llegar al equipo. El cambio reduce la autoridad permanente de un componente…

Expediente
Una declaración OSPS Baseline necesita versión, nivel y fecha
La etiqueta «cumple OSPS» cabe cómodamente en una hoja de proveedores, pero deja fuera lo esencial. El Baseline tiene versiones, distribuye controles por madurez y define la conformidad como un estado puntual, no como una garantía permanente.

Historia de Internet
La despedida pidió a todos que olvidaran. No pudo demostrar que lo hicieran: RFC 1868
Un temporizador podía corregir el error, pero quizá demasiado tarde. Mientras una entrada ARP envejecía, un usuario que había vuelto a marcar por otro servidor seguía recibiendo tráfico en la puerta anterior, o sencillamente no lo recibía. RFC 1868 quiso acortar esa espera con…

Historias
La API de registro de APNIC devuelve resultados por lote sin identificar la solicitud concreta
Una automatización puede enviar varias altas, cambios y bajas en una sola operación. El esquema público de APNIC devuelve para cada resultado un `status` y un `message`, pero no declara qué elemento de la solicitud está contestando. El problema no es un fallo demostrado: es una…

Expediente
La clave constaba, pero aún no era confiable
Un mensaje puede demostrar que su emisor posee una clave privada y, al mismo tiempo, no demostrar que deba controlar una delegación. Esa diferencia aparece con nitidez en la propuesta que DNSOP llevó a última llamada hasta el 7 de septiembre: el punto crítico no es recibir un DNS…

Expediente
Una auditoría de una AC no es un veredicto de emisión de certificado
Un informe anual de aseguramiento puede mostrar que se examinaron los controles de una autoridad de certificación durante un período delimitado. Por sí solo no contesta la pregunta más concreta que puede importar a quien confía: por qué se emitió este certificado, para este…
Historia de Internet
El mensaje llegó al sistema del socio. La transacción seguía sin aceptarse: RFC 1865
La red puede terminar su trabajo mientras el negocio apenas empieza el suyo. RFC 1865 explicó en 1996 que una conexión SMTP dedicada entregaba EDI directamente al sistema del socio comercial y llamó asegurada a esa entrega. No afirmó que el servidor pudiera aceptar una orden de…

Expediente
Cuatro bits parecían IP. No lo eran: RFC 9790 y el fin de adivinar la carga útil
Un router MPLS puede ver `0x4` después de la pila de etiquetas y buscar de inmediato una cabecera IPv4. RFC 9790 muestra por qué esa semejanza no basta para decidir qué paquete tiene delante.

Expediente
Un disparador workflow_run de GitHub Actions no es un veredicto de confianza de artefactos
Un disparador `workflow_run` de GitHub Actions puede separar un control previo de un flujo posterior con más privilegios. No demuestra que el resultado previo, el artefacto que recibe el flujo posterior ni una operación sobre un destino merezcan confianza.
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs