
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7717 artículos

IETF
Scott Hollenbeck y el bloqueo de transferencia que no podía explicar su causa
Un auditor ve `serverTransferProhibited` en la ficha de un dominio y anota «bloqueo de seguridad». Solo la mitad de la frase está demostrada. En el mapeo EPP escrito por Scott Hollenbeck, el estado obliga a rechazar una solicitud de transferencia. No identifica por sí mismo el…

Historias
El archivo WHOIS de APNIC publica dos totales para una misma hora
No hace falta acceder a registros privados para encontrar la discrepancia. Basta sumar las categorías que APNIC imprime en su propio JSON: el total de WHOIS y su desglose no describen públicamente la misma cantidad.
IETF
Retirar IPv4 exige decir de dónde
Un nuevo borrador individual cuenta superficies de protocolo, no pérdidas evitadas. La compatibilidad en los extremos impide dar por retirado IPv4 solo porque el transporte use IPv6.

IETF
Una prueba criptográfica de mala conducta no revoca la confianza
Un cliente puede demostrar que varias respuestas firmadas sobre la hora no caben en la secuencia en que fueron recibidas. Esa prueba viaja, se repite y resiste la negación. Sin embargo, no elige al responsable entre los servidores enfrentados, no designa a quien debe juzgar el…
IETF
Un identificador de clave EDHOC puede señalar varias PSK
La rotación de una credencial suele verse como una sustitución: sale una clave, entra otra. En un sistema distribuido, sin embargo, ambas pueden convivir durante un intervalo. La revisión 09 del borrador EDHOC-PSK da forma explícita a ese solapamiento: un solo `ID_CRED_PSK` puede…
IETF
Había sitio en otra carpeta. Sieve no podía usarlo como desahogo
La carpeta alternativa resuelve una búsqueda sin resultado, no cualquier fallo que ocurra después. Esa diferencia obliga a separar la disponibilidad del correo de la autoridad para cambiar el lugar donde se guarda.
Historias
Un ensayo de LACNIC lleva la voz a IP, pero no asigna la energía de respaldo
La mudanza de la telefonía tradicional a redes IP suele contarse como una historia de protocolos y eficiencia. Un artículo reciente del Blog de LACNIC deja asomar el asunto más incómodo: la electricidad que antes podía venir de la central ahora debe sostener varios equipos en la…

Historias
APNIC debe medir el recorrido hacia el liderazgo
APNIC ya describió quién participó en la primera fase de su consulta sobre diversidad en el liderazgo comunitario y qué obstáculos señaló. La prueba siguiente será conectar convocatoria, participación y remedios con una cantera más amplia, sin identificar a las personas que…

Historia de Internet
El clip dorado parecía decorativo. Era una orden de proceso: RFC 1927
Un clip explica su propósito sin abrir un manual. Esa claridad cotidiana sostiene la broma del RFC 1927, pero también revela su problema. El mismo objeto debía expresar unión documental, apariencia, selección de flujos de trabajo, posición de una marca, contabilidad y destino…
IETF
El cliente que termina primero no puede cerrar la espera de los demás
La recuperación de NFSv4.1 distingue entre terminar de recuperar los bloqueos propios y permitir nuevas concesiones en el servidor. La primera decisión descarta reclamaciones pendientes de un cliente; la segunda todavía debe tener en cuenta a quienes no han vuelto.

Historia de Internet
El paquete tenía alfabeto y tono, pero no señal de cierre: RFC 1926
El chiste de RFC 1926 no termina cuando un datagrama empieza a sonar. Termina —o quizá no— cuando el tono se apaga y el receptor debe decidir qué significa ese vacío. Ahí aparece una cuestión histórica muy seria: invertir una codificación no basta para reconstruir una…
Historias
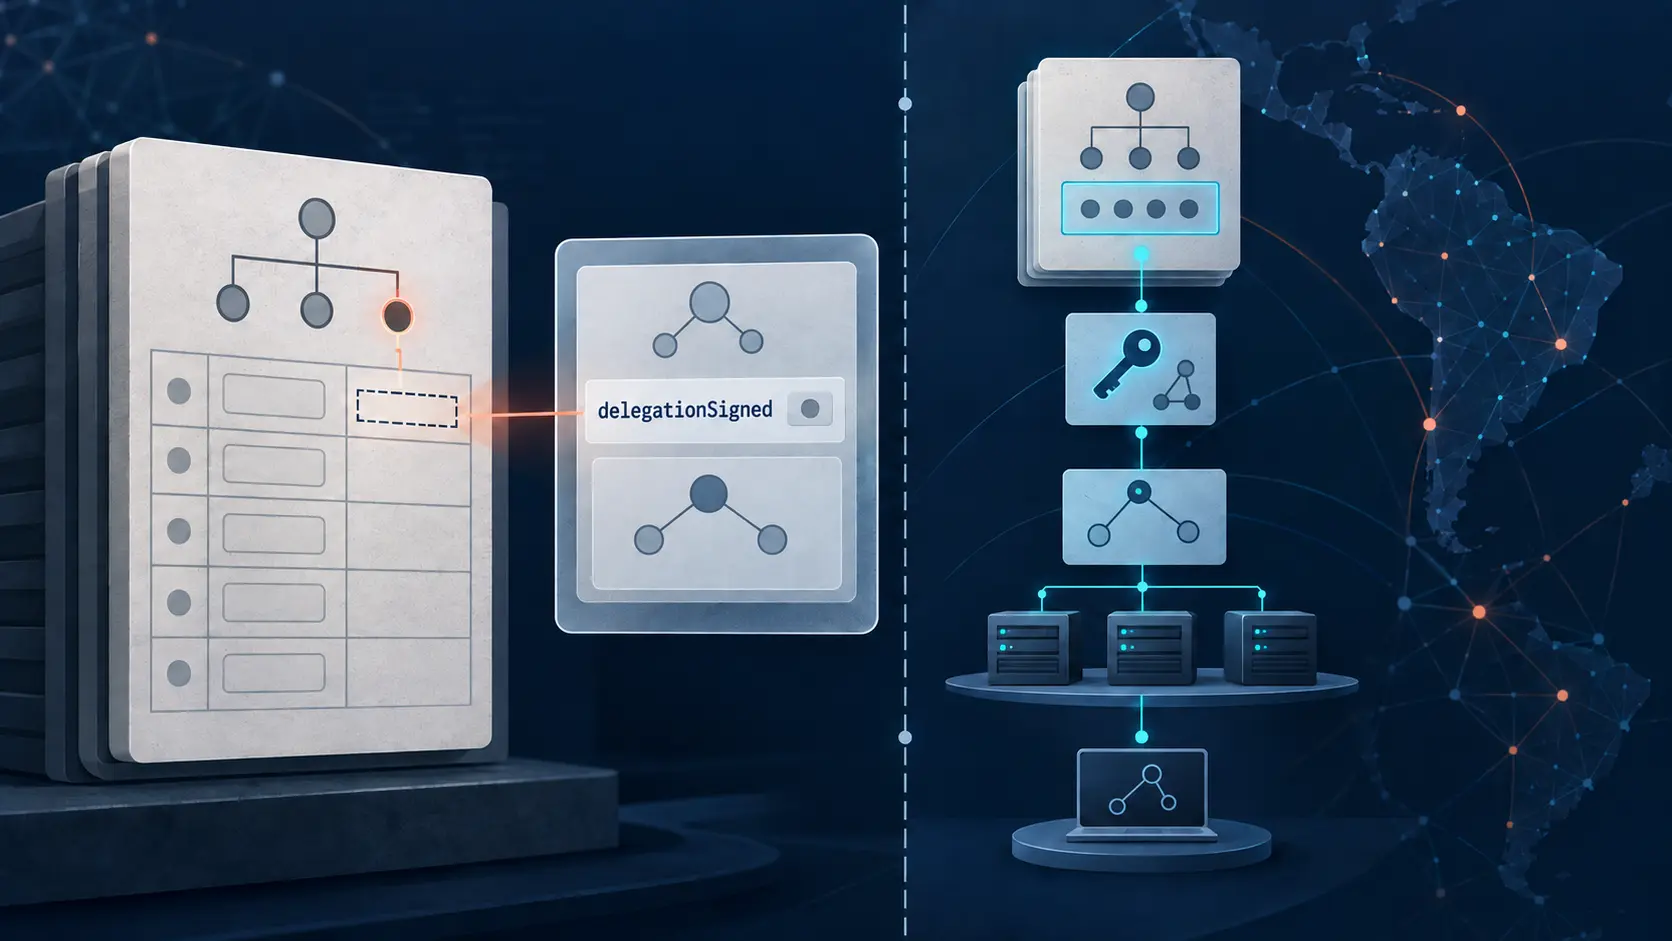
En LACNIC, delegationSigned registra la presencia de DS en el padre, no la validación DNSSEC
Un valor booleano en una respuesta registral puede parecer un veredicto sobre la seguridad de una cadena DNS. En RDAP, el campo `delegationSigned` de LACNIC responde una pregunta más limitada: ¿la vista de registro informa que existen registros DS en la zona padre? No ejecuta un…

IETF
Henning Schulzrinne y el timbrado que llegó antes de que alguien contestara
En telefonía, el sonido de llamada invita a imaginar un aparato sonando al otro extremo. Un rastro SIP obliga a ser más preciso. El `180 Ringing` de la especificación coescrita por Henning Schulzrinne indica que el agente receptor intenta alertar al usuario; además, puede hacer…
Historias
AFRINIC necesita un mapa de asuntos a decisiones
AFRINIC mantuvo abierta la consulta sobre su Constitución mientras seguían sin resolverse dos cuestiones jurídicas de peso. El siguiente documento público debería explicar cómo cada asunto llegó a una decisión, sin exigir que se revele el dictamen que el Comité considera…

IETF
Una configuración candidata privada no explica por qué prevaleció una intención
Una automatización prepara un cambio mientras el equipo de incidentes modifica el mismo servicio en producción. Las dos identidades tienen permisos válidos y ninguna invade el borrador de la otra. Al reencontrarse, sin embargo, una de las dos configuraciones tendrá que ceder. El…

IETF
Un desafío OAuth puede reutilizarse si el servidor no lo impide
Dos servidores pueden cumplir el mismo borrador de OAuth y esperar lo contrario de un cliente. El primero admite que un desafío reciente acompañe varias pruebas. El segundo lo consume al aceptar la primera. El cliente recibe una cadena opaca y no conoce cuál de esas reglas se…
IETF
SCTP: cerrar el origen no cierra lo que ya salió de él
Separar una asociación de un socket compartido puede contener la presión sobre los búferes. También obliga a conservar otro punto de control hasta que ese trabajo termine.

IETF
Mallory Knodel y la censura que empieza antes de que caiga un paquete
Un traceroute que se corta y una página que no abre ofrecen un final, no una historia completa. El RFC 9505, firmado entre otros por Mallory Knodel, separa la decisión de censurar, el reconocimiento del tráfico y la acción que impide la comunicación. Esa separación convierte una…
Historias
La guía RPKI de AFRINIC nombra un validador retirado en 2021, pero el enlace ahora ejecuta Routinator
El cambio de software no rompió la dirección web. La dejó funcionando tan bien que la antigua etiqueta pudo sobrevivir cinco años sin explicar qué programa responde detrás.
IETF
El regreso a MPTCP no cabe en la conexión que ya retrocedió
El mapeo infinito permite conservar una comunicación como TCP convencional, pero cierra la vuelta a MPTCP dentro de esa conexión. Recuperar la capacidad exige decidir cuándo abrir otra.
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs