
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7701 artículos
IETF
Una suite TLS obsoleta no equivale a un endpoint desactivado
El RFC 10015 endurece la retirada de varios intercambios de claves en TLS 1.2 y DTLS 1.2. Pero la letra `D` de IANA no cambia una política local, no recarga un proceso ni descubre un terminador olvidado. La decisión normativa abre el trabajo de cierre; no lo certifica.
Historia de Internet
Ningún memorando podía mandar sobre la red: RFC 1958 y el derecho al cambio
El documento que parecía destinado a fijar la arquitectura de Internet empezó retirándose autoridad. RFC 1958 no pidió obediencia eterna: dejó por escrito que sus principios eran una fotografía y que la realidad técnica conservaría el derecho a corregirla.

IETF
El principal firmó la delegación. El emisor aún vinculó la clave del agente
La frase «credencial firmada por el principal» puede sonar como una garantía sobre todo el objeto. AIC-JWT-01 obliga a mirar dentro: una firma protege la delegación a una identidad y otra cubre la clave con la que el agente demuestra posesión.

IETF
Entró entropía nueva en la sesión; la recuperación aún exige pruebas en ambos sentidos
El KeyUpdate normal de TLS 1.3 avanza desde un secreto de la cadena existente. El borrador Extended Key Update propone repetir el intercambio de claves dentro de una sesión viva e incorporar un secreto compartido nuevo. Eso abre una oportunidad de recuperación tras una intrusión…

Historia de Internet
La URL llevaba una consulta, no su autoridad: RFC 1959
Una URL suele parecer una instrucción terminada: se abre y algo aparece. RFC 1959 muestra cuánto trabajo queda oculto en ese verbo. La cadena podía llevar la ubicación de un servidor LDAP, un nombre distinguido, los atributos solicitados, el alcance y el filtro. Aun así, otra…

IETF
Un registro `_for-sale` anuncia disponibilidad, no la autoridad del vendedor
Publicar que un dominio está disponible puede iniciar una negociación, pero no resuelve quién tiene capacidad para venderlo. RFC 10023 convierte esa intención en una señal DNS legible por máquinas. Precisamente por eso, un mercado responsable debe impedir que una observación…

IETF
Nathaniel Borenstein y el Base64 que nunca prometió confidencialidad
Que una secuencia no se pueda leer a simple vista no la convierte en un secreto. Base64 prepara bytes para el transporte; la confianza comienza en otras capas.
Expediente
Dos fuentes, una elección y ninguna sentencia de continuidad: RFC 9856
Un receptor no consume una elección BGP: consume paquetes. RFC 9856 coordina fuentes multicast redundantes en EVPN, pero deja intacta la obligación de demostrar qué llegó, cuántas veces y con qué continuidad.

Historias
RIPE NCC terminó la migración de RIS a bare metal. Eso no cierra toda la cadena
El verbo «terminar» funciona bien cuando tiene un objeto preciso. RIPE NCC terminó de mover datos de RIS/RIPEstat; no afirmó que cada máquina, proceso, almacén, consulta y salida pública hubiera llegado a la vez al mismo estado. La diferencia parece gramatical, pero es una pieza…

Expediente
Sirius Telecom: la brecha entre una identidad de directorio y una red verificable
El directorio presenta a Sirius Telecom como un operador de red global y vincula su identidad con el identificador 1283 de PeeringDB. Sin embargo, la evidencia pública revisada no permite establecer de forma independiente qué entidad jurídica controla el nombre, qué red está…
Expediente
El conjunto de parámetros se verificó. El estado de firma, no: RFC 9858
RFC 9858 amplía las opciones criptográficas de HSS/LMS, pero no convierte una firma con estado en una operación sin memoria. La verificación confirma una relación matemática; la custodia debe demostrar por separado que ningún proceso, copia restaurada o módulo paralelo volvió a…
IETF
El futuro RFC 10040 puede firmar una Map-Reply, no verificar la ubicación
El sello de una respuesta puede ser impecable y la coordenada, aun así, descansar sobre una observación sin documentar. El futuro RFC 10040 está a un paso de la publicación. Su llegada obliga a separar dos preguntas que las interfaces suelen juntar: quién emitió el mapa y quién…

ICANN
ICANN no tiene un recurso universal: cada impugnación activa una cadena distinta
Las reglas de ICANN ofrecen varias vías para cuestionar decisiones de la Junta o del personal, pero no todas pueden hacer lo mismo. La diferencia decisiva está en quién inicia el procedimiento, qué órgano decide y si el resultado puede rechazar una acción, recomendar una…

IETF
Cuando un estándar se convierte en infraestructura: quién controla la continuidad de Internet
Los estándares de Internet no transportan paquetes, firman zonas DNS ni anuncian rutas. Pero al fijar máquinas de estados, dependencias criptográficas y procedimientos de recuperación, pueden convertir una decisión técnica coordinada en una obligación operativa distribuida. La…

Historia de Internet
RFC 10028: la autoridad normativa termina donde empieza la implementación
RFC 10028 no solo reorganiza rangos de direcciones IPv6 multicast. También muestra cómo un consenso técnico se convierte en una frontera administrativa operable: el texto normativo define el cambio, mientras que la IANA mantiene el registro que hace visible qué espacio queda…

Historias
Un escaneo halló 4.611 routers BGP expuestos en APNIC. No puede explicar por qué estaban abiertos
APNIC 62 recibió una cifra regional para un riesgo casi invisible del plano de control: 4.611 routers vinculados a 1.343 sistemas autónomos respondieron a un intercambio BGP OPEN no solicitado durante un escaneo IPv4 de febrero. La señal va más allá de detectar un puerto, pero no…
Sociedad de recursos numéricos
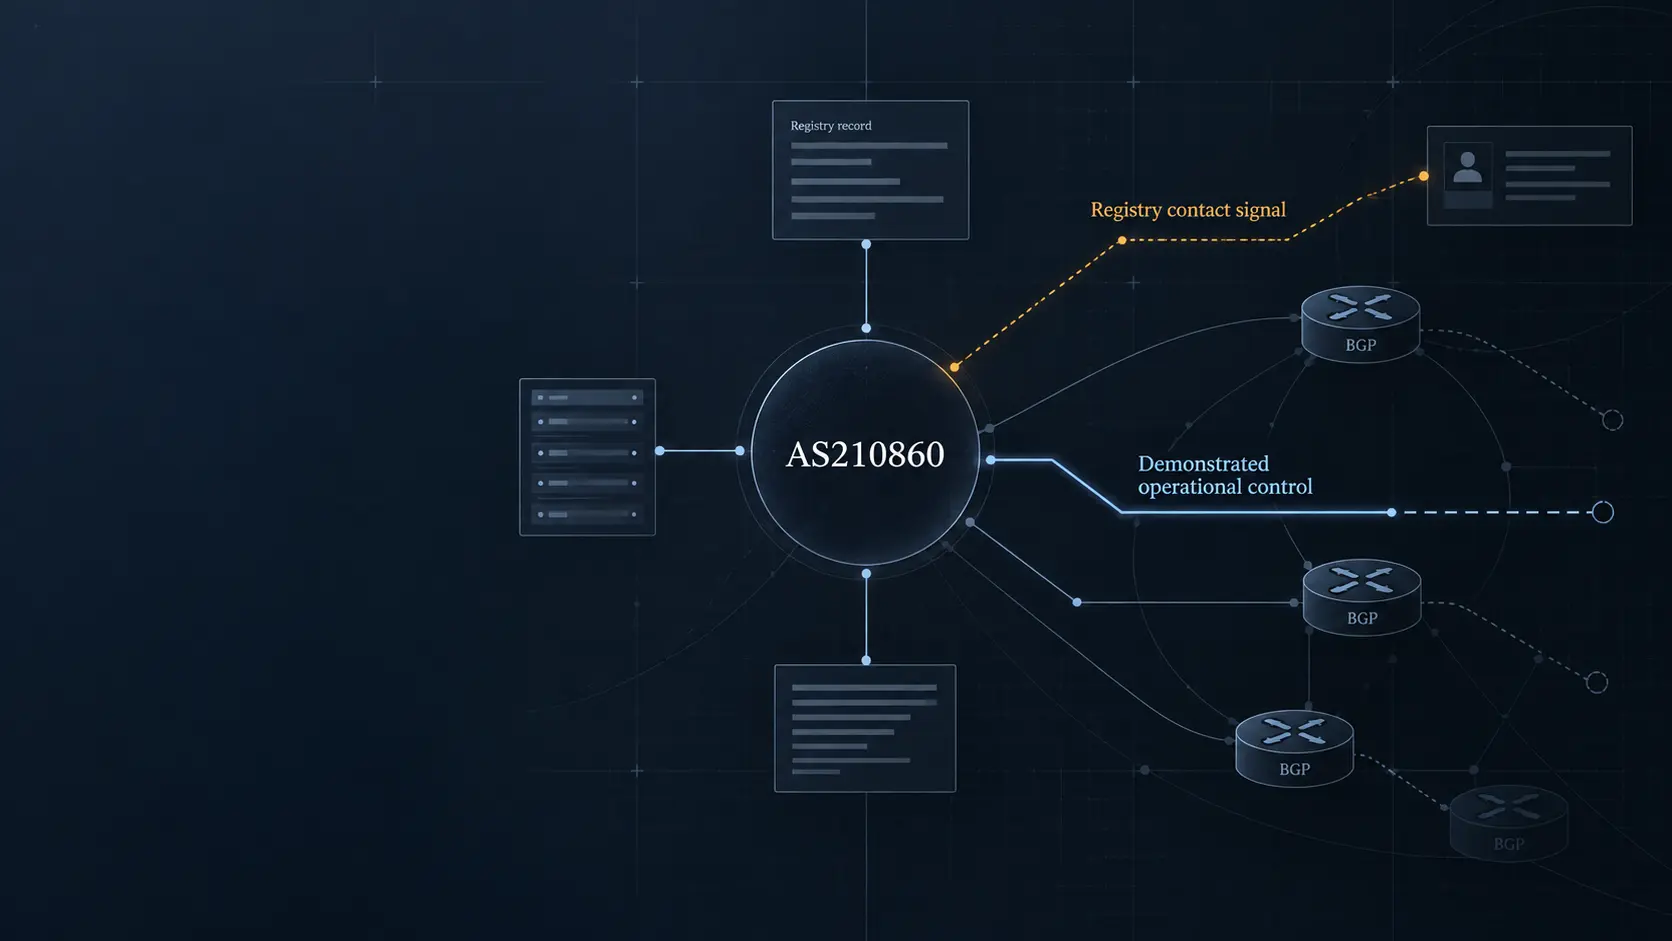
DFINFRA y AS210860: la señal registral todavía no demuestra control operativo
El resumen de inteligencia de DFINFRA y AS210860: la señal registral todavía no demuestra control operativo explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

IETF
D-PATH solo frena bucles si las pasarelas acuerdan el dominio
El dato decisivo de D-PATH no nace en BGP. Nace cuando varios equipos convierten una realidad de reenvío en un nombre común y configuran ese nombre en todas las pasarelas pertinentes. La RFC 10039 puede hacer cumplir esa decisión, pero no puede descubrirla ni autenticarla. Por…
IETF
RFC 10039 deja una huella de dominios; la entrega sigue exigiendo pruebas
Una ruta EVPN o IPVPN puede llegar con D-PATH y mostrar la secuencia de dominios que declara haber cruzado. Esa huella mejora la prevención de bucles y la elección de ruta, pero no certifica la configuración de DOMAIN-ID, la conservación de atributos, la programación del reenvío…

IETF
Cyrus Daboo y el PARTSTAT=ACCEPTED que no probaba asistencia
Una silla vacía y una invitación aceptada pueden ser ciertas al mismo tiempo. El modelo de iTIP y CalDAV asociado a Cyrus Daboo explica por qué convertir una respuesta de agenda en conducta observada rompe la cadena de evidencia.
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs