
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
1608 artículos
IETF
El temporizador que podía oír el otro extremo: TCP User Timeout sin paciencia negociada
Un extremo TCP podía decidir cuánto tiempo conservar datos sin confirmar, pero el otro no podía conocer esa decisión. RFC 5482 llevó el plazo a la red como una recomendación. Su logro más delicado fue evitar que esa recomendación pareciera un compromiso compartido.

IETF
El campo que significaba más después del establecimiento: la escala de ventana de TCP
TCP conservó un campo de ventana de recepción de 16 bits cuando las rutas rápidas y lejanas ya necesitaban mucho más de 65.535 bytes en tránsito. La escala de ventana no agrandó el encabezado: hizo que la negociación inicial fijara cómo leer ese campo en cada dirección.

IETF
La solicitud llegó antes del saludo: el pacto de repetición de TCP Fast Open
TCP Fast Open permitió que un cliente conocido enviara los primeros bytes de aplicación en el mismo paquete que abría la conexión. Ahorrar un viaje de ida y vuelta exigía algo a cambio: tolerancia a repeticiones, claves de cookie gobernadas, trabajo previo al saludo limitado y…
IETF
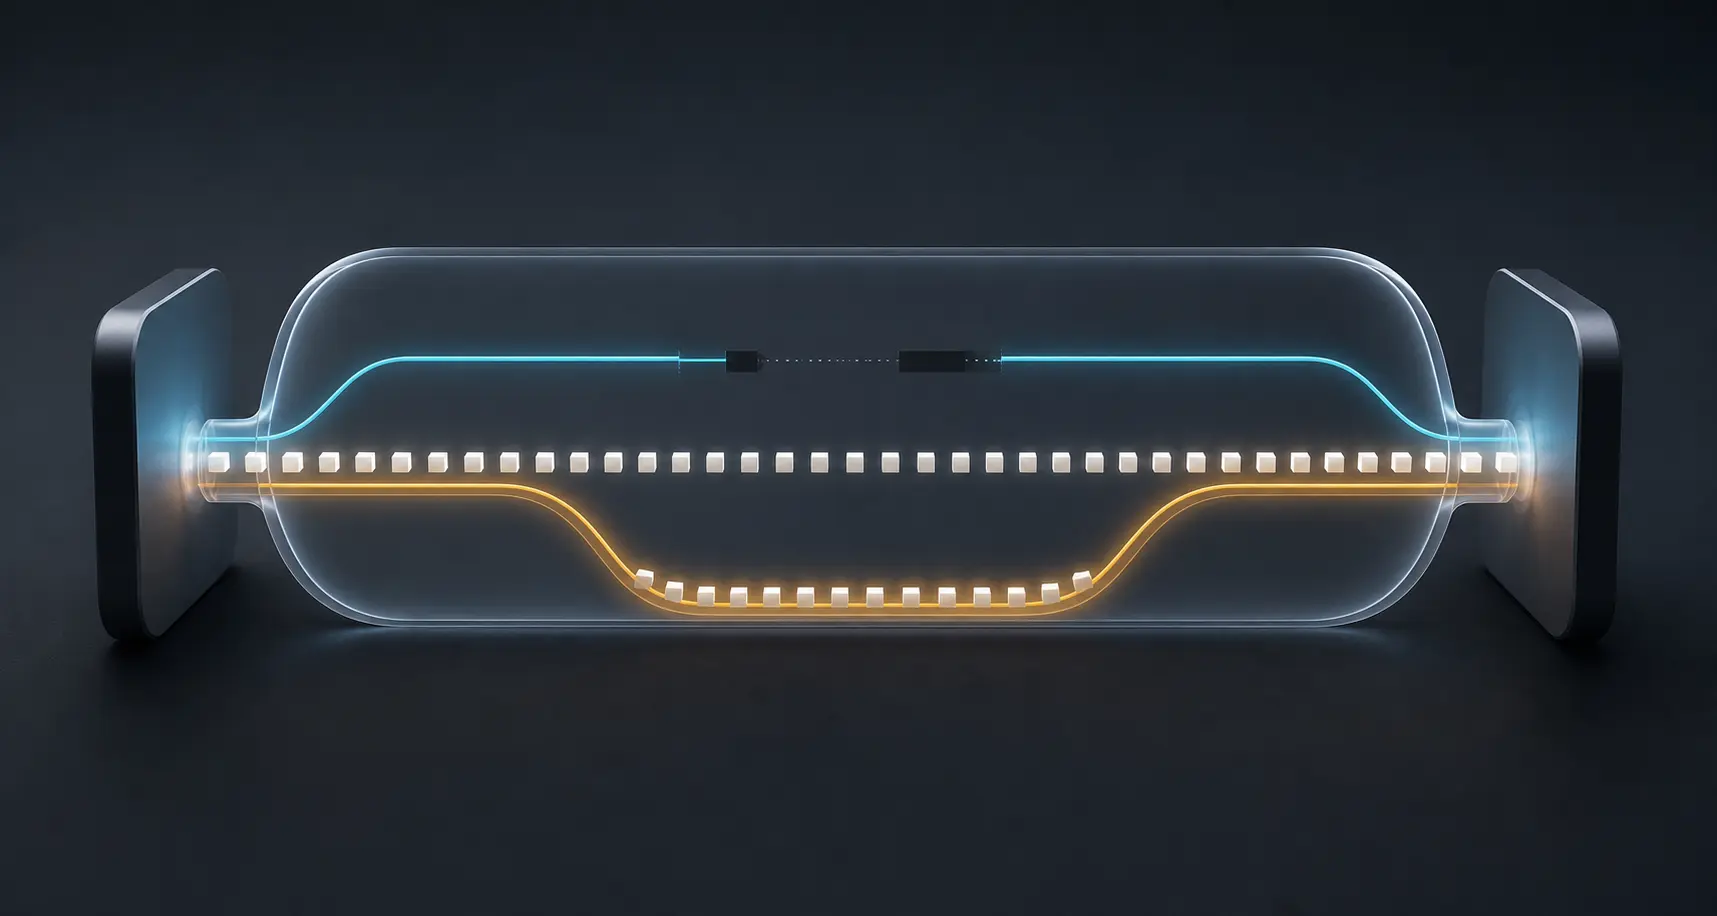
La conexión es mayor que la ruta: Multipath TCP conserva un solo flujo por varios caminos
Un teléfono sale de una oficina con una conexión activa por Wi-Fi y llega a la calle usando la red móvil. TCP convencional vincula la conexión a un camino. Multipath TCP puede mantener para la aplicación un único flujo ordenado mientras los extremos añaden, retiran y priorizan…

IETF
Cuando el receptor dibujó el mapa: la historia de SACK en TCP
El acuse de recibo acumulativo de TCP marcaba una sola frontera. SACK añadió un mapa pequeño de los bloques que ya estaban a salvo al otro lado de una pérdida. La innovación no entregó el control al receptor: dio al emisor mejores pruebas para reparar sin olvidar su obligación de…

IETF
Cómo aprendió DNSSEC a demostrar que un nombre no existe
Una firma puede autenticar un registro presente. El problema más difícil es autenticar el hueco donde un atacante podría ocultar un nombre, inventarlo o sustituir un “no” verdadero por una ausencia falsificada.

IETF
La hora tranquila es solo un pronóstico: ALTO convierte el horario del tráfico en una promesa publicada
Una transferencia grande puede esperar hasta las dos de la madrugada. Lo que no puede hacer es asumir que la red seguirá tranquila cuando llegue ese momento. Los calendarios de costes ALTO permiten que una red publique una preferencia temporal para que una aplicación decida…

IETF
Happy Eyeballs y la economía de esperar 250 milisegundos
La carrera entre IPv6 e IPv4 protege al usuario frente a una ruta defectuosa. Al mismo tiempo, convierte el fallo en un dato que el cliente conoce y que el operador puede no llegar a ver.

IETF
Unirse al grupo ya no basta: SSM obliga a nombrar la fuente
SSM simplifica el multicast entre dominios con una condición decisiva: quien recibe debe saber de antemano qué fuente quiere escuchar.
IETF
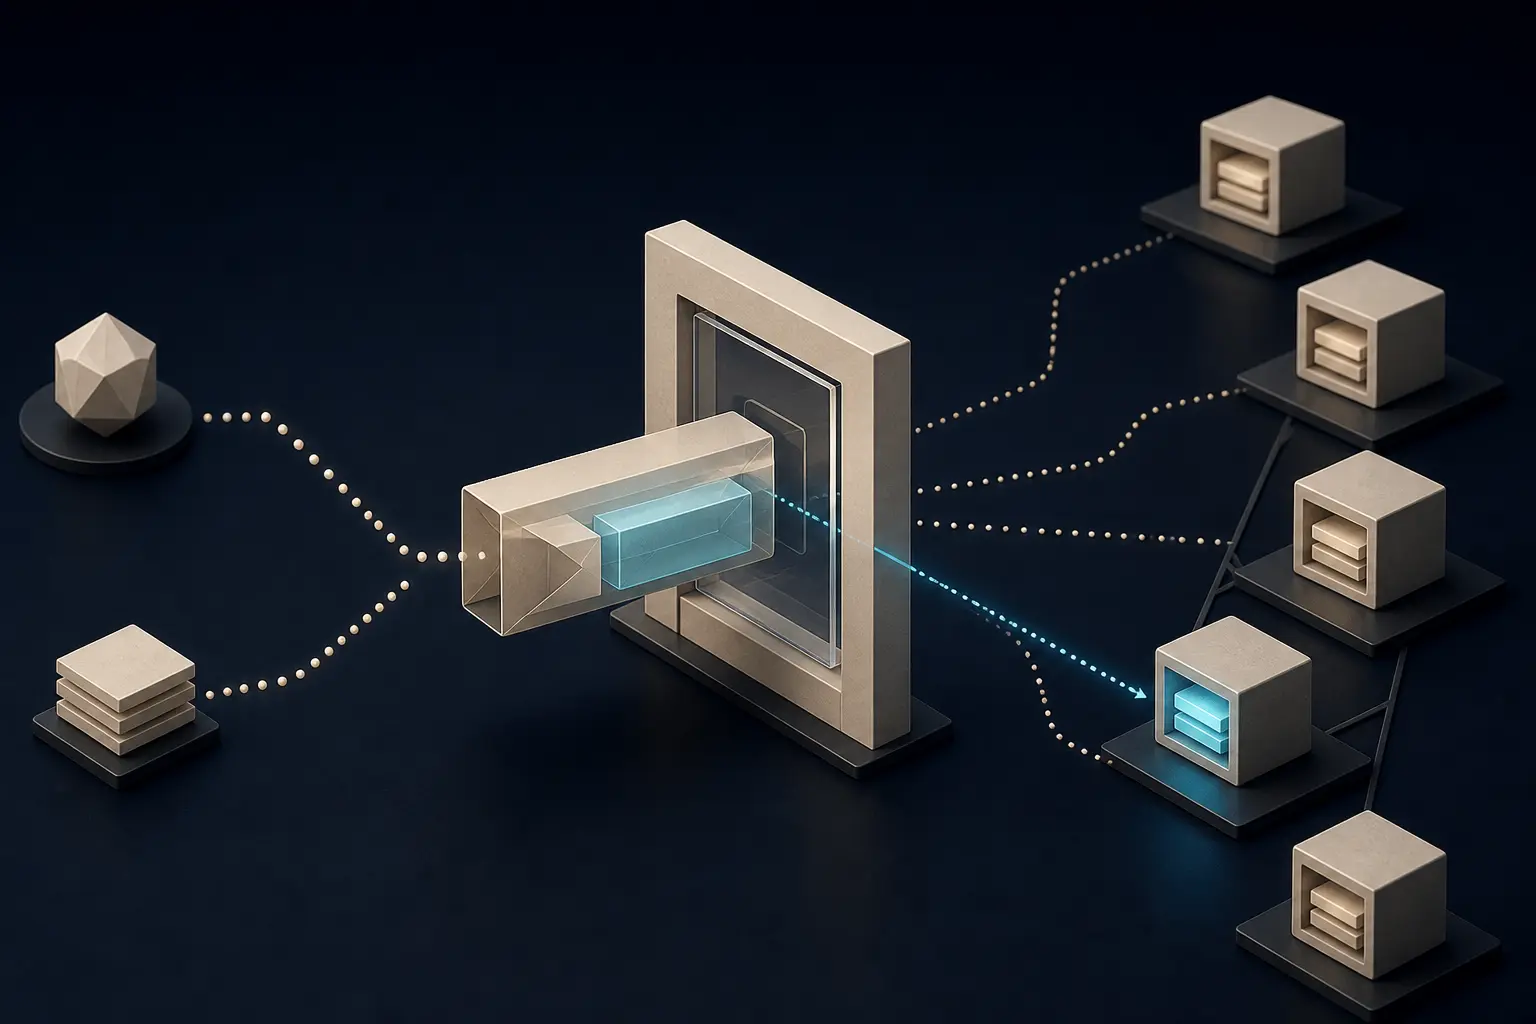
El nombre secreto aún necesita una puerta pública: la nueva frontera de privacidad de ECH
Un balanceador recibe un saludo visible que no contiene el destino real. Solo después de abrir un segundo saludo cifrado sabe a qué origen debe entregarlo. ECH cambia así el dato expuesto, pero también convierte al DNS, a la puerta compartida y a la rotación de claves en parte de…

IETF
El paquete marcado antes de perderse: la larga discusión de ECN sobre la congestión
ECN introdujo una idea poco intuitiva en Internet: un router puede advertir de la congestión sin destruir el paquete que transporta el aviso. Dos bits bastan para codificar la señal, pero no para garantizar su significado; eso exige cooperación entre la cola, el receptor, el…

IETF
Un Internet-Draft caducado no es una propuesta rechazada
El inventario tecnológico no admitía matices. Al lado de un Internet-Draft aparecía `Expired`; en la columna de decisión, «rechazado por el IETF». No había llamada de adopción, acta de consenso, Last Call ni resolución del IESG. El equipo había observado un vencimiento y, sin…

IETF
Un MUST de un RFC sin sujeto no es un hallazgo de auditoría
El pliego de compra exigía que el equipo «cumpliera todos los MUST de los RFC aplicables». Parecía una cláusula exigente, hasta que llegó la recepción: nadie había definido qué RFC eran aplicables, qué perfil compraba la organización ni quién era el sujeto de cada requisito. El…

IETF
La alarma cambió dos veces; Observe solo promete acercarse al estado actual
Una válvula industrial pasa de normal a crítica y vuelve a normal mientras el enlace está congestionado. El servidor CoAP envía lo que la red puede soportar; el cliente termina mostrando el valor correcto del presente, pero nunca recibe el intervalo crítico. No hay contradicción…

IETF
Jana Iyengar y la conexión que dejó atrás su dirección
QUIC permite que una conexión siga viva cuando cambia la dirección de un extremo, pero no convierte el camino nuevo en heredero automático de todas las garantías del anterior. RFC 9000 conserva una identidad de transporte limitada y obliga a volver a demostrar lo que depende de…

IETF
Sally Floyd y la prueba que ningún caudal podía ganar por sí solo
La cifra más alta de un experimento puede esconder una red peor. El trabajo de Sally Floyd sobre evaluación de la congestión ofrece una disciplina para preguntar quién recibió la mejora, qué tráfico pagó por ella, cómo se comportó la cola y hasta dónde llega realmente la…

IETF
Jeff Tantsura y la intención que aún no era un resultado
La orden sigue registrada como cumplida: conservar una ruta protegida. Sin embargo, una alteración posterior de la topología dejó al servicio sin alternativa. La frase deseada sobrevivió; la propiedad del tráfico, no. El trabajo colectivo de Jeff Tantsura en la RFC 9315 ofrece…
IETF
Linda Dunbar y el directorio que no debe inventar un vecino
El ahorro empieza con una promesa atractiva: si el borde ya sabe dónde está cada dirección, no necesita inundar la red para averiguarlo. El problema aparece cuando una máquina virtual cambia de ubicación y la respuesta anterior sigue viva en una caché. Los cuatro RFC de TRILL…
IETF
Hannes Gredler y el enlace OSPF que debía vaciarse en ambos sentidos
Subir al máximo el coste de un extremo puede sacar rutas de una interfaz y, aun así, dejar tráfico entrando por el otro lado. El circuito es uno para quien ejecuta el mantenimiento, pero OSPF conserva dos declaraciones direccionales, cada una originada por un router distinto. La…

IETF
John Scudder y la sesión BGP que tuvo que declarar sus capacidades
Dos routers pueden completar TCP y seguir sin tener un acuerdo válido sobre el BGP que pretenden operar. Uno conoce una extensión nueva; el otro no. Tal vez ambos la implementen, pero solo uno la anuncia en este OPEN. Los documentos atribuidos públicamente a John Scudder…
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete al Círculo EstratégicoInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance