
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
1652 artículos
IETF
Dos relojes después de retirar a un atestador OAuth
Un cambio en los metadatos de un cliente no viaja a la vez a todos los servidores ni deshace los permisos ya concedidos. La primera versión de un proyecto OAuth permite separar esas etapas y preguntar quién responde por cada una.

IETF
DTPC permite borrar un estado antes de que la red llegue a perderlo
Ahorrar capacidad en una red con interrupciones puede exigir no enviar una actualización que ya quedó vieja. El borrador DTPC entrega esa facultad a la aplicación; por eso la eliminación necesita una evidencia distinta de los acuses de transporte.

IETF
Dos mundos caben en el expediente; la prueba no revisa quién lo cerró
Un borrador individual publicado el 28 de septiembre quiere convertir la falta de una conclusión en un resultado comprobable por terceros. Su hallazgo depende de una condición anterior a cualquier firma: el expediente, las reglas y los mundos posibles tienen que quedar definidos…

IETF
BGP encontró una dirección alcanzable, pero aún no había medido el camino del paquete
Un nuevo borrador de IDR aborda una confusión silenciosa del enrutamiento moderno: la dirección `NEXT_HOP` que BGP puede alcanzar no siempre es el túnel, la política o el SID que transportará el tráfico. La propuesta obliga a que cada decisión conserve una sola realidad de…

IETF
El identificador coincide, pero los verificadores ya no admiten lo mismo
La revisión `-04` de CAID conserva el cálculo para los objetos aceptados por ambas versiones y, a la vez, cierra la puerta a ciertas entradas antes válidas. Si dos organizaciones actualizan sus verificadores en momentos distintos, una coincidencia de identificadores no resuelve…

IETF
El resolutor declaró la excepción, no autenticó la respuesta
Una nueva señal DNS puede revelar que un resolutor suspendió la validación para un nombre. Esa transparencia importa, pero no garantiza la respuesta, no justifica la decisión operativa y no demuestra que la aplicación llegó al servicio correcto.

IETF
AAuth Events: un aviso guardado puede llegar cuando ya no sirve
El primer borrador de AAuth Events propone un buzón siempre disponible para los agentes que no pueden recibir avisos directos. Su respuesta de aceptación confirma un depósito duradero, pero deja abierta la carrera entre la entrega final y la caducidad del evento.

IETF
El padre reconoció la frontera sin fingir que podía cruzarla
La propuesta de una «zone cut to nowhere» permite que el DNS público admita la existencia de una zona hija privada sin inventar servidores autoritativos accesibles desde Internet. Esa diferencia entre reconocer un límite y ofrecer un camino es pequeña en el fichero de zona, pero…

IETF
El límite de cada agente no es el límite de la cuenta
Un borrador exploratorio de AAuth plantea topes de gasto exigibles por token. Su punto más delicado aparece cuando se emiten varios a la vez: cumplir cada autorización no equivale a respetar el presupuesto total que la persona pretendía mantener.
IETF
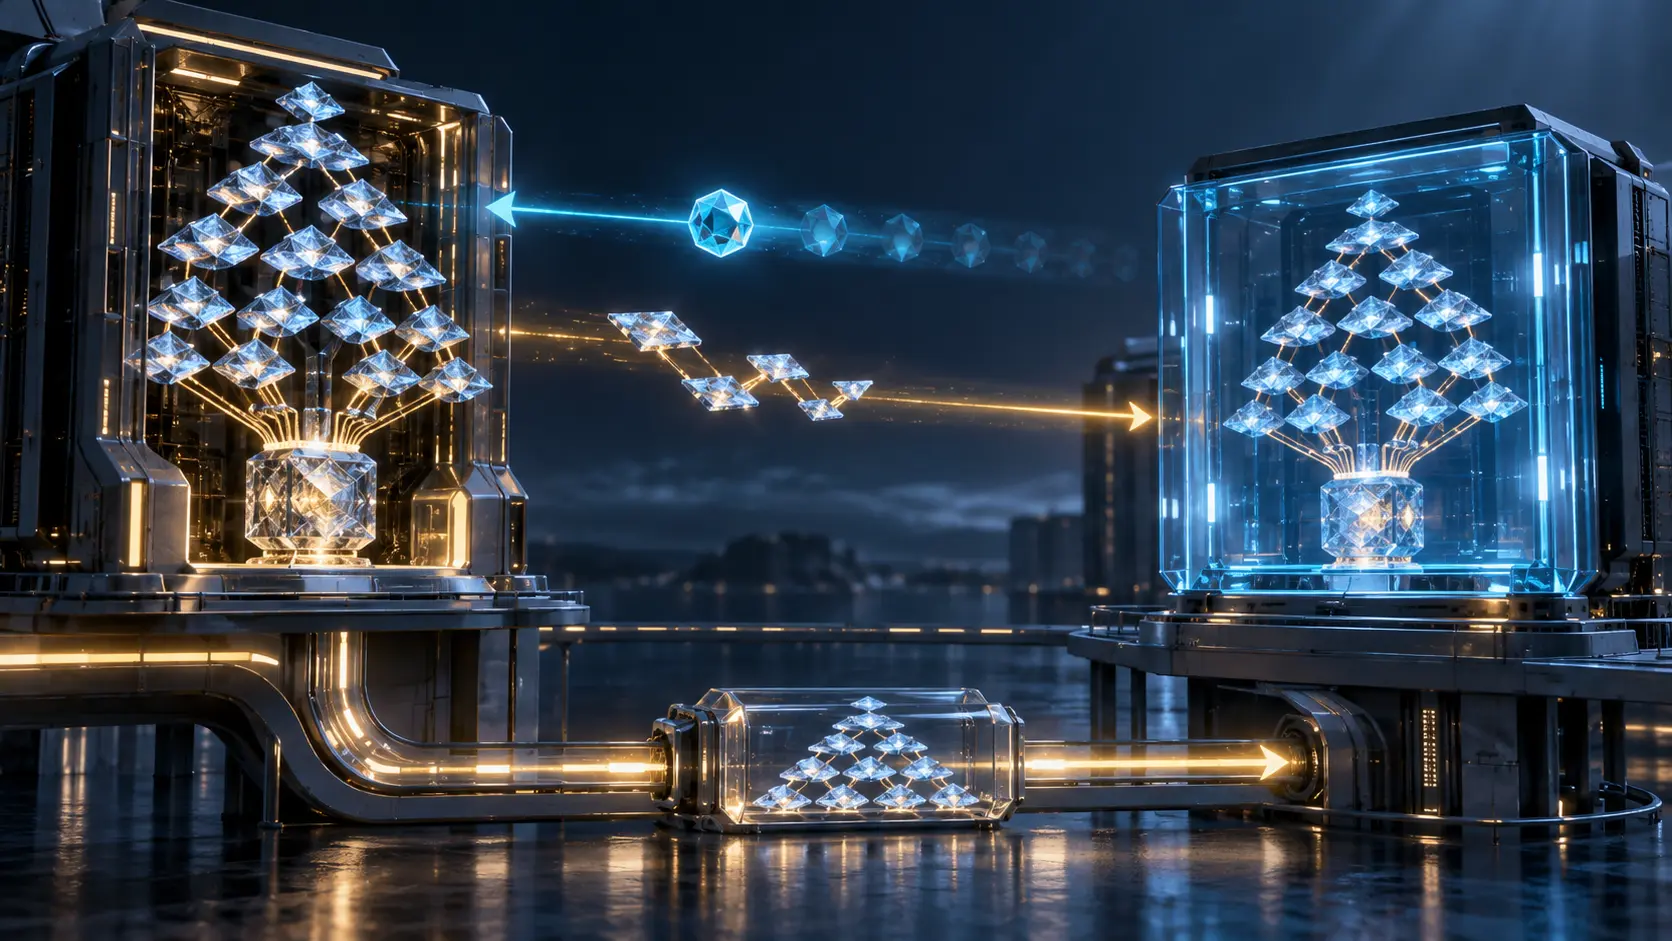
El servidor dejó de enviar la escalera; el resolver heredó la obligación
SigTag reduce una respuesta DNSSEC poscuántica cuando el cliente declara que ya conserva la Merkle Tree Ladder firmada. El ahorro no elimina la prueba: la desplaza al estado local del resolver y obliga a demostrar qué guardó, bajo qué firmante y cómo recupera la firma completa si…

IETF
La firma puede comprobarse y la prueba seguir sin ser admisible
Una nueva revisión de un borrador individual sobre acciones de agentes obliga a distinguir entre la integridad de un justificante y la confianza que cada operador deposita en él. Es una diferencia de gobierno operativo, no una disputa semántica sobre la palabra «válido».

IETF
El certificado se hizo más pequeño; la decisión de confianza no
El resumen de inteligencia de El certificado se hizo más pequeño; la decisión de confianza no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para…
IETF
Un intermediario puede desaparecer sin cambiar la petición
La huella de un mensaje describe sus cambios, no necesariamente a todos los sistemas por los que pasó. Una revisión de una propuesta WIMSE intenta cerrar esa diferencia para los intermediarios que reenvían sin modificar.

IETF
Una actualización SUIT puede llegar a un dispositivo que no conoce su orden
El borrador más reciente sobre gestión de actualizaciones SUIT desplaza una comprobación crucial al despliegue concreto: antes de enviar un manifiesto, alguien tiene que saber si los receptores admiten las extensiones opcionales que este necesita. La firma no resuelve esa…
IETF
El número seguía en el certificado; la llamada aún no tenía veredicto
El valor de `TNQuery` consiste en impedir que la palabra «válido» se extienda más de lo que permite la evidencia. La respuesta puede confirmar el alcance actual de un certificado para un número concreto. No conoce a la persona que habla ni puede decidir por qué una red debe…

IETF
Un ensayo de escala SR no es una medición del rendimiento ECMP
«Funcionó con muchas políticas» es una observación útil, pero no responde cuántos paquetes puede mover un equipo por rutas paralelas. El borrador BMWG revisado el 22 de septiembre obliga a leer con cuidado esa diferencia antes de convertir una prueba de laboratorio en argumento…

IETF
LAKE elimina del borrador AuthKEM una vía rápida que exponía la identidad
En un intercambio criptográfico, ahorrar un mensaje puede trasladar el coste a la privacidad. La revisión del 28 de septiembre de AuthKEM ya no contempla la variante de cuatro mensajes que enviaba a la vista el identificador de credencial del iniciador; mantiene un recorrido…
IETF
El servidor marcó el archivo como no almacenable en caché. El cliente aún tenía que obedecer
NFSv4.2 incorporará una forma estándar de advertir que los datos de un archivo no deberían permanecer en la caché del cliente. La señal resulta útil porque no finge ser más de lo que es: una instrucción cuyo cumplimiento todavía debe demostrarse.

IETF
Una revisión del mejor camino BGP pregunta qué ocurre cuando falla la comprobación de reenvío
La tabla de rutas puede dar por alcanzable el siguiente salto mientras el mecanismo que transportará los paquetes no funciona. Una revisión temprana del IETF sostiene que la propuesta para cerrar esa brecha aún no define con precisión ni la prueba ni su efecto sobre la elección…
IETF
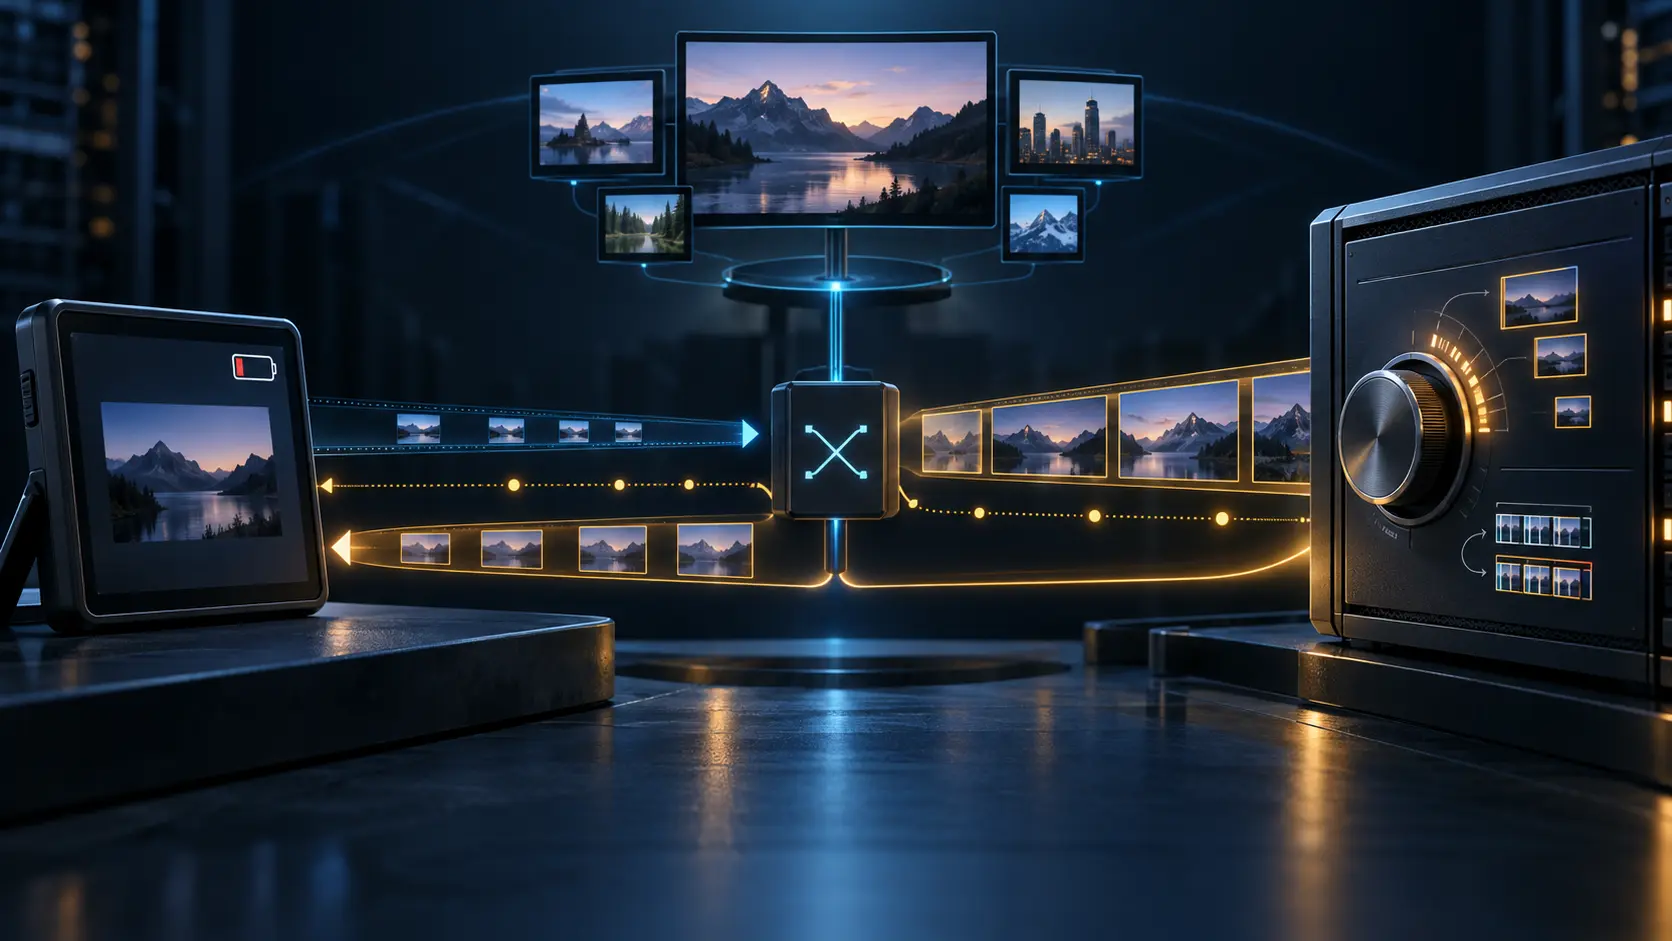
La batería es del receptor; la decisión sobre la imagen sigue en el emisor
Un portátil que intenta llegar al final de una videollamada y una sala que necesita leer planos en una pantalla grande pueden pedir cosas incompatibles al mismo flujo. El nuevo intercambio RTCP hace visible esa disputa: el receptor propone una resolución, el emisor notifica la…
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete al Círculo EstratégicoInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance