
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
775 artículos

IETF
La propuesta de una carta no es el mandato de un grupo de trabajo
Un número de revisión ordena documentos, no concede competencias. El 27 de agosto de 2026, DAWN y NETCONF ofrecían una prueba simultánea: el primero tenía una carta inicial sometida a examen antes de existir como WG; el segundo seguía activo bajo una carta aprobada mientras…

IETF
Una excepción de proceso de IETF no reescribe la regla
Una hoja de control puede convertir una excepción en norma sin que nadie vote el cambio. Primero anota que cierta especificación quedó dispensada de un requisito. Después copia ese resultado a una plantilla. En la siguiente revisión, la casilla ya aparece como opcional para…

IETF
La junta de IETF LLC veta los asistentes de actas con IA
El acta de abril de 2025 anotó a una persona y a su `AI Noota Assistant` en la misma línea de observadores. La secretaría humana seguía figurando aparte. Hoy, la página de la junta de IETF Administration LLC impone una separación inequívoca: sus reuniones no admiten herramientas…

IETF
El borrador 2418bis del IETF incorpora una salida para la adopción
Una hoja de ruta marcaba un Internet-Draft como trabajo oficial del grupo y, por tanto, como candidato estable para una futura dependencia. Meses después desapareció el esfuerzo colectivo, pero no había una casilla capaz de explicar si el texto estaba en pausa, sustituido…

IETF
Ross Callon y el puerto UDP que era entropía, no una sesión
RFC 7510 coloca una pista de reparto de rutas en un campo que suele asociarse con aplicaciones. La obra compartida de Ross Callon permite ver por qué el puerto de origen puede ayudar a mover tráfico MPLS sin identificar a una persona, autenticar un extremo ni conceder permiso.
IETF
Final Review no es una segunda votación sobre el estándar
El parte de publicación mostraba tres datos ciertos: el Internet-Draft ya había sido aprobado, quedaba una pull request abierta y aún faltaban conformidades de algunos autores. El resumen interno decía algo distinto: «el estándar volvió a votación». Había convertido una revisión…

IETF
Eric Vyncke y la sonda que se identifica sin ganarse la confianza
La medición activa de Internet puede empezar como una pregunta científica y terminar, en la red de otra persona, como una alerta sin contexto. El RFC 9511, coescrito por Eric Vyncke, propone reducir esa opacidad con una declaración pequeña y comprobable, pero conserva una…
IETF
El temporizador que podía oír el otro extremo: TCP User Timeout sin paciencia negociada
Un extremo TCP podía decidir cuánto tiempo conservar datos sin confirmar, pero el otro no podía conocer esa decisión. RFC 5482 llevó el plazo a la red como una recomendación. Su logro más delicado fue evitar que esa recomendación pareciera un compromiso compartido.

IETF
El campo que significaba más después del establecimiento: la escala de ventana de TCP
TCP conservó un campo de ventana de recepción de 16 bits cuando las rutas rápidas y lejanas ya necesitaban mucho más de 65.535 bytes en tránsito. La escala de ventana no agrandó el encabezado: hizo que la negociación inicial fijara cómo leer ese campo en cada dirección.

IETF
La solicitud llegó antes del saludo: el pacto de repetición de TCP Fast Open
TCP Fast Open permitió que un cliente conocido enviara los primeros bytes de aplicación en el mismo paquete que abría la conexión. Ahorrar un viaje de ida y vuelta exigía algo a cambio: tolerancia a repeticiones, claves de cookie gobernadas, trabajo previo al saludo limitado y…
IETF
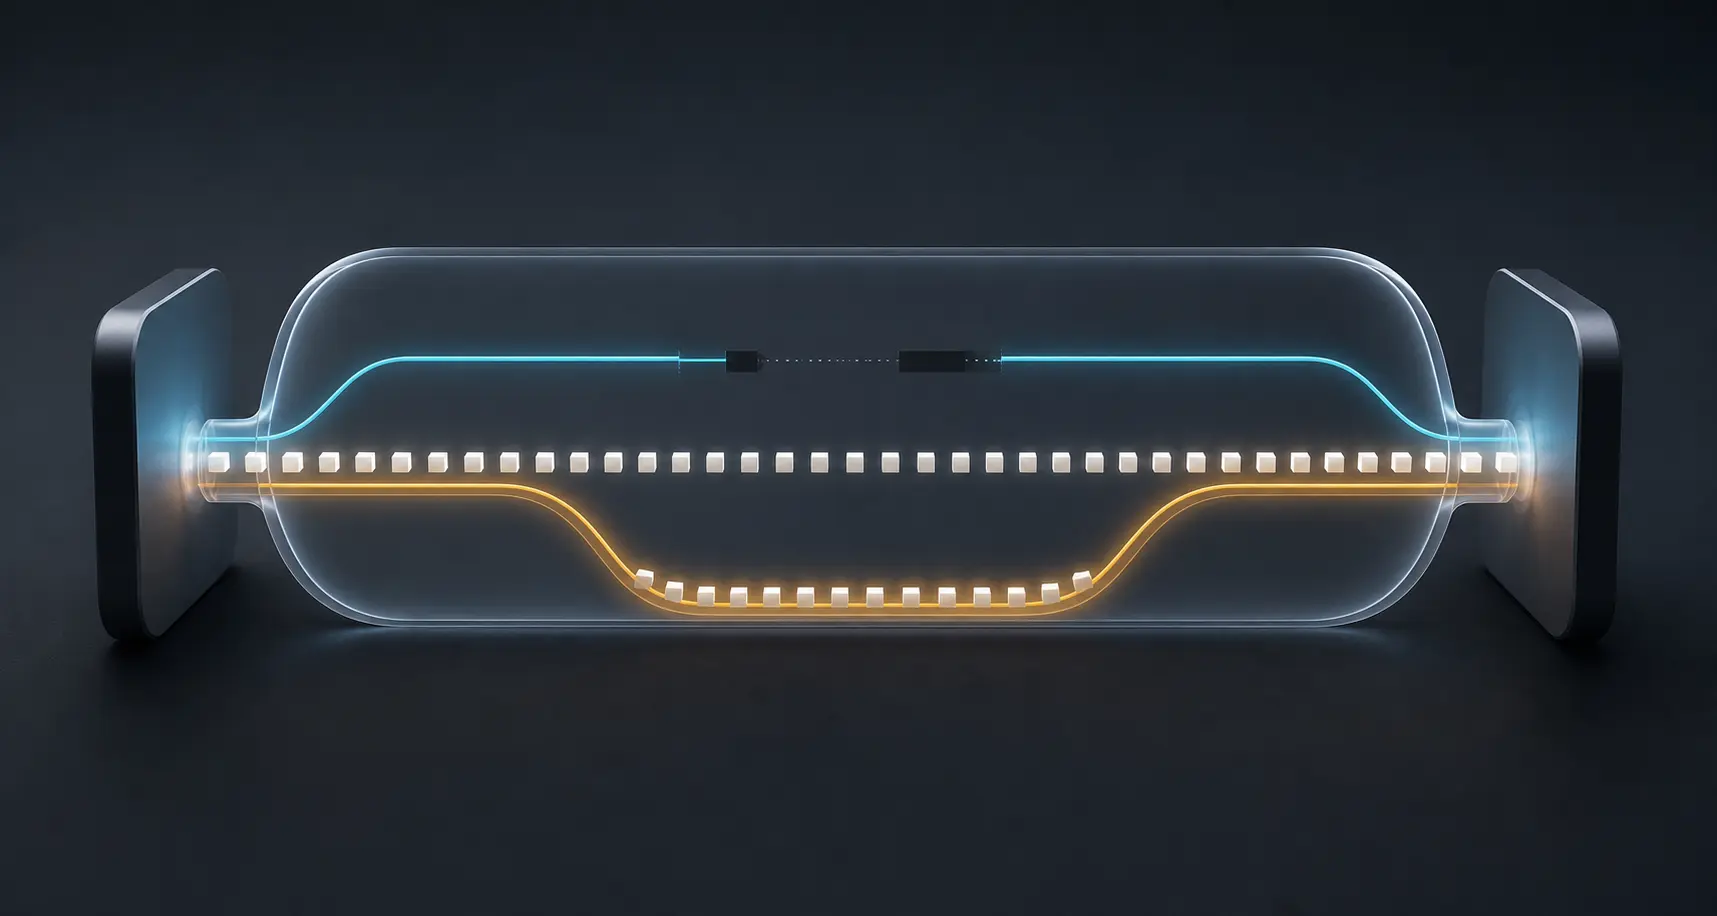
La conexión es mayor que la ruta: Multipath TCP conserva un solo flujo por varios caminos
Un teléfono sale de una oficina con una conexión activa por Wi-Fi y llega a la calle usando la red móvil. TCP convencional vincula la conexión a un camino. Multipath TCP puede mantener para la aplicación un único flujo ordenado mientras los extremos añaden, retiran y priorizan…

IETF
Cuando el receptor dibujó el mapa: la historia de SACK en TCP
El acuse de recibo acumulativo de TCP marcaba una sola frontera. SACK añadió un mapa pequeño de los bloques que ya estaban a salvo al otro lado de una pérdida. La innovación no entregó el control al receptor: dio al emisor mejores pruebas para reparar sin olvidar su obligación de…

IETF
Cómo aprendió DNSSEC a demostrar que un nombre no existe
Una firma puede autenticar un registro presente. El problema más difícil es autenticar el hueco donde un atacante podría ocultar un nombre, inventarlo o sustituir un “no” verdadero por una ausencia falsificada.

IETF
La hora tranquila es solo un pronóstico: ALTO convierte el horario del tráfico en una promesa publicada
Una transferencia grande puede esperar hasta las dos de la madrugada. Lo que no puede hacer es asumir que la red seguirá tranquila cuando llegue ese momento. Los calendarios de costes ALTO permiten que una red publique una preferencia temporal para que una aplicación decida…

IETF
Happy Eyeballs y la economía de esperar 250 milisegundos
La carrera entre IPv6 e IPv4 protege al usuario frente a una ruta defectuosa. Al mismo tiempo, convierte el fallo en un dato que el cliente conoce y que el operador puede no llegar a ver.

IETF
Unirse al grupo ya no basta: SSM obliga a nombrar la fuente
SSM simplifica el multicast entre dominios con una condición decisiva: quien recibe debe saber de antemano qué fuente quiere escuchar.
IETF
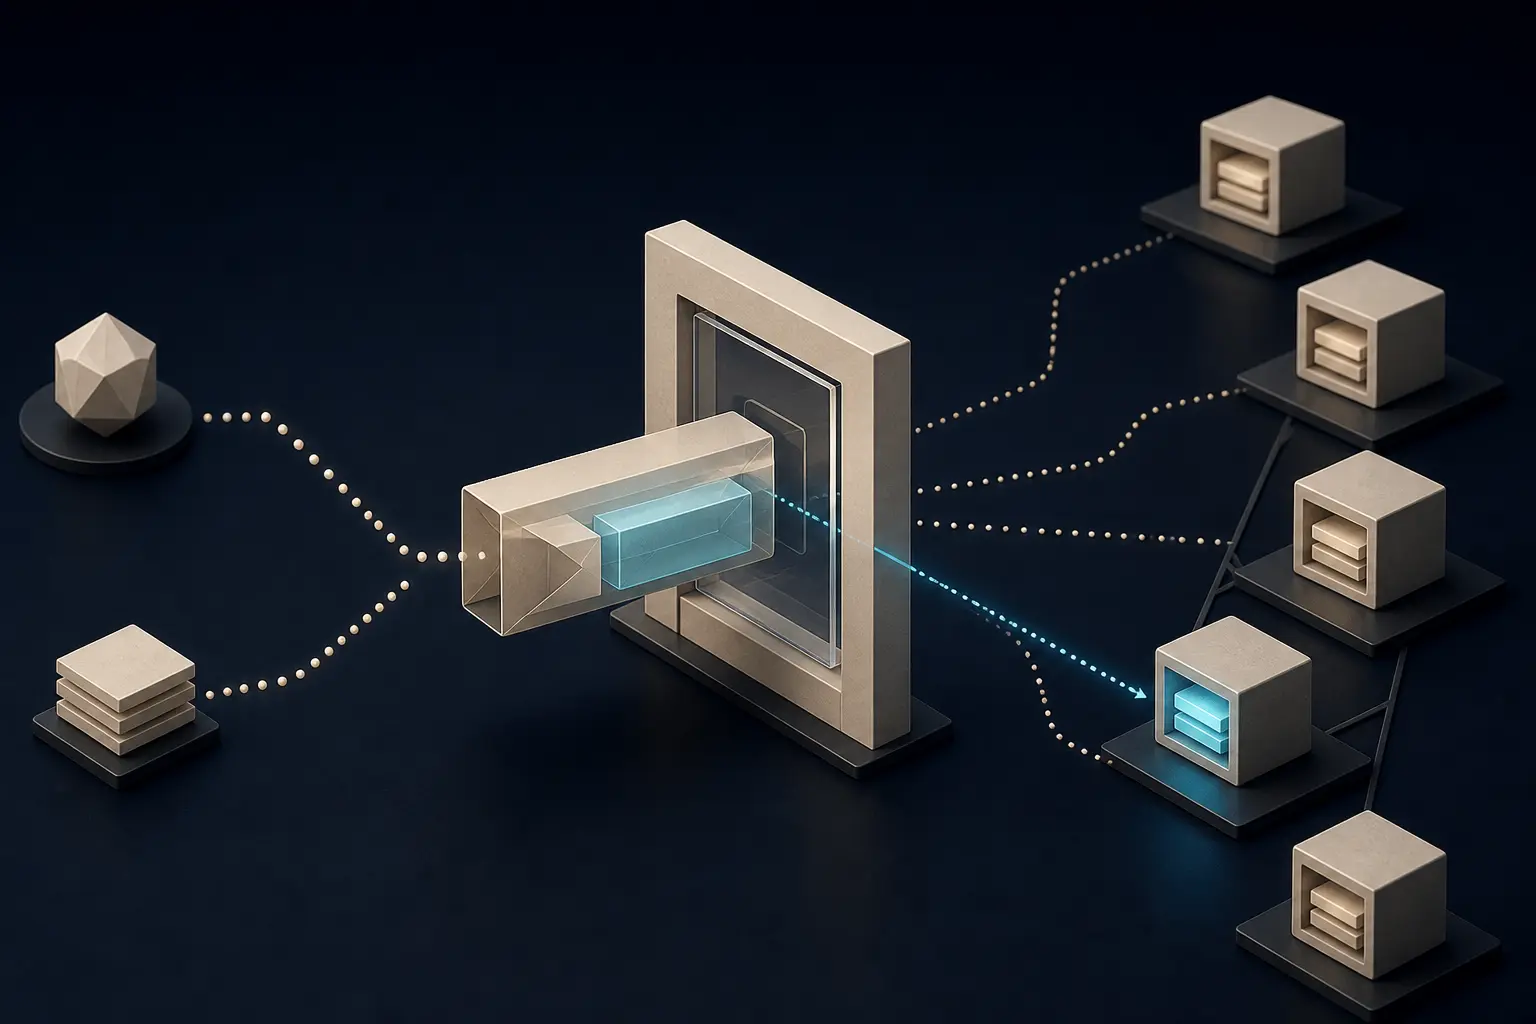
El nombre secreto aún necesita una puerta pública: la nueva frontera de privacidad de ECH
Un balanceador recibe un saludo visible que no contiene el destino real. Solo después de abrir un segundo saludo cifrado sabe a qué origen debe entregarlo. ECH cambia así el dato expuesto, pero también convierte al DNS, a la puerta compartida y a la rotación de claves en parte de…

IETF
El paquete marcado antes de perderse: la larga discusión de ECN sobre la congestión
ECN introdujo una idea poco intuitiva en Internet: un router puede advertir de la congestión sin destruir el paquete que transporta el aviso. Dos bits bastan para codificar la señal, pero no para garantizar su significado; eso exige cooperación entre la cola, el receptor, el…

IETF
Un Internet-Draft caducado no es una propuesta rechazada
El inventario tecnológico no admitía matices. Al lado de un Internet-Draft aparecía `Expired`; en la columna de decisión, «rechazado por el IETF». No había llamada de adopción, acta de consenso, Last Call ni resolución del IESG. El equipo había observado un vencimiento y, sin…

IETF
Un MUST de un RFC sin sujeto no es un hallazgo de auditoría
El pliego de compra exigía que el equipo «cumpliera todos los MUST de los RFC aplicables». Parecía una cláusula exigente, hasta que llegó la recepción: nadie había definido qué RFC eran aplicables, qué perfil compraba la organización ni quién era el sujeto de cada requisito. El…
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete a Strategic CircleInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance