
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
1652 artículos
IETF
El campo estaba autenticado. El privilegio que pedía nunca había sido concedido.
El HMAC cubría cada byte de una pareja clave/valor enviada durante la reautenticación. Nadie la había modificado. Aun así, el servicio rechazó su significado: probar quién formuló una petición no equivale a demostrar que esa identidad tenía autoridad para obtener el estado…

IETF
La respuesta volvió directa. La petición había tomado otro camino
El nodo de entrega envió el contenido directamente al cliente, pero el flujo de ida seguía pasando por el sustituto elegido primero. RFC 3568 permite que ambas frases sean ciertas. También obliga a preguntar qué trayecto midió el selector antes de llamar «mejor» al destino.

IETF
La pista no estaba firmada. Aun así impidió recuperar los datos firmados.
La respuesta truncada traía una afirmación pequeña: nada había cambiado. La firma de esa pista no cabía, así que el resolvedor conservó el RRset grande ya almacenado. La decisión podía ahorrar una transferencia; también dejaba que una señal no autenticada decidiera si se…
IETF
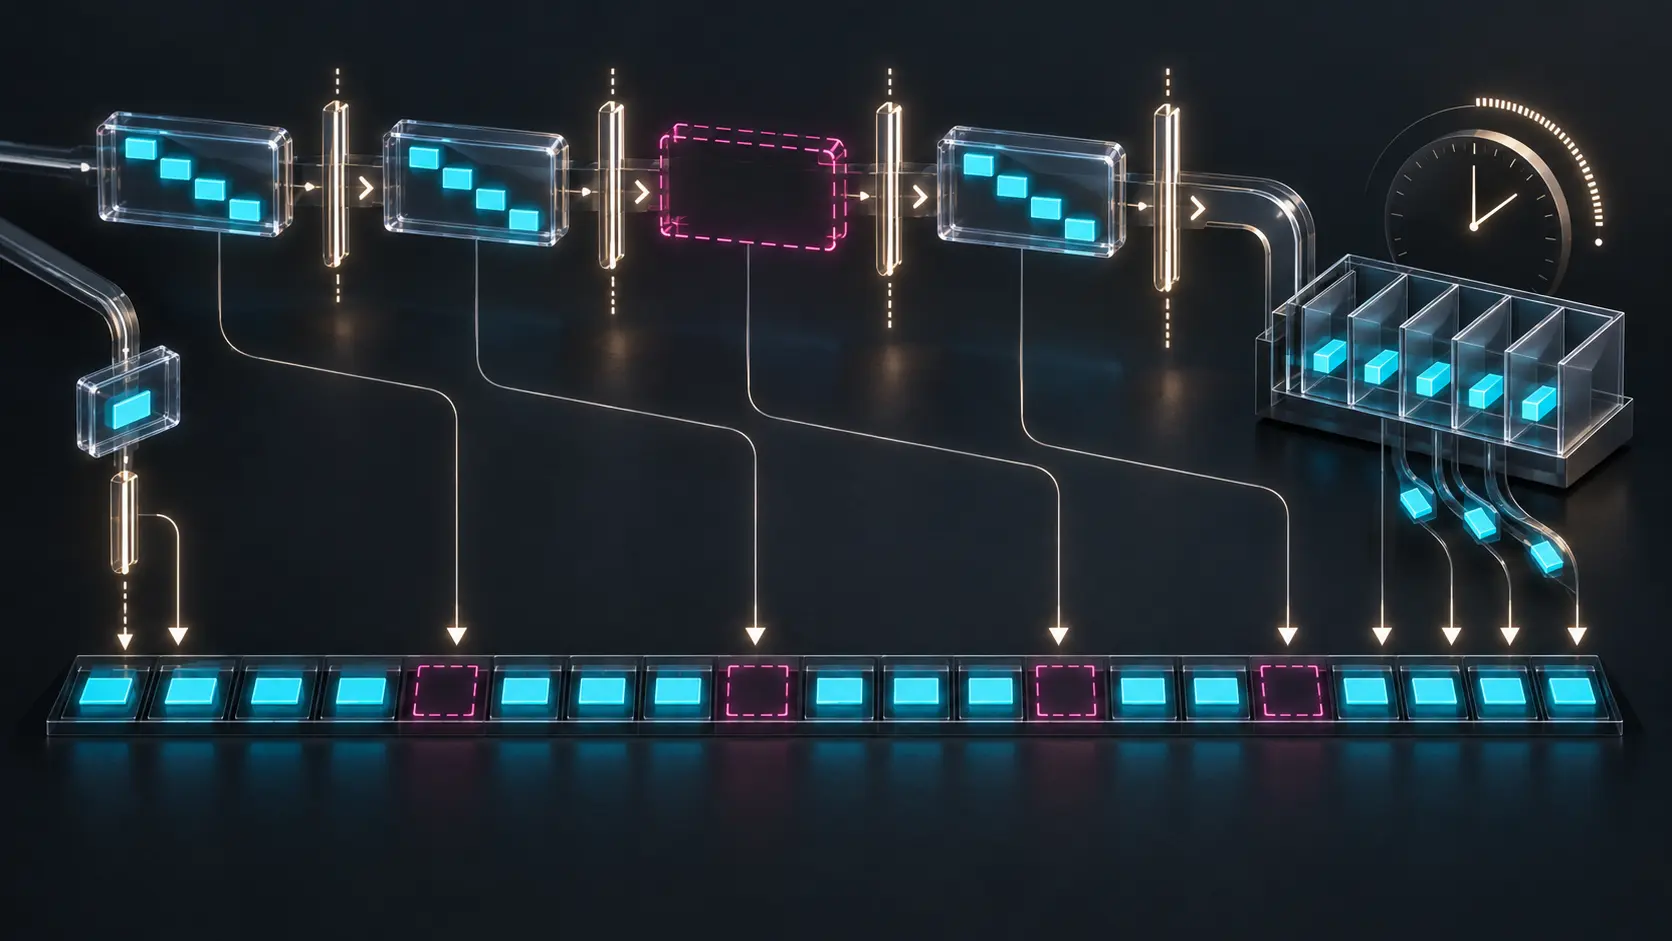
El paquete llegó tarde para una trama, pero a tiempo para las siguientes
En un grupo entrelazado, un mismo paquete puede contener una trama cuyo plazo ya venció y otras que todavía pueden salvarse. Esa frontera móvil es más importante que el contador bruto de paquetes recibidos. RFC 3558 da al receptor la posición temporal; la operación debe decidir y…

IETF
El reintento llegó después que el cambio. Nadie sabía cuál era la intención vigente.
El hijo no recibió respuesta y volvió a enviar su actualización de delegación. Mientras tanto, el primer mensaje ya había sido aceptado y el padre había empezado a provisionarlo. El problema construido no era que DNS UPDATE careciera de firma; era que el silencio no revelaba si…
IETF
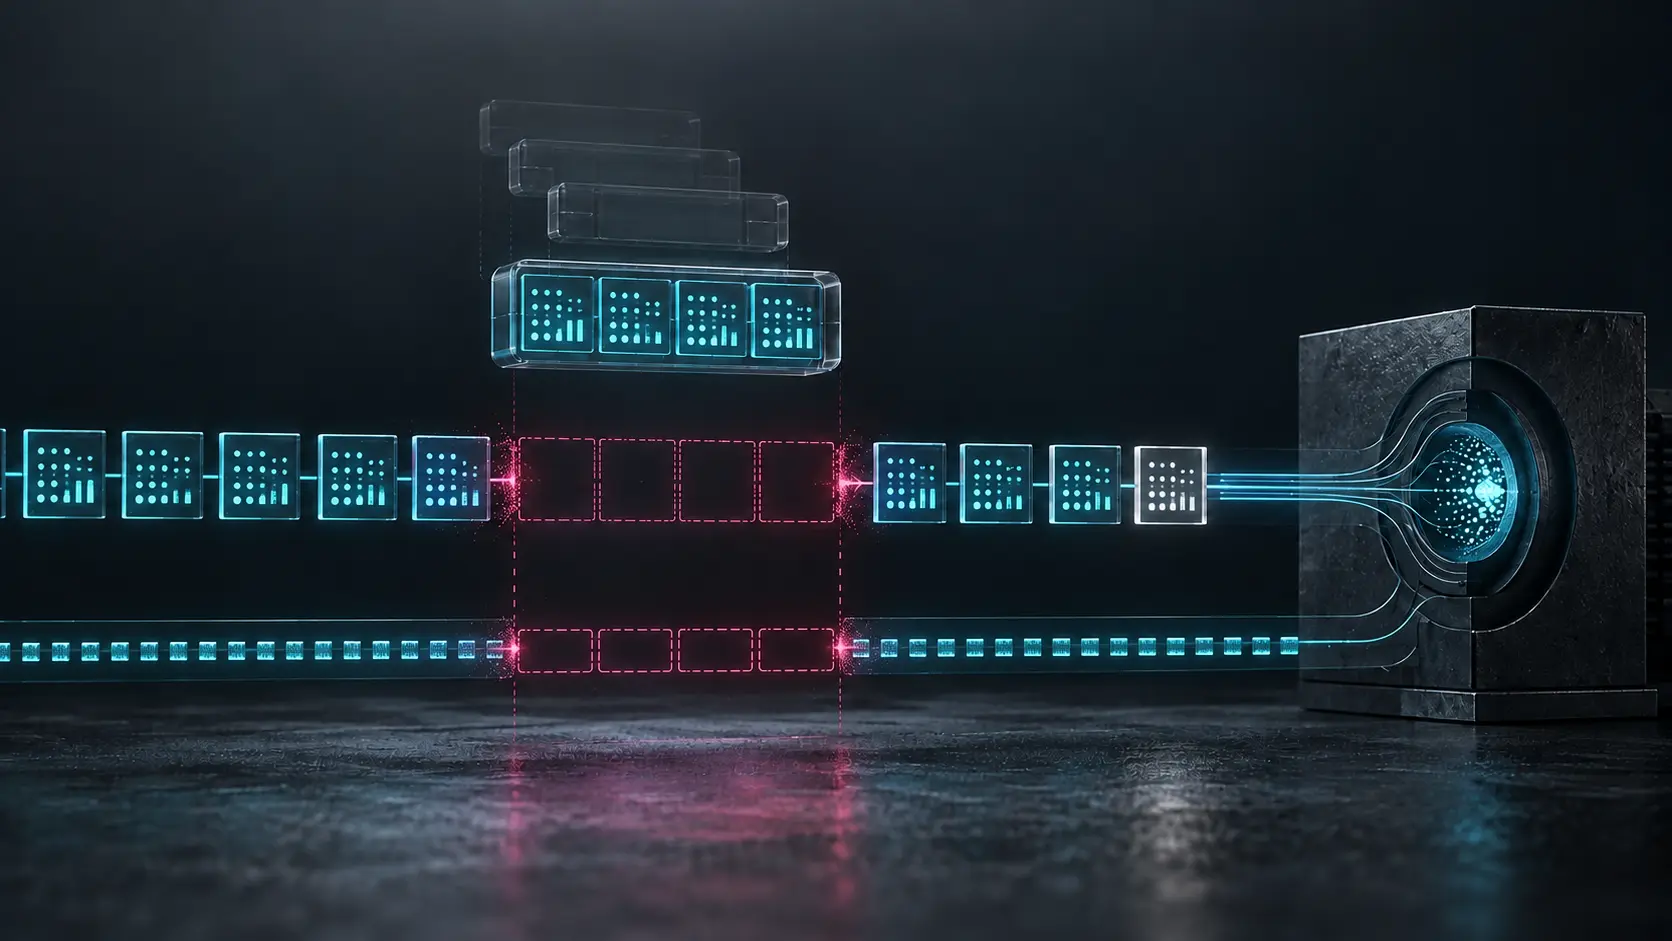
`maxptime` parecía metadato. En realidad fijaba el tamaño del próximo hueco.
Ochenta milisegundos caben en cuatro pares de tramas DSR. En una descripción de sesión, `maxptime` puede parecer una cifra administrativa. En el camino, decide cuánta evidencia consecutiva puede desaparecer con un solo datagrama. RFC 3557 convierte ese número en una decisión de…

IETF
Quick Mode terminó, pero la lista de direcciones seguía sin demostrar
El iniciador propuso los selectores, el intercambio criptográfico avanzó y el respondedor conocía una lista distinta. RFC 3554 no trata esa asimetría como un detalle: permite invertir los papeles para corregir el conjunto. La corrección revela el verdadero objeto de control. No…
IETF
El proveedor saliente dejó de responder. Sus firmas aún seguían vivas.
En un caso construido de cambio de operador, el padre ya mostraba la delegación reducida y el proveedor saliente apagó sus autoridades en la fecha contractual. Parte de los resolutores aún podía conservar datos firmados por su clave. La retirada había cerrado el camino de…
IETF
Liberaron los recursos. Nadie probó que el móvil supiera por qué.
El túnel dejó de consumir estado, la contabilidad pudo cerrarse y el acuse volvió autenticado. Desde la sala de máquinas, la revocación parecía terminada. Para el nodo móvil, en cambio, el viejo camino podía desaparecer antes de que llegara la señal que debía empujarlo a…
IETF
La relación con el intermediario terminó. El CNAME siguió delegando la prueba.
En un caso construido, una empresa dejó de usar un proveedor que respondía desafíos de dominio mediante CNAME. Se cerró la cuenta comercial, pero la delegación DNS siguió publicada. Meses después, el camino técnico aún permitía responder nuevas comprobaciones. El contrato había…

IETF
Dos respuestas correctas por separado. Juntas, una autorización sin dueño.
Un servidor vio la solicitud cuando la cuenta todavía no figuraba conectada y respondió Accept. El duplicado llegó a otro servidor después de que el estado cambiara y recibió Reject. El fallo no estaba necesariamente en ninguna de las dos decisiones aisladas. Estaba en permitir…
IETF
El HTTPS era válido. La autoridad pertenecía a otro nombre y otro puerto.
En un caso analítico, una zone factory obtuvo JSON por HTTPS desde un origen correcto y lo usó para sintetizar registros de un servicio vecino en otro puerto. El certificado autenticaba la conexión de lectura; no delegaba cada nombre DNS que compartía la máquina.

IETF
Dos límites entraron en la sesión. El panel guardó uno.
En un caso analítico, el cliente anunció que podía recibir registros muy grandes y el servidor eligió un techo menor para la dirección contraria. El panel redujo ambos valores a una sola casilla. Cuando apareció un registro intermedio, nadie pudo decir si cumplía: se había…

IETF
El reinicio desapareció. El error llegó en la siguiente solicitud.
La partición siguió activa y conservó su estado. El gestor ya veía el nuevo reparto. Nada obligaba, sin embargo, a que el controlador hubiese recibido un aviso previo. Su primera noticia podía ser una solicitud posterior rechazada por un límite que, para él, todavía no existía.
IETF
Llegó el acuse. La malla todavía no conocía el servicio.
El mensaje de éxito cerró la conversación entre el agente de servicio y un directorio. La conversación entre ese directorio y sus pares seguía abierta. RFC 3528 permite exactamente esa secuencia, y por eso un recibo verdadero puede sostener una conclusión falsa si no se nombra su…

IETF
Los paquetes eran auténticos. Respondían a otra solicitud.
En un escenario construido, el cliente confiaba en dos canales multicast del mismo proveedor. Un adversario intercambió unidades entre ellos. Las firmas seguían siendo válidas y la fuente seguía siendo conocida; lo que faltaba era la prueba de que esos bytes respondían a la…
IETF
Se negoció el grupo grande. Nadie probó la entropía del exponente.
El panel marcó en verde la negociación y destacó el grupo de mayor tamaño. La evidencia terminaba allí. No decía qué fuente aleatoria había producido el exponente privado, si era nuevo ni si el valor público del otro extremo había superado las pruebas obligatorias.

IETF
Cambió el puerto. La cookie cruzó la frontera.
El modelo de origen web distingue esquema, host y puerto. Las cookies no ofrecen aislamiento por puerto. Mover un servicio sensible a otro socket puede separar procesos sin separar la credencial ambiental que el navegador adjunta.

IETF
El sello temporal absolvió al paquete original. La ventana ya había pagado.
El ACK devolvió una marca anterior a la retransmisión. Con ese dato, el emisor supo que el original no estaba perdido: había sido juzgado demasiado pronto. Pero la sentencia operativa ya se había ejecutado sobre la ventana de congestión.

IETF
El caché conservó el rechazo y fabricó una política duradera
Una respuesta propuesta como 419 pertenece a la petición cuyo propósito fue rechazado. Si un caché la reutiliza, una decisión puntual puede gobernar solicitudes que el servidor nunca evaluó. La semántica temporal es parte de la seguridad operativa.
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete al Círculo EstratégicoInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance