
Resumen
- La revisión 01 propone procedencia autenticada para cadenas WIMSE: los resúmenes enlazan lo recibido y lo enviado; la agregación impide borrar a un firmante que no cambió el cuerpo.
- El agregado se acerca al tamaño de una firma, pero cada salto suma WIT,
Signature-Input, ruta, consulta y evidencia de continuidad. - La prueba atribuye participantes y cambios presentados; no certifica que la ruta esté completa, que la transformación estuviera autorizada ni que la acción terminara.
El ahorro que el panel mezcló
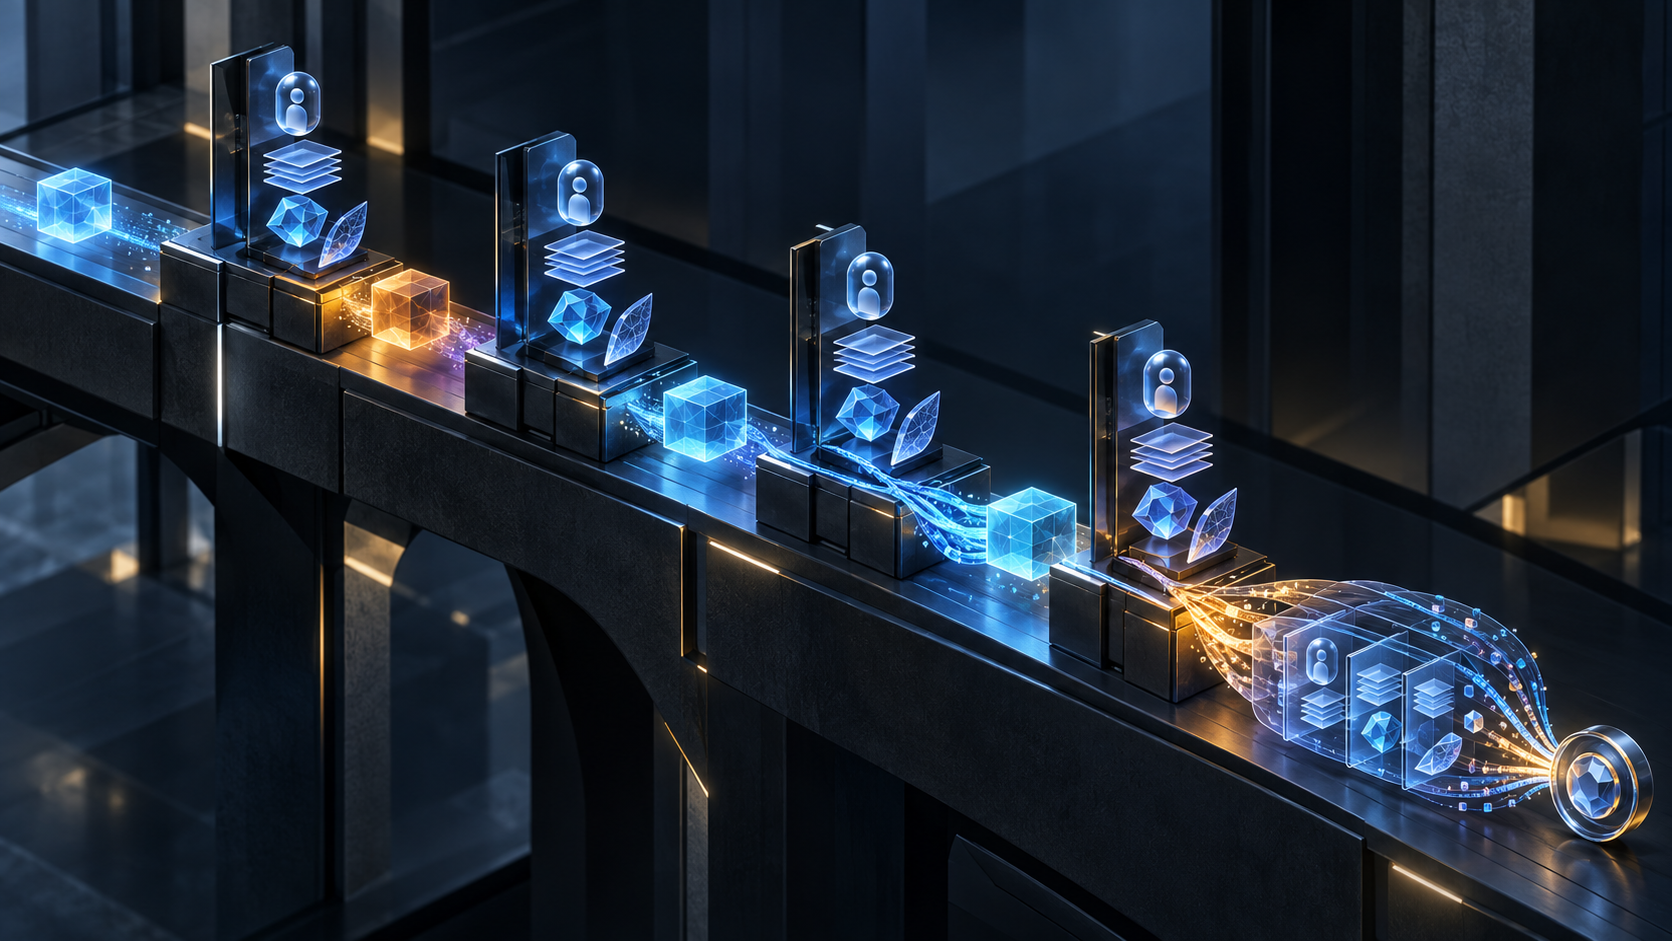
Una solicitud de un agente puede pasar por un orquestador, una herramienta y una puerta de enlace. Cada actor firma una representación distinta. El destino necesita saber quién participó y dónde cambió el mensaje, aunque sólo reciba la última versión HTTP.
draft-reddy-wimse-aggregate-signatures-01 combina dos mecanismos. Cada salto firma el resumen del cuerpo que recibió y el que envía. Además, las firmas se pliegan en Signature-Aggregate. Esa segunda operación evita transportar N valores de firma independientes.
Pero el verificador comprueba el agregado contra N pares de clave y mensaje. Para obtenerlos necesita N credenciales y N reconstrucciones. Workload-Identity-Tokens guarda los WIT; Signature-Input conserva los componentes y parámetros; wimse-req-path y wimse-req-query preservan valores ya sobrescritos; los resúmenes vecinos reconstruyen el contenido enviado.
La sección de compromisos del borrador lo reconoce: la firma agregada permanece cerca de tamaño constante, mientras esos campos crecen con la cadena. El parámetro wimse-req-digest conserva expresamente la entrada de cada salto. Por eso un indicador llamado simplemente “tamaño de prueba” es engañoso. Hay que separar el valor criptográfico del sobre probatorio.
El salto que no cambió nada sí importa
La diferencia entre resúmenes y agregación aparece en un relé transparente. H1 envía el resumen A. H2 recibe A y reenvía A. H3 recibe A, transforma el cuerpo y produce B.
Con firmas individuales, alguien puede quitar a H2. La salida de H1 y la entrada de H3 siguen coincidiendo. Las dos firmas restantes pueden verificarse. La continuidad no acusa la ausencia porque H2 no creó una diferencia.
En el agregado, la contribución de H2 se incorpora al valor corriente y su firma individual no circula. Para presentar una cadena H1–H3, el atacante necesitaría retirar esa contribución sin disponer de ella por separado. El nuevo conjunto no verifica.
Ésa es la aportación precisa del agregado: los resúmenes detectan la eliminación de un transformador; la agregación también protege a un firmante que pasó el cuerpo intacto.
No descubre a quien nunca firmó. Un intermediario puede reenviar sin incorporarse. Tampoco demuestra que participó todo servicio esperado. Si la política exige un filtro, una aprobación o un control regional, el destino debe comparar esa obligación externa con la lista verificada.
La petición final no basta para verificar la primera
Los saltos posteriores pueden sustituir la ruta y la consulta. La revisión 01 conserva las de cada remitente en parámetros firmados. Para H1, el destino toma su ruta y consulta históricas, no las de la petición final.
El resumen de salida de H1 se recupera de la entrada firmada por H2. El último salto se compara con el Content-Digest final. La prueba es relacional: lo que uno afirma haber enviado se une a lo que el siguiente afirma haber recibido.
Cada WIT usa una etiqueta única asociada a su entrada de firma. Los saltos posteriores no pueden sustituir miembros anteriores sin romper la firma. Aun así, el destino debe validar cada token, su clave, vigencia, dominio de confianza y algoritmo. Portar una credencial no equivale a aceptarla.
Si falta un token, se reutiliza una etiqueta, se pierde una consulta o cambia la serialización, el agregado intacto puede quedar sin objeto verificable. El recibo mínimo de Daniel Kade incluye orden, bytes agregados, WIT validados, entradas firmadas, resúmenes, rutas, consultas, política criptográfica y resultado. Es una proyección operativa, no un esquema normativo del borrador.
Saber quién transformó no responde por qué
El documento dice que los resúmenes ofrecen atribución, no corrección. Una carga puede alterar el contenido de forma maliciosa o errónea y firmar fielmente ambos estados. La prueba identifica al transformador; la política decide si su rol permitía el cambio.
También es posible abandonar el agregado y originar una cadena nueva. La firma identifica al nuevo iniciador. La autorización determina si podía iniciar esa operación. Sin una política de origen, la validez criptográfica no crea permiso.
Conviene separar cinco recibos: identidad de participantes; transformaciones; verificación agregada; decisión de política; ejecución y resultado. Un agregado verde no demuestra que la aplicación comprometió el cambio ni que el mundo externo reflejó el objetivo.
La respuesta requiere la misma cautela. Sólo queda protegida si regresa firmada por la cadena inversa. Su procedencia autenticada no garantiza que el dato de negocio sea verdadero.
Todo o nada también es un modo de fallo
Una contribución mala invalida todo el agregado y el valor no indica cuál fue. Un WIT vencido, un componente reconstruido de otra forma o un algoritmo rechazado puede detener la cadena completa. La no removibilidad aumenta la integridad y al mismo tiempo amplía el dominio de fallo.
El control de admisión puede rechazar en bloque. Operaciones necesita otra vía para aislar: recibos por prefijo, registros locales protegidos o repetición controlada. Sin ella, el sistema detecta manipulación pero no sabe reparar.
La revisión 01 menciona BLS con aumento de mensaje como posible realización, deja su identificador WIT para otra especificación y advierte que BLS no es poscuántico. El algoritmo declarado por un salto no se autoriza a sí mismo. Todos los participantes de un agregado deben usar el mismo esquema, y la política local debe excluir opciones débiles.
Sin algoritmo agregable se puede volver a firmas individuales. La continuidad sigue descubriendo la retirada de un salto que cambió el cuerpo, pero ya no protege igual al firmante transparente. Ese cambio de propiedad merece un estado explícito.
La prueba también expone la topología
Los WIT muestran identidades, las audiencias pueden revelar el siguiente receptor y los resúmenes muestran dónde ocurrió una transformación. Compartir el sobre equivale a compartir parte del mapa operativo. Acceso y retención requieren gobierno propio.
Las capas de realidad de Heng Lu permiten ordenar el problema: identidad, clave, mensaje firmado, linaje, verificación, autorización, compromiso y efecto son registros distintos. La primacía del código señala el control real: conservar campos, reconstruir bases, validar tokens y unir resúmenes. La especificación inicial mínima es el conjunto más pequeño que permite repetir esas operaciones, no sólo el campo más pequeño de la cabecera.
Fuentes y límites
- https://datatracker.ietf.org/doc/draft-reddy-wimse-aggregate-signatures/
- https://datatracker.ietf.org/doc/draft-reddy-wimse-aggregate-signatures/history/
- https://datatracker.ietf.org/doc/html/draft-ietf-wimse-arch-08
- https://datatracker.ietf.org/doc/html/draft-ietf-wimse-http-signature-07
- https://datatracker.ietf.org/doc/html/draft-ietf-wimse-workload-creds-02
- https://datatracker.ietf.org/doc/html/draft-irtf-cfrg-bls-signature-07
- https://datatracker.ietf.org/doc/html/draft-reddy-wimse-aggregate-signatures-01
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://www.ietf.org/archive/id/draft-reddy-wimse-aggregate-signatures-01.txt
- https://www.rfc-editor.org/rfc/rfc7696.txt
- https://www.rfc-editor.org/rfc/rfc9421.txt
- https://www.rfc-editor.org/rfc/rfc9530.txt
- https://www.rfc-editor.org/rfc/rfc9651.txt
- https://www.w3.org/TR/trace-context/
- https://www.ietf.org/archive/id/draft-reddy-wimse-aggregate-signatures-00.txt
La evidencia se congeló el 30 de septiembre de 2026, zona Asia/Shanghai. La revisión 01 es un Internet-Draft individual activo, no un RFC, consenso del IETF, informe de adopción ni estándar desplegado. Puede cambiar, ser sustituida o vencer. Las fuentes no aportan medición de coste, interoperabilidad, ataque real, ahorro productivo, conformidad ni pérdida observada. La fórmula de tamaño es un modelo explicativo de Daniel Kade, no una prueba de rendimiento.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance