
Tema
Poder de delegación del DNS
Dentro de la faceta Tema, la inteligencia temática Poder de delegación del DNS conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

ICANN
Allison Mankin y la muestra de colisión de nombres que no demostraba su causa
Un mapa de calor puede mostrar miles de consultas hacia la raíz y, aun así, no revelar qué programa las originó ni qué se rompería si cambiara la respuesta. El informe RFC 8023, firmado también por Allison Mankin, convierte esa diferencia en una regla de trabajo: medir no…

Expediente
La clave constaba, pero aún no era confiable
Un mensaje puede demostrar que su emisor posee una clave privada y, al mismo tiempo, no demostrar que deba controlar una delegación. Esa diferencia aparece con nitidez en la propuesta que DNSOP llevó a última llamada hasta el 7 de septiembre: el punto crítico no es recibir un DNS…

Expediente
El punto final movió la frontera de confianza
Para el DNS, `example.co.uk` y `example.co.uk.` pueden conducir al mismo nodo. Para una aplicación, las dos grafías pueden activar decisiones de seguridad distintas. Cuando DNSOP cierra el 7 de septiembre su última llamada de grupo sobre la integración de nombres, una…
Expediente
La red local encontró un relé MOQT, no la autoridad que lo anunció
El borrador de descubrimiento de MOQT acaba de fijar una regla valiosa: cambiar el host de conexión no cambia la identidad que debe validar TLS. Sin embargo, el recorrido por mDNS todavía puede enseñar un relé antes de explicar por qué ese anunciante merece confianza.
Tendencias de servicios en la nube de Europa y Oriente Medio
Genesis Cloud: cuando los registros de red no bastan para probar una nube operativa
El resumen de inteligencia de Genesis Cloud: cuando los registros de red no bastan para probar una nube operativa explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…
Historia de Internet
El nombre parecía completo. El resolvedor todavía lo reescribía: RFC 1535
Un punto al final no añadía un servidor ni cambiaba las letras del nombre. Cambiaba la cronología. Con él, `UnivHost.University.EDU.` empezaba en la raíz; sin él, cierto software podía probar antes tres nombres inventados. La diferencia entre llegar al destino pretendido y…

Líderes
Warren Kumari y el diseño de un DNS que puede sobrevivir al fallo
La resiliencia del DNS no consiste en fingir que nada se ha roto. Consiste en decidir cuánto servicio puede conservarse durante un fallo, durante cuánto tiempo y bajo qué señales de advertencia. La trayectoria técnica de Warren Kumari permite observar esa disciplina en tres…

Tendencias de ISP regionales globales
Publicar un registro TLSA no garantiza que se acepte el certificado
Un registro TLSA puede estar presente en DNS y aun así resultar inutilizable, no coincidir o exigir que el cliente rechace la conexión. La garantía DANE solo aparece cuando concuerdan DNSSEC, parámetros, cadena servida, política del cliente y tiempo.
Tendencias de ISP regionales globales
Una prueba NSEC3 Opt-Out no asegura la delegación
Una respuesta DNSSEC puede estar bien firmada y dejar una delegación hija sin seguridad criptográfica. Con NSEC3 Opt-Out, la prueba afirma algo preciso sobre un intervalo de hashes; no crea una cadena de confianza para cada delegación cubierta.

Tendencias de servicios en la nube globales
El DNS cifrado desplaza la frontera de la política
El cifrado protege la consulta DNS durante el tránsito, pero también cambia quién elige el resolutor, dónde se aplica la política y quién debe explicar un fallo. Esa nueva frontera necesita un mapa operativo propio.

Tendencias de servicios en la nube globales
Los cuatro relojes de una rotación de claves DNSSEC
Una rotación DNSSEC solo culmina cuando la publicación autoritativa, las cachés de los resolvers, la delegación padre y las anclas de confianza configuradas alcanzan estados compatibles.
IETF
RDAP eliminó dos campos DELEG. El modelo de escritura que cita aún los conserva
La consulta pública es el último tramo de una cadena, no su origen. En los registros de dominios, una intención puede entrar por EPP, convertirse en datos DNS y salir en una respuesta RDAP. La revisión 05 de la propuesta RDAP para DELEG actualizó ese último tramo el 4 de…

Expediente
La parodia empezó después de la barra de direcciones: PETA v Doughney
Una dirección puede prometer una fuente antes de que la página tenga ocasión de negarla. Ese intervalo —unos instantes de navegación— explica mejor *PETA v Doughney* que cualquier consigna sobre marcas y libertad de expresión. Michael Doughney presentó “People Eating Tasty…

Historias
nslastaa en el WHOIS de LACNIC registra el último control correcto, no la salud DNS actual
Una fecha en una respuesta del registro puede parecer una garantía en tiempo presente. LACNIC asigna a `nslastaa` un significado más limitado: la última fecha en que se observó una configuración correcta de DNS inverso en el servidor indicado. Ese éxito histórico es una evidencia…
Tendencias de servicios en la nube globales
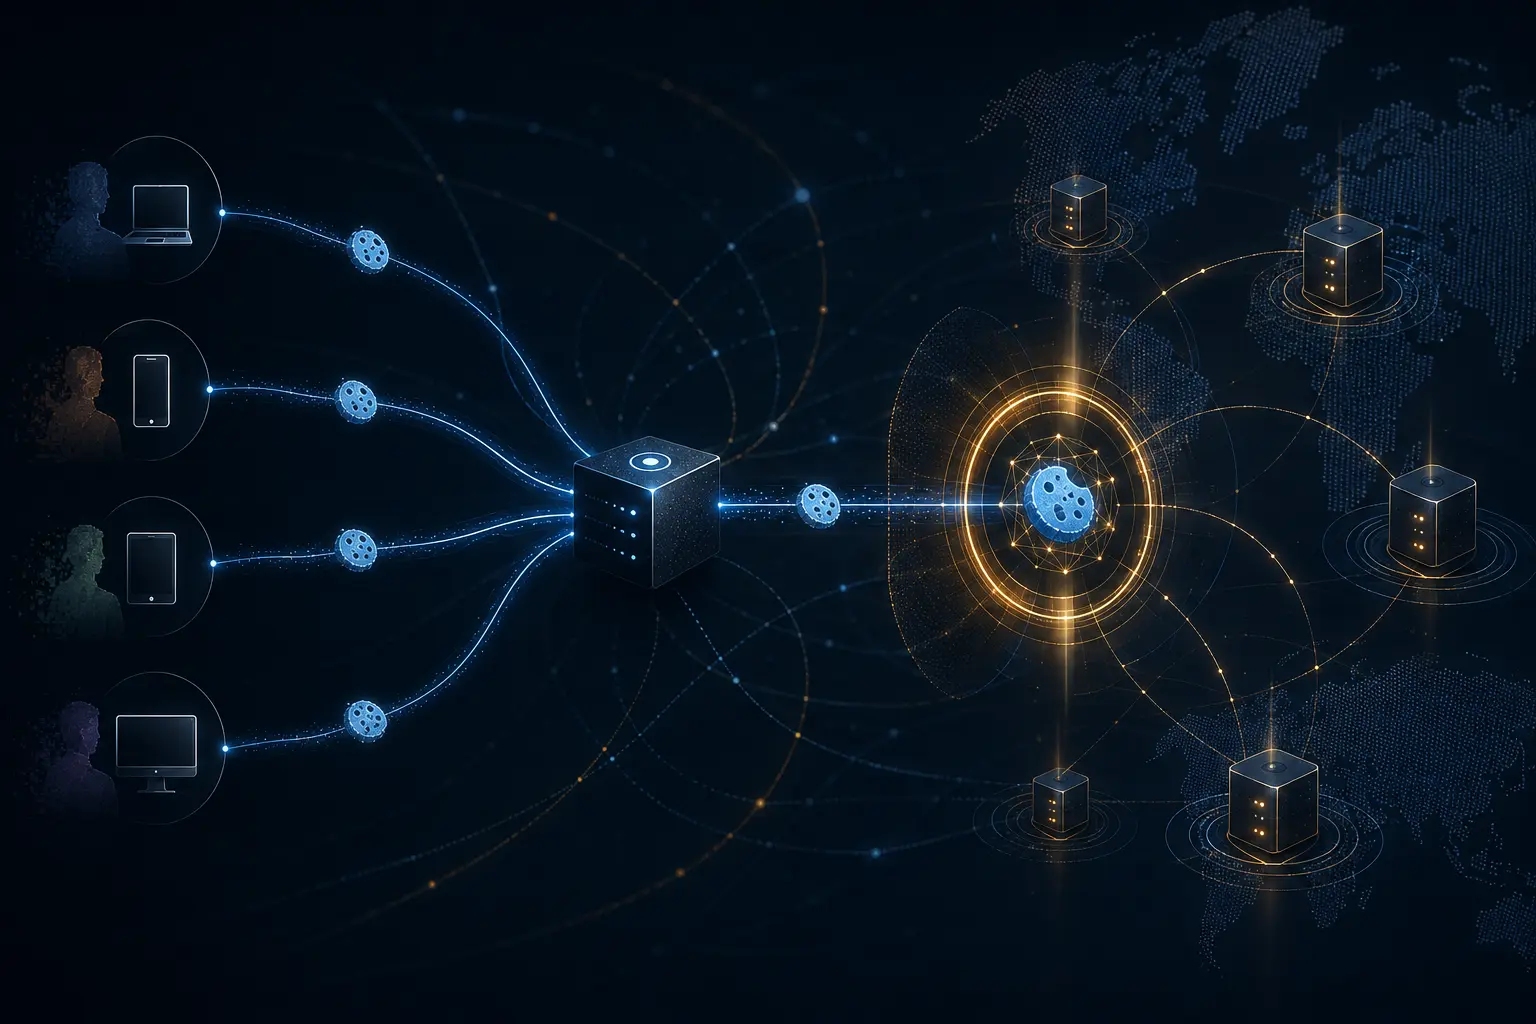
Una cookie DNS no autentica a un cliente
Una cookie DNS permite al servidor distinguir una consulta que devuelve estado de protocolo emitido anteriormente de un paquete que solo declara una dirección de origen. Eso dificulta varios ataques fuera de ruta. No identifica a la persona, al abonado ni al dispositivo situado…

Historias
APNIC contó 9.700 millones de consultas DNS, pero no puede identificar la capa que reintenta
APNIC Labs mantuvo el nombre y cambió la respuesta. El tráfico que llegó a su servidor autoritativo pasó de unas pocas consultas por prueba a casi 9.700 millones en el ensayo silencioso. La división se puede repetir con una calculadora. Lo que no se puede recuperar del total es…

Historias
La rotación de la KSK raíz convierte la preparación del resolutor en la prueba de continuidad
El DNS puede funcionar correctamente mientras usuarios detrás de un resolutor validador desactualizado ven fallos. Esa es la paradoja operativa de una rotación de la clave KSK raíz: la clave cambia de forma centralizada, pero la continuidad se decide en resolutores distribuidos.

Expediente
Las dos letras no eran todo el caso: Virtual Works contra Volkswagen y la llamada sobre `vw.net`
El dominio llevaba casi dos años sirviendo a un proveedor de Internet cuando apareció la llamada que reordenó el expediente. Según el Tribunal de Apelaciones del Cuarto Circuito, Virtual Works dio a Volkswagen veinticuatro horas para responder antes de vender `vw.net` al mejor…
Historias
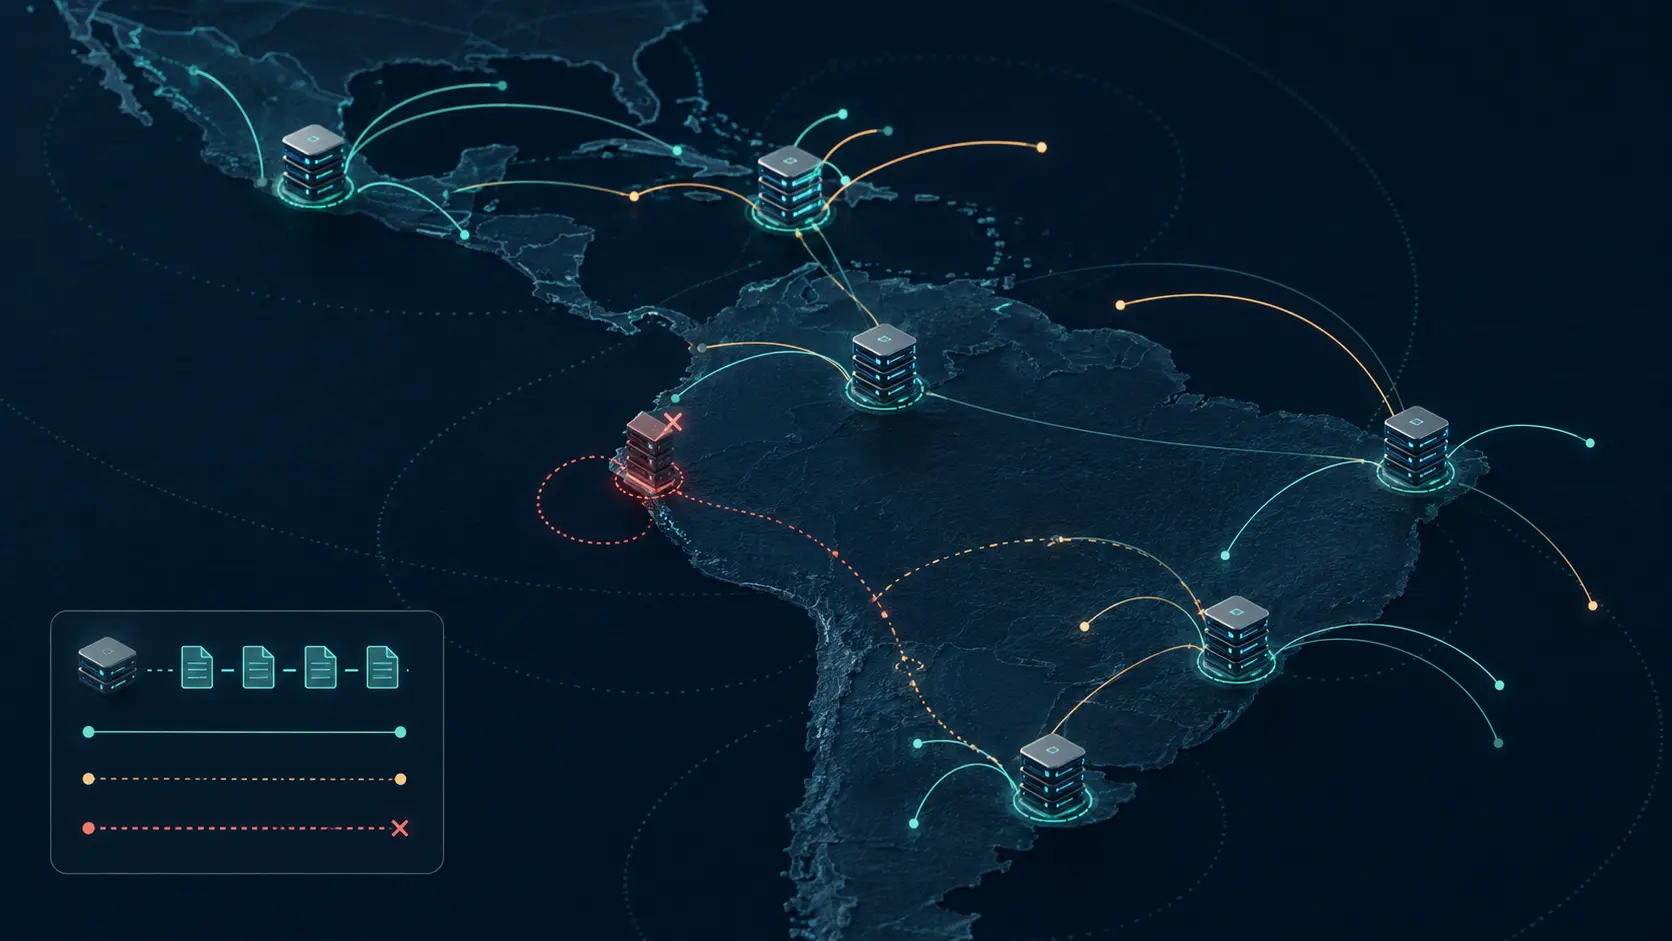
El anycast de DNS inverso de LACNIC convierte la continuidad registral en un control distribuido
El DNS inverso suele pasar inadvertido hasta que deja de responder. La arquitectura anycast de LACNIC muestra que la continuidad de un registro depende de ubicación, enrutamiento, sincronización y observación, no de un único servidor.
IETF
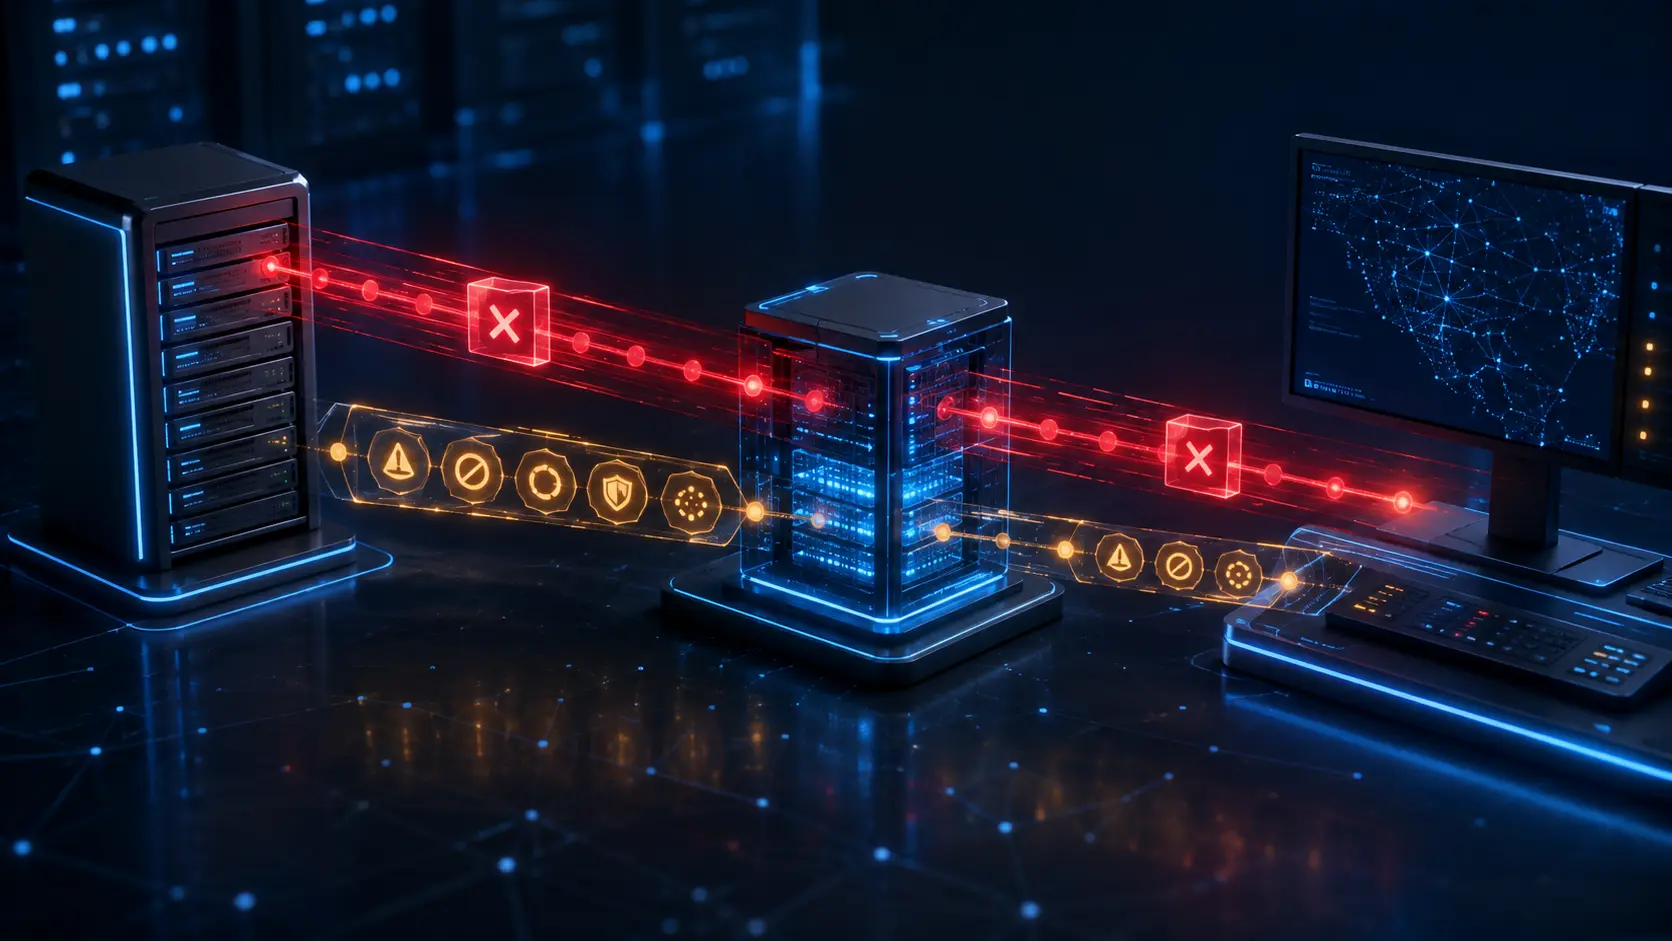
Un error DNS extendido explica el fallo sin autorizar otra respuesta
Un fallo DNS puede ser correcto y, aun así, ofrecer muy poca información operativa. RFC 8914 permite que quien responde añada una explicación más precisa sin modificar el resultado. Esa separación abre un canal útil de observabilidad, pero obliga a impedir que el contexto…