
Resumen
- RFC 1535 separó el nombre absoluto terminado en punto de un nombre no enraizado que el resolvedor podía completar. En su ejemplo, una sola entrada generaba cuatro candidatos y el absoluto aparecía al final.
- Al llegar a
UnivHost.University.EDU.COM., la búsqueda ya había salido del espacio administrado porACES.COM. Un comodín CNAME bajo elEDU.COMregistrado podía responder y detener la serie antes del nombre que parecía pretender el usuario. - La propuesta no prohibía abreviaturas locales: limitaba la búsqueda implícita, daba prioridad absoluta a nombres con un punto interior y dejaba alternativas adicionales bajo configuración explícita. El documento Informational no demuestra incidentes, alcance instalado ni vulnerabilidad actual.
El carácter que movía el primer intento
La forma UnivHost.University.EDU. y la forma sin el último punto parecen casi idénticas para una persona. Para el resolvedor descrito por RFC 1535, podían representar dos instrucciones distintas.
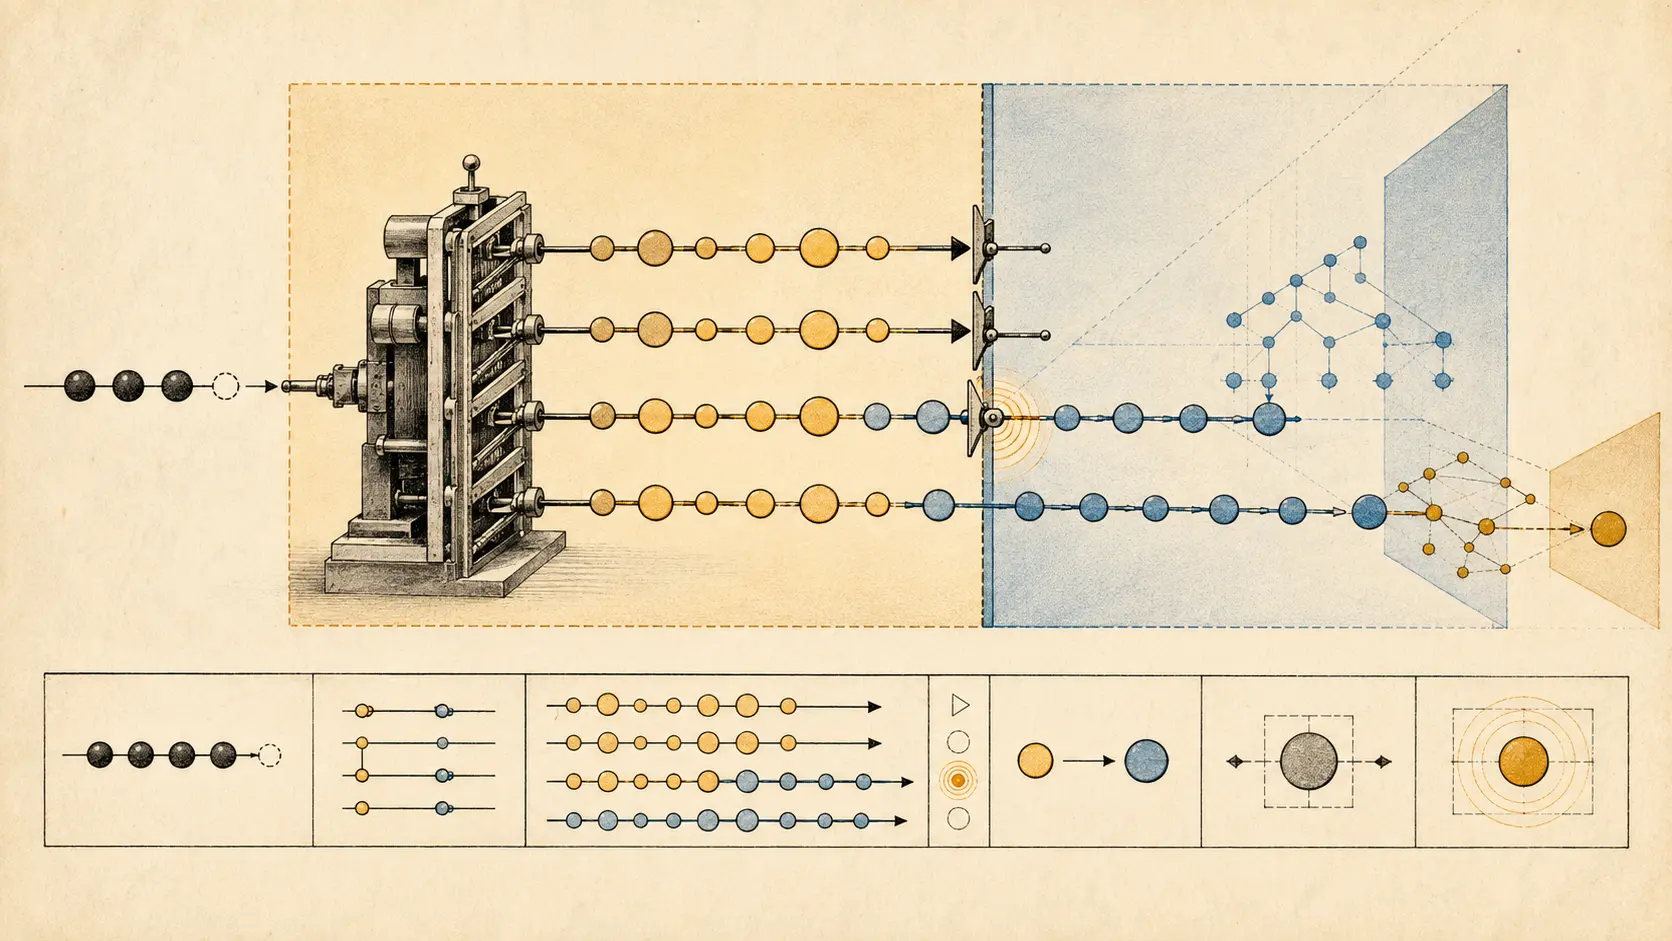
El punto terminal marcaba un nombre absoluto. Sin él, algunos clientes derivados de BSD BIND aplicaban una heurística de búsqueda basada en el dominio de la máquina local. Desde Machine.Tech.ACES.COM, la entrada UnivHost.University.EDU podía producir esta secuencia:
UnivHost.University.EDU.Tech.ACES.COM.UnivHost.University.EDU.ACES.COM.UnivHost.University.EDU.COM.UnivHost.University.EDU.
El punto final no era una credencial. No autenticaba la universidad, el host ni la respuesta. Su efecto era anterior: impedía que la interfaz tratara el nombre como material incompleto y decidía qué pregunta debía formularse primero.
El registro de IETF y la ficha de RFC Editor sitúan el memo en octubre de 1993 y lo clasifican como Informational. El texto de archivo permite contrastar sus detalles; la superficie de erratas conserva correcciones documentales. Ninguno de ellos cuenta instalaciones o describe por sí solo un comportamiento presente.
La interfaz convertía una entrada en un itinerario
Un registro de terminal podía conservar exactamente lo que escribió la persona. Un capturador de paquetes podía conservar exactamente el candidato que acabó en la red. Si entre ambos no quedaba la política de búsqueda, parecería que uno de los dos registros mentía.
No mentían. Observaban capas diferentes. La entrada era una propuesta para la interfaz. La lista de búsqueda era una función de transformación. Cada candidato era una nueva pregunta DNS. La primera respuesta aceptable era una decisión de selección. La dirección resultante era apenas el comienzo del transporte y de la identidad de aplicación.
RFC 1034, reconocido en su registro como parte de STD 13, ya explicaba que un nombre relativo podía completarse respecto de un origen o una lista de búsqueda, y que el trato ofrecido al usuario variaba entre implementaciones. RFC 1035 y su ficha aportan el contexto de mensajes, registros y resolución. Ese marco hace posible la función; no ordena que cualquier interfaz recorra sufijos públicos.
La distinción importante no es “nombre corto malo, nombre largo bueno”. Es quién puede completar el identificador y dentro de qué ámbito.
Quitar etiquetas no conservaba la jurisdicción
Para un algoritmo, Tech.ACES.COM, ACES.COM y COM forman una serie regular. Se elimina una etiqueta y se vuelve a intentar. Para los administradores, los tres sufijos no son equivalentes.
La organización que controla ACES.COM puede autorizar una expansión hacia Tech.ACES.COM o ACES.COM. No controla todos los nombres bajo .COM. Cuando la heurística eliminó ACES, el siguiente candidato dejó de ser una abreviatura local. Entró en un nombre que una entidad no relacionada podía registrar y operar.
El fallo era una frontera de autoridad ausente. El resolvedor conocía la forma del dominio local, pero no la profundidad hasta la cual una misma administración mantenía el control. Confundía un sufijo textual con una continuidad institucional.
Por eso la solución mínima propuesta era parametrizar el límite administrado localmente. No bastaba con “probar menos”. Había que saber dónde terminaba el derecho local a completar.
La respuesta de EDU.COM ganaba por llegar antes
RFC 1535 informó que EDU.COM estaba registrado y que un CNAME comodín bajo esa rama podía atraer nombres *.edu.com a un destino común. El texto usó harvard.edu.com como ejemplo de suplantación posible.
Es una afirmación histórica acotada. No autoriza a decir que la configuración sigue vigente, que hubo un robo documentado de contraseñas o que todos los resolvedores de la época hicieron lo mismo. El RFC muestra el mecanismo y el riesgo que motivó la corrección.
En la secuencia de cuatro candidatos, una respuesta al tercero podía terminar la búsqueda. El cuarto, el nombre absoluto que coincidía con la intención aparente, ni siquiera tenía que salir a la red. El operador de EDU.COM respondía legítimamente por su zona, pero esa legitimidad no convertía el candidato en la intención del usuario.
La frase “el DNS resolvió” resulta demasiado ancha. Habría que decir: un candidato generado por una política determinada obtuvo un registro de cierto origen, el resolvedor lo aceptó bajo una condición de parada y la aplicación recibió un resultado. Todavía faltan conexión, autenticación del extremo, autorización y efecto visible.
El orden era parte del significado
La lista de búsqueda no era una bolsa de sufijos. Era un programa con precedencia. El mismo conjunto, reordenado, podía escoger otra administración. El mismo orden, con una regla diferente para NXDOMAIN, CNAME o tipo de registro, podía detenerse en otro punto. Un caché podía hacer ganador a un candidato sin producir un nuevo paquete.
La semántica del nombre, por tanto, vivía en más lugares que el texto. Vivía en la aplicación que solicitaba expansión, el resolvedor y su versión, la fuente de configuración, la lista ordenada, el límite local, las respuestas observadas y la condición exacta que cerraba la búsqueda.
RFC 1123, identificado por su registro de requisitos para hosts, consideró opcionales las facilidades de abreviación. Exigió una convención para nombres completos, pidió que la conversión a un dominio completo se hiciera exactamente una vez y en el contexto adecuado, y permitió desactivar las listas de búsqueda.
El documento separó de ello el control de carga sobre los servidores raíz: el host debía usar caché negativa y/o exigir un número mínimo de puntos internos antes de enviar consultas no locales. Esa condición contenía el volumen de tráfico; no decidía quién tenía autoridad para interpretar el nombre del usuario. Por eso complementaba, pero no sustituía, el límite local ni el orden de los candidatos.
“Exactamente una vez” protege la procedencia. Si la aplicación añade una parte y la biblioteca añade otra, el nombre final ya no identifica al decisor. Incluso una salida correcta se vuelve difícil de reproducir.
La corrección conservaba abreviaturas, no ambigüedad
RFC 1535 describió un comportamiento más estrecho en BIND 4.9.2. En lugar de caminar implícitamente por todos los sufijos, limitaba las alternativas automáticas. Para una entrada que ya contenía un punto, recomendaba intentar primero su forma absoluta.
La prioridad no equivalía a afirmar que todo nombre con punto estaba completo para cualquier organización. Algunos entornos dependían de abreviaturas locales con varias etiquetas. Podían mantenerlas mediante una lista explícita. Lo que cambiaba era la autoridad: la excepción debía ser declarada por quien administraba el entorno, no inferida universalmente por el cliente.
Una configuración explícita puede ser mala. Puede apuntar a un dominio vencido, incluir una rama ajena o ordenar mal sus candidatos. Pero deja una huella: tiene fuente, versión, responsable y mecanismo de revocación. La heurística escondida parecía natural hasta que una rama pública empezó a contestar.
El diseño no eliminó la comodidad. La localizó.
El beneficio y el riesgo caían en lugares distintos
Escribir menos caracteres tenía valor. Los nombres breves encajaban en hábitos, documentación y herramientas locales. La ganancia aparecía cada día y era visible para quien activaba la búsqueda.
El riesgo era raro y desplazado. Podía surgir cuando alguien registraba un nombre antes inexistente, cuando cambiaba un comodín, cuando el dispositivo recibía otra lista por DHCP o VPN, o cuando una aplicación empezaba a aceptar una identidad más amplia. El coste llegaba a seguridad, soporte o al usuario final, no necesariamente al administrador que había conservado la comodidad.
Ese reparto crea una presión a favor de listas expansivas. Una métrica que sólo mide “resolvió/no resolvió” premiará respuestas de ramas no pretendidas. Una métrica de latencia puede premiar al candidato equivocado por responder antes.
La lectura editorial de Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption ayuda a describir la salida: una regla compartida mínima, decisiones locales explícitas y posibilidad de revertir. Es una comparación posterior, no una fuente sobre la intención privada de los autores de RFC 1535.
Documento, ejecución y resultado no eran una sola realidad
La publicación de un RFC Informational prueba que el documento existe y que sus autores registraron un problema. No prueba que una versión concreta estuviera instalada. Para eso hacen falta binario, configuración y trazas. Tampoco una traza DNS prueba que el servicio pretendido respondió.
La primacía del código en ejecución obliga a verificar la implementación real. La disciplina de capas de realidad evita que entrada, política, candidato, respuesta, extremo autenticado y resultado se compriman en la palabra “resuelto”.
Los memorandos vecinos tienen fronteras propias. RFC 1536 y su registro catalogaron fallos de implementación relacionados con tráfico, reintentos, recursión y caché. RFC 1537 y su ficha trataron errores frecuentes de datos y zonas. Ayudan a situar el esfuerzo operativo de 1993, pero no sustituyen la secuencia particular de candidatos de RFC 1535.
El recibo necesario empezaba en el teclado
Un diagnóstico reproducible conserva la entrada exacta y si llevaba punto terminal. Identifica la aplicación llamante y si pidió búsqueda. Anota biblioteca, versión, época del proceso o espacio de nombres, fuente de configuración, sufijos ordenados, frontera local y cada candidato.
Después registra por candidato: instante, transporte, tipo de respuesta, autoridad o caché, datos de respuesta, CNAME y decisión de continuar o parar. Sólo entonces asocia el extremo canónico, el establecimiento de transporte, la autenticación y la acción final.
No es necesario guardar secretos. Para operaciones sensibles bastan huellas acotadas, identidad de destino y resultado de autorización. Lo que no debe perderse es la transformación.
La lección duradera de RFC 1535 no depende de memorizar un punto. El software que completa un identificador decide qué autoridades pueden competir por su significado. Esa decisión debe quedar dentro de un ámbito local demostrado, seguir un orden determinista, poder revocarse y producir un registro distinto del resultado que finalmente obtuvo.
Fuentes
- https://datatracker.ietf.org/doc/rfc1535/
- https://www.rfc-editor.org/info/rfc1535/
- https://www.rfc-editor.org/rfc/rfc1535.html
- https://www.rfc-editor.org/rfc/rfc1535.txt
- https://errata.rfc-editor.org/rfc1535
- https://www.rfc-editor.org/info/rfc1034/
- https://www.rfc-editor.org/rfc/rfc1034.html
- https://www.rfc-editor.org/info/rfc1035/
- https://www.rfc-editor.org/rfc/rfc1035.html
- https://www.rfc-editor.org/info/rfc1123/
- https://www.rfc-editor.org/rfc/rfc1123.html
- https://www.rfc-editor.org/info/rfc1536/
- https://www.rfc-editor.org/rfc/rfc1536.html
- https://www.rfc-editor.org/info/rfc1537/
- https://www.rfc-editor.org/rfc/rfc1537.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance