
Tema
Identidad digital y credenciales
Dentro de la faceta Tema, la inteligencia temática Identidad digital y credenciales conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
El apretón de manos adelgazó; los certificados ausentes pasaron a ser estado de alta
Un borrador del IETF propone sacar los certificados intermedios voluminosos del EAP basado en TLS poscuántico. Los bytes no desaparecen: se trasladan a una descarga EST previa, una caché local y una decisión administrativa sobre qué pares están realmente preparados.

IETF
La firma de un agente no conserva por sí sola la prueba de su autoridad
El registro de una delegación puede superar hoy la verificación criptográfica y resultar insuficiente mañana para una auditoría independiente. Un borrador individual sitúa el problema en la procedencia de la clave y en la fecha de la prueba.

IETF
Llegó el atributo de prioridad. El tiempo de radio seguía en disputa
En una emergencia, la palabra «prioridad» parece describir un resultado. El nuevo borrador de RADEXT la usa de forma más precisa: RADIUS puede comunicar una autorización y un nivel, pero la red aún debe convertir esa decisión en trato efectivo y demostrarlo salto por salto.

Expediente
La firma reconoció la petición; nadie había autorizado el efecto
El error no empieza cuando falla la criptografía. Empieza cuando una plataforma convierte una firma correcta en permiso. El perfil HTTP de WIMSE permite seguir la petición hasta ese punto exacto y descubrir otra fractura: cada validador puede recordar un nonce distinto.
IETF
El aborto llegó cuando el activo ya estaba quemado
SATP Core revisión 17 coloca una frontera concreta dentro de la transferencia entre redes. Antes de `Commit-Final`, abortar todavía puede restaurar estados locales; después, la palabra conserva su forma pero pierde el poder de deshacer.

IETF
La clave ACME rotó. La autorización DNS de ayer sigue vigente
La revisión 02 del desafío DNS persistente de ACME revela una retirada incompleta: cambiar la clave cierra la firma antigua, pero no necesariamente extingue la autorización que esa clave ayudó a fijar en DNS.

IETF
La prueba es válida. ¿Quién responde ahora por la etiqueta?
La transparencia de claves puede demostrar que un directorio respondió con coherencia. No puede decidir por sí sola quién tenía autoridad, quién dependió de la respuesta ni quién conserva la obligación de vigilarla. La última revisión del IETF ha hecho visible esa deuda.
Expediente
Dos campos `aud`, dos autoridades distintas: RFC 9701
Un JWT de introspección puede contener un `aud` para la respuesta y otro dentro del estado del token. Ambos son correctos y responden preguntas diferentes. Si una implementación aplana la estructura, una comprobación criptográfica impecable puede terminar aplicando la autoridad…

IETF
El certificado se hizo más pequeño; la decisión de confianza no
El resumen de inteligencia de El certificado se hizo más pequeño; la decisión de confianza no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para…
IETF
El número seguía en el certificado; la llamada aún no tenía veredicto
El valor de `TNQuery` consiste en impedir que la palabra «válido» se extienda más de lo que permite la evidencia. La respuesta puede confirmar el alcance actual de un certificado para un número concreto. No conoce a la persona que habla ni puede decidir por qué una red debe…

Expediente
El mismo OID llegó dos veces. Solo uno conservó el contrato de RFC 9688
Un sistema de firma y un sistema de archivo pueden coincidir en el nombre del algoritmo y discrepar en el objeto real. RFC 9688 convierte esa discrepancia en una pregunta comprobable: ¿los parámetros estaban ausentes, contenían `NULL` o transportaban los octetos exactos de…

IETF
No se encontró conflicto normativo. La clave de fábrica sigue sin tener una calificación de seguridad
La IESG no encontró un conflicto que impida publicar una taxonomía de la IRTF sobre claves y anclas de confianza instaladas por el fabricante. Esa decisión despeja un trámite. No ordena las cinco rutas de fabricación por seguridad ni acredita lo que ocurrió dentro de una planta.

IETF
Un destinatario abrió el JWE. La política de receptores seguía pendiente
Un sobre con tres destinatarios puede entregar el texto claro después de que funcione una sola ruta criptográfica. El perfil de HPKE para JWE hace visible qué ruta funcionó; no convierte ese éxito en prueba de que la lista prevista, la regla de aceptación y el conjunto de…

IETF
En SATP, el punto irreversible llega antes que una prueba universal
El momento decisivo no es el último recibo, sino el mensaje anterior. Cuando la pasarela emisora envía `Commit-Final`, el activo de origen ya se ha quemado y abortar deja de ser eficaz. SATP conserva quién dijo qué; la comprobación de lo ocurrido en cada red sigue otro camino.
Expediente
El dominio pasó la autenticación. La persona aún podía no haber querido cancelar la reunión
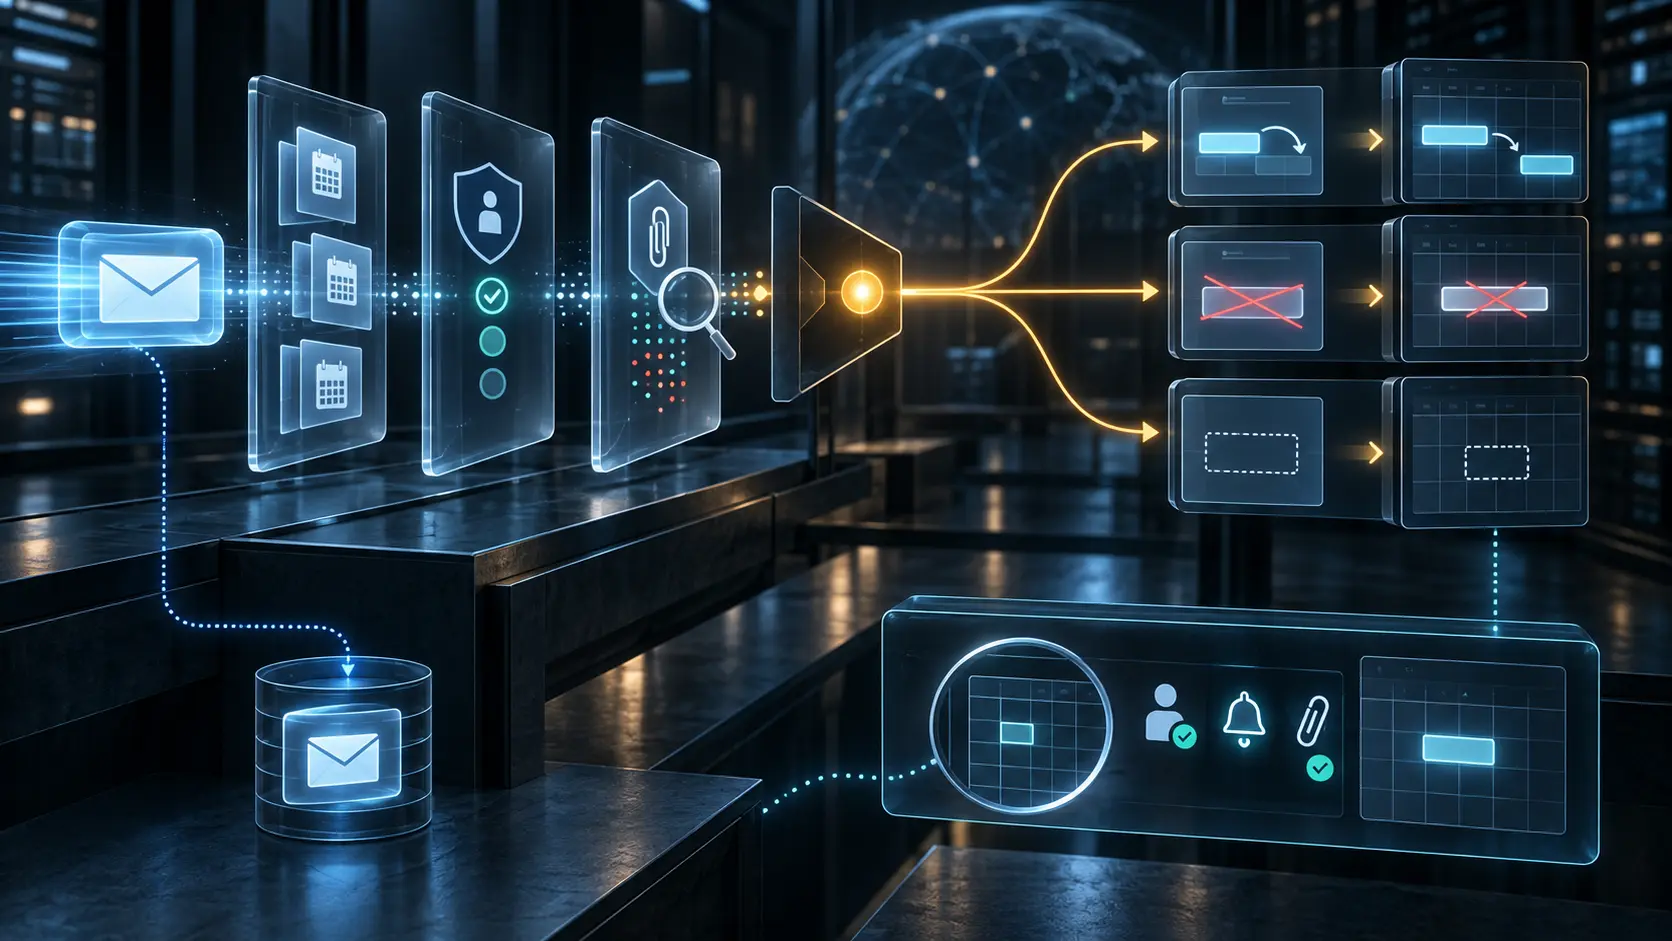
RFC 9671 incorpora señales como SPF, DKIM, DMARC y S/MIME a la decisión de confianza, pero no convierte una comprobación técnica en voluntad humana. Automatizar el calendario exige conservar esa frontera.

Expediente
El nombre parecía correcto. El Principal pertenecía a otra persona
RFC 9670 convierte el intercambio de objetos JMAP en un modelo coherente de Principals, derechos y notificaciones. Esa coherencia no elimina el punto más humano del control de acceso: escoger la identidad correcta antes de concederle nada.

Sociedad de recursos numéricos
2FA con passkey: la guía de RIPE NCC que un directorio confundió con una institución taiwanesa
Una rúbrica exacta de la documentación de soporte de RIPE NCC — «Setting up 2FA with Passkey» — fue registrada por un directorio de red como una institución de Taiwán. La realidad documentada es otra cosa: un flujo de inscripción para claves de acceso WebAuthn/FIDO2 que protegen…
IETF
El certificado existe. La entrega aún no está probada
RFC 9538 permite que una CDN descendente obtenga un certificado con su propia clave, sin recibir la clave privada duradera de la CDN ascendente. El resultado no acredita la ruta DNS, el despliegue completo, la selección TLS ni el contenido que vio el usuario.

Expediente
RFC 9646: el error 400 que pedía un CSR, no una identidad autorizada
El sistema de automatización reintentó la primera petición porque interpretó el `400 Bad Request` como un fallo terminal. Al hacerlo descartó el mensaje que había elegido el algoritmo, el formato y el contenido de la solicitud. RFC 9646 convierte ese 400 en una instrucción de…

Expediente
RFC 9645: el inventario de credenciales no dice quién autenticó a quién
Una auditoría preguntó qué identidad había autorizado una conexión crítica. La respuesta fue una lista impecable: certificado, clave pública sin certificado, PSK de TLS 1.2 y PSK externo de TLS 1.3. Era un inventario correcto y, al mismo tiempo, una respuesta equivocada. La…