
Perfil
Research
La inteligencia de perfil de Research conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.

AFNOG
AIS 2026 exige subir una identificación sin publicar cómo la gestiona
AIS 2026 pide a cada persona registrada que suba un pasaporte u otro documento oficial. Las páginas públicas explican algunos usos de datos, pero no el ciclo de vida específico de ese archivo obligatorio.

IETF
La fase insegura de una migración TACACS+ segura: RFC 9887 y el coste de la doble vía de autenticación
Un cliente TACACS+ que usa TLS no debe recurrir a una conexión no TLS cuando falla la negociación TLS. Sin embargo, una migración puede mantener temporalmente servidores TACACS+ no TLS separados para los dispositivos que no pueden cambiar a la vez. Esa convivencia no constituye…

Historia de Internet
El segmento que volvió al mismo número: la extensión de secuencia de TCP-AO
En una conexión TCP lo bastante duradera, el número de secuencia vuelve a empezar. TCP-AO necesitaba evitar que esa repetición visible de 32 bits repitiera también la evidencia entregada al autenticador.

Expediente
La notificación llegó. Un backend aún no tenía nada que servir
El archivo más pequeño de un repositorio RRDP puede hacer la promesa más grande. Al anunciar una sesión, un serial y los datos asociados, la notificación afirma que esos datos ya se pueden obtener. El borrador que la IETF llevó a última llamada convierte esa promesa en un orden…

Expediente
La ruta ganó en BGP; la política todavía podía perder: RFC 9830
Un operador retira una candidata SR Policy de BGP y espera que el tráfico abandone el camino. No ocurre. El headend conserva activa otra candidata aprendida por PCEP, con los mismos Color y Endpoint pero otra procedencia. La retirada fue real y el reenvío también. Lo que falló…

AFNOG
AIS 2026 promete grabaciones seleccionadas sin identificar quién selecciona
AIS 2026 se presenta como una cumbre híbrida con transmisiones en directo, debates interactivos y acceso a «grabaciones seleccionadas» para quienes participan a distancia. Seleccionar no es sólo una tarea técnica: determina qué sesiones integrarán el registro público duradero. La…

IETF
Cuando el identificador de un dron se convierte en una delegación DNS: RFC 9886 y la cadena registral
Un Broadcast Remote ID puede transmitir un DET compacto, pero la evidencia pública para autenticar su inclusión registral se reparte entre delegaciones DNS inversas, registros HHIT y BRID y una cadena de certificados. Por eso, que un identificador responda a una consulta no…

Historia de Internet
La contraseña llegó en claro; la autoridad no viajó con ella: RFC 1505
El mensaje traía una contraseña para el archivo que acababa de entregar. El receptor podía leerla, reconstruir el contenido y hasta conservar el nombre del propietario. Pero ninguna de esas operaciones respondía a la pregunta decisiva: ¿debía aquella contraseña extranjera…

Líderes
Karthick Thangavel y el trabajo de red oculto tras el crecimiento de la banda ancha en India
Cada respuesta de IA, partido en streaming o pago digital empieza con una tarea menos visible: alguien inspeccionó una ruta, empalmó fibra, configuró un equipo de acceso y permaneció disponible cuando falló el enlace. El registro público de Karthick Thangavel resulta valioso…

Expediente
El reto liberó el mensaje. La lista aún no lo había recibido
La IETF prepara para el 11 de septiembre una sustitución profunda de sus servicios de correo. La nueva cadena divide mejor sus funciones, pero también multiplica los lugares donde una luz verde puede malinterpretarse. Resolver el reto de un remitente permite soltar un mensaje…

IETF
Cuando 255 octetos ya no bastan: RFC 9885 y los TLV IS-IS multiparte
Un LSP de IS-IS puede ser válido desde el punto de vista sintáctico y, aun así, dejar al receptor con un objeto incompleto cuando la información supera 255 octetos y el receptor procesa una sola aparición del TLV. La RFC 9885 define cómo reconocer y procesar esas apariciones…

Expediente
La CRL con el número mayor perdió la votación: RFC 9829
Dos listas de revocación parecen aptas. Una lleva el contador más alto; la otra coincide con el archivo y el hash del manifiesto vigente. En la RPKI, comparar los números no resuelve el empate: inventa una autoridad paralela. RFC 9829 obliga a seguir la publicación verificable…

AFNOG
AfNOG publica criterios de apoyo, no el procedimiento que los aplica
La página de la Abha Ahuja Bursary de AfNOG explica con claridad quién puede solicitar el apoyo y qué valora el comité, pero no ofrece la misma claridad sobre cómo convierte esos criterios en una decisión. No es una acusación contra un resultado concreto, sino un examen del…

Expediente
La traza unió la acción, pero no demostró la autoridad
Cinco sistemas pueden compartir el mismo identificador y discrepar sobre el hecho decisivo. El usuario recuerda una aprobación limitada; el agente registra una decisión; el servidor de autorización muestra un token válido; la herramienta afirma que ejecutó; el sistema de destino…

Historia de Internet
Dos campus usaban el mismo número; el túnel no podía fingir que eran uno: RFC 1504
El conflicto no empezaba con un intruso. Dos redes AppleTalk administradas por separado podían haber elegido legítimamente la misma numeración. AURP les permitía encontrarse sin borrar su pasado local, pero la solución funcionaba sólo mientras nadie confundiera el número…

Historia de Internet
La clave que cambió sin cortar la conexión: la señal de relevo de TCP-AO
Cambiar la clave de una sesión TCP de larga duración era una operación delicada: bastaba que los extremos eligieran instantes distintos para rechazar tráfico legítimo. TCP-AO convirtió ese salto oculto en una transición visible mediante KeyID y RNextKeyID, sin hacer de TCP un…
IETF
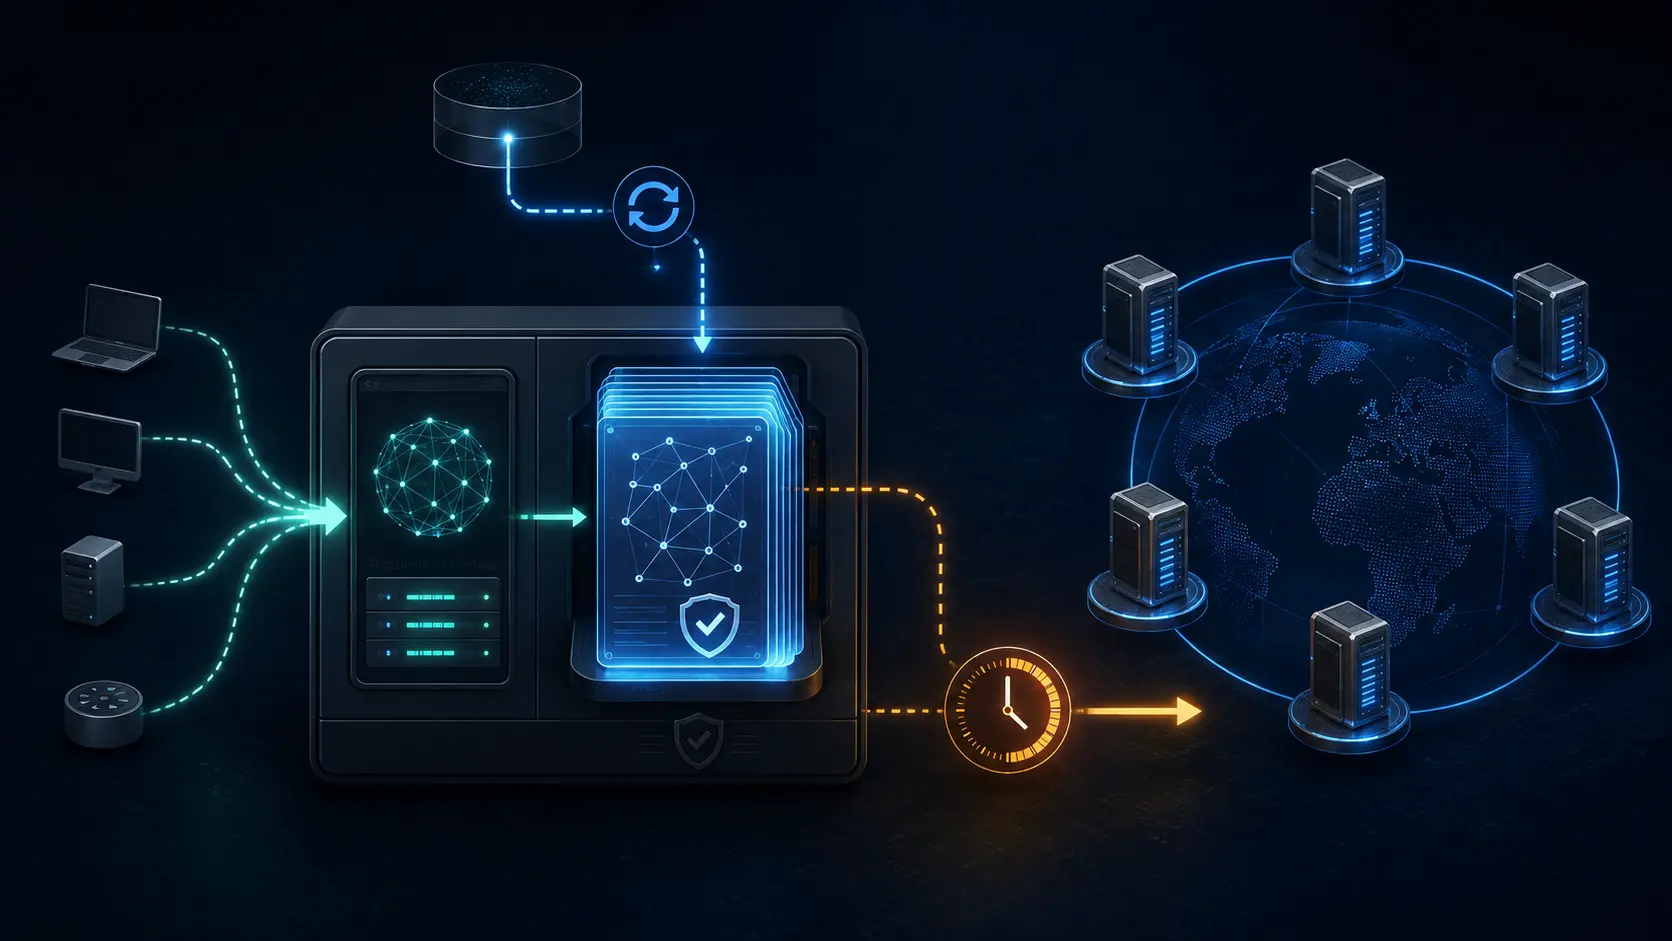
Una raíz local convierte la resiliencia DNS en una decisión de conmutación
RFC 8806 permite que un resolvedor recursivo consulte una copia completa de la zona raíz en su propio equipo. El diseño reduce la dependencia del trayecto hacia servidores raíz remotos y evita que terceros en ese trayecto observen las consultas. A cambio, obliga al operador a…
Expediente
La métrica no cambió. La procedencia de la etiqueta sí: RFC 9825
Dos LSA aportaban caminos de igual coste hacia el mismo prefijo. Una llevaba las etiquetas asociadas al trayecto norte; la otra, las del trayecto sur. El RIB seguía mostrando la misma métrica y el mismo número de siguientes saltos, pero tras un cambio de Router-ID el ABR…

IETF
La etiqueta llegó, ¿pero al camino correcto? RFC 9884 y la validación de PSID
Una etiqueta MPLS puede llegar al egress previsto y ser retirada allí, pero seguir asociada a la SR Policy, candidate path o segment list equivocada. RFC 9884 permite comprobar esa diferencia entre alcance del egress e identidad del contexto.
Expediente
El token permitía usar la herramienta; no aprobaba esos argumentos
La autorización de un agente puede fallar sin que nadie robe el token. Basta con que una instrucción contaminada cambie el destinatario después de que el cliente haya obtenido permiso para usar la API correcta. OAuth demuestra una capacidad; la operación concreta aún necesita una…